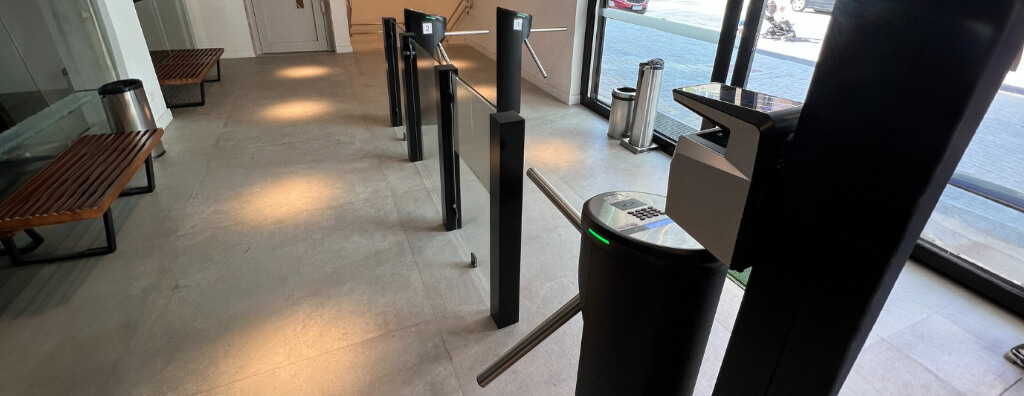
Guia técnico completo sobre sistemas de controle de acesso: arquitetura, portas, credenciais, biometria, OSDP, integrações, IEC 60839, LGPD, cibersegurança, projeto e comissionamento.
Confira!
Controle de acesso é o conjunto de políticas, procedimentos, equipamentos, software e regras operacionais usado para decidir quem pode acessar, onde, quando, por qual meio e sob quais condições, além de registrar o resultado de cada tentativa. Em segurança física, isso envolve pessoas, veículos, portas, portões, catracas, elevadores, áreas restritas e ambientes críticos; em segurança lógica, envolve identidades, aplicações, redes, dados e privilégios digitais.
Um sistema de controle de acesso moderno não deve ser tratado como uma coleção de leitores, fechaduras e catracas. Ele é uma arquitetura de segurança eletrônica formada por credenciais, fatores de autenticação, leitores, controladoras, módulos de entrada e saída, dispositivos de travamento, sensores, alimentação, rede, servidores, bancos de dados, software de gestão, integrações e procedimentos de operação. A qualidade do resultado depende da compatibilidade entre essas camadas e da forma como os requisitos foram definidos antes da contratação.
Em ambientes corporativos, industriais, data centers, subestações, hospitais, edifícios públicos, centros logísticos e infraestruturas críticas, o controle de acesso também precisa conversar com CFTV/VMS, intrusão, interfonia, incêndio, gestão de visitantes, redes, identidade corporativa, cibersegurança e proteção de dados. Por isso, projeto, implantação, testes e operação devem ser pensados como um ciclo único de engenharia.
Este guia organiza o tema do requisito ao comissionamento. A referência central para sistemas eletrônicos de controle de acesso é a série IEC 60839-11, complementada por requisitos de videomonitoramento, intrusão, infraestrutura, segurança da informação, proteção de dados e pelas condições específicas de cada instalação. A aplicação normativa deve ser feita com análise de escopo: nem todo requisito de uma referência é automaticamente aplicável a toda instalação, e exceções ou particularidades precisam ser tecnicamente justificadas e documentadas.
O que é um sistema de controle de acesso e como ele funciona
Um sistema de controle de acesso recebe uma solicitação, reconhece uma identidade ou credencial, avalia as regras aplicáveis, toma uma decisão, comanda ou mantém o estado de uma barreira e registra o evento. A sequência parece simples, mas cada etapa representa um conjunto de requisitos técnicos que precisa ser definido no projeto.
O fluxo básico é composto por cinco funções: identificação, autenticação, autorização, ação física ou lógica e registro/auditoria. Em aplicações de maior criticidade, entram ainda correlação de eventos, supervisão de dispositivos, alarmes, regras de presença, autenticação multifator, intertravamento, redundância, continuidade em modo offline e resposta a emergências.
Identificação
Na identificação, o sistema determina qual identidade está solicitando acesso. O usuário pode apresentar um cartão, uma credencial móvel, um PIN, um token, uma característica biométrica ou uma combinação desses elementos. Em veículos, a identidade pode estar associada a tag, credencial do condutor ou placa reconhecida por LPR/ANPR.
A identificação não deve ser confundida com autorização. Saber quem está solicitando acesso é apenas a primeira etapa. O sistema ainda precisa verificar a validade da credencial, o nível de confiança da autenticação e as regras aplicáveis ao ponto e ao horário.
Autenticação
Autenticação é a verificação de que a credencial ou característica apresentada corresponde à identidade declarada. Pode envolver um fator único ou múltiplos fatores. Em áreas de baixo risco, um cartão pode ser suficiente; em ambientes críticos, pode ser necessário combinar posse e biometria, posse e PIN ou outros fatores independentes.
O projeto deve definir não apenas o fator, mas também a política de cadastramento, emissão, revogação, expiração, substituição e tratamento de falhas. Uma credencial tecnologicamente forte perde valor se o processo administrativo permitir compartilhamento, cadastro indevido ou permanência de permissões após desligamentos.
Autorização
Depois de autenticado, o usuário é confrontado com regras de acesso. Essas regras normalmente consideram grupo, área, ponto, direção, calendário, faixa de horário, validade da credencial, estado de outros pontos, presença lógica, eventos ativos e condições excepcionais.
É nessa etapa que aparecem funções como antipassback, intertravamento, dupla custódia e regras temporárias. A autorização deve refletir a política real da organização e precisa ser traduzida em uma matriz de acessos e funcionalidades, evitando que decisões críticas fiquem apenas na configuração do integrador.
Ação e confirmação do estado
Se o acesso é permitido, a controladora comanda a barreira — por exemplo, uma fechadura, eletroímã, contrafechadura, catraca, torniquete, cancela ou portão. O sistema não deve assumir que o comando foi efetivamente executado. Sensores e contatos permitem confirmar se a porta abriu, permaneceu aberta, fechou, foi forçada ou apresenta condição anormal.
Essa diferença entre comandar e confirmar é essencial para a rastreabilidade. Um relé acionado não prova que a porta abriu e fechou corretamente; da mesma forma, uma porta aberta não prova que houve uma autenticação válida.
Registro e tratamento do evento
A tentativa autorizada ou negada deve produzir evento com data, hora, identidade, ponto, direção, resultado e demais metadados necessários. Em arquiteturas integradas, o evento pode abrir uma câmera, associar vídeo, gerar alarme, acionar um procedimento operacional ou aparecer em um painel de situação.
O registro permite auditoria, investigação, indicadores de operação e integração com processos de segurança. O artigo sobre log de acesso, histórico, auditoria e retenção aprofunda quais eventos registrar, como preservar contexto e como estruturar a política de retenção. Retenção e acesso a esses dados precisam respeitar requisitos de proteção de dados, governança e necessidade operacional.
Controle de acesso físico e controle de acesso lógico
O controle de acesso físico protege espaços, ativos e pessoas por meio de barreiras físicas e sistemas eletrônicos. O controle lógico protege recursos digitais por meio de identidades, autenticação, autorização e gestão de privilégios. Os princípios são semelhantes, mas a engenharia, os equipamentos e os riscos são diferentes.
Controle de acesso físico
No ambiente físico, são controlados pontos como portas, portões, catracas, elevadores, salas técnicas, laboratórios, data centers, estacionamentos, almoxarifados, áreas produtivas e zonas de segurança. O sistema combina barreira, credencial, leitor, controladora, sensor, alimentação, comunicação e gestão centralizada.
A segurança física deve considerar o caminho completo. Não adianta utilizar biometria avançada se a porta puder ser contornada, se o dispositivo de saída permitir bypass indevido, se a controladora estiver exposta do lado não seguro ou se a alimentação puder ser facilmente interrompida.
O artigo Tipos de Controle de Acesso aprofunda as principais tecnologias de identificação e os cenários de uso. Neste Guia, essas tecnologias são tratadas dentro da arquitetura de engenharia, e não de forma isolada.
Controle de acesso lógico
No controle lógico, os recursos protegidos são sistemas, redes, aplicações, bancos de dados e serviços. Autenticação multifator, gestão de identidade, RBAC, políticas baseadas em atributos, privilégios mínimos e revisão de acessos são mecanismos típicos.
Em organizações maduras, físico e lógico podem compartilhar processos de identidade e governança. O desligamento de um colaborador, por exemplo, pode demandar revogação coordenada de crachá, VPN, diretório, aplicações e privilégios. Isso aproxima o controle de acesso físico de IAM, Active Directory e processos de RH, mas não elimina a necessidade de independência operacional das controladoras de campo.
Requisitos e graus de segurança na IEC 60839-11
A série IEC 60839-11 estrutura requisitos para sistemas eletrônicos de controle de acesso e fornece uma base para especificação, aplicação, instalação, comissionamento, documentação e operação. Em vez de escolher equipamentos apenas por catálogo, o projeto deve estabelecer quais funções, níveis de desempenho e mecanismos de proteção são necessários para o risco existente.
A IEC 60839-11-1 aborda requisitos de sistema e componentes. A IEC 60839-11-2 complementa a aplicação, incluindo planejamento, projeto, instalação, comissionamento, documentação e manutenção. A leitura conjunta é mais útil do que usar apenas uma lista de dispositivos, porque força a engenharia a relacionar risco, funções, arquitetura e verificação.
Classificação e adequação ao risco
Os requisitos de segurança devem ser proporcionais à criticidade do ambiente. Uma porta administrativa em horário comercial não precisa necessariamente da mesma combinação de autenticação, supervisão, anti-tamper, redundância e resposta que um acesso a sala-cofre, data hall, centro de controle ou infraestrutura crítica.
A classificação permite estruturar decisões como robustez da autenticação, capacidade de supervisão, resistência à manipulação, proteção de comunicação, continuidade durante falhas, registro de eventos e tratamento de alarmes. O erro comum é aplicar uma única solução padronizada a todas as portas sem considerar risco e função.
Funções obrigatórias, opcionais e justificadas pelo projeto
Uma norma técnica deve ser interpretada dentro de seu escopo e da aplicação concreta. Nem todo recurso disponível no sistema precisa ser ativado em todo ponto, e uma exceção devidamente prevista pela norma ou necessária ao ambiente precisa ser registrada em memorial, matriz ou especificação.
A documentação de projeto deve deixar claro o que é requisito, o que é opção de arquitetura e o que é responsabilidade da solução executiva. Isso evita dois extremos: especificações vagas, que transferem todas as decisões ao fornecedor, e especificações excessivamente prescritivas, que amarram marca e topologia sem justificativa funcional.
Componentes de um sistema de controle de acesso
O ponto controlado é uma cadeia. A segurança depende do elo mais fraco entre identificação, leitura, processamento, barreira, sensor, alimentação, rede e software. Por isso, a especificação precisa tratar o conjunto e não apenas o terminal visível ao usuário.
Leitores e terminais
O leitor captura a credencial e transmite dados para a camada de decisão. Pode ser um leitor simples de cartão, um terminal biométrico, um leitor multitecnologia ou um dispositivo com capacidade local de processamento. Sua posição, proteção física, interface de comunicação e comportamento em caso de falha influenciam diretamente a segurança.
Em sistemas tradicionais, o leitor não deve concentrar sozinho a decisão de liberar uma porta crítica se estiver instalado em área exposta e puder ter sua saída manipulada. Arquiteturas com controladora no lado seguro reduzem o risco de que a violação do dispositivo externo produza abertura direta.
Controladoras
A controladora executa regras, mantém credenciais ou permissões necessárias à operação local, recebe entradas, aciona saídas e comunica-se com o servidor. A quantidade de controladoras não deve ser definida apenas pelo número de portas: capacidade de I/O, topologia, segregação física, disponibilidade, distância, autonomia offline, expansão e impacto de uma falha precisam ser considerados.
Uma arquitetura centralizada pode concentrar mais pontos em painéis de controle; uma arquitetura distribuída pode aproximar controladoras das áreas atendidas. Nenhuma das duas é universalmente superior. O projeto deve estabelecer capacidade mínima instalada e requisitos funcionais, deixando para o executivo a composição que atenda esses requisitos sem reduzir desempenho ou resiliência.
Módulos de entrada e saída
Módulos I/O expandem a capacidade para contatos, alarmes, sensores, comandos de portas, relés, interfaces e automações. Eles são especialmente importantes em arquiteturas com lógica distribuída, múltiplos dispositivos por acesso ou integração com equipamentos auxiliares.
A especificação deve separar quantidade de pontos lógicos necessários da quantidade física de placas ou módulos. Isso evita amarrar a solução a uma família de hardware específica e permite comparar propostas com arquiteturas diferentes.
Fechaduras, eletroímãs e contrafechaduras
Os mecanismos de travamento executam a restrição física. A escolha depende do tipo de porta, material, sentido de abertura, fluxo, resistência necessária, rota de fuga, comportamento em emergência, frequência de acionamento e integração com ferragens existentes.
Eletroímãs normalmente dependem de energia para manter o bloqueio, enquanto determinados tipos de fechadura eletromecânica podem ter comportamentos diferentes diante da falta de energia. O projeto precisa especificar a função esperada e compatibilizá-la com segurança contra incêndio, abandono e requisitos da edificação.
Fail-safe e fail-secure
Fail-safe e fail-secure descrevem o comportamento do elemento de travamento quando ocorre perda de energia ou condição definida de falha. Em uma aplicação fail-safe, a barreira tende a liberar quando a energia é removida; em uma aplicação fail-secure, tende a permanecer bloqueada do ponto de vista de segurança patrimonial.
A escolha não pode ser feita apenas pela criticidade patrimonial. Rotas de fuga, legislação, estratégia de incêndio, possibilidade de saída mecânica independente e riscos operacionais precisam ser avaliados. Em muitos casos, a saída deve continuar livre por mecanismo mecânico mesmo quando o acesso de entrada permanece controlado.
Contatos de porta
O contato de porta informa o estado físico da folha ou da barreira. Ele permite distinguir uma liberação normal de uma porta forçada, verificar fechamento após o acesso e detectar porta mantida aberta além do tempo previsto.
Sem essa confirmação, o sistema sabe que comandou uma saída, mas não sabe o que ocorreu fisicamente. Em áreas críticas, o contato é um dos elementos fundamentais para gerar evidência e alarmes úteis.
REX, botoeiras e dispositivos de saída
REX, request-to-exit, é a solicitação de saída. Pode ser produzida por sensor, botoeira, dispositivo de contato, barra antipânico, integração ou lógica de sistema. A forma de saída deve ser compatibilizada com a estratégia de segurança e abandono.
Um REX mal projetado pode se tornar vetor de bypass. O sistema precisa saber quando a saída é esperada, quando o contato da porta deve mudar e quais eventos precisam ser registrados. Em alguns ambientes, a simples botoeira de corte direto da alimentação não oferece a mesma rastreabilidade de uma solicitação processada pela controladora, embora possa ser necessária como recurso independente de segurança.
Entradas supervisionadas e tamper
Entradas supervisionadas permitem distinguir estados elétricos diferentes e detectar condições como circuito aberto, curto, manipulação ou estado normal, conforme a arquitetura. Recursos anti-tamper em gabinetes, leitores e painéis ajudam a detectar abertura ou violação física.
A supervisão é particularmente importante em sistemas de maior risco, porque reduz a chance de uma falha ou sabotagem permanecer invisível. O projeto deve definir quais circuitos exigem supervisão e como o evento será tratado.
Catracas, torniquetes, portões e cancelas
Barreiras de fluxo precisam ser selecionadas de acordo com capacidade de passagem, acessibilidade, sentido de circulação, evacuação, integração, ambiente e nível de impedimento físico. Uma catraca organiza fluxo, mas não necessariamente impede tailgating; um torniquete de altura total cria outro nível de barreira, porém altera operação e abandono.
Em acessos veiculares, cancelas e portões precisam considerar ciclo de operação, sensores de segurança, laços indutivos ou outros detectores, velocidade, prevenção de esmagamento, lógica de abertura e comportamento em falhas.
Métodos de autenticação e credenciais
A credencial é a evidência apresentada ao sistema. O fator de autenticação representa a natureza dessa evidência. A seleção adequada precisa considerar risco, facilidade de uso, fraude, administração, privacidade, interoperabilidade e ciclo de vida.
Algo que o usuário sabe: senha e PIN
Senhas e PINs são fatores de conhecimento. Têm baixo custo e são simples de implantar, porém podem ser compartilhados, observados, esquecidos ou escolhidos de forma previsível. Em áreas relevantes, é recomendável evitar que sejam a única barreira de autenticação quando o risco exige maior confiança.
Políticas de comprimento, tentativas, bloqueio, expiração e proteção contra observação precisam ser coerentes com a aplicação. Em terminais físicos, ergonomia e exposição do teclado também importam.
Algo que o usuário possui: cartões, tags e dispositivos móveis
Cartões, tags, tokens e smartphones são fatores de posse. A segurança depende da tecnologia da credencial, da proteção contra clonagem, da forma como chaves e identificadores são geridos e da rapidez para revogar uma credencial perdida.
O uso de um número fixo e facilmente copiável como identidade não oferece o mesmo nível de proteção de uma credencial com autenticação criptográfica. O projeto deve avaliar a tecnologia real, não apenas a frequência ou o formato físico do cartão.
Cartões RFID e cartões de proximidade
Cartões RFID permitem leitura sem contato e continuam muito utilizados em ambientes corporativos. Tecnologias legadas podem operar com identificadores estáticos e ter limitações contra clonagem. Em novos projetos, a análise deve considerar credenciais mais robustas e um plano de migração quando existe base instalada antiga.
Cartões de proximidade são práticos, rápidos e compatíveis com grande variedade de leitores. A facilidade operacional, entretanto, não deve ocultar o risco de empréstimo, perda ou cópia. Processos de emissão e revogação são parte da segurança.
Smart cards e credenciais criptográficas
Smart cards suportam autenticação e armazenamento mais sofisticados. Tecnologias como famílias MIFARE e DESFire, quando corretamente arquitetadas, podem oferecer mecanismos de proteção superiores a identificadores simples. O requisito de projeto deve tratar autenticação, chaves, aplicação e interoperabilidade em vez de apenas citar uma marca comercial.
Em migrações, leitores multitecnologia permitem coexistência temporária entre credenciais antigas e novas. É importante definir data de descontinuação da tecnologia fraca para evitar que o modo legado permaneça indefinidamente como caminho de menor resistência.
Credenciais móveis
Credenciais móveis transformam o smartphone em fator de posse. Podem utilizar BLE, NFC, QR Code ou mecanismos proprietários de aplicativo. As vantagens incluem emissão remota, redução de cartões físicos, revogação ágil e facilidade para operações multi-site.
O projeto precisa considerar compatibilidade entre plataformas móveis, política BYOD, troca de aparelho, perda ou roubo, indisponibilidade de bateria, autenticação do aplicativo, comunicação criptografada e experiência do usuário. A credencial móvel também passa a fazer parte da superfície de cibersegurança.
QR Code
QR Code é útil para visitantes, eventos e acessos temporários. A segurança depende principalmente da forma de geração e validação. Um código estático e compartilhável é muito diferente de um token de uso único, com validade curta e vínculo a uma visita específica.
O sistema deve prever expiração, revogação, registro de uso e proteção contra reutilização quando o cenário exigir. A leitura deve ocorrer de forma compatível com fluxo e acessibilidade.
Biometria no controle de acesso
Biometria utiliza características físicas ou comportamentais para reconhecer uma pessoa. Ela reduz o problema do empréstimo de cartões e pode aumentar a confiança da autenticação, mas introduz requisitos de qualidade de captura, desempenho algorítmico, privacidade, proteção dos templates e tratamento de exceções.
Biometria não deve ser tratada como sinônimo automático de segurança superior. Um terminal mal instalado, sem detecção de apresentação, com cadastro inadequado ou integrado de forma insegura pode gerar vulnerabilidades. A tecnologia precisa ser analisada dentro do sistema completo.
O artigo Biometria e Reconhecimento Facial: riscos, LGPD e boas práticas aprofunda a dimensão de proteção de dados e governança.
Verificação 1:1 e identificação 1:N
Na verificação 1:1, a pessoa apresenta uma identidade ou credencial e o sistema compara a biometria capturada com o template associado àquela identidade. Na identificação 1:N, a amostra é comparada contra uma base de pessoas para descobrir qual registro possui maior correspondência.
Os dois modos têm implicações diferentes de desempenho, risco e privacidade. Bases maiores tornam a identificação mais exigente e podem elevar a importância de thresholds, qualidade de captura e análise de falsa correspondência.
FAR, FRR e EER
FAR representa taxa de falsa aceitação e FRR taxa de falsa rejeição. Reduzir agressivamente a falsa aceitação pode elevar rejeições de usuários legítimos. O ponto de operação precisa equilibrar risco e usabilidade.
EER é um indicador de referência no ponto em que taxas de erro se igualam, mas não deve ser usado isoladamente para escolher uma solução. A aplicação real depende do sensor, do ambiente, do tamanho da base, do algoritmo, do cadastro e do threshold configurado.
Detecção de apresentação e anti-spoofing
Sistemas biométricos podem ser alvo de apresentação de fotografias, vídeos, máscaras, impressões reproduzidas ou outros artefatos. Mecanismos de presentation attack detection e liveness buscam reduzir esse risco, utilizando sinais ópticos, profundidade, movimento, textura, comportamento ou combinação de sensores.
O requisito deve ser proporcional ao risco. Não basta declarar “possui liveness”; é necessário compreender o mecanismo, sua adequação à aplicação e a forma como a falha será tratada.
Impressão digital
A impressão digital é amplamente utilizada por equilibrar custo, velocidade e maturidade tecnológica. A qualidade depende do sensor, do algoritmo, da qualidade do cadastramento e das condições do usuário. Poeira, umidade, desgaste de digitais, luvas ou determinadas atividades industriais podem afetar desempenho.
Em ambientes onde parte relevante dos usuários apresenta dificuldade de leitura, deve existir método alternativo controlado. Exceção operacional improvisada pode anular o ganho de segurança da biometria.
Reconhecimento facial
Reconhecimento facial permite autenticação sem contato e pode ser adequado a ambientes de alto fluxo. Iluminação, posicionamento, distância, ângulo, contraluz, altura dos usuários e características do terminal influenciam o resultado.
Também é uma das modalidades que exige maior atenção à governança de dados. O projeto deve definir finalidade, base legal aplicável, controle de acesso aos templates, retenção, segurança do banco de dados e procedimentos relacionados aos titulares, conforme a legislação e a governança da organização.
Geometria da mão e palma
Tecnologias baseadas em mão podem utilizar geometria, imagem, padrões vasculares ou combinações de características. O princípio é obter atributos discriminantes e compará-los com um template previamente cadastrado.
Soluções sem contato podem ser interessantes em aplicações de alto fluxo ou ambientes onde higiene e desgaste de sensor são relevantes. A decisão deve considerar precisão, capacidade, ergonomia, proteção contra fraude, integração e privacidade.
Reconhecimento por voz
Reconhecimento por voz utiliza características do sinal vocal para autenticação. Embora seja mais comum em canais remotos e aplicações lógicas do que em portas físicas, pode compor mecanismos de autenticação em casos específicos.
Ruído, condição de saúde, microfone, replay e síntese de voz são fatores que precisam ser considerados. Para controle físico convencional, outras modalidades tendem a ser mais usuais, mas o conceito continua relevante dentro do universo de fatores biométricos.
Controle de acesso veicular e LPR
O acesso veicular combina identificação do veículo, identificação do condutor quando necessário, autorização e controle da barreira. Tags, RFID, credenciais móveis, listas de veículos e reconhecimento automático de placas podem coexistir.
LPR/ANPR utiliza câmeras e software para localizar a placa, interpretar caracteres e comparar o resultado com regras ou cadastros. A confiabilidade depende de posição de câmera, velocidade, ângulo, iluminação, distância, resolução, obturador, reflexos, sujeira e padrões de placa.
A leitura automática não deve ser confundida com prova absoluta de identidade do condutor. Em áreas críticas, a placa pode ser um fator adicional, e não necessariamente o único fator de autorização.
Sistemas veiculares também precisam tratar sensores de presença, prevenção de fechamento sobre o veículo, lógica de duas barreiras quando aplicável, visitantes, entregas, prestadores, horários e integração com CFTV.
Interfaces e protocolos: Wiegand, RS-485, OSDP e TCP/IP
A comunicação entre leitor, controladora, servidor e integrações faz parte da superfície de segurança. Protocolos antigos podem continuar necessários em brownfield, mas projetos novos devem avaliar supervisão, criptografia, capacidade bidirecional, interoperabilidade e manutenção futura.
Wiegand
Wiegand é uma interface historicamente comum entre leitores e controladoras. Em implementações tradicionais, transmite dados por linhas dedicadas e possui limitações de supervisão e proteção criptográfica. O fato de ainda existir ampla base instalada não significa que seja a melhor escolha para novos projetos.
Em retrofit, pode ser necessário manter Wiegand temporariamente por compatibilidade. Nesse caso, o risco deve ser registrado, e a arquitetura pode prever migração progressiva para interface mais segura.
RS-485
RS-485 é uma camada física serial robusta e adequada a comunicação diferencial em ambientes de campo. Topologia, distância, terminação, polarização, blindagem, aterramento e segregação precisam ser projetados adequadamente.
RS-485 não define sozinho o protocolo de aplicação. OSDP, por exemplo, utiliza RS-485 como base física e adiciona estrutura de comunicação própria.
OSDP
OSDP — Open Supervised Device Protocol é mantido pela Security Industry Association e foi desenvolvido para comunicação entre leitores e controladoras. Entre suas vantagens estão comunicação bidirecional, supervisão e suporte a mecanismos de segurança mais modernos do que interfaces legadas.
Em aplicações compatíveis, OSDP Secure Channel permite proteger a comunicação com criptografia e autenticação. Para que o ganho seja real, o recurso precisa estar habilitado, as chaves precisam ser geridas adequadamente e a instalação precisa evitar modos inseguros de fallback sem controle.
OSDP também permite maior riqueza de comunicação entre controlador e periférico, facilitando monitoramento de estado, configuração e dispositivos com funcionalidades avançadas. A interoperabilidade deve ser verificada entre equipamentos e versões efetivamente especificadas.
OSDP versus Wiegand
A comparação não deve se limitar a “novo versus antigo”. Wiegand tem simplicidade e grande compatibilidade legada; OSDP oferece supervisão, bidirecionalidade e recursos de segurança. Em greenfield, OSDP tende a ser uma referência importante quando os equipamentos suportam o protocolo; em brownfield, coexistência e migração precisam ser planejadas.
A especificação por desempenho pode exigir protocolo supervisionado e criptografado quando aplicável, sem transformar a descrição em uma lista de marcas.
TCP/IP
TCP/IP conecta controladoras, servidores, terminais IP, estações, APIs e plataformas. A adoção de rede corporativa traz escalabilidade e integração, mas também expõe o sistema a riscos de rede. VLAN, ACL, firewall, gestão de portas, sincronização de tempo, hardening, certificados, monitoração e atualização passam a ser requisitos do sistema de segurança.
Arquiteturas de sistemas de controle de acesso
A arquitetura define onde reside a inteligência, como os pontos de campo se comunicam, onde os dados são armazenados, como ocorre a administração e o que acontece quando uma parte da infraestrutura falha. Para ambientes de múltiplos sites, a arquitetura deve ainda tratar conectividade WAN, autonomia local, identidade comum, replicação, governança e recuperação.
O artigo Arquitetura de Controle de Acesso Corporativo aprofunda o desenho enterprise. O conteúdo Controle de Acesso Enterprise discute quando a escala e a governança justificam essa abordagem.
Sistema standalone
Sistemas standalone operam com baixa dependência de infraestrutura central. Podem atender portas isoladas e instalações pequenas. Sua simplicidade reduz infraestrutura, mas normalmente limita gestão centralizada, auditoria, padronização e integração.
Quanto maior o número de pontos e usuários, maior o custo operacional de administrar dispositivos independentes. Por isso, standalone deve ser escolhido por requisito e escala, não apenas por menor custo inicial.
Arquitetura centralizada
Em uma arquitetura centralizada, cadastros, políticas, eventos e administração convergem para uma plataforma central. Isso facilita padronização e relatórios, especialmente em edifícios corporativos ou campus.
A centralização, porém, exige análise de pontos únicos de falha. Servidor, banco, rede e serviços de autenticação precisam ter disponibilidade compatível com o risco. Controladoras locais devem manter capacidade suficiente para operar quando a comunicação com o servidor está indisponível, se esse for um requisito do sistema.
Arquitetura distribuída
Na arquitetura distribuída, parte da inteligência é mantida próxima aos pontos de campo. Controladoras podem armazenar credenciais, horários e regras, tomando decisões localmente. Isso reduz dependência da WAN e melhora continuidade em múltiplos prédios ou sites.
A distribuição exige governança de sincronização, versões de configuração, backups e recuperação. O projeto precisa definir o que continua funcionando offline e o que depende da plataforma central.
Operação offline
Operação offline é um requisito crítico em instalações que não podem deixar de controlar portas durante falha de rede ou servidor. Deve-se definir quais usuários e regras ficam armazenados localmente, por quanto tempo os eventos são retidos, como ocorre sincronização após restabelecimento e quais funções deixam de estar disponíveis.
Não basta afirmar que a controladora “funciona offline”. É necessário verificar capacidade de credenciais, eventos, calendários, regras especiais e comportamento das integrações nessa condição.
Arquitetura em nuvem
Soluções cloud podem reduzir infraestrutura local de aplicação e facilitar gestão de múltiplos sites. A decisão deve considerar conectividade, latência, soberania e localização de dados, integração local, segurança, disponibilidade contratada, backup, exportação de dados e dependência do provedor.
O campo não pode ficar totalmente dependente da Internet quando a operação exige continuidade. Mesmo em soluções cloud, a camada local precisa ter comportamento definido para perda de conectividade.
Arquitetura híbrida
Arquiteturas híbridas combinam processamento e controle local com administração, sincronização ou serviços em nuvem. São comuns em organizações que precisam preservar autonomia operacional local e ao mesmo tempo obter gestão corporativa.
A fronteira entre local e cloud deve ser documentada: onde ficam credenciais, logs, chaves, backups, APIs e administração; quais fluxos atravessam a Internet; e qual é o plano de contingência.
Regras funcionais: antipassback, intertravamento e eventos de porta
O valor do controle de acesso está na lógica aplicada aos eventos. Duas instalações com os mesmos leitores e controladoras podem apresentar níveis de segurança muito diferentes conforme as regras de software e os sensores disponíveis.
Antipassback
Antipassback — APB impede ou sinaliza o uso indevido de uma credencial em sequência incompatível com a presença esperada do usuário. Para funcionar adequadamente, o sistema precisa conhecer entradas e saídas e manter um estado de presença.
No APB hard, a violação bloqueia a tentativa de acesso; no APB soft, o sistema pode permitir o acesso, mas registra ou sinaliza a exceção. A escolha depende do risco e da operação. Bloquear indiscriminadamente pode criar filas, incidentes e necessidade frequente de intervenção do operador.
A matriz funcional deve especificar em quais pontos há APB, qual direção alimenta a lógica, como usuários são resetados, o que ocorre em emergência e como o sistema trata falhas de comunicação.
Intertravamento e eclusa
Intertravamento impede que duas ou mais barreiras de uma eclusa permaneçam abertas simultaneamente, salvo condição prevista. É aplicado em áreas de alta segurança, transições entre zonas, laboratórios, data centers e ambientes que exigem controle rigoroso.
A lógica precisa considerar sensores de porta, tempo máximo, emergência, manutenção, acessibilidade e desbloqueio controlado. Uma eclusa não é apenas duas portas com leitores; é um sistema funcional próprio.
Dupla custódia e regra de duas pessoas
Determinadas áreas podem exigir presença de duas identidades autorizadas para liberar o acesso. Essa função reduz risco de ação individual em ambientes sensíveis. O sistema precisa definir janela de autenticação, perfis elegíveis, comportamento em saída e auditoria.
Porta forçada e porta mantida aberta
Door forced open e door held open são eventos de porta distintos: o primeiro indica abertura sem uma sequência válida de liberação; o segundo indica que uma porta autorizada permaneceu aberta além do tempo permitido. Cada condição deve gerar tratamento compatível com a criticidade do ponto.
O tempo de porta aberta precisa considerar ergonomia e fluxo. Um valor muito curto produz alarmes em excesso; um valor muito longo reduz capacidade de detectar anomalias.
Lockdown
Lockdown e modo de emergência no controle de acesso definem uma condição operacional para restringir rapidamente acessos em resposta a incidente. A função precisa ser desenhada com extremo cuidado, porque segurança patrimonial não pode contrariar requisitos de abandono, incêndio e proteção da vida.
A matriz de causa e efeito deve indicar quais portas são afetadas, quais permanecem livres, quem pode comandar, como a condição é indicada e como ocorre retorno ao modo normal.
Integração com CFTV, VMS, intrusão, interfonia e sistemas corporativos
Para ambientes em que acesso, CFTV, intrusão e interfonia precisam operar como uma única arquitetura, veja o serviço de Projeto de Segurança Eletrônica Integrada.
Controle de acesso isolado fornece identidade, decisão e evento. Integrado a outros sistemas, passa a fornecer contexto. A integração deve ter objetivo funcional claro: o que será correlacionado, qual evento inicia a ação, o que o operador recebe e como a evidência é preservada.
Controle de acesso e CFTV/VMS
Uma tentativa negada pode abrir automaticamente a câmera associada; uma porta forçada pode gerar bookmark no vídeo; um acesso a área crítica pode apresentar identidade e imagem ao operador. Essa correlação reduz tempo de investigação e melhora a qualidade da resposta.
O projeto da Central de Monitoramento precisa considerar o controle de acesso como uma das fontes de evento. A integração deve ser pensada pelo fluxo operacional, e não apenas pela existência de um driver entre dois softwares.
ONVIF em controle de acesso
A ONVIF mantém perfis relacionados à interoperabilidade entre sistemas de segurança. Em controle de acesso, perfis como A, C e D cobrem diferentes aspectos de configuração, eventos, gerenciamento e periféricos, conforme o escopo de cada especificação. O artigo ONVIF em controle de acesso: Profiles A, C e D detalha o papel de cada profile, a relação device/client, conformidade e critérios de interoperabilidade.
O uso de padrões pode reduzir dependência de integrações proprietárias, mas não elimina validação de compatibilidade. O projeto deve verificar quais funções do perfil são suportadas por cada componente e quais integrações dependem de API ou SDK específico.
Intrusão
Sistemas de intrusão podem receber estados de porta, gerar eventos, armar ou desarmar áreas de forma coordenada e alimentar a central com alarmes. A integração deve evitar conflitos de lógica e definir claramente qual sistema é fonte de verdade para cada condição.
Uma porta forçada pode ser evento de controle de acesso e também gerar alarme de intrusão. O tratamento conjunto reduz duplicidade e ajuda a manter uma única narrativa operacional.
Interfonia e portaria remota
Interfonia oferece canal de comunicação para visitantes, entregas e exceções. Em portaria remota, vídeo, áudio, cadastro de visitantes e comando de abertura convergem para um operador distante.
A solução precisa tratar disponibilidade de comunicação, autenticação do operador, registro do comando, evidência associada, contingência de rede e procedimentos para falha. Portaria remota não deve depender exclusivamente de julgamento informal; os fluxos precisam ser definidos.
Integração com sistemas de incêndio
Controle de acesso e incêndio se encontram principalmente no comportamento das barreiras em emergência. A integração deve ser desenhada com base na estratégia de segurança contra incêndio, rotas de fuga, dispositivos de liberação, normas aplicáveis e requisitos da edificação.
Uma condição de alarme pode exigir liberação de determinadas portas, mas não é correto assumir que todas as portas de todo sistema devam simplesmente destravar. Existem áreas, compartimentações e estratégias diferentes. A matriz de causa e efeito precisa registrar o comportamento esperado.
A interface de incêndio deve ser segura, supervisionada quando aplicável e testada durante o comissionamento. O retorno ao estado normal também precisa ser definido para evitar rearmamento indevido.
Gestão de visitantes
A gestão de visitantes pode incluir pré-cadastro, aprovação, documento, fotografia, integração com recepção, credencial temporária, QR Code, horário, anfitrião, áreas autorizadas e registro de entrada e saída.
O princípio é o privilégio mínimo: o visitante recebe apenas os acessos necessários e pelo período necessário. A expiração automática reduz o risco de credenciais temporárias permanecerem válidas.
Elevadores
A integração de controle de acesso com elevadores pode restringir pavimentos conforme perfil, horário ou evento. Ela exige coordenação com o sistema do elevador, definição da interface e análise de requisitos de segurança, operação de incêndio e contingência.
RH, Active Directory e IAM
Integrações com RH, AD e IAM podem automatizar ciclo de vida de usuários. Admissão, mudança de função, transferência e desligamento podem alimentar políticas de acesso físico. O benefício é reduzir permanência de permissões órfãs e duplicidade de cadastro.
A automação precisa ser governada. Nem todo atributo de RH deve produzir acesso automaticamente, e exceções precisam ter aprovação, validade e rastreabilidade.
Cibersegurança do sistema de controle de acesso
Controladoras IP, servidores, estações, APIs, bancos de dados, leitores inteligentes e serviços cloud transformam o sistema de controle de acesso em uma plataforma ciberfísica. Uma vulnerabilidade lógica pode produzir consequência física, como indisponibilidade de portas, perda de logs ou alteração de permissões.
A cibersegurança deve ser tratada no projeto e no ciclo de vida, e não apenas após a implantação. Segmentação, hardening, atualização, certificados, identidade administrativa, logs, backup e gestão de vulnerabilidades fazem parte do requisito.
Segmentação de rede
Dispositivos de segurança não devem ser conectados a uma rede plana sem política. VLANs e controles de tráfego reduzem superfície de ataque e limitam comunicação ao necessário.
A segmentação precisa ser acompanhada de documentação de fluxos. Saber que existe uma VLAN não é suficiente; é preciso definir quais controladoras conversam com quais servidores, portas e protocolos, quais estações administram o sistema e como integrações atravessam zonas.
Firewall e ACL
Firewall e ACL implementam a política de comunicação. Regras devem seguir princípio de menor privilégio e evitar liberações amplas do tipo any-any. Em arquiteturas multi-site e cloud, túneis, NAT, proxy e serviços externos precisam ser documentados.
Hardening
Hardening inclui remoção de contas padrão, senhas robustas, MFA administrativo quando suportado, desativação de serviços desnecessários, atualização de firmware, configuração segura de protocolos, proteção do banco de dados e restrição de privilégios.
A entrega do sistema deve incluir baseline de configuração. Sem isso, futuras manutenções podem alterar parâmetros sem rastreabilidade.
Atualizações e vulnerabilidades
Firmware e software precisam ter política de atualização compatível com disponibilidade do ambiente. Atualizar imediatamente sem testes pode criar indisponibilidade; nunca atualizar mantém vulnerabilidades conhecidas. Organizações maduras usam homologação, janela de mudança, backup e plano de rollback.
Sincronização de tempo
Logs de acesso, CFTV, servidores e sistemas integrados precisam compartilhar referência temporal confiável. Divergências de relógio prejudicam investigação e correlação de eventos. NTP e arquitetura de tempo devem ser incluídos no projeto de rede.
Backup e recuperação
Backups devem incluir banco de dados, configuração, licenças e demais elementos necessários à recuperação. A existência de backup não é suficiente: restauração precisa ser testável, e objetivos de recuperação devem ser compatíveis com criticidade.
Infraestrutura de rede, cabeamento e alimentação
A confiabilidade do sistema depende da infraestrutura que sustenta os dispositivos. Falhas intermitentes de cabo, fonte, bateria, aterramento, switch ou conector podem parecer “problemas do software”, mas na prática derrubam a disponibilidade da segurança física.
Cabeamento estruturado
Dispositivos IP utilizam cabeamento e switches de rede; leitores e interfaces seriais podem usar cabos específicos conforme protocolo e fabricante. O projeto deve definir rota, segregação, identificação, reserva técnica, limites de distância e ambiente de instalação. Essa camada deve ser coordenada com o Projeto de Cabeamento Estruturado.
A ABNT NBR 14565 e referências relacionadas a caminhos, espaços e equipotencialização apoiam a infraestrutura de telecomunicações. A compatibilização com elétrica e arquitetura é necessária desde o projeto. Em campi, plantas extensas ou interligações entre edifícios, o backbone também pode exigir um Projeto de Fibra Óptica e Redes Ópticas.
PoE
PoE pode alimentar terminais IP, intercomunicadores e outros dispositivos pelo cabo de rede. O dimensionamento precisa considerar potência por porta, orçamento total do switch, classe de potência, temperatura, redundância e autonomia do nobreak.
Fechaduras e eletroímãs podem ter consumo e comportamento que exigem alimentação dedicada. Não se deve assumir que todo ponto possa ser alimentado pelo mesmo PoE do leitor sem verificar a arquitetura do fabricante e a potência necessária.
Fontes e baterias
Fontes, baterias e autonomia em controle de acesso devem ser dimensionadas para carga permanente, corrente de acionamento, recarga e expansão prevista. A bateria precisa atender à autonomia requerida considerando condições reais de descarga, temperatura, envelhecimento e eficiência.
O projeto pode estabelecer autonomia mínima e requisitos de supervisão, deixando a composição física da fonte para a solução executiva. Em áreas críticas, perda de alimentação e bateria baixa devem gerar eventos monitoráveis.
Quadros, gabinetes e racks
Controladoras, módulos I/O, fontes, baterias, switches e interfaces devem estar em gabinetes protegidos e acessíveis para manutenção. A localização deve considerar lado seguro, temperatura, ventilação, umidade, vandalismo, espaço, segregação e expansão.
Proteção contra surtos e equipotencialização
Circuitos externos, longos ou sujeitos a diferenças de potencial podem exigir medidas de proteção adequadas. A coordenação com instalações elétricas, aterramento, equipotencialização e SPDA evita que o sistema eletrônico seja tratado de forma isolada.
Projeto de controle de acesso: metodologia de engenharia
Quando o objetivo é transformar risco, fluxos e integrações em documentos verificáveis, a A3A Engenharia desenvolve o Projeto de Controle de Acesso com matrizes, arquitetura, especificações e critérios de aceite. Em instalações existentes, esse mesmo processo sustenta o retrofit de controle de acesso, incluindo diagnóstico do legado, reaproveitamento, migração e continuidade operacional.
Um Projeto de Controle de Acesso começa pela caracterização do problema e não pela escolha de um fabricante. O projeto deve transformar risco, operação e necessidades do usuário em requisitos verificáveis, arquitetura, quantitativos, interfaces, documentos e critérios de aceitação.
A página de serviço concentra a intenção transacional de contratação de projeto; este Guia permanece como referência técnica ampla sobre sistemas de controle de acesso.
Levantamento e due diligence
Em instalações existentes, o levantamento deve verificar portas, ferragens, fluxos, barreiras, rede, energia, quadros, dispositivos, software, licenças, integrações e documentação. A diferença entre o que está desenhado e o que existe fisicamente precisa ser tratada antes de definir a solução futura.
Brownfield exige especial atenção à compatibilidade. Sistemas legados podem possuir credenciais antigas, Wiegand, controladoras descontinuadas, cabeamento sem identificação, banco de dados inconsistente ou licenciamento restritivo.
Análise de risco
A análise de risco orienta o nível de proteção. Deve considerar ativos, ameaças, vulnerabilidades, impacto, probabilidade, criticidade operacional e dependências. O objetivo não é criar uma classificação abstrata, mas justificar por que determinadas áreas exigem determinados controles.
Programa de necessidades e requisitos
Requisitos devem ser claros, testáveis e rastreáveis. “Sistema robusto” ou “alta segurança” são expressões insuficientes. É melhor especificar disponibilidade, capacidade, modos de autenticação, operação offline, retenção de eventos, integrações, supervisão e comportamento em falhas.
Matriz de pontos de acesso
A matriz de pontos consolida cada acesso físico e suas características. Para cada ID, podem ser registrados local, ambiente de origem e destino, direção controlada, leitor de entrada, leitor de saída, mecanismo de travamento, sensor, REX, acessibilidade, função de emergência e observações.
Essa matriz cria rastreabilidade entre planta, quantitativo, diagrama e configuração. O mesmo ID deve ser usado nos documentos sempre que possível.
Matriz de funcionalidades
Uma segunda matriz pode registrar funções que não aparecem apenas pelo desenho físico: APB, dupla autenticação, regra de duas pessoas, horários, visitantes, lockdown, intertravamento, integração com incêndio e comportamento de exceção.
Separar ponto físico de regra funcional evita sobrecarregar a planta e melhora a validação com o cliente.
Matriz de causa e efeito
Integrações devem ser transformadas em relações de causa e efeito. Exemplo: porta forçada → gerar evento crítico → exibir câmera → registrar bookmark → notificar operador. Alarme de incêndio → executar lógica de liberação definida → registrar transição → manter determinadas funções conforme estratégia.
Diagramas de arquitetura
O projeto deve apresentar arquitetura de referência suficiente para caracterizar o sistema: dispositivos de campo, controladoras, I/O, rede, servidores, bancos, estações, integrações, redundância e fronteiras com sistemas externos.
O executivo da contratada pode detalhar outra topologia tecnicamente equivalente, desde que demonstre aderência aos requisitos de desempenho e capacidade estabelecidos. O diagrama não precisa congelar marca quando a intenção é contratação competitiva.
Quantificação por capacidade
Em sistemas de controle de acesso, uma lista de materiais excessivamente prescritiva pode amarrar a solução à arquitetura de um fabricante. Uma alternativa é quantificar pontos e funções e agrupar controladoras, I/O, fontes, gabinetes e acessórios em conjuntos com capacidade mínima instalada. A lógica de especificação por desempenho em controle de acesso aprofunda como transformar funções, capacidades e critérios de aceitação em requisitos verificáveis sem copiar um catálogo de referência.
A proponente então apresenta uma matriz de composição demonstrando como sua solução atende quantidade de portas, entradas, saídas, leitores, alimentação, expansão e redundância. Isso permite comparar arquiteturas centralizadas e distribuídas sem perder rastreabilidade.
Contratação por desempenho
Especificações técnicas devem priorizar requisitos mensuráveis, interfaces, normas, capacidade, desempenho, segurança, garantia e testes. Referências de fabricantes podem ser utilizadas para estudos de equivalência e benchmark, mas o objeto precisa permanecer tecnicamente aberto quando a contratação exigir competitividade.
Tabela comparativa de tecnologias
| Tecnologia | Vantagens | Limitações e riscos | Aplicações típicas |
| Cartão RFID legado | rápido, simples e amplamente difundido | clonagem e identificação estática em tecnologias fracas | migração e ambientes de menor risco |
| Smart card | autenticação e armazenamento mais robustos | exige gestão de chaves e compatibilidade | ambientes corporativos e críticos |
| PIN | baixo custo e fácil implementação | compartilhamento, observação e senha fraca | fator complementar |
| Biometria digital | forte vínculo entre usuário e autenticação | condições das digitais e contato com sensor | salas técnicas e áreas restritas |
| Reconhecimento facial | sem contato e bom fluxo | privacidade, iluminação e spoofing | portarias e ambientes corporativos |
| Credencial móvel | emissão remota e boa experiência | depende de smartphone, app e política de dispositivos | multi-site e usuários móveis |
| QR Code | simples para acesso temporário | compartilhamento se o token não for bem controlado | visitantes e eventos |
| LPR/ANPR | automatiza acesso veicular | depende da qualidade de captura e não identifica sozinho o condutor | estacionamentos e logística |
A tabela é apenas um ponto de partida. A tecnologia deve ser escolhida pela combinação de risco, processo, infraestrutura e ciclo de vida.
Implantação do sistema
A implantação materializa o projeto. Ela envolve instalação de infraestrutura, montagem de painéis, dispositivos de campo, configuração de rede, cadastro, integração, parametrização, testes e documentação. Alterações executivas precisam ser controladas e refletidas no As Built.
Preparação do campo
Antes de instalar leitores e controladoras, devem estar resolvidos rotas, eletrodutos, eletrocalhas, caixas, pontos de energia, rede, portas, ferragens e interfaces. A coordenação entre disciplinas evita retrabalho, especialmente em portas de vidro, corta-fogo, automáticas, torniquetes e elevadores.
Instalação e identificação
Cabos, dispositivos, painéis e portas devem ser identificados conforme documentação. A identificação consistente reduz tempo de manutenção e permite relacionar falhas ao projeto.
Configuração
A configuração deve seguir matriz de acesso e funcionalidades. Perfis, horários, feriados, exceções, APB, tempos de porta, níveis de alarme e integrações precisam ser controlados por baseline.
Migração
Em substituições de sistema, a migração pode envolver credenciais, usuários, históricos, controladoras e integração. Estratégia de coexistência, rollback e janela de transição deve ser definida para evitar bloqueios ou perda de rastreabilidade.
Testes, FAT, SAT e comissionamento
Quando o aceite precisa ser sustentado por procedimentos, testes e evidências rastreáveis, a A3A Engenharia atua com Comissionamento de Engenharia, incluindo planejamento, SAT, verificação e handover.
Comissionamento verifica se o sistema entregue atende requisitos, e não apenas se os dispositivos ligam. O processo deve usar procedimentos e evidências rastreáveis desde o hardware até as integrações e situações de falha.
FAT
Factory Acceptance Test pode validar painéis, software, integrações ou configurações antes da mobilização, quando a natureza do projeto justificar. Em sistemas complexos, FAT reduz risco de descobrir incompatibilidades somente no site.
SAT
Site Acceptance Test verifica a solução instalada em campo. Deve testar pontos reais, comunicação, identificação, autenticação, autorização, barreiras, sensores, alarmes, integrações, modos de falha e recuperação.
Teste ponto a ponto
Cada porta ou acesso deve ser verificado contra sua matriz. O teste precisa provar leitura, decisão, atuação, sensor, registro, direção, REX e eventos. Em pontos com APB, intertravamento ou dupla autenticação, a regra funcional também precisa ser exercitada.
Testes de falha
É importante testar perda de rede, perda de servidor, perda de alimentação, bateria, reinício de controladora, indisponibilidade de integração e recuperação. A resposta deve corresponder ao requisito de disponibilidade.
Testes de integração
VMS, incêndio, intrusão, visitantes, elevadores e sistemas corporativos precisam de cenários de ponta a ponta. Uma integração considerada “conectada” pode falhar na condição real de evento se apenas o handshake foi testado.
Evidências
Planos, checklists, logs, prints, registros fotográficos e relatórios devem demonstrar o resultado. O aceite técnico precisa ser baseado em evidência, especialmente em contratos onde a entrega será auditada posteriormente.
Handover e As Built
A entrega deve incluir diagramas atualizados, relação de pontos, endereçamento, versões, licenças, matrizes, backups, configurações essenciais, relatórios de teste, manuais, procedimentos e As Built.
O As Built precisa representar o que foi efetivamente instalado. Documentação divergente reduz confiabilidade futura e transforma manutenção em investigação.
Operação e manutenção
Após o aceite, o sistema entra em ciclo operacional. Usuários são admitidos, transferidos e desligados; credenciais expiram; firmware muda; portas são reformadas; integrações evoluem. Sem governança, a configuração se afasta gradualmente do projeto.
Gestão do ciclo de vida das credenciais
Toda credencial deve ter responsável, status e validade. Processos de emissão, bloqueio, segunda via, perda, visitante e desligamento precisam ser documentados.
Revisão periódica de acessos
Perfis e permissões devem ser revisados periodicamente, principalmente para áreas críticas. Acúmulo de privilégios ao longo de mudanças de função é um risco comum.
Manutenção preventiva
Portas e ferragens sofrem desgaste mecânico. Eletroímãs podem desalinha-se; sensores podem mudar de posição; baterias perdem capacidade; conectores oxidam; leitores são expostos ao ambiente. O plano de manutenção deve combinar inspeção física, testes funcionais e verificação de software.
Monitoramento de saúde
Sistemas modernos podem monitorar controladoras offline, tamper, bateria, fonte, comunicação e falhas. Esses eventos precisam chegar à operação com prioridade adequada para evitar que alarmes técnicos importantes se percam em excesso de notificações.
LGPD, biometria e governança de dados
Controle de acesso trata dados pessoais como nome, matrícula, histórico de eventos, imagens e informações de visitantes. Biometria é dado pessoal sensível pela LGPD, o que exige atenção especial à base legal, finalidade, necessidade, segurança e governança.
O projeto de engenharia não substitui análise jurídica ou de privacidade, mas deve criar condições técnicas para que a organização cumpra suas políticas: segregação de acesso ao banco, logs administrativos, criptografia quando aplicável, retenção configurável, exclusão controlada, backup e rastreabilidade.
Minimização
Coletar mais dados do que o necessário aumenta risco. A solução deve ser configurada conforme finalidade e evitar retenção indefinida sem justificativa.
Templates biométricos
Sistemas normalmente armazenam templates derivados da biometria, e não simplesmente a imagem original. Isso não elimina a natureza sensível dos dados. É necessário proteger templates, chaves, banco, exportações e backups.
Acesso administrativo
Administradores de sistema podem ter capacidade de cadastrar usuários, alterar permissões ou exportar dados. Perfis administrativos devem seguir privilégio mínimo, MFA quando disponível e trilha de auditoria.
Reconhecimento facial
Projetos de reconhecimento facial precisam de avaliação especialmente cuidadosa de finalidade, proporcionalidade, contexto, precisão, grupos afetados e governança. A ANPD tem materiais específicos discutindo tecnologias biométricas e reconhecimento facial, úteis como referência regulatória e de risco.
Aplicações por ambiente
A arquitetura precisa ser adaptada ao contexto. Os mesmos componentes podem cumprir funções diferentes em um escritório, data center, subestação ou planta industrial.
Ambientes corporativos
Escritórios normalmente combinam recepção, visitantes, acesso de colaboradores, salas restritas, elevadores e estacionamentos. A prioridade costuma ser integração com identidade corporativa, boa experiência do usuário e gestão centralizada.
Data centers
Data centers utilizam zonas sucessivas, controle rigoroso de visitantes, MFA, mantrap/eclusa, auditoria e integração com CFTV. O artigo Segurança física em Data Centers detalha essas camadas.
Subestações
Subestações combinam perímetro, acesso veicular, áreas de alta criticidade, trabalho de equipes próprias e contratadas e requisitos de cibersegurança. O artigo Controle de acesso em subestações aprofunda o cenário.
Indústria
Ambientes industriais introduzem poeira, umidade, vibração, áreas externas, turnos, EPIs, fluxo de terceiros e integração com segurança operacional. O método biométrico precisa ser adequado às condições reais de uso.
Hospitais e saúde
Hospitais precisam equilibrar restrição com fluxo intenso, emergência, acessibilidade e áreas de diferentes níveis de criticidade. Farmácias, centros cirúrgicos, TI e áreas administrativas podem exigir políticas distintas.
Governo e edifícios públicos
Edifícios públicos combinam visitantes, áreas abertas e restritas, requisitos de contratação pública e necessidade de documentação verificável. Integração e especificação por desempenho ajudam a evitar soluções fechadas ou incompletas.
Varejo e logística
Centros de distribuição e varejo podem utilizar controle de colaboradores, docas, veículos, terceiros, salas de ativos e integração com CFTV. LPR e gestão de visitantes são particularmente relevantes em operações logísticas.
Portaria remota e operação assistida
Portaria remota combina interfonia, vídeo, controle de acesso, cadastro e operador remoto. A arquitetura deve ser capaz de manter serviço mesmo diante de falhas previsíveis e fornecer evidência de cada autorização.
A central precisa identificar origem da chamada, visualizar contexto, comunicar-se com o visitante, consultar regras, comandar a abertura e registrar a decisão. Latência, disponibilidade do link e contingência local são requisitos de engenharia.
Uma boa operação também prevê exceções: visitante sem pré-cadastro, perda de comunicação, falha do leitor, emergência, prestador fora do horário e usuário com credencial bloqueada.
Evolução tecnológica do controle de acesso
A evolução recente aproxima controle de acesso de identidade digital, edge computing, credenciais móveis, cloud, analytics e plataformas unificadas. Essa convergência amplia possibilidades, mas aumenta dependência de arquitetura de software e cibersegurança.
Mobile-first
Organizações podem reduzir cartões físicos e emitir credenciais digitais. O benefício cresce em ambientes multi-site e força de trabalho móvel, mas depende de gestão segura de dispositivos e identidade.
Cloud e SaaS
Plataformas SaaS simplificam atualização e acesso remoto. Contratos precisam tratar disponibilidade, exportação de dados, encerramento, continuidade e responsabilidades de segurança.
Analytics e correlação
Eventos de acesso podem alimentar analytics para identificar anomalias, mas correlação não deve ser confundida com decisão automática sem governança. Regras precisam ser explicáveis, testadas e compatíveis com a finalidade do sistema.
Convergência com VMS e centros de operações
Plataformas integradas permitem que vídeo, acesso, intrusão e interfonia compartilhem mapas, alarmes e procedimentos. O ganho está em reduzir fragmentação operacional, desde que arquitetura e licenciamento tenham sido planejados.
Benefícios de um sistema bem projetado
O principal benefício é controlar acesso de forma proporcional ao risco. A partir disso surgem ganhos de rastreabilidade, gestão, investigação, automação e eficiência.
Um sistema bem projetado pode:
- restringir acesso a áreas críticas por identidade, horário e regra;
- registrar entradas, saídas, tentativas negadas e eventos de porta;
- reduzir dependência de chaves mecânicas sem rastreabilidade;
- automatizar expiração de visitantes e prestadores;
- correlacionar acesso com vídeo e alarmes;
- apoiar auditorias e investigação de incidentes;
- permitir gestão corporativa de múltiplos sites;
- organizar fluxo de pessoas e veículos;
- aplicar regras diferenciadas por área e risco;
- detectar porta forçada, porta aberta em excesso e falhas técnicas;
- reduzir tempo de resposta da central de monitoramento;
- apoiar continuidade operacional por controladoras autônomas;
- simplificar revogação de acessos em desligamentos;
- produzir dados úteis para gestão sem depender de controles manuais.
Esses benefícios não são automáticos. Eles surgem quando requisitos, tecnologia, infraestrutura e processo operacional estão coerentes.
Checklist para especificar um sistema de controle de acesso
Antes de contratar ou ampliar uma solução, é recomendável responder pelo menos às perguntas abaixo:
- Quantos pontos físicos serão controlados e qual é o ID de cada ponto?
- Qual é a origem e o destino de cada acesso?
- Quais áreas possuem maior criticidade?
- Quais níveis de acesso, perfis, zonas e permissões precisam ser definidos?
- Quais horários, turnos e calendários de entrada e saída serão aplicados?
- A autenticação será por cartão, mobile, PIN, biometria ou múltiplos fatores?
- Quais portas exigem leitor de entrada e saída?
- Onde haverá APB, intertravamento, dupla custódia ou lockdown?
- Quais pontos exigem contato de porta e REX?
- Qual será o comportamento de cada barreira na falta de energia?
- Como o sistema responde a um alarme de incêndio?
- Há integração com CFTV/VMS, intrusão, interfonia, visitantes ou elevadores?
- Quais sistemas corporativos fornecerão identidade ou dados de usuários?
- A arquitetura será local, distribuída, cloud ou híbrida?
- Qual autonomia offline é necessária?
- Qual capacidade de credenciais e eventos deve existir nas controladoras?
- Quais interfaces serão aceitas entre leitores e controladoras?
- OSDP Secure Channel será exigido quando suportado?
- Como a rede será segmentada?
- Quais fluxos serão liberados em firewall e ACL?
- Como servidores e controladoras serão sincronizados no tempo?
- Qual é a política de backup e recuperação?
- Qual autonomia de energia é necessária?
- Como fontes e baterias serão supervisionadas?
- Como será tratada a proteção de dados biométricos?
- Quais evidências serão exigidas no FAT e SAT?
- Como o comissionamento provará cada requisito?
- Quais documentos deverão compor o As Built?
- Como serão entregues licenças, backups e credenciais administrativas?
- Como será feita a manutenção e revisão periódica de acessos?
Normas e referências técnicas aplicáveis
Não existe uma única norma que resolva todos os aspectos do controle de acesso. O projeto precisa combinar requisitos do sistema eletrônico, infraestrutura, rede, segurança da informação, videomonitoramento, intrusão, invólucros, instalações elétricas, incêndio e proteção de dados conforme o escopo.
IEC 60839-11-1 e ABNT NBR IEC 60839-11-1
A parte 11-1 trata de requisitos de sistemas e componentes de controle eletrônico de acesso. É uma referência central para estrutura funcional, classificação, desempenho, reconhecimento, interfaces, eventos, autoproteção e demais requisitos do sistema.
O projeto deve utilizar a edição aplicável e verificar adoção nacional correspondente. Referências internacionais e nacionais podem ter datas distintas de publicação, e a especificação contratual deve declarar qual documento está sendo utilizado.
IEC 60839-11-2 e ABNT NBR IEC 60839-11-2
A parte 11-2 apresenta diretrizes de aplicação. Seu valor para engenharia é organizar o ciclo de vida: levantamento, planejamento, projeto, instalação, comissionamento, documentação, operação e manutenção.
Ela também reforça que requisitos precisam ser aplicados ao contexto e que desvios ou particularidades devem ser documentados. Isso é especialmente importante em projetos brownfield e em contratações que aceitam diferentes arquiteturas técnicas.
IEC 62642 e intrusão
A série IEC 62642 é relevante quando controle de acesso se integra a sistemas de alarme contra intrusão e roubo. Eventos e interfaces devem ser coordenados para evitar lacunas ou duplicidades.
IEC 62676 e videomonitoramento
A série IEC 62676 apoia sistemas de videomonitoramento para aplicações de segurança. Quando CFTV é usado para confirmar eventos de acesso, qualidade de imagem, arquitetura, retenção e operação precisam estar alinhadas ao objetivo.
ISO/IEC 27001 e segurança da informação
ISO/IEC 27001 fornece base de gestão para segurança da informação. Em controle de acesso conectado, princípios de gestão de risco, controle de acesso, logs, ativos, mudanças e incidentes ajudam a integrar a solução física à governança de segurança.
ABNT NBR 14565, caminhos e equipotencialização
Soluções IP dependem de infraestrutura de telecomunicações. ABNT NBR 14565, ABNT NBR 16415 e referências de equipotencialização e caminhos devem ser consideradas conforme a instalação e a edição vigente.
ABNT NBR 5410
A alimentação de baixa tensão, fontes, circuitos, proteção e distribuição precisam ser compatíveis com ABNT NBR 5410 quando dentro de seu escopo. O sistema de segurança não está fora das boas práticas de instalações elétricas.
IEC 60529 e IEC 62262
Grau IP e resistência a impacto IK ajudam a selecionar dispositivos para áreas externas, industriais ou sujeitas a vandalismo. O índice adequado deve derivar do ambiente, e não de uma exigência genérica de “maior número”.
LGPD
A Lei 13.709/2018 é aplicável ao tratamento de dados pessoais no Brasil. Dados biométricos são dados pessoais sensíveis nas condições previstas pela lei. O projeto deve permitir que políticas de privacidade e segurança sejam implementadas de forma efetiva.
Considerações finais
Um sistema de controle de acesso é uma infraestrutura de decisão e rastreabilidade aplicada a pessoas, veículos e áreas. A tecnologia de credencial é apenas uma parte. A segurança efetiva depende da porta, da controladora, das entradas e saídas, da alimentação, da comunicação, da arquitetura de software, das integrações, da cibersegurança, dos procedimentos e da capacidade de provar que cada requisito funciona.
Em instalações simples, essa engenharia evita escolhas inadequadas e retrabalho. Em ambientes enterprise, multi-site ou críticos, ela é indispensável para governança, disponibilidade, integração e auditabilidade. A solução precisa permanecer operacional nas falhas previstas, registrar eventos de forma coerente, proteger dados e permitir manutenção ao longo do ciclo de vida.
A melhor contratação começa com requisitos e termina com evidências de aceite. Entre esses dois pontos estão matrizes, diagramas, especificação por desempenho, projeto executivo, implantação, FAT/SAT, comissionamento e As Built. É esse encadeamento que transforma dispositivos de controle de acesso em um sistema de segurança confiável.
Referências técnicas
[1] INTERNATIONAL ELECTROTECHNICAL COMMISSION. IEC 60839-11-1:2013 — Alarm and electronic security systems — Part 11-1: Electronic access control systems — System and components requirements. Geneva: IEC, 2013. Disponível em: https://webstore.iec.ch/en/publication/11873
[2] INTERNATIONAL ELECTROTECHNICAL COMMISSION. IEC 60839-11-2:2014 — Alarm and electronic security systems — Part 11-2: Electronic access control systems — Application guidelines. Geneva: IEC, 2014. Disponível em: https://webstore.iec.ch/en/publication/26292
[3] SECURITY INDUSTRY ASSOCIATION. Open Supervised Device Protocol — OSDP. Silver Spring: SIA. Disponível em: https://www.securityindustry.org/industry-standards/open-supervised-device-protocol/
[4] ONVIF. Profile A — Access Control Configuration. Disponível em: https://www.onvif.org/profiles/profile-a/
[5] ONVIF. Profile C — Physical Access Control. Disponível em: https://www.onvif.org/profiles/profile-c/
[6] ONVIF. Profile D — Access Control Peripherals. Disponível em: https://www.onvif.org/profiles/profile-d/
[7] BRASIL. Lei nº 13.709, de 14 de agosto de 2018 — Lei Geral de Proteção de Dados Pessoais (LGPD). Disponível em: https://www.planalto.gov.br/ccivil_03/_ato2015-2018/2018/lei/l13709.htm
[8] AUTORIDADE NACIONAL DE PROTEÇÃO DE DADOS. Radar Tecnológico — Biometria e reconhecimento facial. Brasília: ANPD. Disponível em: https://www.gov.br/anpd/pt-br/documentos-e-publicacoes
Perguntas frequentes
É o conjunto de políticas, dispositivos, software e procedimentos que identifica, autentica e autoriza pessoas ou veículos, comanda barreiras e registra eventos para rastreabilidade.
O controle físico protege espaços, portas, portões, catracas e áreas; o lógico protege aplicações, redes, dados e privilégios digitais. Eles podem compartilhar processos de identidade, mas possuem arquiteturas e riscos diferentes.
OSDP oferece comunicação bidirecional, supervisão e pode usar Secure Channel, enquanto Wiegand tradicional possui limitações de supervisão e proteção. Em brownfield, a escolha precisa considerar compatibilidade e plano de migração.
No antipassback hard, uma sequência inválida de presença pode bloquear o acesso. No soft, a exceção é registrada ou sinalizada sem necessariamente impedir a passagem. A função deve ser definida por ponto e cenário operacional.
Os termos descrevem o comportamento do travamento diante de perda de energia ou falha definida. Fail-safe tende a liberar; fail-secure tende a manter o bloqueio patrimonial. A escolha precisa ser compatibilizada com rotas de fuga e segurança contra incêndio.
Não. A segurança depende do sensor, algoritmo, liveness, cadastramento, proteção dos templates, arquitetura e processos. Cartões criptográficos e MFA podem ser mais adequados em determinados cenários.
Sim. Eventos como acesso negado, porta forçada e porta mantida aberta podem ser correlacionados a câmeras, alarmes e procedimentos operacionais, melhorando investigação e resposta.
Levantamento, análise de risco, matriz de pontos, matriz de funcionalidades, arquitetura, diagramas, quantitativos, interfaces, infraestrutura, critérios de desempenho, testes, comissionamento e documentação As Built.
O comportamento deve ser requisito de projeto. Controladoras podem manter credenciais e regras localmente, armazenar eventos e sincronizar depois, mas capacidade e funções offline precisam ser verificadas.
A série IEC 60839-11 é uma referência central. Conforme o escopo, também podem ser relevantes IEC 62642, IEC 62676, ISO/IEC 27001, normas de cabeamento, elétrica, invólucros, segurança contra incêndio e a LGPD.
Materiais técnicos complementares
Soluções relacionadas
Serviços relacionados
- Projeto de Controle de Acesso
- Projeto de Segurança Eletrônica Integrada
- Projeto de Rede Lógica e Redes Corporativas
- Comissionamento de Engenharia
Conteúdos principais sobre o tema
- Arquitetura de Controle de Acesso Corporativo
- Controle de Acesso Enterprise
- Tipos de Controle de Acesso
- Biometria e Reconhecimento Facial: riscos, LGPD e boas práticas
- Segurança física em Data Centers
- Controle de acesso em subestações
- Guia Completo sobre Sistemas de Segurança Eletrônica
- Projetos de Segurança Eletrônica
Conteúdos técnicos correlatos
- Central de Monitoramento: arquitetura, sistemas e requisitos de projeto
- Videomonitoramento Urbano: arquitetura para cidades inteligentes e segurança pública
- Infraestrutura Crítica em Engenharia
- Segurança eletrônica em prédios públicos
- Due Diligence Técnica de Ativos e Instalações
- Projetos Brownfield
- Gestão de Ativos
- Gestão de Contratos de Engenharia
