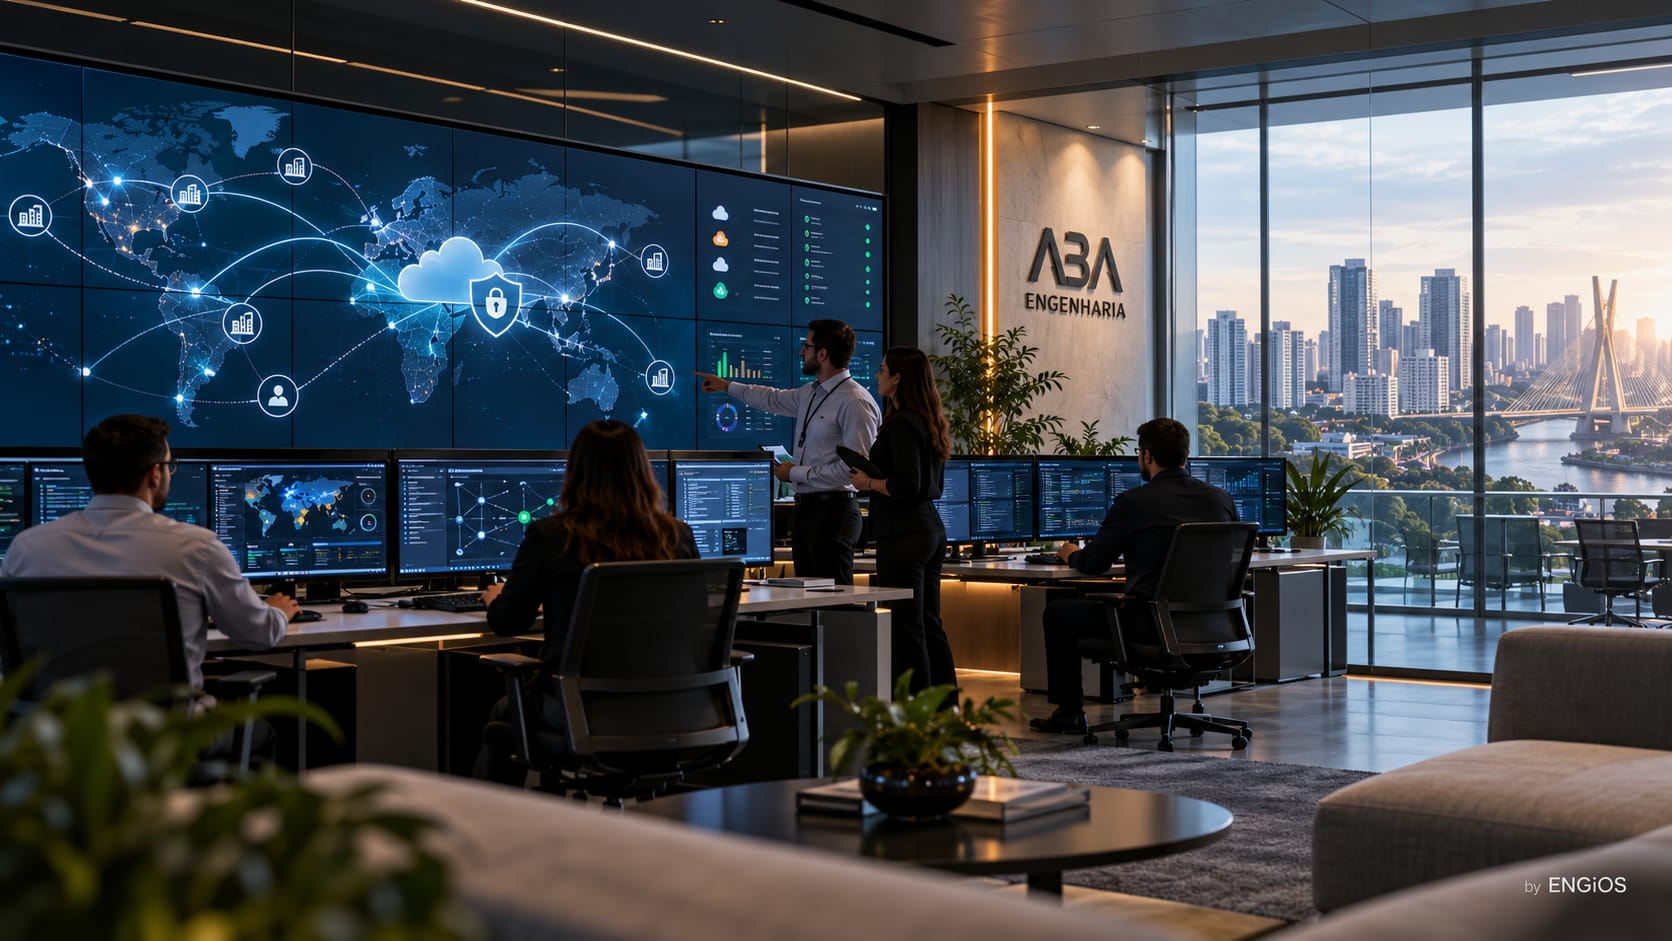
A solução de Secure Access Service Edge (SASE) compreende o diagnóstico, projeto, especificação, implantação assistida, integração e validação de arquiteturas que combinam conectividade, acesso seguro, inspeção de tráfego, políticas de segurança e proteção de usuários, aplicações e dados em ambientes distribuídos.
Em organizações com filiais, trabalho remoto, aplicações em nuvem, usuários móveis, data centers próprios, ambientes SaaS e recursos híbridos, o perímetro tradicional deixa de ser suficiente. O acesso passa a depender de identidade, contexto, postura do dispositivo, localização, aplicação acessada, sensibilidade dos dados e política de segurança.
A A3A Engenharia atua com abordagem consultiva e integrada entre redes, cibersegurança, identidade, cloud, infraestrutura, monitoramento e operação. O objetivo é estruturar uma arquitetura SASE aderente à realidade da organização, com governança, rastreabilidade e evolução gradual.
SASE não deve ser tratado como uma ferramenta isolada. A arquitetura envolve a convergência entre conectividade, acesso seguro, inspeção de tráfego, políticas de identidade, proteção de dados, segurança web, acesso remoto, segmentação e monitoramento.
Dependendo do ambiente, a solução pode envolver recursos como ZTNA, SWG, CASB, FWaaS, SD-WAN, DLP, filtragem de conteúdo, autenticação multifator, postura de endpoint, inspeção de tráfego e integração com plataformas de segurança corporativa.
Uma arquitetura SASE se conecta diretamente a Network Access Control (NAC), segmentação de rede e microsegmentação, Next Generation Firewall (NGFW), endpoint hardening, EDR/XDR e SIEM. Essas camadas atuam de forma complementar para controlar acesso, reduzir exposição e melhorar resposta a incidentes.
Arquitetura técnica e decisões de projeto
Convergência de rede e segurança
O Secure Access Service Edge deve ser entendido como uma arquitetura de entrega de conectividade e proteção, e não como a aquisição isolada de uma licença. A organização precisa conhecer a localização dos usuários, as redes de origem, as aplicações privadas e SaaS, os serviços em nuvem, as dependências de identidade e os caminhos por onde circulam informações. A convergência de rede e segurança depende da coerência entre esses elementos. Uma política bem configurada em um console não assegura proteção quando a aplicação utiliza rotas alternativas ou quando determinado protocolo não passa pelo mecanismo de inspeção. O projeto deve desenhar fluxos reais, zonas de confiança, responsáveis, pontos de controle, exceções e evidências verificáveis.
Filiais e unidades distribuídas podem usar SD-WAN para orientar fluxos conforme aplicação, qualidade dos circuitos e disponibilidade dos enlaces. O dimensionamento considera banda efetiva, latência, jitter, perda, concorrência de sessões, encaminhamento local e contingências. Aplicações transacionais, videoconferência, telefonia IP e grandes transferências possuem sensibilidades distintas. Não basta comparar velocidades nominais de acesso à internet: o desempenho resulta também de peering, roteamento, resolução DNS, inspeção e capacidade dos dispositivos de borda. O projeto define classes de tráfego, políticas de encaminhamento e caminhos de recuperação, com medições representativas por localidade. Deve evitar concentração desnecessária do tráfego em um único ponto ou roteamento assimétrico introduzido pela coexistência com redes legadas.
Security Service Edge reúne controles de segurança entregues como serviço, mas cada componente possui finalidade própria. Secure Web Gateway governa acesso web, filtragem e políticas de navegação. CASB pode apoiar visibilidade e controle do uso de SaaS, seja em modalidades inline ou por integração com APIs. Firewall as a Service aplica políticas de tráfego, enquanto DLP busca prevenir exposição inadequada de informações conforme classificação e regras de negócio. A engenharia avalia cobertura de protocolos, limites de inspeção, necessidade de descriptografia TLS, desempenho, privacidade, compatibilidade com aplicações e possibilidades de bypass. A adoção de diferentes recursos deve refletir riscos concretos; ativar todas as funções sem estudo pode aumentar falsos positivos e comprometer a operação.
ZTNA e exposição de aplicações privadas
Zero Trust Network Access pode permitir acesso por aplicação em vez de liberar sub-redes amplas, reduzindo exposição e favorecendo privilégio mínimo. Para cada aplicação privada, devem ser caracterizados protocolos, portas, domínios, certificados, métodos de autenticação, DNS, dependências de diretórios e comportamento de sessão. Aplicações legadas podem requerer exceções ou manutenção temporária de VPN restrita. A posição de conectores e gateways precisa respeitar segmentação interna e limites de confiança. A arquitetura deve comprovar que o acesso concedido não produz movimento lateral indevido para ativos vizinhos, além de prever acesso emergencial controlado e revogação de sessões. ZTNA não substitui integralmente firewalls internos, segmentação ou segurança da aplicação.
Políticas de SASE dependem da qualidade dos cadastros, atributos e grupos mantidos no provedor de identidade. Integrações com diretórios, SSO, federação e autenticação multifator devem assegurar consistência entre admissão, mudança de função e desligamento. Um usuário autenticado não está automaticamente autorizado a todos os recursos. O projeto distingue verificação de identidade, autorização contextual e reavaliação de sessão, com regras por função, criticidade, dispositivo, horário e risco. Contas técnicas e acessos de fornecedores precisam de tratamento específico. Permissões excepcionais devem ter proprietário, motivo, prazo e trilha de aprovação. Dependência excessiva de um IdP sem plano de contingência também deve ser considerada na análise de continuidade.
A decisão de acesso pode considerar sistema operacional, versão de software, criptografia de disco, certificado, estado do antimalware, EDR/XDR e gerenciamento MDM ou UEM. Nenhum desses sinais deve ser interpretado como garantia permanente de confiabilidade: a conformidade muda no tempo e os agentes podem falhar. A política precisa determinar frequência de verificação, tratamento de indisponibilidade da telemetria e experiência de remediação. Dispositivos pessoais e de terceiros podem exigir sessões limitadas ou mecanismos sem agente quando suportados. O desenho técnico equilibra proteção, privacidade, acessibilidade e continuidade. Bloquear indistintamente usuários críticos por uma indisponibilidade transitória pode criar risco operacional; liberar acesso irrestrito para evitar chamados cria risco de segurança.
SaaS, multicloud e aplicações internas
O inventário deve separar aplicações SaaS, sistemas publicados na internet, workloads em nuvem e aplicações privadas de data center. É necessário mapear dependências de APIs, domínios, endereços, protocolos e autenticação. Nem todo tráfego de servidores ou comunicação leste-oeste pertence ao escopo de SASE: firewalls de cloud, segmentação, políticas de serviço e segurança interna continuam relevantes. A engenharia registra fronteiras de responsabilidade e garante que fluxos de administração, backups, integrações automáticas e serviços de máquinas não fiquem sem controle. Análises de tráfego real ajudam a revelar conexões não documentadas antes da migração. A arquitetura deve evitar duplicar inspeção sem necessidade e manter coerência entre controles locais e controles providos na borda.
Uma arquitetura madura produz evidências de autenticação, autorização, sessões, decisões de política, túneis, mudanças de configuração, desempenho e bloqueios. O projeto define campos essenciais, sincronismo temporal, retenção, exportação de logs, controle de acesso aos registros e integração com SIEM, EDR/XDR e sistemas de incidentes. É preciso permitir que a equipe investigue a jornada de uma sessão sem depender exclusivamente de relatórios comerciais do fornecedor. Quando há lentidão ou bloqueio, os responsáveis devem conseguir distinguir falha de DNS, indisponibilidade de link, autenticação, inspeção, conector ou servidor de destino. Indicadores técnicos necessitam limiares, destinatários, processo de escalonamento e responsabilidades explícitas.
Soluções integradas podem reduzir interfaces operacionais, mas também concentram dependência do fabricante. Combinações de provedores diferentes preservam investimentos existentes, porém exigem alinhamento de agentes, identidade, políticas, APIs e registros. A decisão deve considerar protocolos suportados, integração demonstrada, exportação de configurações, cobertura geográfica, capacidade de evolução, SLA, licenciamento e estratégia de saída. Promessas de compatibilidade devem ser comprovadas por testes no ambiente real. A engenharia deve documentar os elementos necessários para reconstruir políticas e conexões caso um serviço seja substituído, evitando que a única referência da arquitetura seja a configuração armazenada em um console proprietário.
Escopo de Atuação
No âmbito de Secure Access Service Edge, a A3A Engenharia pode atuar desde o diagnóstico de conectividade e segurança até o desenho de arquitetura, especificação, integração, testes, documentação e apoio à operação inicial.
Diagnóstico de rede, acesso e aplicações
- Levantamento de usuários, filiais, acessos remotos, aplicações locais, SaaS, cloud e data centers
- Análise de topologia de rede, links, VPNs, firewalls, proxy, SD-WAN, DNS, roteamento e políticas existentes
- Mapeamento de perfis de usuários, grupos, dispositivos, terceiros, prestadores e acessos privilegiados
- Avaliação de identidade, MFA, diretórios, certificados, postura de endpoint e integração com ferramentas de segurança
- Identificação de riscos por acesso amplo, VPN sem granularidade, tráfego sem inspeção ou ausência de rastreabilidade
- Definição de arquitetura para acesso seguro de usuários, filiais, terceiros e dispositivos corporativos
- Especificação de componentes como ZTNA, SWG, CASB, FWaaS, SD-WAN, DLP e políticas de inspeção
- Modelagem de políticas por identidade, grupo, dispositivo, aplicação, localização, risco e criticidade
- Compatibilização com firewalls, NAC, EDR/XDR, SIEM, diretórios, MFA, cloud e operação de TI
- Definição de estratégia de migração, coexistência, fases de implantação e critérios de rollback
A implantação de SASE deve ser conduzida por etapas, com pilotos, validação de grupos, testes de acesso, verificação de desempenho, análise de impacto, revisão de políticas e documentação. A transição precisa considerar continuidade operacional, experiência do usuário, compatibilidade de aplicações e resposta a incidentes.
Problemas que o SASE ajuda a resolver
- Acesso remoto dependente de VPNs amplas, sem granularidade por aplicação
- Usuários distribuídos acessando aplicações corporativas, SaaS e cloud sem política unificada
- Tráfego de filiais, home office e dispositivos móveis sem inspeção consistente
- Baixa visibilidade sobre acessos, aplicações, dados, eventos e riscos de navegação
- Dificuldade de aplicar políticas de segurança fora do perímetro físico da empresa
- Ambientes híbridos com múltiplas ferramentas desconectadas e governança limitada
- Risco de acesso indevido a aplicações sensíveis por identidade, dispositivo ou contexto inadequado
SASE depende da arquitetura de acesso, não apenas do serviço contratado.
Aplicações, identidades, postura do dispositivo e caminhos de tráfego determinam políticas e latências admissíveis. A definição de escopo exige mapear os fluxos.
Critérios de dimensionamento e matriz de requisitos
Levantamento técnico e inventário de fluxos
O assessment parte de usuários, filiais, enlaces, aplicações, dispositivos, plataformas de identidade, VPNs, proxies, firewalls, serviços DNS e ferramentas de gestão. Cada fluxo relevante deve possuir origem, destino, proprietário, protocolo, criticidade, volume esperado e restrição operacional. Entrevistas com segurança, redes e gestores das aplicações precisam ser confrontadas com topologias e evidências de tráfego. Sem essa etapa, o projeto corre o risco de interromper integrações que não constam do inventário oficial. Requisitos funcionais devem ser separados dos requisitos de desempenho, continuidade, privacidade, rastreabilidade e governança, permitindo estabelecer critérios objetivos de comparação técnica entre alternativas.
A carga projetada envolve usuários simultâneos, sessões, variação de tráfego, distribuição geográfica, volume de dados, overhead de encapsulamento e processamento das inspeções efetivamente habilitadas. A proximidade geográfica de um ponto de presença não garante menor latência, pois o percurso depende de roteamento e interconexão. O projeto precisa definir aplicações representativas e condições de medição antes da implantação. Testes com navegação genérica não são suficientes para caracterizar sistemas com autenticação encadeada, sessões persistentes, transferência de arquivos ou chamadas em tempo real. Também devem ser previstos crescimento, sazonalidade, limites de licença e margens de capacidade justificadas.
Alta disponibilidade deve ser verificada em todas as dependências relevantes: última milha, dispositivo de borda, cliente de acesso, túnel, conector, autenticação, DNS e ponto de presença. A redundância de um provedor de nuvem não elimina um link único na filial ou um conector hospedado em servidor isolado. O projeto estabelece comportamento diante da falha de cada elemento, prioridades de restabelecimento e limites de operação degradada. Estratégias de fail-open ou fail-closed devem ser avaliadas conforme criticidade e risco, e não aplicadas indiscriminadamente. Quando determinada contingência não puder preservar segurança e disponibilidade simultaneamente, a decisão precisa ser formalizada pelo responsável pelo risco.
Políticas, precedência e exceções
O modelo de autorização deve explicitar quem acessa cada aplicação, em quais condições e com quais controles. Matrizes por identidade, grupo, postura, classificação de dados e criticidade auxiliam no desenho. Também são necessárias regras de precedência entre políticas, tratamento de conflitos e administração de exceções. Um bypass sem justificativa ou prazo pode manter acesso inseguro indefinidamente. O controle de alterações deve registrar solicitação, aprovação, implementação, validação e possibilidade de retorno. Para ambientes regulados ou críticos, a segregação de funções administrativas e o registro de auditoria têm relevância adicional. Políticas devem ser verificadas com casos positivos e negativos, inclusive para usuários indevidos.
Inspeção de tráfego pode envolver transferência de metadados e conteúdo a pontos de presença externos. É necessário identificar localização do processamento, categorias de informação envolvidas, retenção, direitos de acesso aos logs, contratos com fornecedores e obrigações legais aplicáveis. A LGPD e políticas corporativas devem ser analisadas no contexto da organização; certificações de plataforma não asseguram automaticamente conformidade do tratamento. A decisão de inspecionar TLS exige avaliar certificados, dados sensíveis, aplicações incompatíveis, políticas de privacidade e governança de exceções. Dados de telemetria devem ser minimizados e protegidos conforme necessidade operacional, conciliando investigação de incidentes com direitos e restrições existentes.
Ciclo de vida, migração e aceite técnico
Arquitetura de referência e prova de conceito
O diagnóstico consolidado deve produzir alternativas arquiteturais comparáveis, cada uma com premissas, benefícios, limitações, custos recorrentes e riscos de transição. A prova de conceito seleciona aplicações reais, perfis de usuários, localidades e fluxos críticos, testando autenticação, inspeção, publicação, telemetria e experiência. A aprovação depende de resultados associados aos requisitos previamente definidos. Uma demonstração do fabricante pode confirmar capacidades genéricas, mas não comprova desempenho e compatibilidade na infraestrutura do contratante. A documentação precisa registrar condições dos ensaios e restrições encontradas, evitando extrapolar o sucesso de um piloto restrito para todo o parque instalado.
A transição pode exigir convivência entre VPN, firewall, proxy, SD-WAN e novos pontos de inspeção. Cada onda de migração deve conter escopo, pré-requisitos, grupo de usuários, aplicações, responsáveis, janela, indicadores de sucesso e condições de reversão. Políticas em modo de observação, quando disponíveis, permitem identificar dependências antes de bloquear acessos. Deve-se prevenir encaminhamento circular, rotas assimétricas, autenticação duplicada e múltipla inspeção do mesmo fluxo. O plano de rollback precisa ser tecnicamente exequível e conhecido pela operação, não apenas descrito em documento. A liberação de novas ondas depende de evidências de estabilidade, segurança e desempenho.
Testes funcionais, negativos e integrados
A matriz de testes deve verificar autenticação válida e inválida, MFA, acesso por aplicação, restrições por dispositivo, bloqueios por política, conectividade de filiais, resolução DNS, certificados e aplicações legadas. Testes negativos são essenciais para provar que usuários, grupos ou endpoints não autorizados não obtêm acesso. Também são necessários cenários de queda de link, falha de conector, indisponibilidade de serviço de identidade, perda de sessão e recuperação. Critérios de latência, perda, jitter e tempo de resposta devem ser pactuados conforme o caso, com medição em condições conhecidas. Logs e eventos precisam demonstrar as decisões efetivas tomadas pela solução.
Comissionamento e critérios impeditivos de aceite
O recebimento não deve se limitar à captura de telas de configuração. Deve confrontar requisitos, arquitetura aprovada, condições contratuais, resultados de ensaios e documentação final. Falhas críticas de autorização, ausência de trilha para eventos essenciais, indisponibilidade de aplicações prioritárias ou incapacidade de reverter uma alteração podem impedir o aceite. Achados menores podem integrar lista de pendências, com responsável, prazo e risco residual formalizados. A engenharia organiza relatórios de testes, desvios e correções, permitindo identificar o que foi validado em laboratório, piloto e produção. O aceite deve possuir responsável técnico e decisão rastreável.
Após a entrada em produção, a operação assistida acompanha incidentes, bloqueios indevidos, mudanças de rota, qualidade de conexões, consumo de recursos e disponibilidade de conectores. Devem existir procedimentos de suporte, escalonamento, concessão temporária de acesso, revogação e resposta a incidentes. Revisões periódicas identificam usuários desligados, grupos desatualizados, exceções vencidas e políticas sem utilização. Mudanças de aplicação, fornecedor, localidade ou perfil de risco exigem avaliação da arquitetura, documentação e testes proporcionais. O ambiente deve dispor de baseline de configuração e histórico de alterações para que a evolução não dependa exclusivamente do conhecimento de operadores específicos.
Aplicações e Ambientes
SASE pode ser aplicado em organizações que precisam proteger usuários, aplicações e dados em ambientes distribuídos, nos quais o acesso ocorre a partir de diferentes redes, dispositivos e localidades.
Acesso remoto e trabalho híbrido
Em cenários de trabalho remoto e híbrido, o SASE permite estruturar acesso seguro a aplicações corporativas com base em identidade, dispositivo, MFA, postura de segurança e políticas por aplicação. Essa abordagem reduz a dependência de túneis amplos e melhora a visibilidade sobre o acesso remoto.
Organizações com filiais, unidades operacionais e múltiplos escritórios podem utilizar SASE em conjunto com SD-WAN, inspeção de tráfego, segurança web, roteamento otimizado e políticas centralizadas. A arquitetura deve considerar links, disponibilidade, performance, criticidade das aplicações e governança.
Aplicações SaaS, ambientes em nuvem, data centers próprios e sistemas híbridos exigem controles coerentes de acesso, inspeção, proteção de dados e rastreabilidade. A solução pode se integrar a estratégias de cloud, identidade corporativa, CASB, DLP, SIEM e monitoramento de segurança.
Terceiros, fornecedores e acessos temporários
Acesso de terceiros, fornecedores, equipes temporárias e prestadores de serviço deve ser limitado, auditável e vinculado à necessidade real de uso. Em muitos casos, SASE e ZTNA ajudam a permitir acesso por aplicação, com menor exposição da rede interna e maior controle sobre sessões e eventos.
A migração precisa preservar acesso e rastreabilidade.
Pilotos, exceções, coexistência com VPN, políticas de inspeção e cenários de indisponibilidade devem ser testados antes de desligar controles legados.
Governança e Conformidade
Projetos de SASE devem considerar governança de identidade, segurança de rede, proteção de dados, gestão de dispositivos, monitoramento, resposta a incidentes, continuidade operacional, integração com políticas corporativas e documentação técnica.
Políticas de acesso e confiança adaptativa
O acesso deve ser definido por políticas claras, considerando identidade, grupo, dispositivo, localização, postura, aplicação, horário, risco e sensibilidade dos dados. O modelo deve permitir revisão periódica, exceções controladas e rastreabilidade das decisões de acesso.
Eventos de SASE devem ser integrados, quando aplicável, a SIEM, EDR/XDR, firewalls, identidade, monitoramento e fluxos de resposta a incidentes. Essa integração permite correlacionar acesso, comportamento de usuário, postura de endpoint, tráfego de rede e alertas de segurança.
A arquitetura SASE precisa equilibrar segurança, desempenho e usabilidade. Políticas mal dimensionadas podem causar indisponibilidade, latência, bloqueios indevidos ou aumento de chamados. Por isso, implantação por fases, testes, documentação e acompanhamento operacional são essenciais.
Benefícios esperados
- Maior controle sobre acesso remoto, aplicações corporativas, SaaS e ambientes em nuvem
- Redução da exposição de redes internas por meio de acesso baseado em identidade e aplicação
- Políticas unificadas para usuários, filiais, terceiros e dispositivos móveis
- Maior visibilidade sobre tráfego, acessos, eventos, riscos e uso de aplicações
- Integração entre rede, segurança, identidade, endpoint e monitoramento
- Base técnica para estratégias Zero Trust, trabalho híbrido e segurança em nuvem
- Melhor governança para ambientes distribuídos e operações corporativas modernas
Documentação, considerações de engenharia e serviços
Dossiê técnico e rastreabilidade
Os entregáveis devem abranger inventário e matriz de aplicações, arquitetura lógica, topologia de conectividade, fluxos, requisitos, matriz de políticas, integrações de identidade, especificações, dimensionamento, tratamento de exceções e registros de decisões. Durante a implantação, são necessários plano de migração, matriz de riscos, procedimentos de contingência, plano de testes e relatórios de comissionamento. O as built registra túneis, pontos de conexão, políticas, responsáveis e configurações efetivamente entregues. Credenciais e segredos não devem ser publicados em documentação comum; precisam de controles próprios. Uma solução só permanece governável quando outra equipe consegue compreendê-la, operá-la e alterá-la com rastreabilidade.
A expressão segurança entregue em nuvem pode induzir à ideia de que os componentes locais deixam de representar risco. Na realidade, usuários e filiais dependem de dispositivos, software cliente, DNS, links, infraestrutura elétrica e conexões até os pontos de presença. Uma falha local pode anular a redundância do serviço remoto. O projeto deve demonstrar em quais condições há recuperação automática, quais atividades permanecem operacionais e quando se exige procedimento manual. Disponibilidade não é propriedade isolada de um produto: é resultado do comportamento de toda a cadeia de serviços e infraestrutura.
Autenticação multifator aumenta a confiança no processo de autenticação, mas não comprova que o usuário possui autorização apropriada. Perfis herdados, grupos excessivos, contas de serviço e acessos de parceiros desligados podem continuar perigosos. A arquitetura precisa manter revisão de autorizações, segregação por aplicação, validade das exceções e tratamento das mudanças organizacionais. Também deve diferenciar controle de admissão à rede, realizado por NAC, de acesso a aplicações e de microsegmentação interna. Esses mecanismos são complementares e possuem responsabilidades próprias.
Serviços que materializam a solução
A definição de uma arquitetura SASE pode começar com o Programa de Necessidades e Requisitos de Engenharia para formalizar demanda, desempenho e critérios de aceite. O Design Review permite verificar alternativas, compatibilidade e riscos antes da contratação. Durante a implementação, o Gerenciamento de Riscos de Engenharia organiza contingências e interfaces. O Recebimento Técnico e o As Built preservam evidências e configurações, com detalhamento conforme o objeto e o estágio da contratação.
A adoção de SASE deve começar por um diagnóstico técnico de usuários, aplicações, redes, cloud, acessos remotos, políticas de identidade, ferramentas existentes, riscos operacionais e requisitos de segurança. A implantação deve ser planejada por fases, com validação de cenários críticos e documentação das políticas.
A A3A Engenharia pode apoiar essa jornada com diagnóstico, projeto, especificação, integração, implantação assistida, documentação, testes funcionais e validação de arquiteturas Secure Access Service Edge.
Considerações de Engenharia
SASE é uma arquitetura de convergência entre conectividade, identidade, políticas e controles de segurança. O projeto deve identificar dependências de provedor, caminhos de tráfego, aplicações críticas, requisitos de inspeção e comportamento em perda de conectividade ou indisponibilidade da plataforma.
Os critérios de aceite incluem cenários de acesso permitido e negado, latência, visibilidade, registros, políticas de exceção e recuperação operacional. A migração deve manter governança de mudanças e documentação suficiente para suporte, auditoria e evolução.
A engenharia de SASE começa pelos fluxos e requisitos de segurança.
O diagnóstico organiza aplicações, usuários, localidades, políticas, provedores e critérios de aceite para uma contratação tecnicamente verificável.