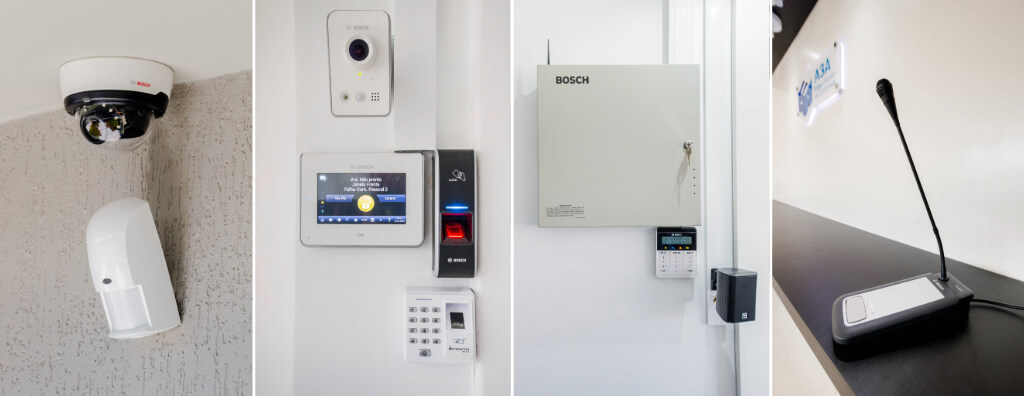
Neste guia, vamos abordar os principais critérios técnicos para planejamento, dimensionamento, integração, contratação e manutenção de sistemas de segurança eletrônica.
Confira!
Segurança eletrônica é a disciplina que integra tecnologias, infraestrutura e procedimentos para detectar eventos, controlar acessos, produzir evidências, apoiar decisões e coordenar respostas em ambientes físicos. Ela abrange sistemas como CFTV e videomonitoramento, controle de acesso, detecção de intrusão, proteção perimetral, interfonia, analíticos, plataformas de gerenciamento e os meios de rede, alimentação e comunicação que sustentam sua operação.
Em projetos atuais, esses subsistemas não devem ser tratados como ilhas. O resultado depende da coerência entre risco, requisitos operacionais, dispositivos de campo, infraestrutura física, rede IP, processamento, armazenamento, software, integração, procedimentos de operação, cibersegurança e critérios de teste. Um equipamento tecnicamente adequado pode produzir um sistema inadequado quando essas interfaces não são projetadas em conjunto.
Por isso, segurança eletrônica é uma atividade de engenharia de sistemas: o projeto precisa transformar ameaças e necessidades de operação em requisitos verificáveis, arquitetura, documentação, critérios de desempenho, integração e evidências de aceite. Este guia organiza essas camadas e mostra como CFTV, controle de acesso, intrusão, monitoramento e infraestrutura convergem ao longo do ciclo de vida.
O que é Segurança Eletrônica
Segurança eletrônica é o conjunto de tecnologias, dispositivos, softwares, redes, procedimentos e integrações utilizados para detectar, monitorar, registrar, controlar e responder a eventos que possam afetar pessoas, ativos, informações, instalações ou operações.
Diferentemente da segurança física tradicional, baseada principalmente em barreiras mecânicas, vigilância presencial e procedimentos manuais, um sistema de segurança eletrônica utiliza sensores, câmeras, controladoras, leitores, atuadores, servidores, plataformas de gerenciamento, rede IP e automações para ampliar a capacidade de supervisão e resposta.
Na prática, segurança eletrônica envolve disciplinas de engenharia elétrica, telecomunicações, redes, automação, cibersegurança, arquitetura de sistemas, ergonomia operacional, gestão de riscos e conformidade normativa. Por isso, sua implantação deve ser tratada como sistema técnico integrado, e não apenas como fornecimento de equipamentos.
Como Funciona um Sistema de Segurança Eletrônica?
Um sistema de segurança eletrônica opera por meio de um ciclo contínuo composto por detecção, transmissão, processamento, verificação, resposta, registro e auditoria. Esse ciclo pode ser local, centralizado em uma sala de controle, distribuído entre unidades remotas ou integrado a um centro de operações.
- Detecção: sensores, câmeras, leitores e dispositivos de campo capturam eventos físicos ou lógicos, como movimento, abertura de porta, tentativa de acesso, presença em área restrita, violação de perímetro ou acionamento manual.
- Transmissão: os eventos são transportados por cabos metálicos, fibra óptica, rede IP, barramentos específicos, rádio, rede celular ou links dedicados.
- Processamento: centrais, controladoras, VMS, NVR, servidores, appliances ou plataformas em nuvem interpretam os sinais e aplicam regras de negócio.
- Verificação: operadores, sistemas de vídeo, analytics, registros de acesso ou correlação de eventos confirmam se há situação real de risco.
- Resposta: o sistema aciona alarmes, notificações, gravações, bloqueios, liberações, procedimentos operacionais, integrações ou equipes de atendimento.
- Registro: eventos, imagens, logs, permissões, alterações de configuração e ações de operadores são armazenados para rastreabilidade.
- Auditoria: os dados registrados permitem análise posterior, investigação, melhoria de processos, conformidade e avaliação de desempenho.
A qualidade do sistema depende da coerência entre esses estágios. Uma câmera com alta resolução, por exemplo, pode ter baixa utilidade se o storage for insuficiente, se a rede estiver saturada, se a iluminação for inadequada ou se não houver procedimento operacional para tratar os eventos gerados.
Subsistemas de Segurança Eletrônica
Um sistema de segurança eletrônica é formado por subsistemas especializados que devem ser projetados de forma coordenada. Cada subsistema possui função própria, requisitos de infraestrutura, critérios de desempenho, protocolos, riscos operacionais e necessidades de integração.
Sistema de Videomonitoramento
O sistema de videomonitoramento, também conhecido como CFTV, tem como função capturar, transmitir, gravar, visualizar e analisar imagens de áreas internas, externas, perimetrais ou críticas. Em projetos modernos, a arquitetura predominante é baseada em câmeras IP, switches PoE, fibra óptica, servidores, storages, NVRs, VMS e estações de operação.
O desempenho do CFTV não deve ser avaliado apenas pela resolução nominal da câmera. Critérios como campo de visão, distância focal, densidade de pixels, iluminação, WDR, compressão, bitrate, FPS, latência, retenção, disponibilidade de rede, redundância e qualidade forense da imagem são determinantes para que a imagem cumpra sua finalidade operacional.
Em aplicações de segurança, a câmera deve ser especificada conforme o objetivo da cena: detecção de presença, observação de comportamento, reconhecimento de características ou identificação de pessoas, placas e objetos. Esse enquadramento deve orientar a seleção de lente, posicionamento, altura, iluminação e parâmetros de gravação.
Para uma visão completa do subcluster, consulte o Guia Completo sobre Sistemas de CFTV. Para aprofundamento, consulte também os conteúdos sobre ABNT NBR IEC 62676, projeto de CFTV, densidade de pixels e controle da taxa de bits em sistemas de vídeo IP.
Cobertura de câmera não é apenas quantidade de pontos.
Quando finalidade da cena, iluminação, densidade de pixels, rede, armazenamento, VMS e integração não são definidos em conjunto, o sistema pode gravar imagens sem entregar a evidência ou a resposta operacional esperada.
Sistema de Controle de Acesso
O sistema de controle de acesso gerencia, restringe e registra a entrada, permanência e circulação de pessoas, veículos ou credenciais em áreas controladas. Ele pode operar com senhas, cartões, tags, QR Code, credenciais móveis, biometria, reconhecimento facial, leitura de placas, intertravamento, antipassback e autenticação multifator.
Do ponto de vista técnico, o controle de acesso envolve leitores, controladoras, módulos de entrada e saída, sensores de porta, botoeiras, fechaduras eletromagnéticas, fechos elétricos, catracas, cancelas, torniquetes, eclusas, servidores, banco de dados, software de gestão e integrações com sistemas corporativos.
A especificação deve considerar fluxo de usuários, tempo de passagem, nível de risco da área, política de credenciais, perfis de autorização, visitantes, integração com RH, continuidade em falta de energia, comportamento em emergência, logs de auditoria e requisitos da LGPD quando houver tratamento de dados pessoais ou biométricos.
Para uma visão completa do subcluster, consulte o Guia de Controle de Acesso e o serviço de Projeto de Controle de Acesso. Veja também a solução de Controle de Acesso e o artigo sobre tipos de controle de acesso.
Controle de acesso exige política, arquitetura e comportamento definido para cada estado do sistema.
Perfis, zonas, portas, credenciais, integrações, alimentação, emergência, logs e operação offline precisam ser transformados em requisitos verificáveis antes da implantação.
Sistema de Alarme e Detecção de Intrusão
O sistema de alarme contra intrusão e roubo detecta eventos não autorizados em áreas internas, externas ou perimetrais. Ele pode utilizar sensores infravermelhos passivos, sensores de dupla tecnologia, contatos magnéticos, barreiras ativas, sensores sísmicos, sensores de quebra de vidro, sensores de vibração, botões de pânico e dispositivos anti-sabotagem.
O projeto deve definir zonas, partições, temporizações, níveis de arme e desarme, rotinas de supervisão, alimentação principal, bateria, comunicação com central de monitoramento, redundância de comunicação e procedimento de tratamento de alarmes. Também deve evitar alarmes falsos por posicionamento inadequado, interferência ambiental, presença de animais, vibração, insolação, vegetação ou falhas de manutenção.
Quando integrado ao CFTV, o alarme pode acionar automaticamente a visualização de câmeras associadas ao local do evento, reduzindo o tempo de verificação e melhorando a qualidade da resposta operacional.
Sistema de Segurança Perimetral
A segurança perimetral protege limites físicos como muros, cercas, gradis, portões, pátios, áreas industriais, subestações, plantas logísticas, estacionamentos e zonas de acesso restrito. Pode combinar sensores de cerca, barreiras infravermelhas, radares, câmeras térmicas, câmeras PTZ, iluminação, analytics de vídeo, comunicação de campo e resposta patrimonial.
O desempenho da solução perimetral depende da setorização, da definição de zonas de alarme, da distância entre pontos de detecção, das condições climáticas, da vegetação, do relevo, das rotas de ronda, da iluminação e da integração com o centro de monitoramento.
Analíticos de Vídeo, IA e Metadados
Os analíticos de vídeo transformam imagens em eventos estruturados. Podem detectar cruzamento de linha, permanência em área, direção de movimento, contagem de pessoas, objetos abandonados, remoção de objetos, invasão de perímetro, leitura de placas, classificação de veículos e padrões anômalos.
A aplicação de inteligência artificial e metadados amplia a capacidade de busca, investigação e resposta, mas exige calibração adequada, definição de regras, avaliação de falso positivo, controle de iluminação, enquadramento correto e testes em campo. Um analytics mal parametrizado pode aumentar o ruído operacional e reduzir a confiança do operador.
Para aprofundamento, veja os artigos sobre analíticos de vídeo com inteligência artificial, busca forense em vídeo e ONVIF.
Arquitetura de um Sistema de Segurança Eletrônica
A arquitetura de um sistema de segurança eletrônica deve ser definida a partir de requisitos operacionais, criticidade do ambiente, topologia física, disponibilidade de rede, necessidade de retenção, número de usuários, regime de operação e modelo de monitoramento. Sua organização técnica deve relacionar dispositivos, infraestrutura, comunicação, processamento, armazenamento, plataformas de operação e integrações.
Dispositivos de Campo
Inclui câmeras, sensores, leitores, controladoras locais, botoeiras, fechaduras, sirenes, módulos de entrada e saída, rádios, intercomunicadores e demais dispositivos instalados no ambiente protegido. A especificação deve considerar grau de proteção IP/IK, temperatura, umidade, poeira, vibração, exposição solar, corrosão, vandalismo e facilidade de manutenção.
Infraestrutura Física
Compreende eletrodutos, eletrocalhas, leitos, dutos, caixas, racks, patch panels, cabos metálicos, fibras ópticas, aterramento, equipotencialização, DPS, circuitos elétricos, nobreaks e organização de caminhos e espaços. É uma parte crítica da arquitetura, pois impacta diretamente a durabilidade, a manutenibilidade e a confiabilidade do sistema. Essa camada deve ser compatibilizada com o Projeto de Cabeamento Estruturado e, quando houver backbone óptico, com o Projeto de Fibra Óptica e Redes Ópticas.
Rede, Comunicação e Segmentação
Inclui switches PoE, switches de distribuição, enlaces ópticos, roteadores, firewalls, VLANs, endereçamento IP, QoS, NTP, DNS, VPN, links de internet e políticas de segmentação. Em CFTV IP, a rede deve ser dimensionada para tráfego contínuo de vídeo, picos de transmissão, redundância e segurança lógica. Essa camada deve ser coordenada com o Projeto de Rede Lógica e Redes Corporativas.
Processamento e Armazenamento
Compreende servidores, storages, NVRs, appliances, bancos de dados, serviços de autenticação, sistemas de backup e plataformas locais ou em nuvem. Deve ser dimensionada para retenção de imagens, quantidade de câmeras, resolução, FPS, compressão, taxa de eventos, número de usuários simultâneos e requisitos de disponibilidade.
Plataformas de Gerenciamento e Operação
Inclui VMS, software de controle de acesso, software de alarme, dashboards, integrações, regras de evento, perfis de usuário, estações de monitoramento, videowalls, aplicativos móveis e relatórios. Essa camada deve ser projetada com foco em ergonomia operacional, rastreabilidade e clareza de resposta.
Normas Técnicas e Referências Aplicáveis
A segurança eletrônica deve ser especificada com base em normas técnicas, boas práticas de engenharia e requisitos legais aplicáveis ao tipo de instalação. As normas não substituem o projeto; elas estabelecem critérios mínimos, terminologia, requisitos de desempenho, métodos de ensaio, diretrizes de instalação e parâmetros de conformidade.
Além dessas referências, projetos em portos, aeroportos, instalações industriais, data centers, ambientes hospitalares, edifícios públicos, subestações e infraestruturas críticas podem exigir requisitos setoriais adicionais, normas internas do cliente, diretrizes de seguradoras, exigências contratuais e legislação específica.
Projeto de Segurança Eletrônica
O Projeto de Segurança Eletrônica é o instrumento técnico que transforma riscos, requisitos operacionais e condições físicas do ambiente em uma solução documentada, dimensionada, compatível, integrável e verificável. Ele deve orientar contratação, implantação, testes, operação e manutenção do sistema.
Um projeto consistente deve evitar especificações genéricas, quantitativos sem critério, incompatibilidades entre fabricantes, infraestrutura subdimensionada e ausência de critérios de aceite. A documentação precisa permitir que o sistema seja construído, fiscalizado, testado e mantido com rastreabilidade.
Levantamento de Riscos e Requisitos
A primeira etapa é identificar ativos críticos, ameaças, vulnerabilidades, rotinas operacionais, pontos de acesso, fluxos de pessoas e veículos, histórico de ocorrências, requisitos legais, políticas internas e expectativas de resposta. O resultado deve ser uma matriz de requisitos clara, priorizada e validada com as áreas envolvidas.
Diagnóstico de Campo e Infraestrutura Existente
O diagnóstico avalia plantas, rotas de cabos, salas técnicas, racks, alimentação elétrica, aterramento, rede, iluminação, barreiras físicas, condições ambientais, interferências, distâncias, pontos de fixação e restrições de instalação. Em retrofit, também deve verificar compatibilidade de equipamentos existentes e obsolescência tecnológica.
Concepção Técnica da Solução
A concepção define zonas de segurança, níveis de proteção, estratégia de detecção, verificação e resposta, topologia do sistema, integração entre subsistemas, premissas de infraestrutura e critérios de desempenho. Essa etapa evita que o projeto seja apenas uma lista de equipamentos sem lógica operacional.
Documentação de Projeto
A documentação pode incluir memorial descritivo, plantas de locação, diagramas unifilares, diagramas de rede, diagramas de blocos, matriz de câmeras, matriz de controle de acesso, lista de pontos, lista de materiais, especificações técnicas, critérios de infraestrutura, premissas de integração, planilha de quantitativos e critérios de testes.
Testes, Comissionamento e Aceite
O comissionamento deve verificar instalação física, identificação de cabos, comunicação, alimentação, autonomia, gravação, retenção, permissões, alarmes, regras de evento, integração entre sistemas, desempenho de rede, qualidade de imagem, logs e procedimentos operacionais. O aceite deve ser baseado em evidências, não apenas em funcionamento aparente.
Critérios de Dimensionamento Técnico
O dimensionamento técnico deve relacionar a finalidade do sistema aos parâmetros de engenharia. Em segurança eletrônica, erros de dimensionamento costumam aparecer apenas durante a operação: imagens sem valor forense, alarmes excessivos, lentidão no VMS, perda de gravações, portas sem supervisão, falhas de comunicação e indisponibilidade em falta de energia.
CFTV e Videomonitoramento
- Objetivo da cena: detecção, observação, reconhecimento ou identificação.
- Densidade de pixels compatível com a finalidade operacional.
- Campo de visão, lente, altura, ângulo e pontos cegos.
- Iluminação visível, infravermelha, contraluz, reflexos e WDR.
- Resolução, FPS, compressão, bitrate e latência.
- Retenção de gravação, redundância, backup e acesso a evidências.
- Largura de banda por câmera, por switch, por enlace e por servidor.
Controle de Acesso
- Quantidade de usuários, visitantes e perfis de acesso.
- Fluxo por ponto de passagem e tempo aceitável de autenticação.
- Níveis de autorização, zonas, grupos, horários e exceções.
- Comportamento em emergência, falta de energia e falha de comunicação.
- Necessidade de antipassback, dupla custódia ou autenticação multifator.
- Tratamento de dados pessoais, biometria, retenção e auditoria.
Alarme e Intrusão
- Grau de risco e criticidade da área protegida.
- Tipo de sensor conforme ambiente e ameaça esperada.
- Zonas, partições, temporizações, supervisão e anti-sabotagem.
- Comunicação principal e alternativa com central de monitoramento.
- Autonomia de bateria e comportamento em falha elétrica.
- Correlação com vídeo para reduzir alarmes falsos.
Infraestrutura, Rede e Energia
- Capacidade de switches, portas PoE, uplinks e enlaces ópticos.
- Segmentação por VLAN, regras de firewall e acesso remoto seguro.
- Capacidade de racks, ventilação, organização e identificação.
- Circuitos elétricos dedicados, nobreaks, aterramento e DPS.
- Rotas redundantes para áreas críticas.
- Documentação de portas, endereços IP, patch panels e fibras.
Integração entre Subsistemas
A integração entre subsistemas é um dos pontos mais críticos em segurança eletrônica. CFTV, controle de acesso, alarme, interfonia, detecção de incêndio, automação predial, SOC e sistemas corporativos podem compartilhar eventos, imagens, permissões, alarmes, relatórios e procedimentos de resposta. A integração específica entre vídeo e acesso é aprofundada no conteúdo sobre CFTV e controle de acesso; quando os eventos convergem para operação humana, a arquitetura deve também considerar a Central de Monitoramento.
Uma integração bem projetada deve definir protocolos, APIs, responsabilidades, lógica de eventos, prioridade de alarmes, contingências, logs, permissões e testes de aceite. Sem essa documentação, a integração tende a depender de configurações informais, conhecimento tácito de instaladores ou limitações não registradas.
Exemplos de integração incluem abrir automaticamente a câmera associada a uma porta forçada, bloquear um acesso após alarme de intrusão, registrar vídeo de uma tentativa negada, liberar rotas de fuga em emergência ou consolidar eventos em um painel operacional.
Integração precisa ser especificada como comportamento verificável, não como promessa de compatibilidade.
Eventos, dados trocados, prioridades, contingências, autenticação, sincronismo e critérios de teste devem estar documentados para que CFTV, acesso, intrusão e operação funcionem como sistema.
Central de Monitoramento e Centros de Operações
Quando diferentes subsistemas passam a gerar eventos para uma mesma equipe, a Central de Monitoramento deixa de ser apenas o local onde existem telas e passa a ser uma camada funcional da arquitetura de segurança. Ela precisa receber, priorizar, correlacionar e apresentar informações de modo que o operador consiga distinguir evento informativo, alarme, falha técnica e condição crítica.
O projeto deve definir quais sistemas são fontes de evento, qual plataforma apresenta cada ocorrência, quais imagens ou dados acompanham o alarme, que ações podem ser automáticas e quais dependem de decisão humana. Também deve estabelecer prioridades, escalonamento, sincronismo de horário, registro das ações do operador, contingência em perda de comunicação e procedimentos para recuperação.
Essa lógica é especialmente relevante quando CFTV, controle de acesso, intrusão e interfonia compartilham o mesmo fluxo operacional. Uma porta forçada, por exemplo, pode gerar evento no sistema de acesso, abrir a câmera correspondente no VMS e iniciar um procedimento de verificação. O valor da integração está na redução do tempo entre detecção, compreensão e resposta, e não simplesmente na existência de uma interface entre softwares.
Em operações maiores, a segurança pode compartilhar infraestrutura e processos com um Centro de Operações que também consolida informações de facilities, transporte, energia, automação, OT ou continuidade de negócios. Nesses casos, as fronteiras de responsabilidade, os níveis de acesso e a governança das informações precisam ser definidos explicitamente.
Cibersegurança em Sistemas de Segurança Eletrônica
Todo sistema de segurança eletrônica conectado à rede também é um sistema cibernético. Câmeras, controladoras, servidores, VMS, aplicativos móveis e integrações podem se tornar pontos de vulnerabilidade se forem instalados sem hardening, segmentação e gestão de acesso.
- Separar redes de CFTV, controle de acesso e rede corporativa por VLANs e políticas de firewall.
- Eliminar senhas padrão e aplicar credenciais fortes por perfil de usuário.
- Atualizar firmware, sistemas operacionais e softwares de gerenciamento.
- Desativar serviços desnecessários em câmeras, gravadores e controladoras.
- Controlar acesso remoto por VPN, MFA e registro de logs.
- Aplicar backup de configurações, banco de dados, licenças e evidências críticas.
- Definir processo de gestão de vulnerabilidades e ciclo de vida dos equipamentos.
A cibersegurança deve entrar desde o projeto. Corrigir vulnerabilidades depois da implantação costuma ser mais caro, mais disruptivo e mais arriscado para a operação.
LGPD, Privacidade e Governança de Dados
Sistemas de videomonitoramento, controle de acesso e biometria podem tratar dados pessoais e, em alguns casos, dados pessoais sensíveis. Por isso, devem ser projetados com governança de acesso, finalidade definida, retenção adequada, rastreabilidade e medidas de segurança compatíveis com o risco.
Em projetos corporativos, é recomendável documentar finalidade do tratamento, áreas monitoradas, perfis com acesso às imagens, prazo de retenção, política de compartilhamento, logs de acesso, sinalização de ambientes, base legal aplicável e procedimento para atendimento a solicitações internas ou legais.
No caso de biometria, a criticidade aumenta. A escolha da tecnologia deve considerar proporcionalidade, necessidade, segurança do template biométrico, controle de acesso ao banco de dados, criptografia, retenção e alternativas operacionais quando aplicável.
Ciclo de Vida, Retrofit e Obsolescência
Sistemas de segurança eletrônica permanecem em operação por anos e acumulam mudanças de layout, ampliação de áreas, novas políticas de acesso, atualizações de software, substituição de equipamentos e integração com plataformas que também evoluem. Por isso, o projeto deve considerar o ciclo de vida desde a concepção: capacidade de expansão, documentação, disponibilidade de peças, atualização de firmware, licenciamento, compatibilidade e estratégia de manutenção.
Em ambientes existentes, retrofit não significa simplesmente substituir dispositivos antigos por modelos novos. É necessário levantar o que pode ser preservado, identificar dependências entre controladoras, leitores, câmeras, servidores, licenças, protocolos e infraestrutura, e definir uma sequência de migração que mantenha a operação. Em controle de acesso, essa abordagem é detalhada no conteúdo sobre retrofit e modernização de sistemas existentes.
O plano de ciclo de vida deve registrar ativos críticos, versões, dependências, itens sem suporte, componentes de reposição, backups, rotinas de teste e critérios para substituição. A obsolescência torna-se risco operacional quando uma falha simples exige troca emergencial, quando não existe configuração de contingência ou quando a documentação não permite reconstruir o estado do sistema.
Também é recomendável avaliar periodicamente se a infraestrutura de rede, armazenamento, alimentação e salas técnicas continua compatível com o crescimento do sistema. A expansão de câmeras e analíticos pode aumentar banda e storage; novos pontos de acesso podem exigir controladoras, fontes e autonomia adicionais; e mudanças de arquitetura podem alterar requisitos de redundância e segurança lógica.
Erros Técnicos Comuns em Segurança Eletrônica
- Comprar equipamentos antes de definir requisitos operacionais e matriz de riscos.
- Especificar câmeras apenas por megapixels, sem densidade de pixels e finalidade de cena.
- Subdimensionar storage, rede, switches PoE, nobreaks ou enlaces ópticos.
- Ignorar iluminação, contraluz, reflexos, altura de instalação e pontos cegos.
- Instalar controle de acesso sem política clara de perfis, visitantes e auditoria.
- Integrar sistemas sem documentação de protocolos, eventos e contingências.
- Manter senhas padrão, rede sem segmentação e acesso remoto sem controle.
- Não prever manutenção, atualização, backup e reposição de componentes críticos.
- Não produzir as-built, matriz de pontos e documentação final de configuração.
Checklist para Contratar Projeto de Segurança Eletrônica
Antes de contratar uma implantação, é recomendável exigir um escopo técnico que permita comparar propostas de forma objetiva. O checklist mínimo deve incluir:
- levantamento de riscos e requisitos operacionais;
- normas técnicas e referências aplicáveis;
- plantas de locação dos dispositivos;
- diagramas de rede, blocos, alimentação e integração;
- memorial descritivo e especificações técnicas;
- lista de materiais e quantitativos;
- critérios de desempenho para imagens, acessos, alarmes e rede;
- critérios de testes, comissionamento e aceite;
- documentação as-built;
- treinamento, operação assistida e plano de manutenção.
Quando Contratar uma Empresa Especializada
A contratação de uma empresa especializada é recomendada quando o ambiente possui operação crítica, grande área monitorada, múltiplos acessos, integração entre sistemas, requisitos normativos, alto volume de câmeras, necessidade de armazenamento prolongado, controle de acesso corporativo, operação 24×7, integração com SOC ou exigências de auditoria.
A A3A Engenharia atua com abordagem técnica para concepção, projeto, especificação, integração e apoio à implantação de sistemas de segurança eletrônica, considerando infraestrutura, redes, energia, normas técnicas, operação e ciclo de vida dos ativos.
O que Contratar e Como Verificar a Entrega
Uma contratação tecnicamente madura deve separar o que é requisito do sistema, o que é entregável de engenharia, o que pertence à implantação e como cada obrigação será verificada. Esse cuidado reduz propostas incomparáveis e evita que decisões essenciais sejam transferidas para a obra, quando o custo de mudança é maior.
| Frente | O que deve ser definido | Evidência esperada |
|---|---|---|
| Requisitos | riscos, cenários, usuários, áreas, desempenho, disponibilidade e integração | matriz de requisitos e critérios de aceite |
| Projeto | arquitetura, localização, topologia, infraestrutura, alimentação, rede e interfaces | plantas, diagramas, memoriais, listas de pontos e especificações |
| Implantação | métodos, materiais, configuração, identificação, documentação e controle de mudanças | submittals, registros de campo, testes intermediários e rastreabilidade |
| Integração | eventos, dados, APIs, prioridades, falhas, autenticação e sincronismo | matriz de interfaces, cenários de teste e logs |
| Aceite | condições normais, falhas, contingências, recuperação, desempenho e operação | protocolos FAT/SAT quando aplicáveis, relatórios de testes, punch list e aceite |
| Entrega | configurações finais, backups, licenças, treinamento, manutenção e condição instalada | As-Built, Data Book, manuais, inventário e documentação final |
O escopo também deve definir interfaces entre projetista, integrador, infraestrutura, TI, segurança patrimonial, facilities, fiscalização e operação. Sem essa matriz de responsabilidades, incompatibilidades podem permanecer sem proprietário até o comissionamento.
O recebimento deve ser orientado por evidências. Verificar somente se câmeras aparecem no VMS, portas abrem ou sensores geram alarme não demonstra que retenção, permissões, contingências, autonomia, desempenho de rede, integração e recuperação atendem aos requisitos do projeto. O Comissionamento de Engenharia organiza essa verificação desde os critérios de teste até o handover.
Conclusão
Um sistema de segurança eletrônica eficiente depende de projeto técnico, integração entre subsistemas, infraestrutura adequada, cibersegurança, governança de dados, operação bem definida e manutenção contínua. Equipamentos são apenas parte da solução; o desempenho real vem da coerência entre requisitos, arquitetura, instalação, configuração e rotina operacional.
Ao tratar segurança eletrônica como disciplina de engenharia, a organização reduz falhas de implantação, melhora a capacidade de resposta, aumenta a rastreabilidade e obtém maior retorno sobre o investimento ao longo do ciclo de vida do sistema.
O aceite deve confirmar desempenho e comportamento do sistema, não apenas funcionamento aparente.
Testes de comunicação, autonomia, gravação, eventos, integrações, permissões, falhas e recuperação produzem a evidência necessária para receber tecnicamente a instalação e reduzir pendências transferidas para a operação.
Referências técnicas
[1] ASSOCIAÇÃO BRASILEIRA DE NORMAS TÉCNICAS. ABNT NBR IEC 62676-1-1: Sistemas de videomonitoramento para uso em aplicações de segurança — Requisitos de sistema — Generalidades. Disponível em: https://www.abntcatalogo.com.br/.
[2] ASSOCIAÇÃO BRASILEIRA DE NORMAS TÉCNICAS. ABNT NBR IEC 62676-1-2: Sistemas de videomonitoramento para uso em aplicações de segurança — Requisitos de desempenho para transmissão de vídeo. Disponível em: https://www.abntcatalogo.com.br/.
[3] ASSOCIAÇÃO BRASILEIRA DE NORMAS TÉCNICAS. ABNT NBR IEC 60839-11-1: Sistemas eletrônicos de controle de acesso — Requisitos do sistema e dos componentes. Disponível em: https://www.abntcatalogo.com.br/.
[4] ASSOCIAÇÃO BRASILEIRA DE NORMAS TÉCNICAS. ABNT NBR IEC 60839-11-2: Sistemas eletrônicos de controle de acesso — Diretrizes de aplicação. Disponível em: https://www.abntcatalogo.com.br/.
[5] ASSOCIAÇÃO BRASILEIRA DE NORMAS TÉCNICAS. ABNT NBR IEC 62642-1: Sistemas de alarme contra intrusão e roubo — Requisitos do sistema. Disponível em: https://www.abntcatalogo.com.br/.
[6] ASSOCIAÇÃO BRASILEIRA DE NORMAS TÉCNICAS. ABNT NBR IEC 62642-6: Sistemas de alarme contra intrusão e roubo — Fontes de alimentação. Disponível em: https://www.abntcatalogo.com.br/.
[7] ASSOCIAÇÃO BRASILEIRA DE NORMAS TÉCNICAS. ABNT NBR IEC 62642-7: Sistemas contra intrusão e roubo — Diretrizes de aplicação. Disponível em: https://www.abntcatalogo.com.br/.
[8] BRASIL. Lei nº 13.709, de 14 de agosto de 2018. Lei Geral de Proteção de Dados Pessoais (LGPD). Disponível em: https://www.planalto.gov.br/ccivil_03/_ato2015-2018/2018/lei/l13709.htm.
Perguntas frequentes
É um conjunto integrado de dispositivos, softwares, redes, infraestrutura e procedimentos utilizados para detectar, monitorar, controlar, registrar e responder a eventos de segurança.
Os principais subsistemas incluem CFTV e videomonitoramento, controle de acesso, detecção de intrusão, proteção perimetral, interfonia, analíticos de vídeo e plataformas de gerenciamento e operação.
A série ABNT NBR IEC 62676 é uma das principais referências para sistemas de videomonitoramento aplicados à segurança, com requisitos de sistema e desempenho.
O projeto deve transformar riscos e requisitos operacionais em arquitetura, plantas, diagramas, especificações, listas de pontos e materiais, critérios de infraestrutura e integração, requisitos de testes, comissionamento e documentação de entrega.
Sim. Sistemas IP dependem de rede, cabeamento, fibra óptica, alimentação, sincronismo, segmentação e disponibilidade compatíveis com os requisitos de operação e continuidade.
Quando múltiplos subsistemas geram eventos que precisam ser correlacionados, priorizados, apresentados ao operador e tratados por procedimentos de resposta, a Central de Monitoramento deve integrar a arquitetura do sistema.
Materiais técnicos complementares
Serviços relacionados
- Projeto de Segurança Eletrônica Integrada
- Projeto de CFTV IP e Videomonitoramento
- Projeto de Controle de Acesso
- Projeto de Rede Lógica e Redes Corporativas
- Projeto de Cabeamento Estruturado
- Projeto de Fibra Óptica e Redes Ópticas
- Comissionamento de Engenharia
Conteúdos principais sobre o tema
- Guia Completo sobre Sistemas de CFTV
- Sistema de Controle de Acesso: tipos, tecnologias, normas e projeto
- Integração de CFTV e Controle de Acesso
- Central de Monitoramento: arquitetura, sistemas e requisitos de projeto
