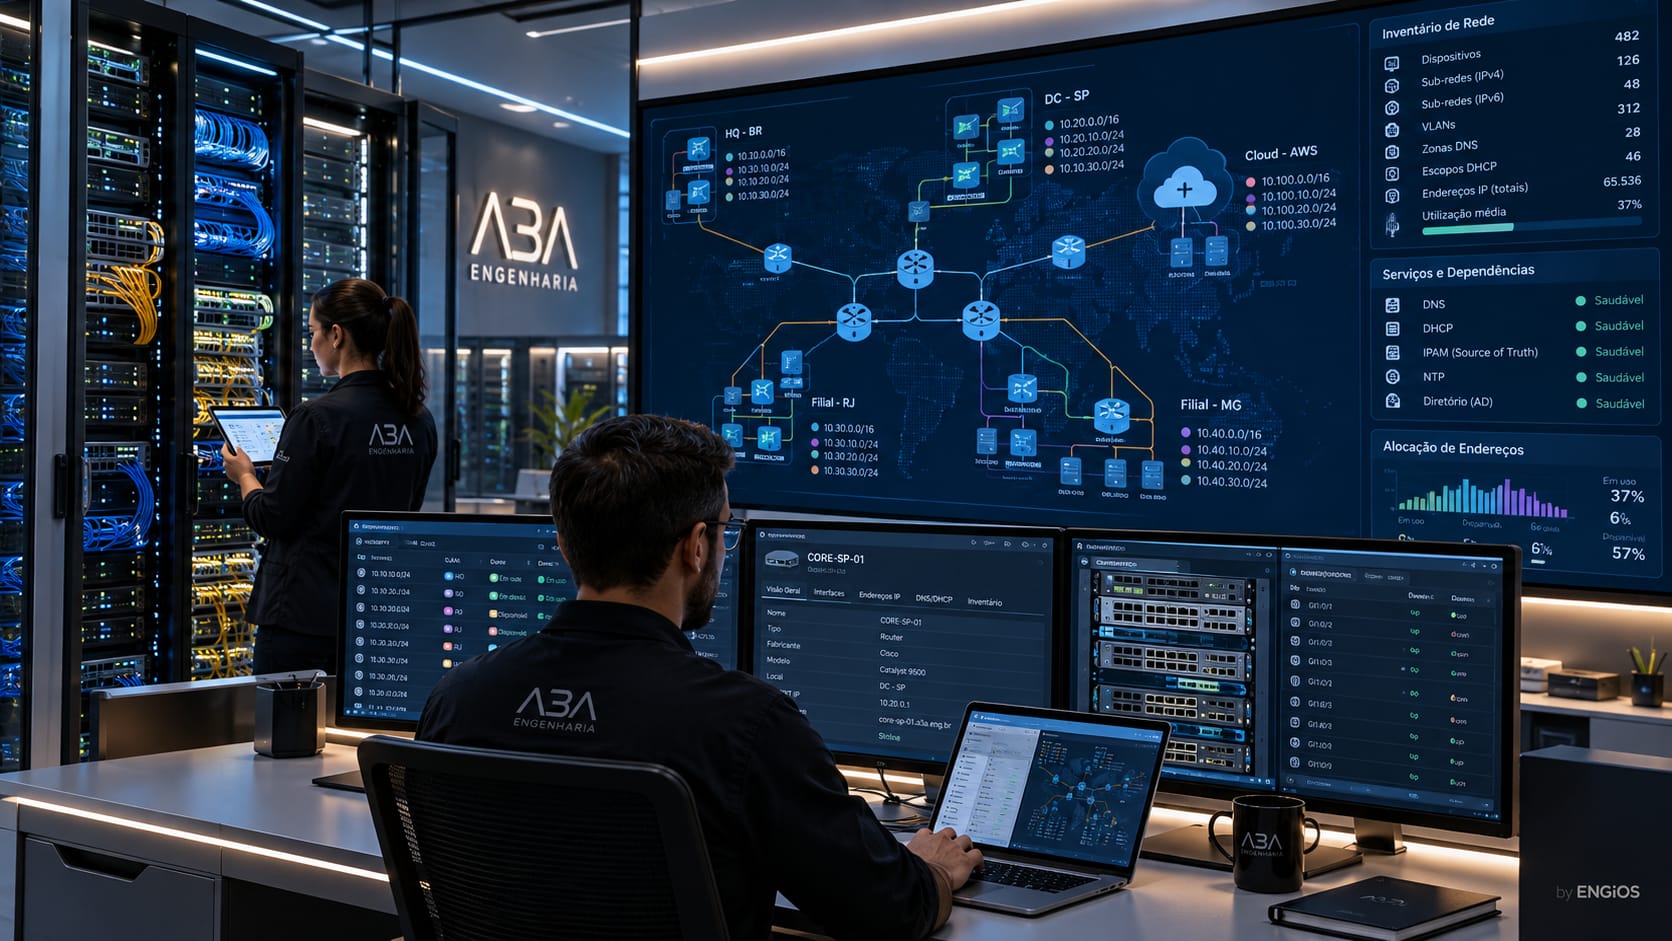
IP Address Management (IPAM) é a disciplina responsável por organizar, controlar e governar endereços IP, prefixos, sub-redes, ranges, VLANs, VRFs e informações associadas à infraestrutura lógica de rede. Em ambientes corporativos, industriais, multisite e de Data Center, o IPAM deve funcionar como uma base técnica confiável para projeto, operação, troubleshooting, segurança, expansão e automação.
O problema central não é apenas saber “qual IP está livre”. À medida que a rede cresce, o endereçamento passa a refletir arquitetura, segmentação, sites, serviços, redundância, domínios de roteamento, ambientes de produção, laboratório, segurança, OT, Wi-Fi, CFTV, telefonia e outros sistemas. Sem governança, surgem conflitos, sobreposições, faixas abandonadas, registros obsoletos e decisões baseadas em planilhas desconectadas da realidade.
Uma solução IPAM bem estruturada transforma esse conjunto disperso de registros em uma fonte técnica de referência, com regras de nomenclatura, estados, responsáveis, vínculos, histórico e critérios de alocação. O valor está menos na ferramenta em si e mais na qualidade do modelo, na disciplina de atualização e na integração do IPAM com o restante do ciclo de vida da rede.
Arquitetura de endereçamento e governança
A arquitetura de endereçamento deve ser definida de forma hierárquica. Prefixos podem representar regiões, sites, ambientes, domínios de roteamento, serviços ou funções técnicas. A hierarquia precisa ser simples o suficiente para operar e expressiva o suficiente para permitir expansão, sumarização e rastreabilidade.
Sub-redes não devem ser criadas apenas quando surge uma nova demanda. O projeto precisa estabelecer critérios para dimensionamento, reserva, crescimento, reutilização e desativação. Isso reduz fragmentação e evita que redes críticas sejam expandidas de forma improvisada.
A governança deve definir quem pode criar, reservar, alterar e liberar endereços ou prefixos. Também deve determinar quais campos são obrigatórios, como registrar finalidade, proprietário, ambiente, criticidade, site e dependências. Sem esse processo, a base pode se tornar tão pouco confiável quanto a planilha que pretende substituir.
| Elemento | Função no IPAM | Critério de engenharia |
|---|---|---|
| Prefixo | Representa um bloco hierárquico de endereçamento. | Organização por site, função, ambiente ou domínio de roteamento. |
| Sub-rede | Define uma rede efetivamente utilizada. | Tamanho, crescimento, gateway, VLAN e finalidade. |
| Range | Reserva intervalos para DHCP, NAT, infraestrutura ou outras funções. | Evitar sobreposição e tornar a política explícita. |
| IP individual | Associa um endereço a interface, serviço ou ativo. | Status, proprietário, função e ciclo de vida. |
| VRF | Separa espaços de endereçamento independentes. | Contexto de roteamento e prevenção de conflitos falsos. |
| VLAN | Relaciona segmentação lógica à sub-rede. | Coerência entre L2, L3, site e política de segurança. |
IPAM não é cadastro de IPs; é governança do espaço de endereçamento.
A arquitetura precisa representar sites, redes, serviços, VLANs, VRFs e responsáveis de forma consistente e auditável.
IPv4, IPv6, subnetting e crescimento
No IPv4, o espaço disponível frequentemente é limitado por blocos históricos, redes legadas, NAT e segmentações criadas ao longo do tempo. O IPAM deve mostrar ocupação real, desperdícios, blocos contíguos disponíveis e sobreposições, permitindo planejar consolidação ou expansão com evidência.
Subnetting precisa ser realizado com critério de capacidade e crescimento. Redes muito grandes ampliam domínios de broadcast e dificultam segmentação; redes excessivamente pequenas geram fragmentação e aumentam a quantidade de objetos a administrar. A escolha deve considerar quantidade de dispositivos, função, políticas de segurança e horizonte de expansão.
Em IPv6, o IPAM se torna ainda mais importante porque a abundância de endereços não elimina a necessidade de organização. Prefixos maiores, delegação hierárquica, redes de usuários, infraestrutura e serviços precisam seguir uma convenção clara para evitar uma arquitetura impossível de interpretar no futuro.
O plano de endereçamento deve registrar reservas estratégicas para novos sites, redes de transição, ambientes de teste e serviços de infraestrutura. Essa reserva precisa ser intencional, e não resultado acidental de espaços vazios entre sub-redes.
DNS, DHCP e consistência entre dados
IPAM ganha maior valor quando integrado ao ecossistema DDI — DNS, DHCP e IPAM. O objetivo é reduzir divergência entre o que está documentado, o que é entregue automaticamente aos clientes e o que é publicado como nome de serviço.
Reservas DHCP, pools, opções, escopos e leases precisam estar coerentes com as sub-redes e ranges definidos no IPAM. Sobreposição entre faixas estáticas e pools dinâmicos é uma causa clássica de conflito. A base deve tornar essa relação explícita.
DNS também precisa de governança. Nomes de hosts, serviços, aliases, registros reversos e zonas devem seguir convenções compatíveis com operação e segurança. Um endereço IP sem contexto ou um nome DNS sem proprietário técnico reduz a capacidade de troubleshooting.
Quando a plataforma suporta integração automática, alterações aprovadas no IPAM podem alimentar DNS ou DHCP. Essa automação só deve ser adotada depois que o modelo de dados e o processo de aprovação estiverem maduros; automatizar uma base inconsistente apenas acelera a propagação de erros.
VLANs, VRFs, sites e segmentação lógica
O IPAM deve relacionar o endereço IP ao contexto em que ele existe. VLANs representam segmentação de camada 2; VRFs separam domínios de roteamento; sites e locations definem contexto físico. A mesma faixa de endereçamento pode existir em VRFs distintas sem conflito lógico, enquanto duas sub-redes iguais dentro do mesmo domínio representam uma colisão real.
Essa modelagem é especialmente importante em Data Centers, ambientes OT, redes de segurança eletrônica, laboratórios, clientes multi-tenant e infraestrutura multisite. O sistema precisa permitir responder rapidamente onde determinada rede existe, a que serviço pertence e quais dispositivos dependem dela.
A segmentação também deve estar alinhada à segurança. Redes de usuários, servidores, management, CFTV, controle de acesso, Wi-Fi corporativo, convidados e automação podem exigir políticas distintas. O IPAM não substitui firewall ou NAC, mas documenta a estrutura sobre a qual essas políticas são construídas.
Source of Truth, inventário e automação
Um IPAM confiável pode atuar como parte do source of truth da rede. Isso significa que sistemas de automação, scripts, pipelines, monitoramento ou provisionamento consultam a base como referência para saber quais prefixos, VLANs, endereços e dispositivos existem ou deveriam existir.
O princípio mais importante é distinguir estado desejado de descoberta automática. Ferramentas de scan podem informar que um IP respondeu ou que um endereço MAC foi observado, mas não sabem necessariamente qual deveria ser a finalidade daquele endereço. O IPAM deve guardar intenção e governança; ferramentas de descoberta ajudam a validar aderência ao ambiente real.
Integração com inventário amplia a rastreabilidade. Um IP pode ser relacionado a uma interface, dispositivo, virtual machine, serviço, load balancer, câmera, controlador ou outro ativo. Isso reduz o tempo necessário para identificar dependências durante mudanças ou incidentes.
Plataformas como o NetBox podem combinar IPAM, inventário e modelagem de infraestrutura, servindo como base para automação. O desenho deve deixar claro quais dados são autoritativos em cada sistema para evitar múltiplas fontes conflitantes.
Automação exige uma fonte de dados confiável.
Antes de provisionar redes por API ou código, é preciso definir quem cria, aprova, altera e encerra prefixos, VLANs, VRFs e endereços.
Migração de planilhas e saneamento da base
A implantação de IPAM em ambientes existentes raramente começa do zero. Normalmente há planilhas, diagramas, exports de switches, firewalls, DHCP, DNS, CMDBs e conhecimento distribuído entre equipes. A etapa mais importante é reconciliar essas fontes e decidir qual informação é confiável.
O saneamento precisa identificar endereços duplicados, sub-redes sobrepostas, registros sem proprietário, equipamentos desativados, ranges não documentados e convenções divergentes. Dados duvidosos devem ser marcados para validação, e não simplesmente importados como verdade.
A migração deve ser realizada por domínio, site ou bloco lógico, com critérios de aceite. Após cada etapa, é recomendável comparar a base com configurações de rede, DHCP, DNS e inventário para medir aderência antes de expandir a implantação.
O resultado esperado não é apenas “migrar a planilha”, mas criar um modelo melhor que elimine as limitações que originaram a inconsistência anterior.
Operação, controle de mudanças e auditoria
IPAM precisa fazer parte do processo de mudança. Novas VLANs, sub-redes, sites ou serviços devem nascer com registro aprovado; desativações devem liberar recursos de forma controlada; alterações emergenciais precisam ser reconciliadas posteriormente.
É recomendável acompanhar indicadores como prefixos sem proprietário, endereços sem vínculo, redes próximas da saturação, conflitos detectados, registros antigos e divergências entre IPAM e ambiente real. Esses indicadores mostram a qualidade da governança e ajudam a priorizar saneamento.
Auditorias periódicas devem verificar se a base representa a arquitetura real e se as equipes continuam seguindo o processo definido. Uma ferramenta bem implantada pode perder valor rapidamente quando mudanças passam a ocorrer fora dela.
Critérios de aceitação e documentação
O aceite de uma implantação IPAM deve verificar estrutura hierárquica, importação de dados, permissões, convenções, status, vínculos, relatórios e integrações. Também é necessário testar fluxos de criação, alteração, reserva, liberação e auditoria.
A documentação deve registrar modelo de dados, convenções de nomenclatura, campos obrigatórios, responsabilidades, fluxos de aprovação, política de endereçamento, regras de VLAN/VRF e procedimentos de reconciliação.
Quando houver integração com automação, DNS, DHCP ou inventário, os critérios de aceite devem incluir falhas de comunicação, permissões, rollback e comportamento diante de dados inválidos. A solução precisa falhar de forma controlada, sem propagar inconsistências.
Planejamento de capacidade, sumarização e endereçamento multisite
Em redes distribuídas, a arquitetura de endereçamento deve permitir crescimento sem perder legibilidade. Blocos podem ser reservados por região, unidade ou função, criando uma hierarquia que facilite sumarização de rotas e reduza fragmentação. Essa organização também ajuda a identificar rapidamente a origem de um endereço durante troubleshooting.
O planejamento precisa considerar aquisições, novas unidades, expansão de Data Centers, integração entre redes corporativas e OT e eventuais sobreposições com parceiros, VPNs ou ambientes de nuvem. Prefixos históricos que funcionam isoladamente podem se tornar incompatíveis quando duas redes antes independentes precisam se comunicar.
Em projetos de integração, o IPAM deve apoiar análise de conflitos antes da conexão física ou lógica. Renumeração, NAT de sobreposição ou segregação por VRF podem ser avaliados de forma estruturada quando a base mostra claramente quais redes estão em uso e quais serviços dependem delas.
Capacidade também deve ser acompanhada por tendência. Sub-redes próximas da saturação, pools DHCP com pouca folga e blocos regionais excessivamente fragmentados podem ser identificados antes de se tornarem incidentes operacionais.
Em ambientes com múltiplas equipes, essa visibilidade evita que cada projeto reserve faixas de forma isolada. O IPAM passa a funcionar como mecanismo de coordenação entre projetos, operação, segurança e arquitetura de redes.
Segurança, segregação e rastreabilidade
Endereçamento é também informação de segurança. Saber a qual zona, serviço, proprietário e criticidade um endereço pertence ajuda a construir regras de firewall, listas de controle, objetos de segurança e políticas de monitoramento com menor ambiguidade.
O IPAM não deve armazenar segredos ou substituir ferramentas de segurança, mas pode fornecer contexto autoritativo para processos de autorização e revisão. Uma regra de firewall associada a uma sub-rede documentada é mais fácil de auditar que uma regra baseada apenas em endereços sem significado operacional.
Histórico e rastreabilidade também ajudam em incidentes. Quando a organização consegue identificar quem utilizava determinado IP, em qual interface, período e serviço, a análise deixa de depender de reconstrução manual a partir de fontes dispersas.
Para isso, o ciclo de vida precisa ser preservado. Endereços liberados não devem simplesmente desaparecer sem registro quando a política exigir histórico; o sistema deve diferenciar ativo, reservado, desativado e disponível de forma coerente.
Serviços que materializam a solução
A estruturação de IPAM pode ser associada ao Projeto de Rede Lógica e Redes Corporativas, Projeto de Telecomunicações, diagnóstico de infraestrutura e iniciativas de documentação e automação.
Em ambientes com maior necessidade de inventário e governança, a solução pode ser integrada ao NetBox, a processos de DCIM, monitoramento e automação de rede. O escopo deve ser definido conforme maturidade atual, volume de dados, criticidade e sistemas existentes.
Estruture o endereçamento antes de automatizar a rede.
A A3A Engenharia pode apoiar diagnóstico, modelagem, saneamento, implantação e governança de IPAM em ambientes corporativos, industriais, multisite e de Data Center.