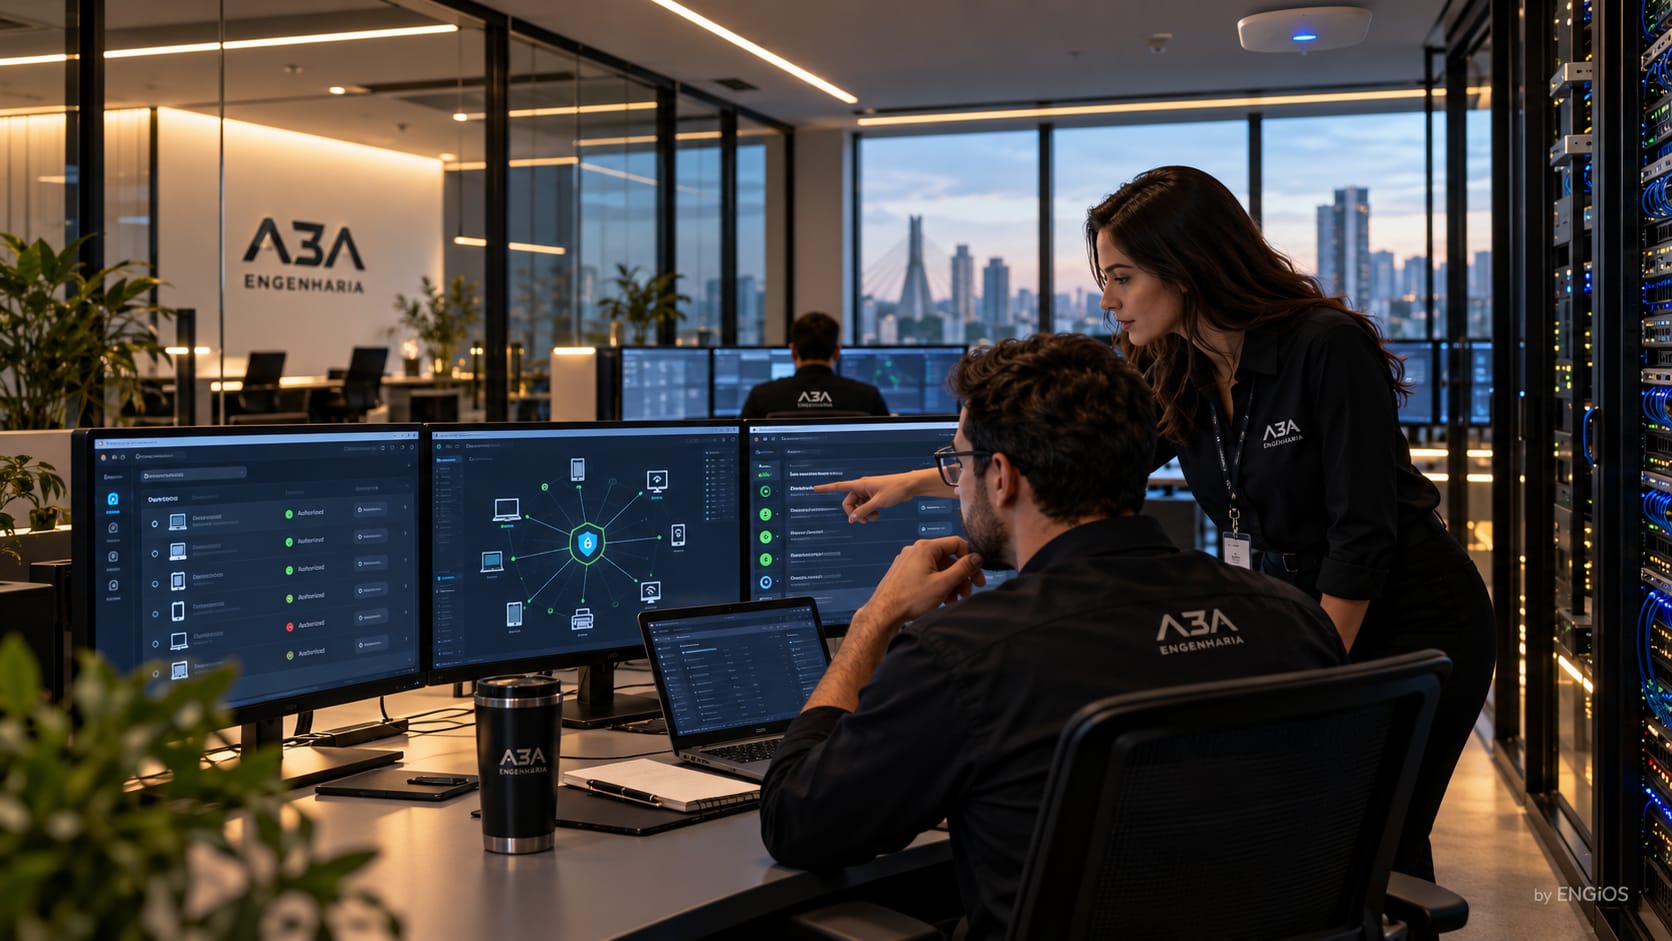
A solução de Network Access Control (NAC) compreende o diagnóstico, projeto, especificação, implantação assistida, integração e validação de mecanismos de controle de acesso à rede corporativa, permitindo identificar, autenticar, autorizar, segmentar e monitorar dispositivos conectados à infraestrutura.
Em ambientes corporativos, industriais, educacionais, hospitalares, governamentais e de infraestrutura crítica, a rede pode receber computadores, notebooks, dispositivos móveis, impressoras, câmeras IP, controladoras, sistemas de automação, equipamentos de IoT, dispositivos de terceiros e ativos temporários. Sem controle adequado, esses acessos ampliam a superfície de ataque e dificultam a governança operacional.
A A3A Engenharia atua com abordagem consultiva e integrada entre redes, cibersegurança, infraestrutura física, cabeamento, identidade, segmentação, monitoramento e operação. O objetivo é estruturar uma arquitetura NAC compatível com a realidade do ambiente, com regras claras, rastreabilidade e possibilidade de evolução gradual.
O NAC não deve ser tratado apenas como bloqueio de dispositivos desconhecidos. A solução envolve identificação de ativos, autenticação, autorização, aplicação de políticas, atribuição dinâmica de VLANs, controle de perfis, resposta a dispositivos não conformes, segregação de visitantes e integração com sistemas de segurança.
Quando bem estruturado, o NAC ajuda a transformar a rede em um ambiente controlado, no qual o acesso deixa de depender apenas de conexão física ou senha de Wi-Fi e passa a seguir critérios técnicos, operacionais e de segurança definidos pela organização.
O controle de acesso à rede se conecta diretamente a temas como segmentação de rede e microsegmentação, Next Generation Firewall (NGFW), endpoint hardening, EDR/XDR e SIEM. Essas camadas atuam de forma complementar para reduzir exposição, melhorar visibilidade e apoiar resposta a incidentes.
Arquitetura técnica do controle de acesso à rede
Plano de identidade, autenticação e autorização
A arquitetura NAC conecta switches, controladoras sem fio, servidores de política, fontes de identidade e sistemas de gestão. A decisão de admissão deve ser rastreável do dispositivo até a política aplicada, identificando a porta, SSID, usuário, equipamento e domínio de acesso. É importante distinguir autenticação, que determina a identidade apresentada, de autorização, que seleciona os recursos permitidos. Uma estação reconhecida pode continuar limitada por localidade, função ou condição operacional. O levantamento deve mostrar onde decisões são tomadas, onde são efetivadas, como chegam aos dispositivos de acesso e quais dependências precisam permanecer disponíveis para que usuários e ativos operem com segurança.
O IEEE 802.1X oferece controle de acesso baseado em portas, com papéis de suplicante, autenticador e servidor de autenticação. A implementação envolve métodos EAP, frequentemente transportados por RADIUS entre equipamentos de rede e servidores de políticas. O projeto precisa definir método de autenticação, validade e distribuição de certificados quando aplicável, compatibilidade de clientes e parâmetros de temporização. EAP-TLS pode fornecer autenticação baseada em certificados, mas depende de infraestrutura de chaves e ciclo de vida bem geridos. Escolher o método sem avaliar dispositivos legados, suporte dos switches e ferramentas de provisionamento pode produzir interrupções ou exceções generalizadas.
Servidores RADIUS processam solicitações e podem devolver atributos de autorização utilizados por switches e controladoras, conforme capacidades específicas do fabricante. VLAN atribuída dinamicamente, ACLs, perfis de sessão e atributos proprietários exigem teste de interoperabilidade. Mecanismos de Change of Authorization podem permitir reavaliação ou alteração de autorização durante a sessão, quando suportados. Registros de accounting ajudam a associar identidade, porta, endereço e duração da conexão. O desenho deve considerar redundância, compartilhamento de segredos, proteção dos canais, sincronismo temporal e falhas de comunicação. Políticas que dependem de um único servidor RADIUS sem contingência introduzem risco operacional relevante.
Autenticação por MAC e dispositivos sem suplicante
Impressoras, câmeras IP, telefones, controladoras de acesso e equipamentos industriais nem sempre oferecem suporte adequado a 802.1X. A autenticação baseada em endereço MAC, normalmente chamada MAB, pode oferecer um mecanismo de classificação e controle, mas não comprova identidade forte: endereços MAC podem ser imitados. Por isso, MAB deve ser acompanhado de segmentação restritiva, inventário, monitoramento e processo de cadastro com proprietário. Critérios de exceção precisam registrar justificativa e prazo. Adotar MAB como substituto universal de 802.1X transforma o controle de admissão em verificação frágil e reduz sua efetividade diante de dispositivos hostis.
O NAC precisa operar de maneira coerente na LAN e na WLAN, apesar das diferenças de autenticação, roaming, controladoras, switches e perfis de usuário. O projeto mapeia SSIDs corporativos e de visitantes, portas de acesso, uplinks, enlaces de infraestrutura e dispositivos de comunicação especial. Portas de backbone, interconexões de infraestrutura e equipamentos sem capacidade de autenticação não devem receber configurações genéricas de borda. Ao mesmo tempo, usuários que migram entre cabo e Wi-Fi não devem obter permissões contraditórias. A arquitetura define regras compartilhadas e exceções justificadas, preservando requisitos de mobilidade, disponibilidade e segregação.
A autorização NAC pode selecionar VLANs ou listas de controle de acesso, mas atribuição de VLAN não é sinônimo de microsegmentação. O isolamento efetivo depende de roteamento, firewalls, políticas entre zonas, caminhos alternativos e controles nos equipamentos. O projeto deve definir segmentos corporativos, visitantes, IoT, automação, segurança eletrônica e gestão, bem como os fluxos explicitamente necessários entre eles. Regras amplas de comunicação lateral enfraquecem o resultado mesmo quando a admissão foi autenticada. NAC complementa segmentação e microsegmentação e controles aplicados aos serviços de destino.
Postura, MDM e EDR
A decisão de acesso pode incorporar estado de gerenciamento, certificado, patches, proteção de endpoint e sinais de plataformas MDM, UEM ou EDR. O projeto precisa qualificar a origem, atualidade e confiabilidade de cada atributo. Nem todos os dispositivos apresentam informações equivalentes, especialmente ativos IoT ou equipamentos de terceiros. A política deve definir níveis de acesso compatíveis com a capacidade de demonstrar conformidade, com caminhos de remediação e critérios de retorno ao segmento adequado. Eventos de risco podem motivar reavaliação da sessão, mas não se deve pressupor que todos os fabricantes e endpoints suportam aplicação dinâmica das mesmas ações.
Sistemas NAC podem identificar equipamentos a partir de informações obtidas em autenticação, DHCP, DNS, protocolos de descoberta ou integrações com inventários. Essas evidências auxiliam na classificação, mas podem ser incompletas ou manipuláveis. A atribuição automática de perfis precisa possuir grau de confiança e método de validação. É importante diferenciar fabricante identificado pelo endereço MAC da função real do ativo e não supor que toda câmera, impressora ou equipamento industrial apresenta comportamento estável. Classificações equivocadas devem gerar investigação, não migração imediata para zonas excessivamente permissivas. O inventário de referência precisa ter proprietário, localização e histórico de mudança.
Critérios de projeto e dimensionamento
Inventário de portas, clientes e localidades
O levantamento reúne quantitativos de portas físicas e lógicas, equipamentos capazes de autenticar, controladoras wireless, SSIDs, endpoints gerenciados, dispositivos especiais, sites e conexões simultâneas. É necessário mapear versões de software e suporte de atributos, comandos e protocolos. A quantidade de licenças não decorre exclusivamente do número de portas: cada plataforma pode contar endpoints, sessões ou funções de maneira diferente. O dimensionamento considera crescimento, concentração em horários de entrada, alterações de turnos e contingência. A matriz técnica registra para cada grupo de ativos o método de autenticação, a política esperada, as exceções e os testes associados.
Quando RADIUS, identidade ou conectividade entre unidades e servidores fica indisponível, o comportamento da rede depende da configuração dos autenticadores. O projeto deve definir políticas de autenticação crítica, continuidade de equipamentos essenciais, cache quando suportado e comportamento durante falha e recuperação. É necessário decidir onde controles fail-open ou fail-closed são aceitáveis e registrar o risco correspondente. Permitir acesso irrestrito em todas as portas durante falha representa fragilidade; bloquear indistintamente serviços de emergência, controle e operação pode ser inviável. A validação inclui indisponibilidade de servidor primário e secundário, perda de WAN e reautenticação de clientes.
Ambientes que adotam autenticação por certificados exigem autoridade certificadora, emissão, distribuição, revogação, renovação e monitoramento de vencimentos. Clientes Windows, Linux, dispositivos móveis e equipamentos embarcados podem possuir cadeias e lojas de confiança diferentes. O projeto precisa evitar dependência de certificados compartilhados ou instalados manualmente sem rastreabilidade. Revogação e expiração devem ser testadas juntamente com contingências do serviço de certificados. Uma implantação pode funcionar no piloto e falhar meses depois pela ausência de processos de renovação. É indispensável integrar identidade de usuário e identidade de máquina de acordo com a necessidade da organização.
Políticas de convidados e BYOD
Visitantes e dispositivos pessoais devem possuir processos de admissão proporcionais ao risco e separados da identidade corporativa. Portais de convidados podem depender de patrocínio, validação, termo de uso, validade de credencial e isolamento de tráfego. A privacidade dos usuários deve ser considerada ao coletar informações de dispositivos, especialmente quando não pertencem à organização. A política precisa impedir que credenciais temporárias sejam reutilizadas indefinidamente ou que o acesso de visitantes alcance sistemas internos. Casos de dispositivos de terceiros usados para manutenção exigem autorização específica, prazo e acompanhamento, e não apenas a entrega de uma senha Wi-Fi.
A investigação de eventos depende da associação correta entre identidade, sessão, endereço IP, porta e horário. A integração com DHCP, DNS, inventário e sistemas de tickets pode melhorar rastreabilidade, desde que se considere a validade temporal desses dados e possíveis alterações por NAT, roaming e concessões dinâmicas. Dados conflitantes precisam ter fonte de autoridade definida. O projeto também deve documentar endereçamento dos serviços NAC, rotas de acesso ao RADIUS e dependência de resolução de nomes. Falhas nesses componentes podem aparentar ser problemas de autenticação, exigindo procedimentos que diferenciem indisponibilidade de infraestrutura de rejeição por política.
Equipamentos de automação, segurança patrimonial, telefonia e monitoramento podem exigir disponibilidade contínua e não suportar suplicantes padrão. Sua inclusão no NAC exige apoio dos responsáveis técnicos, inventário confiável, caracterização de protocolos e testes em janela adequada. A separação lógica deve respeitar segurança operacional e fluxos entre controladores, supervisórios e sistemas de gestão. Mudanças de VLAN ou reautenticação inesperadas podem afetar aplicações persistentes. O projeto pode optar por controles compensatórios e exceções gerenciadas, em vez de impor um mecanismo incompatível. A decisão deve ser documentada, com risco residual conhecido e validação de manutenção.
NAC exige conhecer dispositivos antes de impor bloqueios.
Estações, sistemas industriais, telefonia, visitantes e equipamentos sem 802.1X demandam políticas diferentes. O levantamento define perfis e exceções com responsabilidade.
Implantação, testes e critérios de aceite
Fase de observação e piloto
A implantação pode começar com coleta e classificação de dispositivos sem bloqueio generalizado, quando a plataforma e o desenho permitirem. O piloto deve contemplar variedade de fabricantes, sistemas operacionais, autenticação cabeada, Wi-Fi, convidados e dispositivos especiais. É necessário definir população, período de observação, indicadores, chamados e condições para ampliar o projeto. A existência de usuários autenticados no painel não prova que as políticas de autorização estejam adequadas; devem ser testados fluxos esperados e tentativas indevidas. A equipe de suporte deve ter procedimentos de diagnóstico antes da ativação de políticas restritivas.
A ativação de 802.1X e políticas de rede deve seguir ondas controladas por site, segmento ou grupo de dispositivos, com janelas e responsáveis definidos. Cada onda precisa conter baseline de configuração de switches e WLAN, lista de ativos, plano de comunicação, critérios de avanço e reversão. Deve-se evitar alteração simultânea de topologia, endereçamento e método de autenticação sem necessidade, pois isso dificulta isolamento de falhas. A reversão precisa ser comprovada em condições representativas. Portas ou redes de administração requerem cuidado especial para não bloquear o acesso remoto de equipes que executam a mudança.
O plano de testes verifica credenciais corretas e incorretas, certificados válidos, vencidos e revogados, autenticação por máquina e usuário, perfis de convidados, MAB e classificação de dispositivos. Deve comprovar que uma identidade válida recebe somente a autorização prevista e que dispositivo não autorizado não obtém acesso indevido. Também devem ser analisados mudança de VLAN, aplicação de ACL, roaming, desconexão e reautenticação. A documentação associa cada ensaio ao requisito, ao ambiente, à condição inicial, ao resultado esperado e à evidência efetivamente produzida.
Falhas e contingências
Os ensaios de continuidade abrangem indisponibilidade de RADIUS, perda de conectividade entre filial e servidor, falha do diretório, vencimento de certificado, queda de controladora e retorno dos componentes. Em cada cenário, deve-se observar usuários novos e sessões já estabelecidas. Sistemas de segurança eletrônica, telefonia, controles industriais e equipamentos de emergência necessitam testes específicos com os responsáveis pela operação. A política de contingência deve produzir comportamento previsível, preservando os riscos aceitos. Não basta confirmar que o servidor NAC está redundante; é necessário verificar a cadeia de dependências.
O aceite técnico compreende inventário validado, arquitetura aprovada, matriz de políticas, equipamentos compatíveis, registros de configuração, relatórios de testes, exceções e pendências. A documentação as built descreve RADIUS, identidades, certificados, switches, WLAN, segmentos e integrações. Contas e segredos devem permanecer em repositórios seguros, separados de relatórios comuns. A operação assistida acompanha falhas de autenticação, falsos bloqueios, tempo de resposta de suporte e alterações de perfil. Eventos devem ser exportados a sistemas de monitoramento e SIEM conforme necessidade. O resultado precisa ser sustentável pela equipe de operação.
Considerações de Engenharia e serviços associados
Autenticado não significa seguro
Um dispositivo com certificado válido pode estar comprometido; um usuário corretamente autenticado pode possuir privilégio excessivo. O NAC controla admissão e autorização na rede, mas depende de postura de endpoint, segmentação, políticas de aplicação, firewalls e monitoramento. A presença de 802.1X, isoladamente, não comprova redução adequada da superfície de ataque. A engenharia precisa modelar situações em que dispositivos conhecidos se tornam suspeitos e definir ações proporcionais. A revisão de grupos e atributos de autorização é tão relevante quanto a implantação inicial dos componentes.
Atribuir dinamicamente uma VLAN estabelece um ponto de entrada, mas não garante que fluxos inadequados sejam bloqueados depois. Roteamento entre segmentos, permissões de firewall, exceções de infraestrutura e sistemas compartilhados podem reintroduzir acesso lateral. O projeto deve mapear comunicação necessária entre redes corporativas, convidados, IoT e OT, bem como validar bloqueios negativos. Uma configuração aparentemente organizada pode manter privilégios excessivos se sua política de tráfego não for verificada. O NAC deve articular-se com a engenharia de redes e não substituir a análise de segurança da arquitetura.
Exceções permanentes criam dívida técnica
Dispositivos sem 802.1X, permissões de contingência e portas liberadas para suporte devem ser tratados como exceções controladas. Cada uma precisa de proprietário, justificativa, escopo mínimo, compensações e revisão periódica. Quando a implantação privilegia apenas o indicador de clientes conectados, aumenta a tendência de liberar portas amplamente para eliminar chamados. A continuidade obtida dessa maneira pode mascarar uma política ineficaz. A documentação deve permitir identificar quais riscos foram aceitos, quais medidas compensatórias estão ativas e o que precisa mudar em futuras atualizações de ativos.
Serviços que materializam a solução
O planejamento pode ser formalizado por requisitos de engenharia, levantamento de infraestrutura, avaliação de compatibilidade e estudo de riscos. O Design Review pode examinar a topologia e a matriz de políticas antes da contratação. Durante a implantação, o gerenciamento de riscos acompanha contingências e mudanças; o recebimento técnico verifica ensaios e evidências; e a produção de as built mantém a rastreabilidade do ambiente entregue. A contratação pode abranger etapas distintas de diagnóstico, projeto, assistência, testes e operação assistida.
Escopo de Atuação
No âmbito de Network Access Control, a A3A Engenharia pode atuar desde o diagnóstico da rede e dos ativos até o desenho de arquitetura, especificação, implantação assistida, integração, testes, documentação e apoio à operação inicial.
Diagnóstico de rede, ativos e riscos
- Levantamento da infraestrutura de switches, access points, controladoras, VLANs, roteamento e políticas existentes
- Mapeamento de dispositivos corporativos, terceiros, visitantes, IoT, câmeras, automação, impressoras e ativos sem inventário
- Análise de métodos atuais de acesso à rede cabeada, Wi-Fi, VPN, redes de convidados e ambientes segregados
- Avaliação de integração com diretórios, identidade, certificados, RADIUS, MDM, EDR, firewalls e sistemas de monitoramento
- Identificação de riscos por portas abertas, VLANs amplas, redes sem autenticação, dispositivos legados ou acessos não rastreados
- Definição de arquitetura NAC para rede cabeada, wireless, convidados, terceiros e dispositivos especiais
- Especificação de políticas de autenticação, autorização, perfis de acesso, quarentena, bypass controlado e resposta a não conformidade
- Modelagem de integração com switches, access points, controladoras Wi-Fi, diretórios, certificados, RADIUS, firewalls e SIEM
- Definição de estratégia para 802.1X, MAB, autenticação de convidados, dispositivos legados e ambientes industriais
- Compatibilização com segmentação de rede, microsegmentação, políticas de segurança e operação de TI
A implantação de NAC deve ser conduzida com planejamento, testes controlados, grupos piloto, regras graduais e documentação. A A3A pode apoiar a validação de cenários, testes de autenticação, simulação de exceções, resposta a dispositivos desconhecidos, integração com infraestrutura existente e registro das políticas aplicadas.
Problemas que o NAC ajuda a resolver
- Dispositivos desconhecidos conectados à rede corporativa sem rastreabilidade
- Portas de rede ativas sem controle de acesso ou política de autorização
- Redes Wi-Fi corporativas, de visitantes e de terceiros sem governança adequada
- Dificuldade para separar usuários, dispositivos, visitantes, IoT, segurança eletrônica e automação
- Ausência de resposta automática para dispositivos não conformes ou não identificados
- Baixa visibilidade sobre quem ou o que está conectado à rede
- Segmentação frágil entre áreas corporativas, operacionais, críticas e redes de terceiros
A política deve continuar operável durante falhas de autenticação.
RADIUS, identidade, switches, Wi-Fi e integração com endpoints exigem cenários de contingência, piloto controlado e testes de acesso autorizado e negado.
Aplicações e Ambientes
O NAC pode ser aplicado em diferentes ambientes nos quais o acesso à rede precise ser controlado por identidade, perfil de dispositivo, postura de segurança, tipo de conexão, localidade, função operacional ou criticidade do ativo.
Redes corporativas cabeadas e wireless
Em redes corporativas, o NAC permite controlar o acesso de notebooks, desktops, celulares, tablets, impressoras e dispositivos de usuários à rede cabeada e Wi-Fi. A política pode considerar identidade, grupo, dispositivo corporativo, certificado, postura de segurança e perfil de acesso.
Ambientes com visitantes, prestadores de serviço, fornecedores e dispositivos pessoais precisam de políticas específicas para cadastro, autenticação, prazo de acesso, isolamento, rastreabilidade e limitação de recursos acessíveis. O NAC ajuda a reduzir o risco de acesso amplo a partir de dispositivos externos à governança da organização.
Câmeras IP, controladoras de acesso, centrais de alarme, automação predial, sensores, impressoras e dispositivos IoT muitas vezes não suportam os mesmos mecanismos de autenticação de estações corporativas. Nesses casos, o projeto deve definir perfis, exceções controladas, VLANs específicas, listas autorizadas e monitoramento contínuo.
Ambientes industriais e infraestrutura crítica
Em ambientes industriais, plantas operacionais, utilidades, data centers e infraestrutura crítica, a adoção de NAC deve respeitar disponibilidade, compatibilidade com legados, janelas de implantação, riscos de indisponibilidade e necessidade de segmentação. A estratégia deve ser gradual, testada e documentada.
Governança e Conformidade
Projetos de Network Access Control devem considerar governança de identidade, segurança de rede, inventário de ativos, segmentação, rastreabilidade, resposta a incidentes, continuidade operacional, documentação e manutenção das políticas de acesso.
Políticas, perfis e exceções controladas
O sucesso da solução depende de políticas claras. É necessário definir quem pode acessar a rede, quais dispositivos são aceitos, quais perfis recebem acesso limitado, quais exceções são permitidas, quem aprova mudanças e como essas decisões são registradas.
Eventos de NAC devem ser integrados, quando aplicável, a plataformas de monitoramento, SIEM, firewalls, EDR/XDR e fluxos de resposta a incidentes. Essa integração permite correlacionar conexão de dispositivos, comportamento de rede, alertas de endpoint e eventos de segurança.
O controle de acesso à rede depende da infraestrutura existente. Switches, controladoras, access points, cabeamento, pontos de rede, racks, documentação de portas e topologia lógica devem ser conhecidos e compatíveis com a arquitetura proposta. Em muitos projetos, o NAC exige também organização do cabeamento estruturado, inventário e documentação da rede.
Benefícios esperados
- Maior controle sobre dispositivos conectados à rede corporativa
- Redução de acessos não autorizados em redes cabeadas e wireless
- Melhor segmentação de usuários, visitantes, terceiros, IoT e ativos críticos
- Maior rastreabilidade de autenticações, conexões, exceções e eventos
- Integração com firewalls, SIEM, EDR/XDR, identidade e monitoramento
- Base técnica para políticas de segurança, compliance e resposta a incidentes
- Melhor governança da infraestrutura de rede e dos ativos conectados
A implantação de NAC deve começar por um diagnóstico técnico da rede, dos ativos conectados, dos dispositivos legados, das políticas de identidade, dos riscos operacionais e dos requisitos de segurança. A adoção deve ser planejada por fases, com testes, exceções documentadas e validação dos cenários críticos.
A A3A Engenharia pode apoiar essa jornada com diagnóstico, projeto, especificação, integração, documentação, testes funcionais, implantação assistida e validação de soluções de Network Access Control.
Considerações de Engenharia
A engenharia de NAC precisa separar autenticação, autorização e avaliação de postura, definindo o comportamento da rede para cada perfil e condição de falha. Equipamentos industriais, sistemas legados e dispositivos sem suplicante exigem exceções controladas, documentadas e periodicamente revisadas.
Os testes devem contemplar acesso autorizado, bloqueio, mudanças de perfil, falhas de RADIUS ou identidade e recuperação, com plano de reversão e registros de evidências. A implantação por fases deve proteger a disponibilidade dos serviços críticos.
O aceite de NAC deve ser orientado por cenários reais.
A análise técnica identifica inventário, arquitetura, perfis, dependências e critérios de reversão para implantação sem interrupções indevidas.