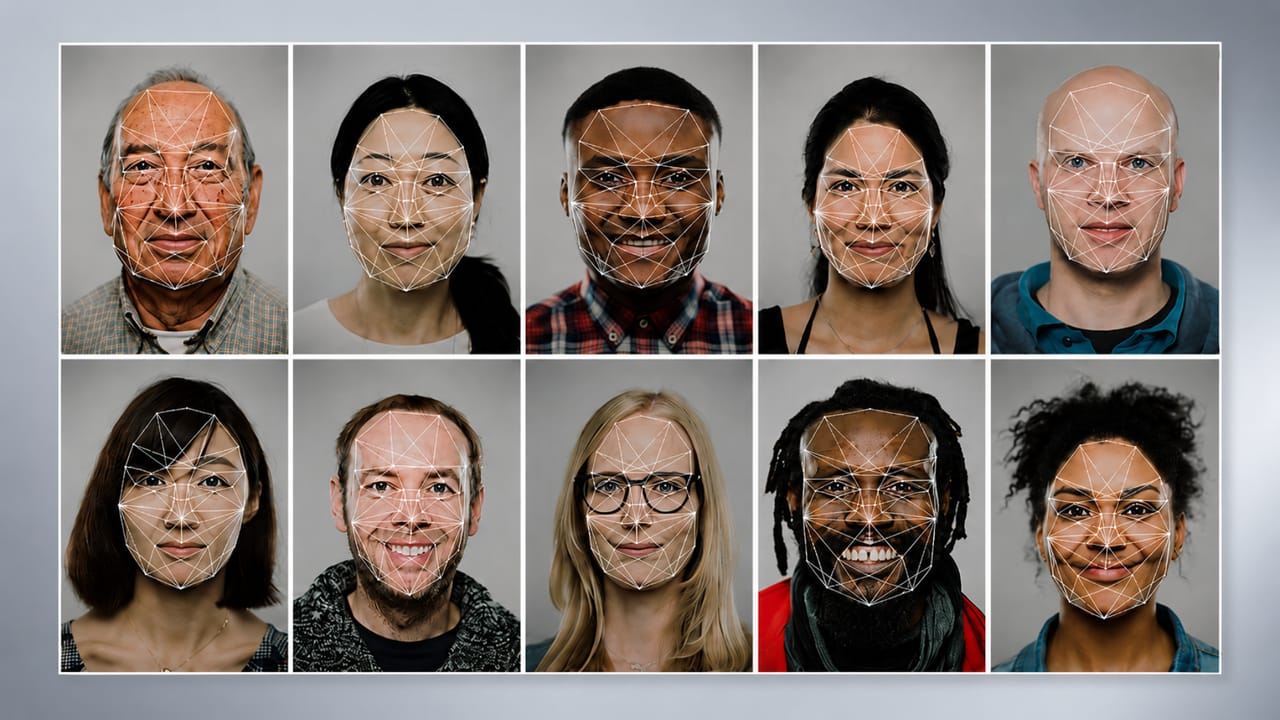
Comprenda los riesgos de biometría y reconocimiento facial, requisitos de la LGPD y buenas prácticas jurídicas, técnicas y operativas para una implantación responsable.
¡Descúbrelo!
¿Qué son la biometría y el reconocimiento facial?
La biometría es el análisis técnico de características físicas o conductuales de una persona con fines de identificación, verificación o autenticación. Entre los ejemplos más conocidos están la huella dactilar, el rostro, el iris, la voz, la geometría de la mano, la firma, la forma de caminar y los patrones de comportamiento.
El reconocimiento facial es una aplicación específica de la biometría basada en el análisis del rostro. En general, implica la captura de una imagen, la detección de la cara, la extracción de características faciales, la generación de una plantilla biométrica y la comparación de esa plantilla con una referencia o base registrada.
Es importante diferenciar cuatro funciones que a menudo se tratan como si fueran lo mismo:
- Detección: localizar un rostro en una imagen o video.
- Verificación: confirmar si la persona es quien afirma ser, normalmente en una relación 1:1.
- Identificación: determinar quién es la persona comparando su rostro con una base mayor, normalmente en una relación 1:N.
- Clasificación: inferir atributos o categorías, como rango de edad, género aparente, emoción u otras señales derivadas de la imagen.
La distinción es decisiva para evaluar riesgos. Un sistema utilizado para liberar el acceso de una persona ya registrada a un área restringida tiende a presentar riesgos diferentes de un sistema que identifica personas en tiempo real en espacios públicos o semiabiertos. El primer caso puede implicar autenticación controlada; el segundo puede involucrar monitoreo sistemático, tratamiento a gran escala, asimetría de información y efectos sobre libertades individuales.
¿Por qué los datos biométricos exigen mayor cuidado según la LGPD?
La Ley General de Protección de Datos Personales de Brasil define como dato personal sensible aquel relativo al origen racial o étnico, convicción religiosa, opinión política, afiliación sindical, salud o vida sexual, dato genético o biométrico cuando está vinculado a una persona natural. Por tanto, cuando una huella dactilar, una imagen facial o una plantilla biométrica permite asociar la información a una persona, el tratamiento entra en una categoría de mayor exigencia.
En la práctica, esto significa que la organización debe demostrar no solo que la tecnología funciona, sino también que el tratamiento es legítimo, necesario, proporcional, seguro y transparente. Los principios de la LGPD deben orientar todo el ciclo de vida del dato: recopilación, registro, almacenamiento, consulta, comparación, intercambio, retención, eliminación y auditoría.
Bases legales: no basta con decir que es “por seguridad”
Para datos sensibles, el art. 11 de la LGPD prevé hipótesis específicas de tratamiento. En proyectos biométricos suelen aparecer discusiones sobre consentimiento específico y destacado, cumplimiento de obligación legal o regulatoria, ejecución de políticas públicas, ejercicio regular de derechos, protección de la vida, tutela de la salud y garantía de prevención del fraude y seguridad del titular en procesos de identificación y autenticación de registros en sistemas electrónicos.
La elección de la base legal debe realizarse caso por caso. “Seguridad” no debe utilizarse como justificación genérica para cualquier recopilación biométrica. Es necesario explicitar qué riesgo se pretende reducir, por qué la biometría es adecuada para ese objetivo, si existe una alternativa menos invasiva y cómo se preservarán los derechos de los titulares.
El consentimiento no siempre es la mejor respuesta
Cuando sea aplicable, el consentimiento debe ser libre, informado, inequívoco, específico y destacado. En entornos con asimetría de poder — por ejemplo, relaciones laborales, escuelas, prestación de servicios esenciales o acceso a edificios donde no existe una alternativa real — el consentimiento puede ser cuestionable. Si la persona no tiene una opción práctica, la manifestación de voluntad puede no considerarse realmente libre.
Por ello, antes de adoptar biometría como estándar obligatorio, la organización debe evaluar si existe una alternativa no biométrica, como tarjeta, credencial, código QR, PIN, documento físico, validación por operador u otro método proporcional al riesgo.
Principales riesgos del reconocimiento facial
1. Recopilación no informada y baja transparencia
Uno de los riesgos más comunes es la recopilación de imágenes o plantillas sin una comunicación clara al titular. Esto puede ocurrir en entornos con cámaras visibles, pero sin aviso adecuado de que existe reconocimiento facial o análisis biométrico. La transparencia exige informar la finalidad, controlador, forma de tratamiento, base legal, plazo de retención, intercambios, derechos del titular y canal de contacto.
2. Uso secundario y desviación de finalidad
Los datos recopilados para una finalidad no deben reutilizarse para otra incompatible. Por ejemplo, una empresa recopila biometría facial para control de acceso y luego utiliza la misma base para control disciplinario, marketing, monitoreo conductual o intercambio con terceros sin una nueva evaluación de conformidad. Este tipo de ampliación puede violar los principios de finalidad, adecuación y necesidad.
3. Falsos positivos, falsos negativos y errores de identificación
Los sistemas biométricos no son infalibles. La precisión puede variar según iluminación, ángulo del rostro, resolución de la cámara, oclusiones, envejecimiento, calidad del registro, diversidad de la base de entrenamiento y configuración del algoritmo. En contextos sensibles, un falso positivo puede generar incomodidad, bloqueo indebido, intervención injustificada o perjuicio material y reputacional. Un falso negativo puede impedir un acceso legítimo, retrasar la atención o comprometer la operación.
4. Sesgo algorítmico y discriminación
Los modelos de reconocimiento facial pueden presentar desempeños desiguales entre grupos poblacionales. Si la base de entrenamiento está desequilibrada o el sistema no se prueba en condiciones reales de uso, existe riesgo de efectos discriminatorios relacionados con raza, etnia, género, edad, características físicas o contexto social. La LGPD prohíbe el tratamiento con fines discriminatorios ilícitos o abusivos, y la organización debe probar y monitorear este riesgo.
5. Inferencias indebidas
Las imágenes faciales pueden revelar más que la identidad. Según la tecnología, pueden permitir inferencias sobre salud, emociones, edad aparente, comportamiento, presencia en determinados lugares, hábitos y relaciones. Cuando estos usos no son necesarios para la finalidad original, aumentan el riesgo de exceso y de violación de la expectativa legítima de privacidad.
6. Filtración de plantillas biométricas
La filtración de una contraseña es grave, pero la contraseña puede cambiarse. La biometría, en general, acompaña a la persona durante toda la vida. Una base de plantillas biométricas expuesta puede generar riesgos persistentes de fraude, robo de identidad, ingeniería social y daños reputacionales. Por ello, las bases biométricas deben recibir protección reforzada, con cifrado, segregación de entornos, control de acceso, logs, retención limitada y respuesta a incidentes.
7. Normalización de la vigilancia
El uso indiscriminado de cámaras inteligentes y reconocimiento facial puede alterar la expectativa de privacidad en entornos cotidianos. Incluso cuando el objetivo declarado es legítimo, una implantación sin gobernanza puede generar sensación de monitoreo permanente y reducir la confianza de los titulares.
Buenas prácticas jurídicas antes de implantar biometría
Evaluar necesidad y proporcionalidad
La pregunta central debe ser: ¿la biometría es realmente necesaria para alcanzar la finalidad prevista? Si un mecanismo menos invasivo resuelve el problema con un nivel adecuado de seguridad, debe considerarse. La tecnología no debe adoptarse únicamente por conveniencia operativa o atractivo comercial.
Definir una finalidad específica y documentada
Evite finalidades amplias como “seguridad del lugar”. Prefiera descripciones específicas, como “autenticar empleados autorizados para acceder a la sala técnica de telecomunicaciones” o “validar la identidad de un usuario registrado en un proceso de autenticación electrónica”. Cuanto más precisa sea la finalidad, más fácil será demostrar necesidad, adecuación y limitación del tratamiento.
Mapear agentes de tratamiento y flujos de datos
Todo proyecto debe identificar controlador, operador, proveedores, suboperadores, lugares de almacenamiento, integraciones, sistemas de video, servidores, nube, bases de registro, logs, informes y eventuales intercambios. Sin este mapeo, no existe gobernanza efectiva.
Elaborar RIPD cuando exista alto riesgo
El Informe de Impacto a la Protección de Datos Personales es especialmente recomendable cuando existe tratamiento de datos sensibles, monitoreo sistemático, gran escala, uso de inteligencia artificial, niños y adolescentes, seguridad pública, control de acceso crítico o intercambio con múltiples agentes. El RIPD debe describir el tratamiento, evaluar riesgos y registrar salvaguardas.
Actualizar el aviso de privacidad y la señalización física
Los entornos con biometría o reconocimiento facial deben disponer de comunicación clara. Los avisos físicos y digitales deben explicar la finalidad del tratamiento y dirigir al titular a una política de privacidad completa. La transparencia no debe depender de lenguaje jurídico difícil ni de información escondida.
Prever una alternativa no biométrica cuando sea posible
Una alternativa no biométrica puede reducir el riesgo regulatorio y aumentar la confianza. Esto es especialmente relevante cuando existen visitantes, prestadores de servicios, condominios, usuarios ocasionales o titulares en situación de vulnerabilidad.
Buenas prácticas técnicas y operativas
Minimización de datos
Recopile únicamente lo necesario. Si el objetivo es la autenticación, evalúe si es necesario almacenar la imagen bruta o si una plantilla protegida es suficiente. Evite registrar atributos que no sean indispensables.
Privacidad desde el diseño y por defecto
La privacidad debe estar incorporada al sistema desde la fase de proyecto. Esto incluye arquitectura, elección del proveedor, configuración de cámaras, política de retención, segregación de bases, permisos de acceso, logs, eliminación y capacitación de los equipos. El estándar debe ser el menor tratamiento necesario, no la máxima recopilación posible.
Cifrado, seudonimización y segregación
Las plantillas biométricas y las bases asociadas deben protegerse mediante cifrado en reposo y en tránsito. Siempre que sea posible, utilice seudonimización, separación entre identificadores y plantillas, gestión de claves con control restringido y entornos segregados para producción, pruebas y backup.
Control de acceso y autenticación multifactor
El acceso administrativo a los sistemas biométricos debe seguir el principio de menor privilegio. Los perfiles deben revisarse periódicamente, deben evitarse las cuentas genéricas y los accesos críticos deben utilizar autenticación multifactor.
Logs, auditoría y trazabilidad
Es necesario registrar quién accedió a la base, cuándo, con qué finalidad, qué operación realizó, qué datos exportó y si hubo modificación del registro. Los logs deben protegerse contra alteraciones indebidas y revisarse periódicamente.
Retención y eliminación segura
Los datos biométricos no deben conservarse indefinidamente. La organización debe definir un plazo de retención compatible con la finalidad y eliminar los datos cuando termine el vínculo o cuando la finalidad deje de existir, salvo obligación legal aplicable.
Pruebas de precisión y revisión humana
Antes de la implantación, el sistema debe probarse en condiciones reales de iluminación, flujo, ángulo, distancia, diversidad de usuarios y operación. En decisiones con impacto relevante, se recomienda revisión humana y un procedimiento de impugnación.
Gestión de proveedores
Los contratos con proveedores de control de acceso, VMS, cámaras, analytics, nube o soporte deben prever roles de la LGPD, confidencialidad, medidas de seguridad, subcontratación, localización de datos, auditoría, plazo de retención, eliminación al finalizar, comunicación de incidentes y apoyo al ejercicio de derechos de los titulares.
Plan de respuesta a incidentes
La organización debe estar preparada para detectar, contener, investigar, documentar y comunicar incidentes. La página oficial de la ANPD sobre Comunicación de Incidentes de Seguridad informa que los incidentes confirmados que involucren datos personales sujetos a la LGPD y capaces de ocasionar riesgo o daño relevante deben comunicarse a la ANPD y a los titulares. La Resolución CD/ANPD nº 15/2024 estableció el plazo de tres días hábiles para la comunicación en estos casos, salvo que exista un plazo específico en legislación sectorial.
Checklist práctico para evaluar un proyecto de biometría
| Pregunta | Por qué importa |
|---|---|
| ¿La finalidad está clara y documentada? | Evita desviación de finalidad y facilita la rendición de cuentas. |
| ¿Existe una base legal adecuada para datos sensibles? | Reduce el riesgo jurídico y orienta las obligaciones del controlador. |
| ¿Existe una alternativa menos invasiva? | Atiende necesidad y proporcionalidad. |
| ¿El titular fue informado de forma clara? | Atiende transparencia y libre acceso. |
| ¿El sistema almacena imagen bruta o plantilla? | Define el nivel de riesgo y los controles necesarios. |
| ¿Existen cifrado y control de acceso? | Protege datos sensibles contra accesos no autorizados. |
| ¿El proveedor tiene cláusulas contractuales de LGPD y seguridad? | Define responsabilidades y reduce el riesgo de terceros. |
| ¿Existe un plazo de retención? | Evita conservación excesiva y reduce la exposición. |
| ¿Existen logs y auditoría? | Permite trazabilidad e investigación de incidentes. |
| ¿Existe un plan de respuesta a incidentes? | Reduce el impacto y apoya el cumplimiento del art. 48 de la LGPD. |
Errores comunes al utilizar reconocimiento facial
- Implantar tecnología antes de definir finalidad, alcance y base legal.
- Tratar el consentimiento como solución universal.
- Recopilar imagen bruta cuando una plantilla protegida sería suficiente.
- Utilizar la misma base para nuevas finalidades sin reevaluación.
- No probar la precisión en condiciones reales de operación.
- Ignorar falsos positivos, falsos negativos y sesgos algorítmicos.
- No ofrecer una alternativa o canal de impugnación.
- No informar a los titulares de forma clara y accesible.
- No auditar proveedores, integraciones y suboperadores.
- No contar con un plan de respuesta a incidentes que involucren datos biométricos.
Relación con seguridad electrónica, control de acceso y visión computacional
Los proyectos biométricos rara vez existen de forma aislada. En general, se conectan con sistemas de control de acceso, CCTV, VMS, redes IP, servidores, nube, estaciones de registro, torniquetes, cerraduras electromagnéticas e integraciones con bases corporativas. Por ello, la conformidad depende tanto del análisis jurídico como del proyecto técnico.
En entornos corporativos, industriales e institucionales, se recomienda tratar la biometría como parte de una arquitectura más amplia de seguridad electrónica. Para profundizar la base técnica, consulte también los artículos de A3A sobre proyectos de seguridad electrónica, acceso biométrico, tipos de control de acceso y visión computacional.
Conclusión
La biometría y el reconocimiento facial pueden apoyar la seguridad, la eficiencia y la comodidad, pero no deben tratarse como simples funcionalidades de software o cámaras. Son tecnologías que trabajan con características permanentes de las personas y, por ello, exigen una gobernanza robusta.
El uso responsable comienza antes de comprar la solución: pasa por la definición de la finalidad, el análisis de necesidad, la elección de la base legal, la evaluación de impacto, una arquitectura segura, la gestión de proveedores, la transparencia para los titulares y el monitoreo continuo. Cuando estos elementos se descuidan, la tecnología que debería reducir riesgos puede crear nuevos pasivos jurídicos, técnicos y reputacionales.
¿Necesita evaluar un proyecto de biometría, reconocimiento facial, control de acceso o videovigilancia conforme a la LGPD? A3A Engenharia puede apoyar en el análisis técnico, especificación de sistemas, gobernanza de seguridad electrónica y buenas prácticas para una implantación responsable.
Fuentes y referencias consultadas
- ANPD — Radar Tecnológico: Biometría y Reconocimiento Facial.
- ANPD — La biometría es tema del segundo volumen de la serie Radar Tecnológico.
- Ley nº 13.709/2018 — Ley General de Protección de Datos Personales de Brasil.
- ANPD — Comunicación de Incidentes de Seguridad.
- ANPD — Guía Orientativa de Seguridad de la Información para Agentes de Tratamiento de Pequeño Porte.
- Guía de Buenas Prácticas — Ley General de Protección de Datos (LGPD).
- ABNT NBR ISO/IEC 27001, NBR ISO/IEC 27032, NBR ISO/IEC 23053, NIST SP 800-207, NIST SP 800-53 y CIS Controls.
Este contenido tiene carácter técnico-informativo y no sustituye asesoramiento jurídico específico para el caso concreto.
