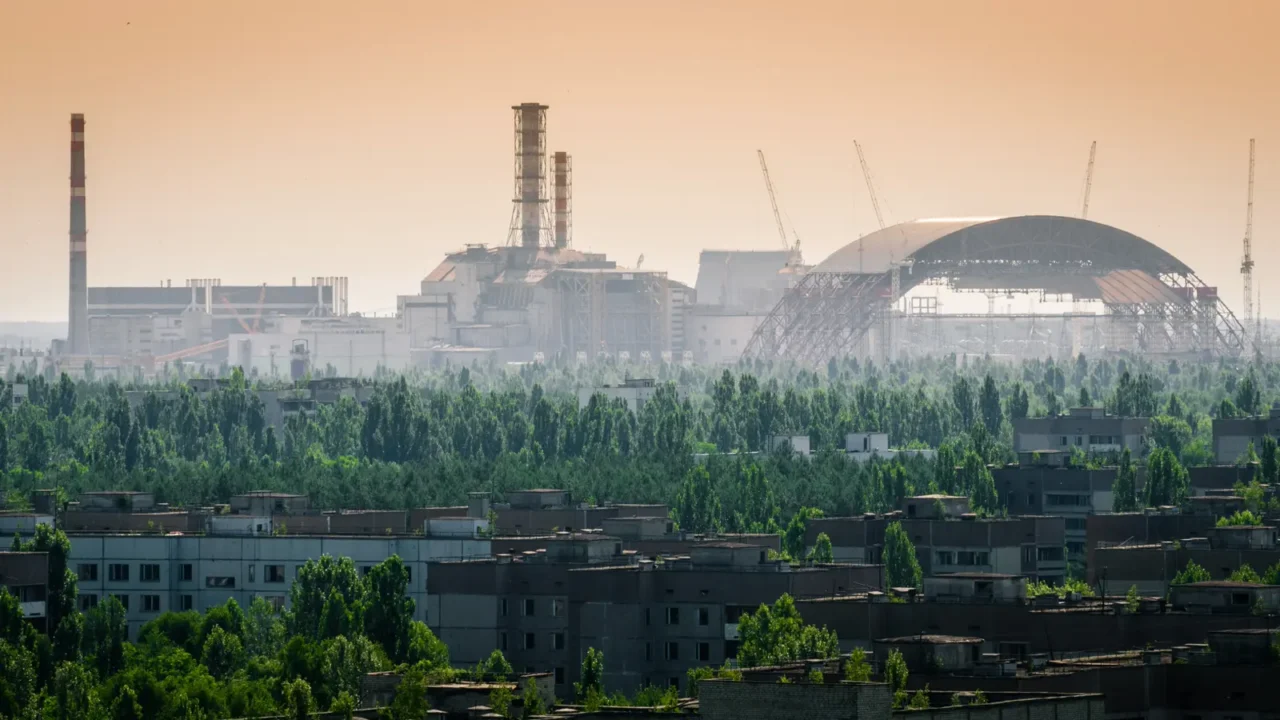
Comprenda la secuencia del accidente de Chernóbil, las fallas del RBMK, el papel del ensayo y del AZ-5 y las lecciones para la ingeniería y los sistemas críticos.
¡Descúbrelo!
En la madrugada del 26 de abril de 1986, el Reactor 4 de la Central Nuclear de Chernóbil fue destruido durante un ensayo realizado antes de una parada programada para mantenimiento. El ensayo pretendía verificar si la energía residual de rotación de la turbina podría alimentar temporalmente determinados equipos hasta la entrada de los generadores diésel ante una eventual pérdida de energía externa.
El ensayo comenzó cuando el reactor RBMK-1000 ya se encontraba en una condición operativa muy diferente de la planificada. La reducción de potencia había sido interrumpida a solicitud del sistema eléctrico; horas después, al retomarse, la potencia cayó de aproximadamente 500 MWt a cerca de 30 MWt. El equipo consiguió recuperarla solo hasta el entorno de 200 MWt, mientras el núcleo acumulaba xenón-135, numerosas barras de control permanecían muy retiradas y el margen operativo de reactividad, ORM, estaba por debajo del límite establecido.
En esta configuración, el gran núcleo del RBMK presentaba una distribución de potencia difícil de observar y controlar. La formación de vapor en los canales reducía la absorción de neutrones por el agua y podía aumentar la reactividad — el llamado coeficiente de vacío positivo. Al mismo tiempo, la instrumentación disponible a baja potencia no mostraba adecuadamente la distribución espacial del flujo de neutrones y el cálculo de la ORM no se presentaba como una variable de seguridad simple, continua e inmediatamente visible para el operador.
A las 01:23:04, las válvulas de la turbina se cerraron y comenzó el ensayo. Con la desaceleración del conjunto turbina-generador, parte de las bombas alimentadas por el ensayo fue perdiendo velocidad gradualmente. La combinación entre cambios de caudal, agua próxima a la saturación, aumento de la formación de vapor y coeficiente de vacío positivo creó una realimentación capaz de elevar rápidamente la potencia.
A las 01:23:40, se activó el sistema de parada de emergencia AZ-5. La orden debía insertar las barras e interrumpir la reacción. Sin embargo, las barras del RBMK poseían desplazadores de grafito y, cuando partían de posiciones muy retiradas, su entrada sustituía inicialmente columnas de agua por grafito en regiones inferiores del núcleo. Antes de que el material absorbente alcanzara esas regiones, se introducía reactividad positiva local. En un reactor ya inestable, este efecto contribuyó de forma decisiva a la excursión de potencia.
En pocos segundos, la potencia aumentó de forma extrema, se dañaron elementos combustibles y canales de presión, la generación de vapor elevó violentamente la presión y las explosiones destruyeron el reactor y parte del edificio. El núcleo quedó expuesto, se liberaron materiales radiactivos al ambiente y los incendios prolongaron la liberación. Prípiat, ciudad planificada a pocos kilómetros de la central, comenzó a ser evacuada solo al día siguiente.
Por tanto, la respuesta a qué ocurrió en Chernóbil no puede reducirse a “error humano” ni a un único defecto. El accidente resultó de la combinación de características físicas del RBMK, diseño inadecuado de las barras y de la parada de emergencia, instrumentación insuficiente, modificaciones del ensayo, decisiones operativas, comunicación deficiente de riesgos conocidos, revisión independiente débil y un régimen de seguridad incapaz de contener las presiones de producción.
El informe INSAG-7, publicado por el Organismo Internacional de Energía Atómica durante 1992, corrigió aspectos importantes de la interpretación inicial de 1986. Desplazó una parte relevante del énfasis que se había colocado sobre los operadores hacia las deficiencias de diseño, la baja calidad del análisis de seguridad, la interfaz hombre-máquina, la ausencia de información operativa adecuada, la fragilidad regulatoria y la falta de retorno de experiencias anteriores. Este artículo funciona como el hub del recorrido técnico sobre Chernóbil: presenta el evento de forma amplia y dirige cada mecanismo hacia un capítulo especializado.
Qué ocurrió en Chernóbil: comprensión de la secuencia de los hechos
La secuencia esencial del accidente fue la siguiente:
- El Reactor 4 iba a detenerse para mantenimiento y el equipo aprovecharía la parada para repetir un ensayo eléctrico relacionado con la desaceleración de la turbina.
- La reducción de potencia fue interrumpida por una solicitud del sistema eléctrico, prolongando la operación y trasladando el ensayo a otro turno.
- Durante la reducción posterior, la potencia cayó de aproximadamente 500 MWt a cerca de 30 MWt, muy por debajo del nivel previsto.
- El xenón-135 dificultó la recuperación de potencia porque absorbía neutrones en el núcleo.
- Se retiraron muchas barras para elevar la potencia, reduciendo el margen operativo de reactividad conocido como ORM.
- El reactor se estabilizó en aproximadamente 200 MWt y el ensayo continuó en una condición sensible.
- La formación de vapor aumentó la reactividad por el coeficiente de vacío positivo del RBMK.
- El AZ-5 se activó a las 01:23:40. El diseño de las barras añadió inicialmente reactividad en partes del núcleo antes de la entrada plena del material absorbente.
- La potencia subió rápidamente, se rompieron canales de combustible y el reactor fue destruido.
El evento implicó una excursión extremadamente rápida de potencia, ruptura de canales, intensa generación de vapor y aumento de presión. La naturaleza exacta de la segunda explosión todavía se discute en diferentes análisis.
¿Dónde y cuándo ocurrió el accidente?
El accidente ocurrió en la madrugada del sábado, 26 de abril de 1986, en la Unidad 4 de la Central Nuclear de Chernóbil, entonces situada en la República Socialista Soviética de Ucrania. La instalación se encontraba cerca de la ciudad planificada de Prípiat y aproximadamente 130 kilómetros al norte de Kiev.
La central tenía cuatro unidades en operación y otras dos en construcción. El Reactor 4, concluido durante 1983, era un RBMK-1000 con una potencia eléctrica aproximada de 1.000 MWe y una potencia térmica nominal cercana a 3.200 MWt.
El contexto industrial, político y urbano se presenta en Chernóbil antes del accidente: central, Prípiat, política y legado.
¿Cómo funcionaba el reactor RBMK?
El RBMK era un reactor soviético de gran potencia, refrigerado por agua, moderado por grafito y construido con numerosos canales verticales de presión. Cada canal alojaba combustible y recibía circulación de agua.
La fisión del uranio producía calor; el agua circulaba por los canales y una parte se transformaba en vapor; los separadores alimentaban las turbinas; y las turbinas accionaban los generadores eléctricos. El grafito permanecía en el núcleo moderando los neutrones, mientras el agua retiraba calor y absorbía parte de ellos.
Esta separación contribuyó a una característica decisiva: en determinadas configuraciones, más vapor podía significar menos absorción de neutrones y más reactividad. La arquitectura completa se explica en Reactor RBMK: cómo funcionaba el reactor de Chernóbil.
¿Cuál era el objetivo del ensayo realizado en Chernóbil?
Incluso después de detener la reacción en cadena, un reactor nuclear continúa produciendo calor por el decaimiento de los productos de fisión. Por ello, bombas, instrumentación y sistemas auxiliares deben permanecer alimentados durante la transición entre la pérdida de la fuente principal y la disponibilidad de la energía de emergencia.
En el Reactor 4, el ensayo pretendía medir durante cuánto tiempo el conjunto turbina-generador continuaría suministrando tensión eléctrica durante su desaceleración. La energía cinética almacenada en el rotor debía sostener parte de las cargas durante el intervalo necesario para que los generadores diésel asumieran el suministro. Ensayos anteriores habían producido resultados insuficientes y las modificaciones del sistema de regulación de tensión justificaban un nuevo intento.
La necesidad de verificar esta transición era técnicamente legítima. El problema fue tratar el ensayo como una cuestión predominantemente eléctrica, sin una integración adecuada entre los responsables de la turbina, la operación del reactor y la seguridad nuclear. La documentación analizada indica que el programa no establecía con claridad todas las condiciones de interrupción, las consecuencias nucleares de los cambios de estado ni una gestión formal de los desvíos respecto del escenario aprobado.
La preparación comenzó el 25 de abril. El Reactor 4 debía detenerse para mantenimiento y la reducción de potencia debía conducirlo al rango definido para el ensayo. Sin embargo, el despacho del sistema eléctrico solicitó que la unidad continuara generando durante varias horas. La reducción se interrumpió, el reactor permaneció aproximadamente a media potencia y el ensayo pasó a otro turno.
Este retraso no provocó por sí solo el accidente, pero modificó premisas importantes: el estado del núcleo, la acumulación de xenón, el equipo que ejecutaría el procedimiento y la presión por concluir el ensayo antes de la parada. Cuando la reducción se retomó alrededor de las 23:10, la operación real ya estaba lejos de la secuencia originalmente prevista.
INSAG-7 también corrigió la interpretación de algunas acciones operativas inicialmente descritas como violaciones. Algunas condiciones estaban permitidas por los procedimientos de la época y no iniciaron directamente el accidente. Aun así, la facilidad con que funciones importantes podían permanecer indisponibles evidencia un sistema excesivamente dependiente de controles administrativos y de la correcta interpretación humana.
En ingeniería de sistemas críticos, un ensayo debe tratarse como una modificación temporal de la configuración de la instalación. Esto exige premisas verificables, responsabilidades definidas, matriz de enclavamientos, criterios de interrupción, plan de retorno, análisis de interfaces y registro de las condiciones reales. La ejecución solo debe continuar si el sistema permanece dentro del envolvente analizado.
Mitigación de ingeniería: los ensayos integrados no deben depender únicamente de la experiencia del equipo de campo. Un programa de ensayos y pruebas, combinado con puesta en servicio y aceptación técnica, permite verificar interfaces eléctricas, automatización, telecomunicaciones, protección, operación y criterios de interrupción antes de la entrada en servicio.
En instalaciones que dependen de alimentación ininterrumpida y comunicación operativa, el alcance también debe considerar energía para infraestructura crítica y un proyecto de telecomunicaciones compatible con las funciones de supervisión y emergencia.
¿Cómo llegó el reactor a una condición inestable?
El accidente comenzó a construirse horas antes de las explosiones. No hubo un único cambio capaz de explicarlo todo. Hubo una pérdida progresiva de los márgenes de control.
El retraso de la reducción de potencia
La reducción comenzó el 25 de abril, pero fue interrumpida cuando el despacho de carga solicitó que la unidad continuara suministrando energía. El reactor permaneció durante horas aproximadamente a media potencia antes de que la reducción se retomara.
El retraso cambió el turno, prolongó la operación y modificó el estado del núcleo. No provocó por sí solo el accidente, pero formó parte de la secuencia que alejó la ejecución real del escenario planificado.
La caída de aproximadamente 500 MWt a 30 MWt
Alrededor de las 00:28, durante la transferencia del control de potencia, el nivel térmico cayó bruscamente hasta unos 30 MWt. Las fuentes describen la causa exacta con distintos matices, involucrando una posible acción operativa o una respuesta inadecuada del sistema automático.
El reactor entró en un rango muy inferior al previsto. El equipo intentó recuperar potencia en lugar de interrumpir el ensayo y estabilizar la unidad. Lea por qué la potencia del Reactor 4 cayó de 500 MWt a 30 MWt.
El envenenamiento por xenón
Cuando la potencia cayó, el xenón-135 absorbió neutrones y dificultó la recuperación de la reacción. Para compensar, las barras de control se retiraron progresivamente.
La potencia subió hasta aproximadamente 200 MWt, pero el núcleo permaneció con una distribución espacial compleja, bajo margen de control y elevada sensibilidad. Vea yodo, xenón y el envenenamiento del núcleo.
El margen operativo de reactividad quedó reducido
Para recuperar la potencia después de la caída, se retiraron varias barras de control. Esto redujo la ORM, medida que representaba, de forma simplificada, la reserva de capacidad de absorción disponible en el núcleo. Una ORM baja no significaba únicamente “pocas barras insertadas”: indicaba una configuración en la que el comportamiento espacial del reactor se volvía más difícil de controlar.
El valor no se presentaba a los operadores de forma inmediata e intuitiva. Su cálculo dependía del sistema y no funcionaba como una alarma simple de proceso. Para profundizar en este mecanismo, consulte el artículo sobre ORM y margen de reactividad.
El coeficiente de vacío creaba realimentación positiva
En el RBMK, el agua absorbía parte de los neutrones mientras el grafito mantenía la función de moderación. Cuando más agua se convertía en vapor, disminuía la absorción y la reactividad podía aumentar. Más potencia producía más vapor; más vapor podía producir más reactividad. En determinadas condiciones, este ciclo se convertía en una realimentación positiva.
Este comportamiento era especialmente peligroso a baja potencia y con la configuración desfavorable que se había formado. Consulte la explicación completa en el artículo sobre el coeficiente de vacío positivo.
Las barras tenían un efecto inicial contrario al esperado
Las barras de control poseían material absorbente, pero también desplazadores de grafito. En determinadas posiciones, el inicio de la inserción sustituía agua en la parte inferior de los canales por grafito antes de que el tramo absorbente alcanzara esa región. El resultado podía ser un aumento local de reactividad durante los primeros instantes.
El gran núcleo no se comportaba como un único punto
El núcleo del RBMK tenía aproximadamente siete metros de altura y casi doce metros de diámetro. Regiones alejadas podían responder de forma relativamente independiente, exigiendo control de la distribución axial y radial, y no únicamente de la potencia total indicada en el panel.
La noche del accidente, el xenón y la configuración de las barras contribuyeron a una distribución irregular. Esto significa que un valor agregado de potencia no describía adecuadamente el estado de cada región. Pequeñas modificaciones locales podían desplazar rápidamente la reacción hacia partes más sensibles del núcleo.
¿Qué podía mostrar la sala de control?
A baja potencia, la instrumentación interna no ofrecía la misma cobertura utilizada en regímenes superiores. Los operadores dependían principalmente de mediciones externas, insuficientes para representar con claridad la distribución espacial del flujo de neutrones.
El cálculo de la ORM tampoco aparecía como una variable continua e inmediatamente comprensible. Según INSAG-7, el sistema podía tardar de diez a quince minutos en procesar las mediciones. En una instalación con miles de puntos había información, pero faltaba transformarla en conciencia situacional y en límites de seguridad inequívocos.
Este es un problema de interfaz hombre-máquina: alarmas, tendencias, estados, permisivos y consecuencias deben presentarse de modo que el equipo reconozca rápidamente cuándo la instalación ha salido del envolvente analizado.
Mitigación mediante supervisión y contexto operativo: una solución de SCADA o de supervisión y control debe transformar datos en estados operativos, tendencias, alarmas priorizadas y criterios claros de actuación.
En activos distribuidos, la teleasistencia y monitoreo operativo, las UTR, la telemetría, la sincronización y las redes industriales amplían la visibilidad, siempre que se diseñen con disponibilidad, calidad de datos y responsabilidades bien definidas.
¿Qué ocurrió en los últimos segundos?
La cronología disponible combina registros automáticos, señales de proceso, anotaciones operativas, testimonios y simulaciones posteriores. Algunos detalles siguen siendo objeto de debate, pero la secuencia principal está bien establecida.
- 01:23:04: se cerraron las válvulas de admisión de la turbina y comenzó el ensayo de desaceleración.
- 01:23:10 a 01:23:35: comenzaron a disminuir la velocidad de la turbina y la alimentación de parte de las bombas; cambiaron variables de caudal, presión y vapor.
- 01:23:40: se activó el sistema AZ-5, iniciando la inserción de las barras de control y seguridad.
- 01:23:43: las señales registradas ya indicaban un aumento muy rápido de potencia.
- 01:23:46 a 01:23:49: aparecieron señales de cambios de caudal y presión y fallas en canales; la condición evolucionó más rápido que la capacidad de control del sistema.
- Alrededor de las 01:24: se registraron fuertes impactos y las barras dejaron de completar su movimiento. El Reactor 4 había sido destruido.
La cronología desde el inicio del ensayo hasta la explosión detalla cada cambio registrado. El punto central es que la dinámica final ocurrió en segundos, después de horas durante las cuales se había formado una condición vulnerable.
¿Por qué el AZ-5 agravó el accidente?
El AZ-5 era la orden de parada del reactor. En un diseño intrínsecamente seguro, su actuación debería iniciar de inmediato la reducción de reactividad, independientemente de la condición operativa. Sin embargo, en el RBMK de 1986 las barras poseían una geometría que podía producir el efecto contrario durante los primeros instantes.
Cuando una barra totalmente retirada comenzaba a descender, su desplazador de grafito sustituía inicialmente una columna de agua en la parte inferior del canal. Como el agua absorbía neutrones y el grafito los moderaba, esta sustitución añadía reactividad local antes de la llegada del tramo absorbente.
El tiempo total de inserción era de aproximadamente dieciocho segundos. En condiciones normales, este comportamiento ya era una debilidad. Con ORM baja, distribución espacial irregular y coeficiente de vacío positivo, se convirtió en un factor decisivo. El análisis específico se encuentra en por qué el AZ-5 no impidió la explosión y en por qué las barras del RBMK tenían grafito.
¿Cómo destruyó el reactor la excursión de potencia?
La combinación entre la inserción inicial de reactividad y el crecimiento de los vacíos elevó rápidamente la potencia. El calentamiento dañó el combustible y los canales de presión. El contacto entre materiales muy calientes y el agua intensificó la generación de vapor y aumentó la presión en el interior del sistema.
El RBMK no poseía una única contención robusta alrededor de todo el reactor como muchos diseños occidentales. Su confinamiento estaba dividido en volúmenes locales y dimensionado para un número limitado de roturas simultáneas. La falla de varios canales superó esta capacidad, desplazó estructuras pesadas, rompió conexiones restantes y abrió el núcleo al edificio y a la atmósfera.
La primera explosión suele asociarse al rápido aumento de presión y a la generación de vapor. La naturaleza exacta de la segunda sigue siendo objeto de debate. Lo importante para el análisis de ingeniería es que el diseño permitió una progresión común: pérdida de control de la reactividad, falla de canales, aumento de presión, pérdida de barreras y liberación al ambiente.
¿Qué ocurrió después de la destrucción del Reactor 4?
La destrucción lanzó fragmentos del núcleo y de estructuras sobre el edificio y las áreas próximas. Surgieron incendios en la unidad y en cubiertas adyacentes. El núcleo dañado permaneció expuesto y la corriente ascendente transportó productos de fisión y partículas a la atmósfera.
Los primeros equipos respondieron como si se enfrentaran a un gran incendio industrial. No todos disponían de información radiológica adecuada sobre el escenario. A partir de las 01:28 llegaron los primeros bomberos; durante la madrugada, los refuerzos controlaron los incendios convencionales que amenazaban otras partes del complejo.
En los días siguientes, se lanzaron materiales sobre la unidad desde helicópteros en un intento de reducir la liberación y controlar distintos riesgos. Algunas decisiones se tomaron bajo gran incertidumbre y posteriormente fueron evaluadas como poco eficaces o capaces de producir efectos no deseados. El accidente exigió improvisación porque no existía un plan plenamente preparado para la destrucción abierta de un núcleo RBMK.
¿Por qué no se evacuó Prípiat inmediatamente?
Prípiat tenía cerca de 49 mil habitantes y estaba a pocos kilómetros de la central. Durante las primeras horas, la población no recibió una explicación completa sobre la gravedad del evento. La evaluación radiológica, la comunicación entre instituciones y la decisión política evolucionaron más lentamente que la dispersión del material.
La evacuación comenzó el 27 de abril, más de un día después del accidente. Se informó a los residentes de que la salida sería temporal, pero la ciudad no volvió a ser ocupada de forma permanente. En las semanas y meses siguientes, la evacuación se amplió a otras localidades de la zona afectada.
Consecuencias humanas, ambientales y sociales
Las consecuencias no pueden resumirse en un único número. Hubo exposiciones elevadas entre trabajadores y equipos de respuesta en las primeras fases, contaminación de territorios, desplazamiento de comunidades, pérdida de actividades económicas, estigma y efectos psicosociales duraderos.
La Organización Mundial de la Salud y UNSCEAR reconocen un aumento importante del cáncer de tiroides entre personas expuestas cuando eran niños o adolescentes, principalmente por el yodo radiactivo. Para otros efectos a largo plazo, las evaluaciones exigen cuidado con la dosis, la población, el período, el seguimiento y las incertidumbres. Este artículo evita tanto minimizar el accidente como utilizar proyecciones sin una base comparable.
Mitigación para respuesta y operación remota: los eventos críticos exigen comunicaciones redundantes, imagen operativa, telemetría, registro temporal y canales claros de mando. Las telecomunicaciones operativas, el CCTV operativo y los sistemas de monitoreo permiten confirmar estados y apoyar decisiones sin depender exclusivamente de presencia local.
La misma lógica aparece en proyectos de seguridad electrónica integrada, teleasistencia y monitoreo de seccionadores: sensores diferentes deben formar una evidencia operativa coherente, con eventos sincronizados y responsabilidades definidas.
¿Chernóbil tuvo una única causa?
No. Chernóbil fue resultado de la combinación de fenómenos físicos, condición operativa, vulnerabilidades de diseño, limitaciones de instrumentación, cambios en el ensayo, decisiones humanas, comunicación deficiente, regulación insuficiente y una cultura de seguridad débil.
El informe INSAG-1, preparado pocos meses después del accidente, aceptó en gran medida la narrativa presentada por las autoridades soviéticas durante 1986 y enfatizó las violaciones de los operadores. Con la liberación de nuevos datos e informes técnicos, INSAG-7 revisó esta interpretación durante 1992.
La revisión no eliminó la responsabilidad de las decisiones operativas, pero mostró que algunas acciones inicialmente clasificadas como violaciones estaban permitidas o no tuvieron la importancia causal que se les había atribuido. También reveló que los operadores no conocían plenamente la relevancia de variables como la ORM, no tenían visibilidad adecuada de la distribución del núcleo y no habían recibido toda la información sobre las deficiencias de las barras.
- Fenómeno físico: aumento de reactividad, generación de vapor, ruptura de canales y excursión de potencia.
- Condición operativa: baja potencia, xenón, ORM reducida y distribución irregular en el núcleo.
- Diseño: coeficiente de vacío positivo, barras con comportamiento inicial adverso, inserción lenta e instrumentación limitada.
- Ensayo y procedimientos: integración insuficiente con la seguridad nuclear y continuidad después de desvíos importantes.
- Organización y gobernanza: riesgos conocidos mal comunicados, responsabilidades poco claras, regulación insuficiente y cultura de seguridad débil.
Las señales anteriores no se transformaron en barreras
INSAG-7 registra que eventos anteriores ya habían señalado fragilidades importantes. Un episodio en Leningrado, durante 1975, mostró la posibilidad de daños asociados a realimentaciones locales de reactividad. Una falla de combustible en la Unidad 1 de Chernóbil, durante 1982, también debería haber alimentado una revisión más amplia de las características del RBMK.
Durante 1983, observaciones en la central de Ignalina identificaron el efecto de inserción positiva asociado al inicio del movimiento de las barras. La información llegó a las organizaciones responsables y existía intención de introducir cambios. Sin embargo, las correcciones no se implementaron de forma suficiente y la relevancia del fenómeno no se transfirió adecuadamente a los equipos de las centrales.
Este es un caso clásico de falla en el retorno de la experiencia operativa. Un evento precursor solo reduce riesgos cuando se registra, analiza, comunica, convierte en requisito, se aplica a activos equivalentes y posteriormente se verifica.
La decisión tecnológica también forma parte de la causa sistémica
El análisis de Nikolaus Muellner indica que el RBMK no era la primera opción técnica considerada para Chernóbil. Su adopción fue favorecida, entre otros factores, por la disponibilidad industrial de componentes y por la posibilidad de cumplir metas de implantación. Esto no explica por sí solo el accidente, pero muestra cómo plazo, producción y política energética influyen en decisiones del ciclo de vida.
La ingeniería debe evaluar no solo capacidad nominal y costo inicial, sino también madurez, modos degradados, facilidad de operación, comportamiento ante fallas, mantenimiento, modernización, análisis independiente y capacidad de conducir el proceso a un estado seguro.
Lea el análisis de causa raíz del accidente y el capítulo sobre diseño, presión política y gobernanza.
Mitigación mediante verificación independiente: los riesgos conocidos no pueden permanecer únicamente en informes dispersos. La Auditoría Técnica, la Owner’s Engineering y el Front-End Loading crean puntos formales de revisión para requisitos, alternativas, riesgos, interfaces, pruebas y criterios de aceptación.
Estas disciplinas no sustituyen a proyectistas u operadores; aseguran que las decisiones críticas sean confrontadas mediante evidencias, responsabilidades y una visión independiente del proyecto.
¿Podría haberse evitado el accidente con la tecnología de 1986?
Sí. No era necesario esperar a las tecnologías digitales actuales para reducir decisivamente el riesgo. Varias medidas eran técnicamente posibles en aquella época:
- rediseñar las barras y reducir el coeficiente de vacío;
- reducir el tiempo de inserción de la parada de emergencia;
- impedir el bypass de protecciones críticas;
- indicar continuamente la ORM y mejorar la instrumentación a baja potencia;
- interrumpir el ensayo tras la caída inesperada de potencia;
- someter el ensayo a revisión independiente y comunicar los riesgos conocidos.
Varias de estas medidas se implantaron posteriormente. Consulte qué cambió en los reactores RBMK después del accidente.
¿Qué cambió en los reactores RBMK después del accidente?
Después de 1986, los RBMK restantes recibieron modificaciones en las barras, el tiempo de inserción, los límites operativos y la indicación de parámetros relevantes. También se revisaron procedimientos y formación.
Estos cambios muestran que la prevención exigía correcciones de diseño y organización, no únicamente disciplina operativa. Consulte qué cambió en los reactores RBMK después de Chernóbil.
¿Qué enseña Chernóbil para la ingeniería?
Las protecciones deben conducir el sistema a un estado seguro; los límites críticos deben asociarse a barreras; los ensayos exigen análisis multidisciplinario; el operador no puede compensar un diseño frágil; y la experiencia operativa debe retornar al proyecto.
Las tecnologías actuales mejoran supervisión, alarmas, secuenciamiento de eventos, simulación y enclavamientos, pero no sustituyen el diseño seguro ni la gobernanza técnica.
¿Qué sería diferente con tecnologías actuales?
Los sistemas actuales pueden ofrecer supervisión más clara, historiadores de proceso, secuenciamiento de eventos con sello temporal, alarmas priorizadas, simulación, gestión de configuración y enclavamientos más difíciles de eludir. Los modelos digitales también permiten probar escenarios antes de ejecutarlos en la instalación real.
- datos de proceso presentados con contexto y tendencias;
- registro ordenado de los cambios de estado;
- gestión de alarmas para reducir la sobrecarga cognitiva;
- procedimientos electrónicos con criterios de interrupción;
- simulación de condiciones anormales;
- control formal de cambios y configuraciones temporales;
- pruebas integradas entre proceso, eléctrica, automatización y protección;
- revisión independiente antes de la autorización operativa.
Ninguna de estas tecnologías, por sí sola, resolvería un defecto físico del reactor. La prevención depende de diseño seguro, capas de protección, datos confiables, formación, procedimientos y gobernanza.
La automatización no sustituye la ingeniería. Un sistema de supervisión puede mostrar mejor el problema; solo requisitos, protecciones, pruebas y autoridad técnica pueden impedir que la operación continúe en una condición inaceptable.
A3A Engenharia actúa en planificación, auditoría técnica, puesta en servicio, automatización, telecomunicaciones y Owner’s Engineering para sistemas críticos. Hable con nuestro equipo sobre interfaces, riesgos y criterios de aceptación de su proyecto.
Recorrido de conocimiento
La serie se organizó en secuencia: contexto, funcionamiento del RBMK, formación de la condición crítica, ensayo, explosión, causas sistémicas y cambios posteriores.
- Chernóbil antes del accidente
- Cómo funcionaba el RBMK
- Arquitectura del RBMK: componentes y sistemas
- Caída de 500 MWt a 30 MWt
- Yodo, xenón y envenenamiento
- ORM y margen de reactividad
- Coeficiente de vacío positivo
- Barras de control con grafito
- Del inicio del ensayo a la explosión
- El botón de emergencia AZ-5
- Causas del accidente
- Diseño, política y gobernanza
- Cambios en los reactores RBMK
¿Qué nos enseña el accidente de Chernóbil?
Chernóbil muestra cómo un sistema complejo puede perder su seguridad cuando se alinean fragilidades técnicas, operativas y organizativas. La lección se aplica a cualquier infraestructura crítica en la que las decisiones dependan de datos, alarmas, procedimientos y capas de protección.
Referencias técnicas
[1] INTERNATIONAL ATOMIC ENERGY AGENCY. The Chernobyl Accident: Updating of INSAG-1. Safety Series No. 75-INSAG-7. Vienna: IAEA, 1992. Disponible en: https://www.iaea.org/publications/3756/the-chernobyl-accident-updating-of-insag-1.
[2] COMMISSION TO THE USSR STATE COMMITTEE FOR THE SUPERVISION OF SAFETY IN INDUSTRY AND NUCLEAR POWER. Causes and Circumstances of the Accident at Unit 4 of the Chernobyl Nuclear Power Plant on 26 April 1986. In: IAEA. INSAG-7, Annex I. Vienna, 1992.
[3] WORKING GROUP OF USSR EXPERTS. Causes and Circumstances of the Accident at Unit 4 and Measures to Improve the Safety of Plants with RBMK Reactors. In: IAEA. INSAG-7, Annex II. Vienna, 1992.
[4] UNITED STATES NUCLEAR REGULATORY COMMISSION. Report on the Accident at the Chernobyl Nuclear Power Station. NUREG-1250. Washington, DC: NRC, 1987. Disponible en: https://www.nrc.gov/reading-rm/doc-collections/nuregs/staff/sr1250/index.
[5] MUELLNER, Nikolaus. Three Decades after Chernobyl: Technical or Human Causes? In: HAAS, Reinhard et al. The Technological and Economic Future of Nuclear Power. Wiesbaden: Springer, 2019. DOI: https://doi.org/10.1007/978-3-658-25987-7_15.
[6] WORLD NUCLEAR ASSOCIATION. RBMK Reactors. Disponible en: https://world-nuclear.org/information-library/appendices/rbmk-reactors.
[7] WORLD NUCLEAR ASSOCIATION. Sequence of Events — Chernobyl Accident Appendix 1. Disponible en: https://world-nuclear.org/information-library/appendices/chernobyl-accident-appendix-1-sequence-of-events.
[8] WORLD HEALTH ORGANIZATION. Health Effects of the Chernobyl Accident and Special Health Care Programmes. Geneva: WHO, 2006. Disponible en: https://www.who.int/publications-detail-redirect/9241594179.
[9] WORLD HEALTH ORGANIZATION. 1986–2016: Chernobyl at 30. Geneva: WHO, 2016. Disponible en: https://www.who.int/publications/m/item/1986-2016-chernobyl-at-30.
[10] UNITED NATIONS SCIENTIFIC COMMITTEE ON THE EFFECTS OF ATOMIC RADIATION. Health Effects Due to Radiation from the Chernobyl Accident. UNSCEAR 2008 Report, Volume II, Annex D. New York: United Nations, 2011. Disponible en: https://www.unscear.org/unscear/en/publications/2008_2.html.
[11] CHORNOBYL NUCLEAR POWER PLANT. Construction and Operation. Disponible en: https://www.chnpp.gov.ua/en/about/history-of-the-chnpp/chnpp-construction.
[12] CHORNOBYL NUCLEAR POWER PLANT. Accident and its Elimination. Disponible en: https://www.chnpp.gov.ua/en/about/history-of-the-chnpp/accident-of-1986.
[13] CHERNOBYL FORUM. Chernobyl’s Legacy: Health, Environmental and Socio-Economic Impacts. Vienna/Geneva, 2006. Disponible en: https://www.who.int/publications/m/item/chernobyl-s-legacy-health-environmental-and-socio-economic-impacts-and-recommendations-to-thegovernments-of-belarus-the-russian-federation-and-ukraine.
Preguntas frecuentes
Durante un ensayo en el Reactor 4, el RBMK entró en una condición inestable. La combinación de baja potencia, xenón, ORM reducida, formación de vapor y características de las barras provocó un rápido aumento de potencia y la destrucción del reactor.
El reactor fue llevado a una configuración inestable y la parada de emergencia añadió inicialmente reactividad en partes del núcleo. La potencia aumentó rápidamente, se dañaron canales y el aumento de presión destruyó la unidad.
El ensayo verificaba si la energía residual de la turbina podría alimentar temporalmente determinados equipos hasta la entrada de los generadores de emergencia ante una pérdida de alimentación externa.
Fue una combinación. Hubo decisiones operativas inadecuadas, pero también deficiencias de diseño, instrumentación, procedimientos, comunicación, regulación y cultura de seguridad.
Las barras del RBMK poseían desplazadores de grafito. Cuando partían de posiciones muy retiradas, el inicio de la inserción podía aumentar localmente la reactividad antes de la entrada plena del material absorbente.
La evacuación comenzó el 27 de abril de 1986, más de un día después de la destrucción del Reactor 4. Inicialmente se informó a la población de que la salida sería temporal.
Sí. Medidas de diseño, instrumentación, protección, análisis independiente, procedimientos y comunicación de riesgos ya eran técnicamente posibles durante 1986.
Los sistemas críticos necesitan diseño seguro, información operativa comprensible, barreras independientes, pruebas controladas, gestión de cambios, retorno de experiencia y gobernanza capaz de interrumpir condiciones no analizadas.
Materiales técnicos complementarios
Soluciones
- Sistemas SCADA
- Sistemas Digitales de Supervisión y Control
- Teleasistencia y Monitoreo Operativo
- Redes Industriales
- Energía para Infraestructura Crítica
- Monitoreo Patrimonial
Servicios de ingeniería
- Owner’s Engineering — Ingeniería del Propietario
- FEL — Front-End Loading
- Auditoría Técnica
- Puesta en Servicio y Aceptación Técnica
- Proyecto de Telecomunicaciones
- Proyecto de Sistema Integrado de Seguridad Electrónica
Recorrido sobre Chernóbil
- Chernóbil antes de 1986: central, Prípiat y proyecto soviético
- Reactor RBMK: cómo funcionaba el reactor de Chernóbil
- Del inicio del ensayo a la explosión del Reactor 4
- Por qué el AZ-5 no impidió la explosión
- Qué causó el accidente de Chernóbil
- Chernóbil: diseño, presión política y gobernanza
- Qué cambió en los reactores RBMK después del accidente
