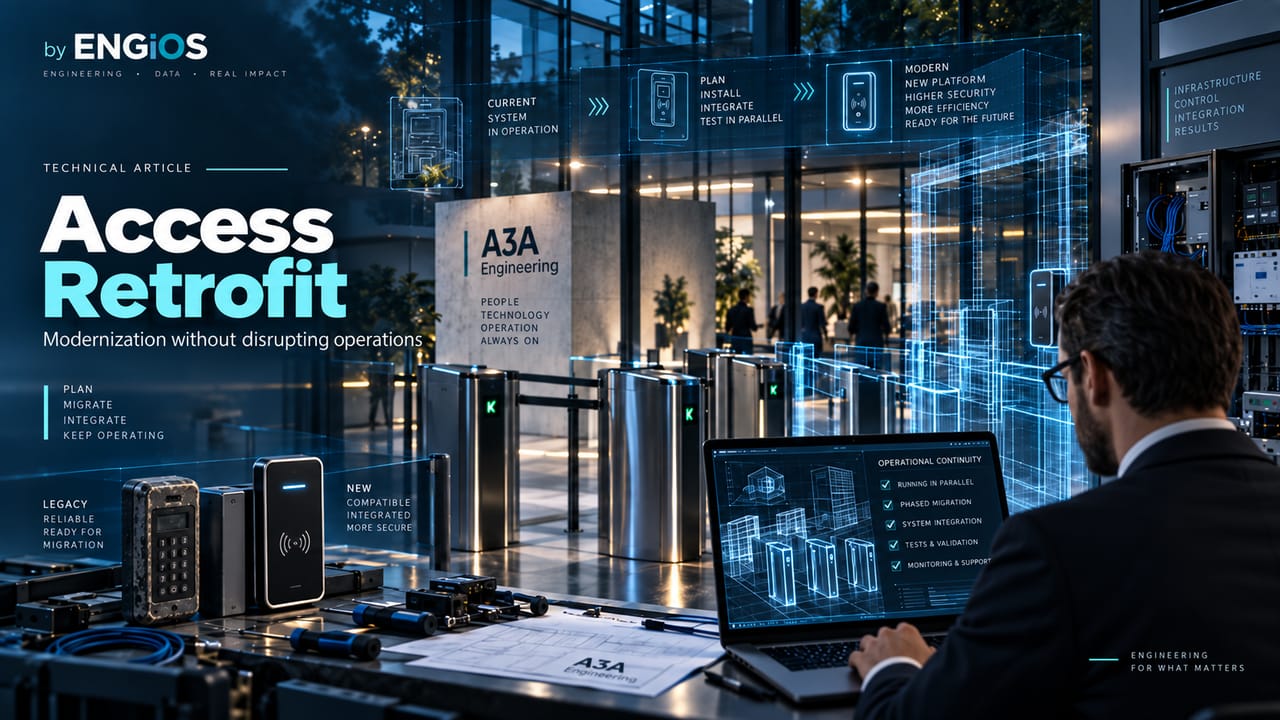
Como planejar retrofit de controle de acesso: diagnóstico do legado, reaproveitamento, OSDP, credenciais, migração por etapas, FAT/SAT e As Built.
Confira!
Retrofit de controle de acesso é a modernização planejada de um sistema existente preservando, quando tecnicamente justificável, parte da infraestrutura, dos dispositivos ou das integrações já instaladas. O objetivo não é simplesmente trocar leitores e controladoras: é migrar de um estado conhecido para uma arquitetura futura com requisitos definidos, mantendo segurança, continuidade operacional, rastreabilidade e compatibilidade durante a transição.
Em ambientes corporativos, industriais, públicos e de missão crítica, o principal risco do retrofit está naquilo que não aparece no catálogo do novo sistema: cabeamento legado sem documentação, fontes subdimensionadas, portas com comportamento diferente do cadastro, credenciais antigas ainda ativas, integrações proprietárias, bancos de dados inconsistentes, protocolos inseguros e dependências operacionais que só surgem quando o sistema é interrompido. Por isso, modernização de controle de acesso deve começar por diagnóstico e engenharia de migração, não pela compra de equipamentos.
Retrofit de controle de acesso começa pelo levantamento do sistema existente
Antes de definir equipamentos, transforme o legado em um estado conhecido: inventário validado, matriz manter/adaptar/substituir/investigar e dependências operacionais mapeadas.
A primeira entrega de um retrofit bem estruturado é o estado atual confiável. Antes de definir o que será substituído, a engenharia precisa saber o que realmente existe, como está conectado, quais funções estão em uso e quais dependências precisam sobreviver à migração.
O levantamento deve combinar documentação, inspeção física, testes e entrevistas com operação. Plantas antigas, listas de pontos e relatórios de software são úteis, mas não devem ser tratados como verdade sem verificação de campo.
O inventário deve ir além da lista de equipamentos
Para cada ponto de acesso, convém registrar pelo menos:
- identificação do ponto e localização física;
- origem e destino do acesso;
- tipo de porta, portão, catraca, cancela ou barreira;
- leitor e tecnologia de credencial;
- interface leitor-controladora, como Wiegand ou OSDP;
- controladora, módulos de expansão e capacidade disponível;
- fechadura ou mecanismo de bloqueio;
- contato de porta, botão de saída e entradas supervisionadas;
- fonte, bateria, tensão, corrente e autonomia conhecida;
- caminho de cabeamento e disponibilidade de pares;
- conexão de rede e endereçamento;
- integrações com CFTV/VMS, incêndio, elevadores, RH, IAM, portaria e visitantes;
- regras funcionais relevantes, como anti-passback, intertravamento, lockdown e dupla custódia;
- condição de documentação, firmware, licenças e suporte.
A ausência de informação também é um dado de engenharia. Um trecho de cabeamento sem origem conhecida ou uma controladora cuja configuração não pode ser exportada deve ser marcado como incerteza e tratado no plano de migração.
Cada ativo deve ser classificado: manter, adaptar, substituir ou investigar
Um inventário útil não termina com “existente”. Cada elemento precisa de uma decisão preliminar:
| Classificação | Significado | Exemplo de tratamento |
| Manter | atende aos requisitos futuros sem adaptação relevante | fechadura em bom estado e compatível com a nova arquitetura |
| Adaptar | pode permanecer com intervenção controlada | cabeamento reutilizado com nova terminação e ensaio |
| Substituir | não atende segurança, desempenho, suporte ou compatibilidade | leitor legado sem protocolo seguro requerido |
| Investigar | informação insuficiente para decisão | circuito sem identificação ou integração proprietária não documentada |
Essa classificação cria rastreabilidade para CAPEX, riscos e cronograma. Também evita dois erros opostos: trocar tudo por conveniência comercial ou reaproveitar tudo apenas para reduzir investimento inicial.
A arquitetura futura deve ser definida antes da sequência de troca
Retrofit sem arquitetura-alvo vira uma sucessão de substituições locais. O projeto precisa estabelecer como será o sistema após a modernização: topologia de controladoras, rede, servidores ou serviços, tecnologias de credencial, protocolos, integrações, alimentação, disponibilidade, cibersegurança, retenção de eventos e comportamento offline.
A IEC 60839-11-1 trata requisitos funcionais, desempenho e métodos de ensaio para sistemas eletrônicos de controle de acesso. A IEC 60839-11-2 complementa essa base com orientação para planejamento, instalação, comissionamento, manutenção e documentação. Em retrofit, essa visão de ciclo de vida é especialmente importante porque o novo sistema precisa conviver temporariamente com elementos antigos.
A migração pode ocorrer por porta, área, prédio ou subsistema
Não existe uma unidade universal de migração. O corte deve ser definido pela arquitetura e pelo risco operacional.
Migrar porta a porta reduz a extensão de cada intervenção, mas pode exigir coexistência prolongada entre tecnologias. Migrar por área ou pavimento simplifica testes funcionais locais. Migrar por prédio pode ser adequado quando há controladoras e infraestrutura independentes. Migrar por subsistema — primeiro credenciais, depois leitores, depois controladoras — pode ser útil quando a solução oferece compatibilidade temporária comprovada.
A escolha deve considerar:
- janela de indisponibilidade admissível;
- número de usuários afetados;
- capacidade de operação manual temporária;
- dependências entre portas;
- integrações compartilhadas;
- necessidade de rollback;
- logística de credenciais;
- disponibilidade de equipe para testes e acompanhamento.
Coexistência entre legado e novo sistema precisa ser projetada
A arquitetura futura e o plano de migração precisam ser projetados juntos. Compatibilidade temporária sem marco de desligamento apenas transfere o legado para dentro do sistema novo.
Conheça a abordagem de engenharia para Projeto de Controle de Acesso
Em muitos retrofits, dois ambientes permanecem ativos durante semanas ou meses. Essa coexistência é uma condição de projeto, não um improviso de obra.
Se usuários precisam circular por áreas ainda legadas e áreas já migradas, a estratégia de credencial deve funcionar nos dois ambientes sem reduzir segurança de forma silenciosa. Se duas plataformas compartilham dados, a origem da verdade para pessoas, permissões e eventos deve estar definida. Se uma integração com incêndio ou elevador atende ambos os sistemas, a lógica de transição precisa ser documentada.
Migração de Wiegand para OSDP é um caso típico de retrofit por etapas
A SIA posiciona OSDP como alternativa moderna ao Wiegand, com comunicação bidirecional, supervisão e Secure Channel. A própria entidade descreve estratégias de modernização em que controladoras ou interfaces permitem coexistência temporária entre leitores Wiegand e OSDP, inclusive com conversão gradual de portas.
Isso não significa que qualquer cabeamento Wiegand possa ser automaticamente reutilizado. O projeto deve verificar topologia, número e tipo de condutores, distâncias, blindagem, aterramento, qualidade das emendas e requisitos elétricos. O objetivo é decidir por evidência se o trecho pode permanecer.
A comparação detalhada entre as interfaces está no artigo OSDP x Wiegand em controle de acesso. No retrofit, a questão adicional é como executar a transição sem manter indefinidamente o modo legado como caminho de menor segurança.
Compatibilidade temporária precisa ter data de término
Leitores multi-tecnologia e credenciais híbridas podem facilitar migração, mas também podem prolongar vulnerabilidades. Se um novo cartão seguro continua apresentando uma tecnologia antiga aceita por parte dos leitores, a segurança do sistema pode ser limitada pelo elo mais fraco.
Por isso, o projeto deve estabelecer marcos de desativação do legado: último lote de credenciais antigas, último leitor Wiegand, última controladora fora da plataforma, encerramento da ponte de integração e retirada de regras temporárias.
Banco de dados e identidade são parte crítica da modernização
Trocar hardware é visível; migrar dados incorretamente é mais silencioso e pode ser mais perigoso. Cadastros históricos costumam carregar usuários inativos, cartões perdidos ainda válidos, duplicidades, grupos de acesso excessivos e exceções sem justificativa.
Uma modernização é oportunidade para evitar transportar dívida de governança para a plataforma nova.
Nem todo dado legado deve ser migrado
A matriz de migração deve separar:
- identidades válidas e ativas;
- credenciais que permanecerão em uso;
- permissões que precisam ser reconstruídas;
- históricos que devem ser preservados por requisito operacional, contratual ou legal;
- dados obsoletos que podem ser encerrados conforme política definida;
- exceções que exigem validação humana.
Quando existe integração com RH, Active Directory ou IAM, é importante definir qual sistema será autoridade para admissão, alteração e desligamento. O retrofit não deve perpetuar cadastros manuais paralelos se a arquitetura futura prevê governança automatizada.
Fechaduras, portas e infraestrutura física não podem ser tratadas como periféricos secundários
Um sistema novo não corrige uma porta que não fecha, uma mola inadequada, um eletroímã mal instalado ou um contato de porta sem alinhamento. A modernização deve avaliar o conjunto mecânico e elétrico do ponto de acesso.
Isso inclui força e sentido de abertura, fail-safe ou fail-secure, rota de fuga, dispositivos de saída, tempo de porta aberta, corrente de acionamento, queda de tensão, capacidade da fonte e bateria, além da compatibilidade com os cenários de incêndio e emergência.
Reutilizar uma fechadura é tecnicamente aceitável quando ela atende ao comportamento requerido e está em condição verificável. Reutilizá-la apenas porque “ainda funciona” não é critério de engenharia.
Rede, servidores e cibersegurança entram no escopo do retrofit
Sistemas legados frequentemente foram implantados em redes planas, com sistemas operacionais fora de suporte, credenciais administrativas compartilhadas, protocolos sem proteção e acessos remotos criados ao longo dos anos sem governança central.
A modernização deve tratar, conforme a arquitetura:
- segmentação e endereçamento de rede;
- sincronização de tempo;
- contas administrativas e segregação de privilégios;
- TLS e certificados quando aplicáveis;
- atualização de firmware;
- hardening de servidores e appliances;
- backup e recuperação;
- monitoramento de disponibilidade;
- registro e retenção de eventos;
- integração segura por API.
A decisão de manter um servidor antigo ou uma integração proprietária precisa considerar suporte, risco de vulnerabilidade e impacto no ciclo de vida do novo sistema.
Continuidade operacional exige plano de corte e rollback
Cada etapa de implantação deve responder antecipadamente: o que acontece se a migração falhar?
Um plano de corte pode incluir configuração prévia em bancada, exportação do estado atual, janela autorizada, equipe de operação presente, materiais de contingência, sequência exata de desconexão e reconexão, testes mínimos antes da liberação e gatilhos objetivos para rollback.
O ponto só deve ser liberado depois de testes funcionais
A validação mínima deve verificar, conforme o ponto:
- leitura de credencial válida e inválida;
- liberação e relock;
- contato de porta;
- porta forçada e porta mantida aberta;
- botão de saída;
- comunicação com a controladora;
- operação offline;
- registro correto do evento;
- integração com vídeo, quando prevista;
- comportamento em perda de alimentação;
- cenário de incêndio ou emergência aplicável.
Em pontos críticos, uma simples leitura bem-sucedida não é evidência suficiente de conclusão.
FAT e piloto reduzem risco antes da migração em escala
Quando há mudança de fabricante, protocolo, credencial, controladora ou integração, o laboratório e o piloto têm alto valor. A intenção não é reproduzir todo o empreendimento em bancada, mas verificar as interfaces que concentram risco antes de multiplicá-las em dezenas ou centenas de pontos.
O FAT pode demonstrar interoperabilidade, importação de usuários, lógica de permissões, comportamento offline, logs e integrações. O piloto em campo adiciona variáveis reais de cabeamento, alimentação, mecânica de portas, rede e operação.
Somente depois da aprovação desses critérios a migração deve escalar para lotes maiores.
O As Built do retrofit precisa distinguir existente, removido e novo
Documentação de modernização não pode produzir um As Built que apenas represente o estado final sem histórico mínimo da intervenção. Para operação e futuras expansões, é útil registrar:
- componentes mantidos;
- elementos adaptados;
- componentes substituídos;
- cabos reaproveitados e respectivos ensaios;
- pontos desativados;
- endereçamento e identificação final;
- versões relevantes de software/firmware;
- integrações e suas dependências;
- exceções aprovadas;
- pendências remanescentes.
Essa rastreabilidade reduz o risco de o próximo retrofit começar novamente sem base confiável.
Como contratar retrofit sem transformar o escopo em simples troca de equipamentos
Um bom escopo de modernização deve separar diagnóstico, projeto, implantação e aceitação. Quantidades preliminares podem existir, mas a contratação precisa reconhecer que ativos existentes exigem validação de campo e que reaproveitamento só pode ser confirmado por critérios verificáveis.
O escopo pode exigir matriz de reaproveitamento, plano de migração, matriz de interfaces, procedimento de corte, plano de rollback, FAT, SAT, documentação final e treinamento. Assim, o resultado contratado passa a ser um sistema migrado e aceito, não apenas uma lista de equipamentos novos instalados.
Quando o retrofit deve ser tratado como novo Projeto de Controle de Acesso
Se a modernização altera arquitetura, tecnologia de credencial, controladoras, integrações, comportamento de portas ou políticas de acesso, ela já ultrapassou manutenção corretiva. Nesse cenário, o caminho tecnicamente mais seguro é tratá-la como projeto: levantamento, requisitos, análise de riscos, arquitetura, especificações, quantitativos, planejamento de migração, testes e documentação.
A página de Projeto de Controle de Acesso reúne esse escopo de engenharia para sistemas novos e modernizações brownfield.
Considerações finais
Retrofit de controle de acesso não é sinônimo de substituir hardware antigo. É um processo de engenharia para transformar um sistema legado em uma arquitetura futura controlando risco, continuidade, compatibilidade, segurança e custo ao longo do ciclo de vida.
O melhor retrofit não é necessariamente o que reaproveita mais nem o que troca mais. É o que consegue justificar cada decisão de manter, adaptar ou substituir, planejar a coexistência temporária, testar antes de escalar e entregar documentação suficiente para que o sistema modernizado deixe de ser novamente um legado desconhecido.
Em brownfield, o critério de sucesso não é instalar equipamentos novos: é entregar cada ponto migrado, testado, documentado e integrado sem perder as funções de segurança requeridas.
Referências técnicas
[1] INTERNATIONAL ELECTROTECHNICAL COMMISSION. IEC 60839-11-1:2013 — Alarm and electronic security systems — Part 11-1: Electronic access control systems — System and components requirements. Disponível em: https://webstore.iec.ch/en/publication/3662.
[2] INTERNATIONAL ELECTROTECHNICAL COMMISSION. IEC 60839-11-2:2014 — Alarm and electronic security systems — Part 11-2: Electronic access control systems — Application guidelines. Disponível em: https://webstore.iec.ch/en/publication/3663.
[3] SECURITY INDUSTRY ASSOCIATION. Open Supervised Device Protocol (OSDP). Disponível em: https://www.securityindustry.org/industry-standards/open-supervised-device-protocol/.
[4] SECURITY INDUSTRY ASSOCIATION. Implementing OSDP Access Control? Follow This Simple Checklist. 2026. Disponível em: https://www.securityindustry.org/2026/02/10/implementing-osdp-access-control-follow-this-simple-checklist/.
[5] SECURITY INDUSTRY ASSOCIATION. There Is a Hole in the Boat: Why Access Control Professionals Need to Move From Wiegand to OSDP. 2021. Disponível em: https://www.securityindustry.org/2021/11/09/there-is-a-hole-in-the-boat-why-access-control-professionals-need-to-move-from-wiegand-to-osdp/.
Perguntas frequentes
É a modernização planejada de um sistema existente, com diagnóstico do estado atual, definição da arquitetura futura, decisão sobre reaproveitamento de ativos, plano de migração, testes e documentação. Pode envolver hardware, software, credenciais, protocolos, rede, alimentação e integrações.
Não. Componentes podem ser mantidos ou adaptados quando atendem aos requisitos futuros e sua condição é verificável. A decisão deve ser técnica e documentada, evitando tanto substituição desnecessária quanto reaproveitamento de ativos inadequados.
Sim, desde que a arquitetura suporte a coexistência temporária e exista plano de término do legado. A migração pode ocorrer por porta, área ou controladora, com testes de interoperabilidade e Secure Channel quando aplicável.
Pode, mas não automaticamente. Deve-se verificar topologia, quantidade e tipo de condutores, distâncias, blindagem, aterramento, emendas, condição física e compatibilidade com a interface futura. Quando necessário, o projeto deve exigir ensaios antes da aprovação do reaproveitamento.
Com planejamento de migração por etapas, configuração prévia, piloto, janelas de corte, contingência operacional, critérios mínimos de liberação e plano de rollback. A unidade de migração pode ser porta, área, prédio ou subsistema.
Sim. A documentação final deve representar a condição real depois da intervenção e, quando relevante, identificar o que foi mantido, adaptado, substituído ou desativado, além das integrações, versões e exceções remanescentes.
Materiais técnicos complementares
Serviços relacionados
Conteúdos principais sobre o tema
- Sistema de Controle de Acesso: tipos, tecnologias, normas e projeto
- OSDP x Wiegand em controle de acesso: arquitetura, supervisão e segurança
