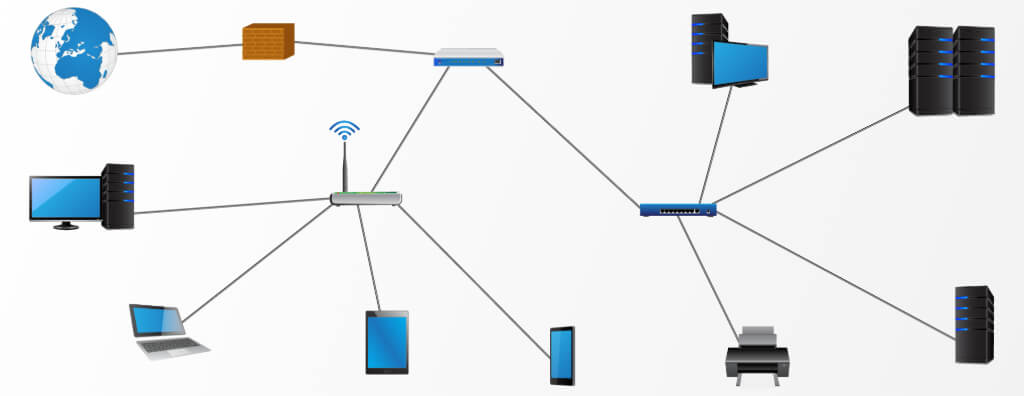
Entenda como uma rede lógica organiza IP, VLANs, sub-redes, roteamento, segmentação, serviços, políticas, disponibilidade, documentação e testes em redes corporativas.
Confira!
Rede lógica é a arquitetura funcional que determina como usuários, dispositivos, sistemas e aplicações se comunicam sobre uma infraestrutura de rede. Ela organiza endereçamento IP, sub-redes, VLANs, domínios de broadcast, roteamento, políticas de comunicação, serviços como DNS e DHCP, priorização de tráfego, mecanismos de disponibilidade, gerenciamento, monitoramento e documentação.
Uma rede pode estar fisicamente bem instalada e ainda assim apresentar baixa segurança, dificuldade de operação, conflitos de endereçamento, tráfego desnecessário, rotas incoerentes e indisponibilidade causada por uma arquitetura lógica mal planejada. Por isso, a rede lógica precisa ser projetada como um sistema, com requisitos, diagramas, matrizes, padrões de configuração e critérios de validação.
O que é rede lógica?
A rede lógica descreve como a comunicação é organizada, independentemente de onde cada cabo está fisicamente instalado. Dois equipamentos conectados ao mesmo switch podem pertencer a redes lógicas diferentes; da mesma forma, dispositivos instalados em pavimentos ou prédios distintos podem pertencer ao mesmo domínio lógico quando a arquitetura assim exigir.
Essa organização é construída por mecanismos como:
- endereços IPv4 e IPv6;
- máscaras e prefixos de rede;
- VLANs;
- trunks e interfaces de acesso;
- roteamento entre sub-redes;
- gateways;
- VRFs quando necessário;
- ACLs e políticas de firewall;
- DNS, DHCP e NTP;
- QoS;
- autenticação e controle de acesso à rede;
- sistemas de gerenciamento, logs e telemetria;
- documentação e fonte de verdade.
A função do projeto lógico é transformar requisitos de negócio e de sistemas em uma arquitetura previsível. A rede administrativa, o Wi-Fi de visitantes, servidores, CFTV IP, controle de acesso, automação predial, IoT e gerenciamento de equipamentos não precisam — e em muitos casos não devem — compartilhar as mesmas políticas de comunicação.
Rede lógica x rede física: onde termina uma e começa a outra?
A rede física materializa a conectividade: cabos, fibra, racks, patch panels, DIOs, switches, roteadores, access points, caminhos, energia e demais componentes. A rede lógica utiliza esses recursos para construir domínios de comunicação, endereçamento, segmentação e políticas.
A divisão é conceitual, não operacional. Decisões lógicas afetam a infraestrutura física e vice-versa.
| Decisão | Impacto lógico | Impacto físico |
| Criar rede de CFTV separada | VLAN, sub-rede, gateway e políticas | Portas, switches, PoE e uplinks |
| Aumentar densidade de Wi-Fi | SSIDs, VLANs, autenticação e QoS | APs, cabeamento, PoE e capacidade de acesso |
| Redundância de gateway | Protocolo e endereços virtuais | Dois equipamentos, links e energia |
| Segregar OT/IoT | Zonas, ACLs/firewall e rotas | Distribuição de switches e possíveis caminhos dedicados |
| Backbone mais rápido | Capacidade de agregação e roteamento | Ópticas, fibras, transceptores e portas |
Uma arquitetura lógica não deve presumir que a camada física possui capacidade ilimitada. Da mesma forma, instalar infraestrutura física com alta capacidade não resolve problemas de design lógico.
Camada 2 e Camada 3: a fronteira que organiza a rede
Grande parte da arquitetura de uma rede corporativa é determinada por onde termina o domínio de Camada 2 e onde começa o roteamento de Camada 3.
Camada 2: switching e domínios de broadcast
Na Camada 2, switches encaminham quadros Ethernet com base em endereços MAC. VLANs permitem criar múltiplos domínios lógicos sobre a mesma infraestrutura de switching.
Domínios L2 muito extensos podem aumentar impacto de loops, broadcasts, falhas de spanning tree e mudanças de topologia. Isso não significa que exista um tamanho universal correto de VLAN; a arquitetura deve considerar função, criticidade, mobilidade, operação e domínio de falha.
Camada 3: sub-redes e roteamento
Quando a comunicação precisa atravessar sub-redes, entra o roteamento. O gateway pode estar em switch Layer 3, roteador, firewall ou outra plataforma compatível com a arquitetura.
A decisão de onde rotear afeta:
- caminho do tráfego;
- aplicação de políticas;
- latência;
- disponibilidade;
- domínio de falha;
- observabilidade;
- escalabilidade;
- troubleshooting.
Em redes modernas, nem todo tráfego entre VLANs deve seguir o mesmo caminho. Sistemas críticos podem exigir inspeção por firewall, enquanto fluxos internos de alto volume podem seguir um desenho diferente, desde que as políticas de segurança e operação permaneçam atendidas.
Plano de endereçamento IP: a base de uma rede administrável
Endereçamento IP não deve ser uma sequência de faixas escolhidas conforme novos equipamentos aparecem. Um plano estruturado permite identificar função, localidade, criticidade e responsabilidade operacional.
IPv4 privado e organização de blocos
Em redes internas IPv4, os blocos privados definidos pela RFC 1918 são amplamente utilizados. O projeto deve reservar e subdividir endereços de forma que o crescimento não produza sobreposições ou fragmentação desnecessária.
Boas decisões incluem:
- reservar blocos por site ou região;
- separar redes por função;
- deixar crescimento coerente entre sub-redes;
- evitar sobreposição com redes de parceiros, VPNs e aquisições conhecidas;
- documentar gateways, ranges DHCP, reservas e endereços estáticos;
- permitir sumarização de rotas quando a arquitetura justificar.
Tamanho de sub-redes
Uma sub-rede deve ser dimensionada pelo número de dispositivos, crescimento esperado, comportamento de broadcast e modelo operacional. O processo de subnetting IPv4 permite transformar essa demanda em prefixos coerentes com capacidade, crescimento e sumarização. Criar blocos excessivamente grandes “para nunca faltar IP” pode aumentar o domínio de falha e desperdiçar estrutura de endereçamento; blocos muito pequenos geram renumeração frequente.
Endereço estático, reserva DHCP e atribuição dinâmica
Não existe uma única forma correta para todos os ativos. Equipamentos de infraestrutura, appliances e interfaces de gerenciamento frequentemente precisam de endereços previsíveis. Usuários e dispositivos móveis normalmente são adequados para DHCP. Câmeras, controladoras e IoT podem utilizar endereço estático ou reserva conforme o padrão operacional da organização.
O importante é que a estratégia seja documentada e reproduzível.
IPv6 precisa entrar no planejamento
IPv6 não deve ser tratado apenas como “mais endereços”. Ele altera endereçamento, descoberta, roteamento, políticas, DNS, monitoramento e segurança. Mesmo organizações que ainda operam majoritariamente em IPv4 devem evitar decisões que tornem uma adoção futura desnecessariamente difícil.
VLANs: separação lógica sobre a mesma infraestrutura
VLANs permitem criar domínios de Camada 2 independentes em uma infraestrutura comum. Elas são um instrumento de organização e segmentação, mas não constituem, sozinhas, uma política completa de segurança.
Uma matriz de VLANs pode incluir:
| Função | Exemplo de política |
| Usuários corporativos | acesso a serviços internos e internet conforme perfil |
| Visitantes | internet sem acesso à rede corporativa |
| Servidores | acesso controlado por aplicação e origem |
| CFTV IP | comunicação com VMS, NTP, DNS e estações autorizadas |
| Controle de acesso | comunicação com servidores e integrações necessárias |
| IoT/automação | acesso limitado a brokers, servidores e serviços específicos |
| Gerenciamento | acesso somente por estações e equipes autorizadas |
| Voz IP | sinalização e mídia com políticas de QoS apropriadas |
Portas de acesso e trunks
Uma porta de acesso normalmente associa o dispositivo final a uma VLAN específica. Trunks transportam múltiplas VLANs entre equipamentos quando necessário.
O projeto deve definir quais VLANs são permitidas em cada trunk, evitando a prática de transportar todas as VLANs por toda a rede sem necessidade. Reduzir a superfície lógica dos trunks facilita operação, diagnóstico e controle de mudanças.
VLAN nativa e inconsistências de configuração
Diferenças de configuração entre as duas extremidades de um enlace podem gerar comportamento inesperado, vazamento de tráfego ou indisponibilidade. O padrão de configuração deve definir tratamento da VLAN nativa, VLANs permitidas e políticas para portas não utilizadas conforme a plataforma adotada.
Segmentação: função, risco e criticidade
Segmentar não é apenas criar VLANs. A segmentação completa define quem pode conversar com quem, por quais serviços, em quais condições e onde essa política é aplicada.
Uma boa arquitetura começa com uma matriz de comunicação. Para cada origem e destino, devem ser conhecidos os fluxos necessários: protocolo, porta, direção, criticidade, justificativa e responsável pelo sistema.
Rede plana x rede segmentada
Uma rede plana tende a crescer sem fronteiras claras. Isso dificulta troubleshooting, aumenta exposição lateral e torna alterações mais arriscadas.
Com segmentação, falhas e políticas podem ser contidas por domínio. Entretanto, segmentação excessivamente granular sem governança pode produzir centenas de regras difíceis de manter. O desenho deve equilibrar segurança, operação e complexidade.
Menor privilégio aplicado à rede
O princípio é permitir apenas as comunicações necessárias. Uma câmera precisa acessar o que é necessário ao VMS e aos serviços de infraestrutura, não necessariamente toda a rede de usuários. Uma rede de visitantes precisa chegar à internet, não aos servidores internos.
Isso exige políticas verificáveis, e não apenas nomes de VLANs que sugerem isolamento.
Roteamento entre redes e sites
O roteamento determina como os prefixos são alcançados. Redes pequenas podem usar rotas estáticas; redes maiores ou redundantes podem exigir protocolos dinâmicos. Em redes corporativas, o OSPF é uma referência recorrente para roteamento interno, enquanto o BGP atende cenários de fronteira administrativa, múltiplos sistemas autônomos e políticas de caminho.
A escolha deve considerar:
- quantidade de redes e sites;
- necessidade de convergência;
- redundância;
- capacidade da equipe de operação;
- sumarização;
- políticas de caminho;
- integração com WAN, internet e cloud;
- observabilidade e troubleshooting.
Gateway e alta disponibilidade
Se todos os dispositivos de uma VLAN dependem de um único gateway, esse componente pode ser um ponto único de falha. Arquiteturas críticas avaliam redundância de gateway, equipamentos, links, fontes e caminhos.
A redundância deve ser testada. Dois switches instalados no rack não garantem continuidade se compartilham a mesma fonte de energia, o mesmo uplink ou uma configuração que impede convergência adequada.
Rotas de retorno
Muitas falhas aparentemente “de firewall” ou “de aplicação” são causadas por caminho de retorno incoerente. O diagnóstico deve verificar o percurso nos dois sentidos, especialmente em ambientes com múltiplos firewalls, links WAN, VPNs ou balanceadores.
DNS, DHCP, NTP e serviços de infraestrutura
A rede lógica depende de serviços que frequentemente não aparecem no diagrama físico, mas são essenciais à operação.
DHCP
DHCP pode distribuir endereço, gateway, DNS e outros parâmetros. O projeto deve definir escopos, exclusões, reservas, tempos de concessão e relays quando o servidor não está na mesma sub-rede do cliente.
A capacidade dos pools precisa acompanhar a densidade real de clientes, especialmente em Wi-Fi e redes temporárias.
DNS
DNS é dependência de praticamente todas as aplicações modernas. Uma falha de resolução pode ser percebida pelo usuário como “internet caiu” mesmo com conectividade IP disponível.
Arquitetura e troubleshooting devem considerar servidores, zonas, encaminhadores, redundância, resolução interna/externa e caminhos até o serviço.
NTP
Sincronização de tempo é essencial para correlação de logs, autenticação, certificados, eventos de segurança, CFTV e auditoria. Dispositivos com horários divergentes dificultam investigação de incidentes e validação de eventos.
IPAM e fonte de verdade
Planilhas isoladas podem funcionar em redes pequenas, mas tornam-se frágeis quando múltiplas equipes alteram VLANs, prefixos, endereços e equipamentos. IPAM e ferramentas de source of truth ajudam a vincular endereços, redes, sites, equipamentos e interfaces a registros controlados.
A ferramenta não corrige dados ruins: governança e processo de mudança continuam necessários.
Switching, STP e agregação de enlaces
Quando existem caminhos redundantes de Camada 2, é necessário controlar loops. STP, RSTP ou MSTP podem fazer parte dessa estratégia conforme a plataforma e arquitetura.
O projeto deve definir raiz, prioridades, domínios, proteção de borda e comportamento esperado em falhas; deixar todos os parâmetros nos defaults transfere decisões de arquitetura para o comportamento automático dos equipamentos.
LACP e port-channels permitem agrupar enlaces quando há compatibilidade entre plataformas e desenho adequado. Agregação não deve ser interpretada automaticamente como soma linear de throughput para um único fluxo, e a distribuição depende do algoritmo de hashing da plataforma.
QoS: priorização não cria banda
QoS organiza tratamento de tráfego quando existe concorrência por recursos. Ele pode classificar, marcar, enfileirar, limitar ou priorizar fluxos conforme a política. Antes de definir prioridades, o projeto deve caracterizar o tráfego de rede, seus fluxos, picos, broadcast, multicast e relação com a capacidade disponível.
Voz, vídeo em tempo real e aplicações sensíveis a atraso podem exigir tratamento diferente de transferências em massa. Porém, QoS não corrige uplinks permanentemente subdimensionados. Quando a capacidade é insuficiente de forma estrutural, o projeto precisa corrigir a capacidade.
Uma política coerente define também o trust boundary: onde a marcação recebida é aceita, reescrita ou criada.
Wi-Fi faz parte da rede lógica
SSIDs precisam ser relacionados a VLANs, autenticação, endereçamento, políticas e serviços. Criar muitos SSIDs sem necessidade aumenta complexidade operacional e pode consumir airtime com tráfego de gerenciamento.
O projeto deve definir, por exemplo:
- SSID corporativo;
- visitantes;
- dispositivos gerenciados;
- IoT quando aplicável;
- autenticação;
- VLAN ou política associada;
- DNS/DHCP;
- acesso permitido;
- integração com NAC ou diretório;
- comportamento em roaming.
A camada RF e a camada lógica são diferentes, mas precisam ser coordenadas.
CFTV IP, controle de acesso, IoT e automação
Sistemas IP de segurança e automação possuem fluxos próprios. Tratar todos como “mais um ponto de rede” costuma produzir políticas excessivamente permissivas.
CFTV IP
Câmeras precisam alcançar VMS, storage quando aplicável, NTP, DNS e estações autorizadas. Analytics, atualizações e serviços em nuvem podem adicionar outros fluxos. A matriz deve refletir a arquitetura real.
Controle de acesso
Controladoras e servidores podem depender de diretórios, bancos de dados, sistemas de visitantes, elevadores, CFTV e integrações corporativas. Separar a rede sem mapear essas dependências causa bloqueios na implantação.
IoT e automação
Dispositivos de IoT frequentemente possuem ciclo de atualização, autenticação e exposição diferentes de notebooks corporativos. Segregação e políticas específicas reduzem a superfície de comunicação e facilitam inventário e monitoramento.
Plano de gerenciamento e segurança dos equipamentos
A rede de gerenciamento deve ser tratada como uma zona própria. Interfaces administrativas de switches, roteadores, firewalls, controladoras e UPS não precisam ficar acessíveis a qualquer usuário.
Um padrão de gerenciamento pode incluir:
- endereçamento dedicado;
- acesso apenas por estações ou redes administrativas;
- SSH/HTTPS em vez de protocolos inseguros;
- AAA centralizado quando aplicável;
- SNMPv3 para monitoramento quando suportado;
- syslog central;
- NTP;
- backups de configuração;
- controle de versão;
- registros de mudança;
- proteção de portas e serviços não utilizados.
802.1X, NAC e controle de acesso à rede
VLAN não identifica quem conectou o dispositivo. Em ambientes que exigem controle mais forte, 802.1X e soluções NAC podem autenticar usuários ou equipamentos e aplicar políticas com base em identidade, postura ou perfil.
A arquitetura deve prever dependências como RADIUS, diretório, certificados, contingência para dispositivos sem supplicant e comportamento durante indisponibilidade dos serviços de autenticação.
NAC não deve ser implantado apenas habilitando uma função no switch. É uma mudança operacional que exige inventário, política, piloto, exceções controladas e plano de migração.
Rede lógica multi-site, WAN e cloud
Quando existem várias unidades, a rede lógica precisa definir como os sites trocam rotas, acessam serviços centrais e continuam operando quando links falham.
Questões de projeto incluem:
- blocos de endereço exclusivos por site;
- sumarização de prefixos;
- rotas principais e alternativas;
- internet local ou centralizada;
- VPN, WAN privada ou SD-WAN;
- dependências de DNS, identidade e aplicações;
- acesso a cloud;
- política de saída para internet;
- comportamento de failover;
- observabilidade ponta a ponta.
Ter duas operadoras não garante redundância se ambos os circuitos dependem da mesma rota física, CPE, energia ou configuração de borda.
Baseline de uma rede lógica existente
Migrar uma rede sem conhecer VLANs, prefixos, rotas, políticas e dependências reais transforma a mudança em descoberta em produção.
A Due Diligence Técnica organiza o baseline da infraestrutura existente, identifica lacunas de documentação, riscos e limitações antes do redesenho.
Antes de redesenhar uma rede brownfield, é necessário entender o que realmente está em produção. O baseline lógico deve registrar configurações e comportamento, não apenas equipamentos.
O levantamento pode incluir:
- VLANs e respectivos usos;
- prefixos IPv4/IPv6;
- gateways;
- rotas e protocolos;
- trunks;
- STP;
- port-channels;
- DHCP e DNS;
- regras de firewall e ACLs;
- SSIDs e políticas;
- redes de gerenciamento;
- dependências de aplicações;
- utilização de interfaces e uplinks;
- erros, descartes e eventos;
- redundância e comportamento de failover;
- documentação existente e lacunas.
Alterar uma rede sem esse baseline aumenta risco de remover uma dependência invisível ou interromper um fluxo não documentado.
Projeto de Rede Lógica: do requisito ao desenho executável
VLANs, endereçamento e rotas precisam nascer de uma arquitetura, não de configurações isoladas.
O Projeto de Rede Lógica transforma requisitos de comunicação, disponibilidade e segurança em diagramas, plano IP, matrizes, padrões de configuração, migração e critérios de aceite.
Conhecer o serviço de Projeto de Rede Lógica e Redes Corporativas
Um projeto lógico deve converter requisitos em documentos que permitam implantação e validação.
1. Requisitos e matriz de sistemas
Identificam usuários, aplicações, dispositivos, sites, fluxos, criticidade, segurança, disponibilidade e crescimento.
2. Arquitetura alvo
Define domínios L2/L3, segmentação, gateways, roteamento, serviços, gerenciamento e políticas.
3. Plano de endereçamento
Organiza prefixos, gateways, DHCP, reservas, redes de infraestrutura e crescimento.
4. Matriz de VLANs e comunicação
Relaciona cada segmento à sua finalidade e especifica os fluxos permitidos entre zonas.
5. Padrão de configuração
Define princípios de switching, trunks, STP, LACP, roteamento, AAA, NTP, SNMP, logs, hardening e nomenclatura.
6. Plano de implantação e migração
Transforma a arquitetura em ondas de mudança, janelas, dependências, testes e rollback.
7. Plano de testes e aceite
Determina como comprovar que segmentação, serviços, roteamento, disponibilidade e políticas funcionam conforme o projeto.
Migração de rede lógica sem transformar a mudança em incidente
Em brownfield, a implantação precisa preservar serviços existentes enquanto a arquitetura muda.
Uma migração controlada utiliza:
- baseline aprovado;
- lista de dependências;
- backups;
- configuração preparada e revisada;
- janelas de mudança;
- plano de comunicação;
- critérios de go/no-go;
- testes pré e pós-mudança;
- rollback executável;
- registro do que foi alterado.
Mudanças grandes podem ser divididas por prédio, VLAN, grupo de usuários ou sistema. O critério deve reduzir domínio de impacto e facilitar diagnóstico.
Observabilidade: como saber se a rede lógica está saudável?
Uma rede não deve ser considerada saudável apenas porque responde a ping. A observabilidade combina dados de diferentes camadas.
Indicadores úteis incluem:
- disponibilidade de equipamentos e links;
- utilização de interfaces;
- erros e descartes;
- latência, jitter e perda;
- eventos de STP e flaps;
- alterações de rota;
- utilização de CPU e memória;
- pools DHCP;
- falhas de DNS;
- autenticações e rejeições;
- logs de firewall;
- eventos de PoE;
- qualidade de Wi-Fi;
- disponibilidade dos serviços críticos.
SNMP, syslog, telemetria, fluxos e APIs podem contribuir, conforme capacidade da plataforma. O NetFlow ajuda a caracterizar conversações e uso da rede; o monitoramento de rede consolida métricas de disponibilidade e desempenho; e o gerenciamento de redes pelo modelo FCAPS organiza falhas, configuração, contabilização, desempenho e segurança. O objetivo é estabelecer baseline e detectar desvios, não apenas acumular métricas.
Documentação da rede lógica e source of truth
A documentação deve permitir que outra equipe compreenda a rede sem depender da memória do administrador que a configurou. O diagrama de rede deve representar arquitetura lógica e física de forma coerente com VLANs, sub-redes, roteamento, enlaces e serviços realmente implantados.
Um pacote de documentação pode conter:
| Documento | Conteúdo |
| Diagrama lógico | sites, dispositivos, links, zonas e serviços principais |
| Plano IP | prefixos, gateways, reservas, DHCP e finalidade |
| Matriz de VLANs | IDs, nomes, sub-redes, sites e função |
| Matriz de comunicação | origem, destino, serviço, direção e justificativa |
| Tabela de roteamento projetada | prefixos, protocolo, sumarização e caminhos |
| Padrão de configuração | convenções e controles mínimos |
| Inventário | ativos, interfaces, versões e localização |
| Plano de gerenciamento | AAA, NTP, SNMP, syslog e backups |
| Plano de testes | cenários, resultados esperados e evidências |
| As Built lógico | configuração e arquitetura efetivamente aceitas |
Documentação lógica e configuração real precisam permanecer sincronizadas. Quando uma mudança é executada sem atualização da fonte de verdade, o próximo diagnóstico começa com informação incorreta.
Testes e comissionamento da rede lógica
O aceite deve provar não apenas que os fluxos permitidos funcionam, mas também que os fluxos proibidos permanecem bloqueados e que a redundância converge conforme o requisito.
O Comissionamento integra testes de VLAN, roteamento, serviços, políticas, failover, desempenho e documentação antes da entrega operacional.
O aceite não deve se limitar a “a internet funciona”. Cada requisito deve possuir evidência correspondente.
Testes de VLAN e segmentação
Verificar associação de portas, trunks, VLANs permitidas, gateways e isolamento entre redes. Além dos testes positivos, devem existir testes negativos: comprovar que fluxos proibidos realmente não passam.
DHCP, DNS e NTP
Validar obtenção de endereço, opções, relay, resolução de nomes e sincronização de tempo a partir das redes previstas.
Roteamento
Validar rotas principais, alternativas, sumarização, caminhos e comportamento durante perda de enlaces ou equipamentos quando a redundância foi requisito.
Segurança e acesso
Testar ACLs, firewall, AAA, 802.1X/NAC e acesso ao plano de gerenciamento conforme o escopo.
Desempenho
Quando o projeto possui metas de desempenho, testar throughput, latência, jitter, perda e comportamento sob carga com metodologia compatível com o requisito. O teste deve distinguir limitação da rede de limitação do endpoint ou aplicação.
Failover e recuperação
Se o projeto promete alta disponibilidade, a falha deve ser simulada de forma controlada. Registrar tempo de convergência e comportamento dos serviços é mais útil do que apenas confirmar que “há dois links”.
Falhas recorrentes que indicam problema de arquitetura lógica
Alguns sintomas aparecem como incidentes isolados, mas revelam problemas de design:
| Sintoma | Hipóteses lógicas a investigar |
| IP duplicado | endereçamento manual sem governança, DHCP/reserva incoerente |
| Acesso intermitente entre redes | rota assimétrica, firewall stateful, gateway ou convergência |
| Broadcast excessivo | domínio L2 amplo, loop, dispositivo defeituoso |
| Usuários sem IP | pool DHCP, relay, VLAN ou caminho até servidor |
| Nome não resolve | DNS, rota, ACL, serviço ou configuração do cliente |
| Lentidão entre VLANs | uplink, caminho via firewall, CPU, QoS ou política |
| Queda após mudança | dependência não mapeada, trunk, STP, rota ou regra |
| Câmera acessa rede indevida | segmentação incompleta ou política permissiva |
| Gerência inacessível em falha | dependência da mesma infraestrutura que está sendo recuperada |
Troubleshooting eficiente parte de evidências e compara o estado observado com a arquitetura esperada.
Cisco e outras plataformas: tecnologia deve seguir a arquitetura
Cisco Catalyst, Meraki, firewalls, ISE e outras plataformas podem implementar switching, VLANs, roteamento, NAC, telemetria e políticas descritas neste artigo. Outros fabricantes podem executar funções equivalentes.
O projeto não deve começar pelo nome do equipamento. Primeiro são definidos requisitos, capacidade, protocolos, políticas, interfaces, disponibilidade e operação. Depois é possível avaliar quais plataformas comprovam atendimento.
Em ambientes Cisco já implantados, uma consultoria especializada pode ser útil para auditar topologia, configuração, licenciamento, ciclo de vida, segurança e oportunidades de modernização sem transformar o projeto em um catálogo de modelos.
Quando revisar a rede lógica?
A revisão é indicada quando há crescimento desordenado, VLANs sem padrão, faixas IP sobrepostas, regras de firewall sem rastreabilidade, redes planas, incidentes recorrentes, expansão de CFTV/IoT, novas unidades, cloud, Wi-Fi corporativo, troca de core, mudanças de WAN ou ausência de documentação confiável.
Também é recomendável revisar a arquitetura antes de uma grande aquisição. Comprar switches maiores sem corrigir desenho, segmentação ou disponibilidade pode apenas ampliar uma arquitetura inadequada.
Checklist técnico para avaliar uma rede lógica
- Existe um plano de endereçamento atual e controlado?
- A finalidade de cada VLAN está documentada?
- Os domínios L2 possuem limites coerentes?
- Os gateways e caminhos de roteamento são conhecidos?
- A matriz de comunicação entre zonas existe?
- DHCP, DNS e NTP possuem redundância e dependências documentadas?
- A rede de gerenciamento é protegida?
- STP e LACP possuem desenho intencional ou estão apenas nos defaults?
- Existem políticas de AAA, logs, monitoramento e backup de configuração?
- Wi-Fi, CFTV, controle de acesso e IoT têm segmentação coerente?
- A arquitetura multi-site evita sobreposição de IPs?
- A redundância foi testada em condição de falha?
- Existe baseline de desempenho?
- Mudanças possuem registro e rollback?
- O As Built lógico corresponde ao estado realmente implantado?
Considerações finais
Uma rede lógica bem projetada transforma infraestrutura física em uma plataforma de comunicação controlada. IP, VLANs, roteamento, segmentação, serviços, políticas, disponibilidade e observabilidade precisam ser tratados como partes de uma mesma arquitetura.
O resultado esperado não é apenas conectividade, mas uma rede administrável, documentada, segura, escalável e verificável. Quando baseline, projeto, implantação, testes e source of truth permanecem integrados, mudanças deixam de depender de improviso e a operação ganha previsibilidade.
Referências técnicas
[1] IETF. RFC 1918 — Address Allocation for Private Internets. Disponível em: https://www.rfc-editor.org/rfc/rfc1918
[2] IETF. RFC 8200 — Internet Protocol, Version 6 (IPv6) Specification. Disponível em: https://www.rfc-editor.org/rfc/rfc8200
[3] IETF. RFC 2131 — Dynamic Host Configuration Protocol. Disponível em: https://www.rfc-editor.org/rfc/rfc2131
[4] IETF. RFC 1034 — Domain Names — Concepts and Facilities. Disponível em: https://www.rfc-editor.org/rfc/rfc1034
[5] IEEE 802.1 Working Group — Bridging and management standards, incluindo VLANs e tecnologias de redes locais. Disponível em: https://1.ieee802.org/
[6] IEEE 802.3 Ethernet Working Group. Disponível em: https://www.ieee802.org/3/
[7] NIST. SP 800-207 — Zero Trust Architecture. Disponível em: https://csrc.nist.gov/pubs/sp/800/207/final
Perguntas frequentes
É a organização funcional da comunicação sobre a infraestrutura física, incluindo endereçamento IP, VLANs, sub-redes, roteamento, segmentação, serviços, políticas, gerenciamento e documentação.
VLAN cria um domínio lógico de Camada 2. Uma sub-rede organiza endereços e comunicação em Camada 3. Em arquiteturas comuns existe uma associação entre VLAN e sub-rede, mas são conceitos de camadas diferentes.
Não. VLAN separa domínios de Camada 2, mas a segurança depende também de políticas de roteamento, firewall, ACLs, autenticação, gerenciamento e controle dos fluxos entre segmentos.
Arquitetura lógica, plano IP, matriz de VLANs, matriz de comunicação, roteamento, serviços DNS/DHCP/NTP, políticas de segurança, gerenciamento, documentação, plano de migração e critérios de teste e aceite.
Sinais incluem redes planas, IPs conflitantes, VLANs sem padrão, regras não documentadas, incidentes recorrentes, dificuldade de expansão, sobreposição entre sites, baixa observabilidade e ausência de As Built confiável.
Porque possuir equipamentos ou links redundantes não comprova disponibilidade. O teste controlado verifica convergência, rotas, gateways, políticas e impacto real aos serviços durante uma falha.
Sim. Sistemas IP precisam de endereçamento, segmentação, políticas de comunicação, DNS/NTP quando aplicável, gerenciamento e documentação como qualquer outro sistema conectado.
Materiais técnicos complementares
Serviços relacionados
- Projeto de Rede Lógica e Redes Corporativas
- Due Diligence Técnica de Engenharia
- Projeto de Telecomunicações
- Consultoria Cisco
- Engenharia do Proprietário
- Ensaios e Testes Técnicos
- Comissionamento de Engenharia
- As-Built de Engenharia
Conteúdos principais sobre o tema
- Guia Completo sobre Arquitetura de Redes
- Projeto de Rede: etapas, arquitetura e documentação técnica
- Arquitetura de Rede Corporativa
- Diagrama de Rede
- Subnetting IPv4
- Infraestrutura de Rede: guia completo
- Rede Física x Rede Lógica: diferenças, integração e diagnóstico
Conteúdos técnicos correlatos
- OSPF: áreas, LSAs, custos e critérios de projeto
- BGP: ASN, peering e critérios de projeto
- Tráfego de Rede: fluxos, carga e capacidade
- NetFlow: análise de tráfego por fluxos
- Monitoramento de Rede
- Gerenciamento de Redes e FCAPS
- Rede Cabeada: Ethernet, arquitetura, desempenho e projeto
- Power over Ethernet (PoE): padrões, classes, potência e dimensionamento
- Troubleshooting de Redes: diagnóstico por camadas, causa raiz e correção
- Estabilidade e Desempenho de Rede: diagnóstico, causas e correção
