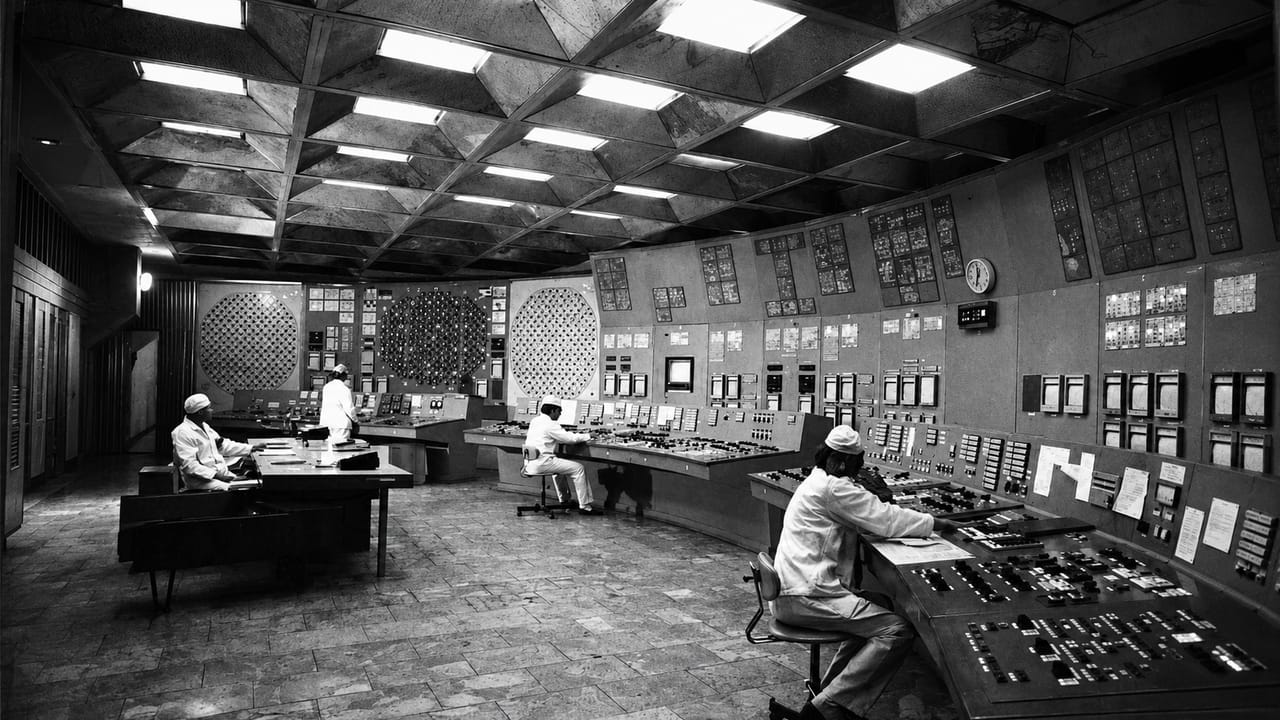
Comprenda por qué la potencia del Reactor 4 cayó de unos 500 MWt a 30 MWt, qué se sabe, qué sigue incierto y cómo xenón, ORM y transiciones de control condicionaron la secuencia posterior.
¡Descúbrelo!
La potencia del Reactor 4 cayó de aproximadamente 500 MWt a cerca de 30 MWt durante la reanudación de la reducción de potencia, alrededor de las 00:28 del 26 de abril de 1986. La caída ocurrió mientras el control del reactor estaba siendo transferido entre rangos automáticos. Los registros permiten reconstruir la secuencia, pero no demuestran una única causa inmediata y definitiva.
El envenenamiento por xenón no debe presentarse como la explicación directa de la caída. Su papel se volvió crítico después: la concentración del absorbente dificultó la recuperación, exigió mayor compensación del sistema de control y contribuyó a que la unidad se estabilizara cerca de 200 MWt, por debajo del nivel originalmente previsto para el ensayo.
La caída a 30 MWt no fue la explosión ni el inicio formal del ensayo de la turbina. Fue un cambio de estado que alteró las premisas de operación. A partir de ese momento, potencia, distribución espacial, margen operativo de reactividad, producción de vapor, configuración de las barras y respuesta de los sistemas pasaron a formar una condición muy diferente de la considerada en la planificación inicial.
Por ello, la pregunta más importante no es solo por qué cayó la potencia, sino por qué el proceso continuó después de que el sistema saliera de la condición esperada. Este artículo separa hechos documentados de interpretaciones posteriores y muestra cómo retraso, transferencia de control, recuperación de potencia y pérdida de márgenes se conectaron.
¿Por qué este punto merece atención especial?
Muchos relatos sobre Chernóbil mezclan tres momentos diferentes:
- la caída de potencia a cerca de 30 MWt;
- el intento de recuperar potencia después de esa caída;
- el aumento abrupto de potencia que destruyó el Reactor 4 después del inicio del ensayo.
Estos tres momentos están conectados, pero no son lo mismo.
La caída a 30 MWt ocurrió antes de que comenzara el ensayo de rundown de la turbina. La explosión ocurrió casi una hora después, tras el cierre de las válvulas de vapor, la alteración de la dinámica hidráulica, la formación de vapor, el coeficiente de vacío positivo y la activación del AZ-5 en una configuración extremadamente vulnerable.
Separar estos eventos es esencial para comprender Chernóbil sin simplificaciones.
En artículos anteriores de la serie ya explicamos la cronología desde el inicio del ensayo hasta la explosión y también por qué el botón de emergencia AZ-5 no impidió la destrucción del Reactor 4. Aquí, el foco es más específico: la caída previa de potencia.
Veredicto técnico: qué sabemos y qué sigue siendo inconcluso
El INSAG-7, informe del Organismo Internacional de Energía Atómica que actualizó el análisis inicial del accidente, registra que la caída a cerca de 30 MWt ocurrió a las 00:28, cuando el reactor estaba alrededor de 500 MWt y hubo una transferencia del sistema de control local automático de potencia, conocido como LAC, hacia los controladores automáticos principales de potencia 1 y 2.
La documentación inicial, especialmente la lectura de INSAG-1, atribuía esta caída a error operativo. INSAG-7 revisó esa interpretación. El informe posterior indica que la explicación de “error del operador” es insuficiente y menciona una causa desconocida o incapacidad de controlar la potencia en ese momento.
Por tanto, el veredicto más riguroso es:
Este punto es importante porque evita una conclusión simplista. No existe una base técnica sólida para afirmar que la caída fue causada directamente por el xenón, el coeficiente de vacío positivo, el AZ-5 o el cierre de las válvulas de la turbina. Esos factores aparecen en etapas diferentes de la secuencia.
Cronología antes de la caída a 30 MWt
Para comprender la caída, es necesario observar la secuencia anterior.
Según la cronología de INSAG-7:
- 25 de abril, 01:06: comienza la reducción de potencia de la unidad; la ORM era de 31 barras equivalentes.
- 25 de abril, 03:47: la potencia térmica alcanzaba 1.600 MWt, aproximadamente la mitad de la potencia nominal de 3.200 MWt.
- 25 de abril, 13:05: el turbogenerador 7 fue desconectado de la red.
- 25 de abril, 14:00: el ECCS fue aislado de la circulación y el programa de ensayo fue aplazado a solicitud del controlador de la red Kievehnergo.
- 25 de abril, 23:10: se retomó la reducción de potencia; la ORM era de 26 barras equivalentes.
- 26 de abril, 00:05: el reactor se encontraba a 720 MWt y la reducción de potencia continuaba.
- 26 de abril, 00:28: con el reactor cerca de 500 MWt, se produjo la transferencia del LAC a los controladores automáticos principales y la potencia cayó a unos 30 MWt.
Esta secuencia muestra que el ensayo no comenzó cuando el reactor pasó por 720 MWt. La documentación registra que la reducción todavía continuaba. El ensayo de rundown comenzó después, a las 01:23:04, con la orden “oscilógrafo conectado” y el cierre de las válvulas de parada de la turbina nº 8.
25 de abril, 01:06: comenzó la reducción de potencia
La parada programada de la Unidad 4 comenzó en la madrugada del 25 de abril. La reducción de potencia formaba parte de la preparación para mantenimiento y para el ensayo de alimentación eléctrica por inercia del turbogenerador. En ese momento, el reactor aún seguía una trayectoria operativa conocida: reducir carga, estabilizar la unidad en el nivel previsto y ejecutar el ensayo bajo condiciones previamente definidas.
El ensayo no evaluaría la física nuclear del RBMK. Su objetivo era verificar durante cuánto tiempo la energía mecánica residual de la turbina podría sostener determinados equipos hasta la entrada de las fuentes eléctricas de emergencia. Esto conectaba directamente reactor, turbogenerador, bombas, distribución eléctrica, sistema de control y procedimientos de ensayo.
25 de abril, alrededor de las 14h: el sistema eléctrico pidió interrumpir la reducción
Durante el día, el despacho solicitó que la unidad continuara generando energía. La reducción fue interrumpida y el Reactor 4 permaneció muchas horas a potencia intermedia. La decisión atendía una necesidad de la red, pero cambió el estado físico del núcleo y alejó el ensayo de las condiciones temporales inicialmente consideradas.
Este retraso no fue únicamente un cambio de horario. En sistemas dinámicos, el tiempo también es una variable de proceso: el combustible continúa produciendo productos de fisión, cambia la concentración de xenón, temperaturas y caudales encuentran nuevos equilibrios, los equipos se relevan y la configuración operativa puede evolucionar. El ensayo que se habría realizado horas antes ya no comenzaría con el mismo sistema.
25 de abril, 23:10: se retomó la reducción
Cuando el despacho autorizó continuar la parada, un nuevo equipo condujo la reducción durante la noche. La potencia térmica fue llevada hacia el nivel de preparación hasta alcanzar aproximadamente 500 MWt. Poco después, durante la transferencia entre modos de control, ocurrió la caída a unos 30 MWt.
- 01:06: inicio de la reducción programada;
- 14h: interrupción de la reducción a solicitud del sistema eléctrico;
- 23:10: reanudación de la reducción;
- 00:28: caída de aproximadamente 500 MWt a unos 30 MWt;
- alrededor de la 01h: estabilización próxima a 200 MWt;
- 01:23:04: inicio formal del ensayo.
Un ensayo deja de ser el mismo cuando cambian sus premisas.
Retrasos, cambios de equipo, estados intermedios y desvíos de configuración deben activar una reevaluación formal de los criterios de continuidad, los riesgos y las evidencias esperadas.
Conozca el servicio de Puesta en Servicio y Aceptación Técnica
¿Qué significaba operar a potencia reducida durante tantas horas?
La operación a potencia reducida durante muchas horas tuvo dos efectos importantes: uno de seguridad operativa y otro de física del reactor.
Desde el punto de vista de la seguridad operativa, el hecho crítico fue el aislamiento prolongado del ECCS, el sistema de refrigeración de emergencia del núcleo. INSAG-7 señala que el aislamiento estaba previsto en el procedimiento del ensayo y podía ser autorizado, pero critica que la unidad permaneciera en operación durante un período prolongado con esta función vital indisponible después del aplazamiento.
Este aislamiento no inició el accidente. Pero revela una cultura de seguridad débil: una barrera importante permaneció indisponible mucho más tiempo del necesario.
Desde el punto de vista de la física del reactor, la potencia reducida modificó el equilibrio entre yodo-135 y xenón-135. El xenón-135 es un fuerte absorbente de neutrones. Existe durante la operación normal, pero su concentración depende del historial de potencia del reactor.
Cuando se reduce la potencia, existe menos flujo de neutrones para “quemar” el xenón, mientras el yodo-135 acumulado continúa decayendo y produciendo xenón. El resultado puede ser un aumento del envenenamiento por xenón, reduciendo la reactividad disponible.
Por tanto, la potencia reducida no explica por sí sola la caída abrupta a 30 MWt, pero contribuyó a una condición desfavorable que se volvió mucho más grave después de la caída.
¿Qué era el LAC?
El LAC era el Local Automatic Control, o control automático local. En el RBMK, este subsistema respondía a señales de cámaras de ionización internas al núcleo y ayudaba a estabilizar la distribución radial y azimutal de potencia.
Esto era necesario porque el núcleo del RBMK era muy grande y podía presentar distribuciones espaciales complejas de potencia. El reactor no se comportaba como un único punto uniforme. Partes distintas del núcleo podían comportarse de manera diferente.
El sistema de control y protección del reactor, conocido como RCPS, tenía la función de mantener automáticamente el nivel de potencia definido, iniciar reducciones rápidas cuando fuera necesario, terminar la reacción en cadena mediante las barras de protección de emergencia y controlar la densidad de potencia en el núcleo.
Los controladores automáticos principales, por su parte, actuaban en el control general de la potencia dentro de un rango de operación. Así, el cambio registrado a las 00:28 fue una transferencia entre modos o sistemas de control durante la reducción de potencia.
¿Qué podían ver los sistemas de control?
El RBMK utilizaba sistemas complementarios para controlar la potencia total y la distribución espacial. En niveles más altos, detectores internos ayudaban a representar diferentes regiones del núcleo. A baja potencia, parte de esta instrumentación dejaba de ofrecer la misma cobertura, aumentando la dependencia de mediciones externas, cálculos periódicos y experiencia de los operadores.
Esta limitación era especialmente relevante porque el núcleo del RBMK tenía grandes dimensiones. Una potencia global aparentemente estable no garantizaba una distribución homogénea entre regiones superiores, inferiores y laterales. La condición local podía evolucionar más rápido que la visión agregada disponible en la consola.
Tampoco existía la combinación actual de historiador de proceso, secuencia de eventos con alta resolución temporal, tendencias correlacionadas, alarmas contextualizadas y cálculo continuo de márgenes presentado directamente al operador. La información estaba distribuida entre instrumentos, sistemas e interpretaciones.
Supervisar no es solo mostrar valores; es transformar datos en conciencia situacional.
La arquitectura de pantallas, tendencias, alarmas, eventos, permisivos e indicadores de margen debe representar el estado real del proceso y apoyar decisiones bajo presión.
Conozca la solución de Sistemas Digitales de Supervisión y Control
¿Por qué se realizó esta transferencia?
La transferencia ocurrió porque se estaba reduciendo la potencia del reactor para realizar el ensayo. En diferentes rangos de potencia y distintas condiciones de distribución espacial, el control del RBMK podía involucrar subsistemas diferentes.
El objetivo operativo era mantener el reactor bajo control mientras la unidad era llevada a una potencia compatible con la ejecución del ensayo. La documentación registra la transferencia del LAC a los controladores automáticos principales cuando el reactor estaba cerca de 500 MWt.
El problema no es la existencia de una transferencia de control en sí. El problema es que, durante esa transferencia, ocurrió una caída no planificada de potencia a unos 30 MWt y la documentación posterior no establece de forma concluyente la causa inmediata.
En sistemas críticos modernos, una transición entre modos de control siempre es una etapa sensible. Necesita criterios claros, supervisión confiable, instrumentación adecuada, registro de eventos y límites de abortaje. Esto se aplica a reactores, subestaciones, data centers, sistemas SCADA y cualquier infraestructura crítica con modos de operación distintos.
¿Cómo alteró el contexto el cambio de turno?
El retraso trasladó la preparación del ensayo al turno nocturno. Esto no significa que el nuevo equipo fuera necesariamente menos capaz, sino que recibió un sistema ya modificado por horas de operación intermedia, decisiones anteriores y un programa de ensayo cuya ejecución se había desplazado en el tiempo.
En una transferencia de turno eficaz, no basta con informar valores instantáneos. Es necesario registrar premisas, cambios de configuración, anomalías, decisiones tomadas, riesgos abiertos, límites de continuidad y condiciones que exigen nueva autorización. Cuando el relevo se trata como una conversación informal, una parte importante del estado del sistema puede quedar implícita.
El caso evidencia una interfaz común en infraestructuras críticas: operación local, despacho externo, ingeniería, gestión del ensayo y equipos sucesivos deben compartir la misma versión de la situación. Esta coordinación depende de procedimientos y también de telecomunicaciones operativas confiables, registros sincronizados y canales de comunicación definidos.
El cambio de turno es una interfaz de ingeniería, no solo una rutina administrativa.
Voz, datos, sincronización, registros y disponibilidad de los canales de comunicación deben sostener las decisiones entre sala de control, campo, centros remotos y equipos de apoyo.
¿Qué ocurrió a las 00:28?
A las 00:28, con una potencia térmica cercana a 500 MWt, se produjo la transferencia del sistema de control local a los controladores automáticos principales. Durante esa transferencia, la potencia cayó de forma no planificada a unos 30 MWt. La potencia neutrónica llegó prácticamente a cero.
Después de una pausa de cuatro a cinco minutos, los operadores comenzaron a intentar elevar nuevamente la potencia.
Este es el punto en el que la narrativa debe ser precisa. El ensayo de la turbina todavía no había comenzado. Las válvulas de parada de la turbina nº 8 solo se cerraron a las 01:23:04. Por tanto, la caída a 30 MWt no fue consecuencia directa del ensayo de rundown.
La documentación de INSAG-7 registra la caída, asocia el momento con la transferencia de control y revisa la explicación anterior de error del operador. Pero no presenta una única causa inmediata y definitiva.
¿Qué permiten afirmar realmente los registros?
Los registros disponibles sustentan algunos puntos con razonable seguridad: la potencia estaba cerca de 500 MWt; hubo una transferencia entre sistemas de control; el valor cayó a aproximadamente 30 MWt; el equipo inició la recuperación; y posteriormente el reactor se estabilizó cerca de 200 MWt.
Lo que no está igualmente establecido es el mecanismo inmediato que provocó la caída. Informes y análisis posteriores discuten la actuación del control, la configuración del núcleo, efectos del proceso de reducción y limitaciones de los datos disponibles. La revisión de INSAG-7 es importante precisamente porque redujo la confianza en explicaciones simplistas centradas en una única acción del operador.
En una investigación técnica, la secuencia de eventos debe preservarse separadamente de la interpretación causal. El primer nivel responde qué ocurrió y cuándo; el segundo busca explicar por qué ocurrió. Mezclar ambos niveles transforma una hipótesis en un hecho y dificulta el análisis de causa raíz.
Los históricos y la secuencia de eventos son herramientas de ingeniería y de investigación.
Registros sincronizados, tendencias y correlación temporal permiten reconstruir transitorios, verificar premisas y diferenciar causa, consecuencia y respuesta operativa.
¿El xenón causó la caída?
No como causa directa documentada.
El xenón-135 es fundamental para comprender lo que ocurrió después de la caída, pero no debe presentarse como el detonante directo de la caída de 500 MWt a 30 MWt.
La dinámica correcta es la siguiente:
- el reactor operó durante horas a potencia reducida;
- el equilibrio yodo/xenón se volvió desfavorable;
- a las 00:28 ocurrió la caída no planificada a 30 MWt durante la transferencia de control;
- a muy baja potencia, el xenón dificultó la recuperación;
- para recuperar potencia, los operadores retiraron barras de control;
- la retirada de barras redujo la ORM;
- el reactor quedó en una configuración vulnerable antes del inicio del ensayo.
Por tanto, el xenón fue un agravante decisivo de la recuperación, no la causa inmediata demostrada de la caída.
¿El coeficiente de vacío positivo causó la caída?
Tampoco como causa directa.
El coeficiente de vacío positivo fue decisivo en el aumento descontrolado de potencia después del inicio del ensayo. Explica por qué, en determinadas condiciones del RBMK, el aumento de vapor en los canales podía aumentar la reactividad en lugar de reducirla.
Pero la caída a 30 MWt ocurrió antes del cierre de las válvulas de la turbina y antes del transitorio hidráulico asociado al ensayo de rundown.
Por tanto, la formulación correcta es:
¿Cómo cambió el estado del reactor la recuperación hasta unos 200 MWt?
Después de la caída, el equipo consiguió elevar nuevamente la potencia, pero no volvió al nivel originalmente considerado para el ensayo. El reactor se estabilizó cerca de 200 MWt, en un rango en el que el control de la distribución espacial era más difícil y la influencia del xenón era relevante.
Para compensar la absorción de neutrones, la configuración del sistema de control fue modificándose. Esto redujo el margen operativo de reactividad — ORM y dejó menos capacidad disponible para control y respuesta. El valor global de potencia volvió a subir, pero los márgenes y la distribución interna no regresaron al estado anterior.
La recuperación también debe entenderse junto con el coeficiente de vacío positivo y con el diseño de las barras de control del RBMK. Estos mecanismos no explican necesariamente la caída inicial, pero hicieron que la condición recuperada fuera menos tolerante a perturbaciones posteriores.
- caída: el reactor salió del estado esperado;
- recuperación: la potencia regresó, pero con una nueva configuración;
- estabilización: el valor global permaneció cerca de 200 MWt;
- preparación: sistemas y bombas fueron alineados para el ensayo;
- continuidad: el ensayo prosiguió a pesar del cambio de premisas.
¿Por qué fue tan peligroso recuperar la potencia?
La caída a 30 MWt dejó el reactor en una condición de potencia muy baja. En esa condición, el envenenamiento por xenón reducía la reactividad disponible. Para elevar nuevamente la potencia, los operadores tuvieron que retirar barras de control.
Retirar barras aumenta la reactividad disponible, pero también reduce la reserva de control. Esa reserva se medía mediante la ORM, el margen operativo de reactividad.
La ORM no era una simple cuenta física de barras dentro del núcleo. Era un margen calculado, expresado en número equivalente de barras totalmente insertadas, dependiendo de la distribución axial del campo de neutrones.
Según INSAG-7, en operación nominal y régimen estable, la ORM debía estar entre 26 y 30 barras equivalentes. Si caía a 15, el reactor debía detenerse inmediatamente. Antes del inicio efectivo del ensayo, cálculos posteriores indicaron una ORM muy por debajo de ese límite, del orden de 6 a 8 barras equivalentes, según la reconstrucción utilizada.
Esto significa que, para recuperar potencia, el reactor fue llevado a una configuración con poca reserva efectiva de control. El núcleo quedó más sensible al coeficiente de vacío positivo y al efecto inicial de las barras de control durante el AZ-5.
¿La caída a 30 MWt fue el accidente?
No. La caída a 30 MWt no destruyó el reactor. Pero creó la trampa operativa.
El accidente destructivo ocurrió después, cuando el ensayo comenzó efectivamente a las 01:23:04. En ese momento, el reactor ya estaba estabilizado cerca de 200 MWt, pero en una condición extremadamente vulnerable: baja ORM, muchas barras retiradas, xenón, distribución de potencia desfavorable y características del RBMK que agravaban la respuesta a los vacíos de vapor.
Cuando se cerraron las válvulas de vapor de la turbina nº 8, la turbina entró en desaceleración, las bombas asociadas al ensayo cambiaron su comportamiento, aumentó la formación de vapor y el coeficiente de vacío positivo elevó la reactividad. Después se activó el AZ-5 en una configuración en la que el diseño de las barras de control podía producir un aumento inicial localizado de reactividad.
Así, la caída a 30 MWt no fue la causa final única, pero creó la condición que hizo peligrosa la recuperación de potencia y redujo los márgenes que debían proteger el reactor.
¿Por qué este punto sigue siendo inconcluso?
La caída a 30 MWt sigue siendo técnicamente inconclusa porque la documentación disponible no presenta un único detonante inmediato, comprobado y aceptado de forma definitiva.
Algunos factores dificultan esta conclusión:
- el evento ocurrió durante una transición entre sistemas de control;
- el reactor estaba en reducción de potencia y tenía un historial operativo complejo durante las horas anteriores;
- la instrumentación tenía limitaciones;
- el núcleo del RBMK era grande, con una distribución espacial de potencia compleja;
- parte de la interpretación inicial estuvo influida por la narrativa de error operativo;
- el propio reactor fue destruido poco después, limitando la reconstrucción directa de los eventos.
INSAG-7 es relevante precisamente porque revisa la narrativa inicial. No transforma la caída en una certeza simple. Al contrario, reconoce que las conclusiones anteriores necesitaban actualizarse y que la explicación basada únicamente en error de los operadores era insuficiente.
¿Qué sería diferente con tecnologías y procesos actuales?
La tecnología moderna no elimina decisiones equivocadas, pero puede hacer más visibles los desvíos y crear barreras adicionales antes de que una condición degradada sea aceptada como normal. En una instalación crítica actual, la caída inesperada de una variable principal debería generar eventos, alarmas, tendencias y criterios formales de reevaluación.
- historiador de proceso: conserva tendencias y estados anteriores;
- secuencia de eventos: registra cambios con relojes sincronizados;
- cálculo continuo de márgenes: presenta parámetros críticos sin largos ciclos manuales;
- gestión de alarmas: prioriza condiciones que exigen intervención o interrupción;
- gestión de configuración: compara el estado real con el estado aprobado;
- gestión de cambios: exige evaluación cuando se modifican plazo, equipo, secuencia o premisas;
- procedimientos electrónicos de ensayo: vinculan etapas, permisivos, evidencias y criterios de aborto;
- simulación: permite analizar previamente estados transitorios y escenarios de recuperación;
- apoyo remoto: conecta especialistas sin sustituir la autoridad de la operación local.
La ventaja no está en producir más datos, sino en establecer una cadena de decisión trazable. Cuando el sistema cambia de estado, las personas adecuadas necesitan recibir contexto suficiente para decidir si el plan sigue siendo válido.
Una teleasistencia eficaz combina monitoreo, contexto y gobernanza operativa.
Los centros remotos pueden seguir tendencias, alarmas, eventos y evidencias, apoyando a los equipos locales y anticipando condiciones degradadas antes de que se conviertan en fallas críticas.
¿Qué enseña esta caída sobre los sistemas críticos?
Desde el punto de vista de la ingeniería, la caída a 30 MWt revela una lección importante: no toda variable crítica tiene una causa simple, pero toda transición crítica debe controlarse, registrarse, comprenderse y protegerse.
En sistemas críticos, los cambios de modo operativo son momentos de riesgo. Esto se aplica a:
- reactores nucleares;
- subestaciones;
- data centers;
- centros de operación;
- sistemas SCADA;
- teleasistencia;
- telecomunicaciones críticas;
- automatización industrial;
- sistemas de energía de emergencia.
Cuando un sistema cambia de modo, también cambian su lógica de control, sus límites, alarmas, respuesta dinámica y margen de seguridad. Por ello, prácticas como puesta en servicio, pruebas funcionales integradas, auditoría técnica, análisis de riesgo, Owner’s Engineering, FEL y gobernanza técnica son esenciales.
También es indispensable que las variables críticas sean visibles para los operadores e integradas en la protección del sistema. En el RBMK, la ORM tenía importancia decisiva, pero no estaba convenientemente disponible para el operador ni integrada adecuadamente en el sistema de protección.
Esta es una lección directa para infraestructuras modernas: si una variable es crítica para la seguridad, debe ser medible, comprendida, registrada y capaz de activar barreras automáticas cuando se violan los límites.
Conclusión: la caída no tiene una respuesta simple, pero sus consecuencias son claras
La caída de potencia del Reactor 4 de unos 500 MWt a 30 MWt sigue siendo uno de los puntos más técnicos y menos concluyentes de la secuencia de Chernóbil. La documentación establece que ocurrió a las 00:28, durante la transferencia del sistema de control local LAC a los controladores automáticos principales. Lo que la documentación no establece de forma definitiva es la causa inmediata de esa caída.
El xenón no fue el detonante directo documentado, pero hizo peligrosa la recuperación. El coeficiente de vacío positivo no causó la caída, pero agravó la secuencia posterior. El AZ-5 no tuvo relación con la caída en sí, pero fue activado después, cuando el reactor ya estaba en una configuración vulnerable.
La caída a 30 MWt no destruyó el Reactor 4. Pero creó la condición operativa que llevó a una retirada excesiva de barras, a la reducción de la ORM y a la pérdida de margen efectivo de control. Cuando comenzó el ensayo, el reactor ya estaba predispuesto a responder mal ante una perturbación.
Este es el punto central: en grandes accidentes de ingeniería, muchas veces la pregunta más importante no es solo “¿qué falló?”, sino ¿por qué el sistema permitió continuar después de que los márgenes ya se habían perdido?
En el siguiente artículo técnico de la serie retomaremos el diseño del RBMK desde una perspectiva de ingeniería: qué decisiones priorizaron la eficiencia, cuáles comprometieron la seguridad y cómo una arquitectura operativamente eficiente pudo crear vulnerabilidades críticas en condiciones límite.
Referencias técnicas
[1] INTERNATIONAL ATOMIC ENERGY AGENCY. The Chernobyl Accident: Updating of INSAG-1. Safety Series No. 75-INSAG-7. Vienna: IAEA, 1992.
[2] SHteynberg Commission. Report by a Commission to the USSR State Committee for the Supervision of Safety in Industry and Nuclear Power. Annex I to INSAG-7.
[3] ABAGYAN Working Group. Causes and Circumstances of the Accident at Unit 4 and Measures to Improve the Safety of RBMK Plants. Annex II to INSAG-7.
[4] UNITED STATES NUCLEAR REGULATORY COMMISSION. Report on the Accident at the Chernobyl Nuclear Power Station. NUREG-1250. Washington, 1987.
[5] INTERNATIONAL ATOMIC ENERGY AGENCY. Sequence of events and operating data associated with Chernobyl Unit 4.
[6] MUELLNER, Nikolaus. Technical and organizational analyses of the Chernobyl accident and RBMK design.
[7] WORLD NUCLEAR ASSOCIATION. RBMK Reactors. Technical overview and post-accident modifications.
[8] INTERNATIONAL NUCLEAR SAFETY ADVISORY GROUP. Safety Culture. Safety Series No. 75-INSAG-4. Vienna: IAEA, 1991.
[9] CHERNOBYL NUCLEAR POWER PLANT. Institutional chronology and historical documentation of Unit 4.
[10] OECD NUCLEAR ENERGY AGENCY. Technical assessments and lessons from the Chernobyl accident.
[11] INTERNATIONAL ATOMIC ENERGY AGENCY. Documentation on RBMK reactor features, control, instrumentation and safety improvements.
Preguntas frecuentes
La caída ocurrió mientras continuaba la reducción de potencia, en el momento en que el control estaba siendo transferido entre rangos automáticos. Los registros permiten reconstruir la secuencia, pero no demuestran una única causa inmediata y definitiva.
No existe base documental suficiente para afirmar que el xenón fue la causa directa de la caída. Se volvió decisivo después porque dificultó la recuperación de potencia y contribuyó a la reducción de los márgenes de control.
No. La caída ocurrió antes del inicio formal del ensayo, durante la preparación de la unidad y el intento de alcanzar la condición prevista para su ejecución.
El despacho del sistema eléctrico solicitó que la unidad continuara suministrando energía. El retraso modificó el estado físico del reactor y alejó la ejecución real de las condiciones consideradas en la planificación original.
LAC era el sistema de control automático local utilizado en determinados rangos de potencia. La transferencia entre modos de control aparece en los registros próximos al momento de la caída.
La recuperación ocurrió bajo fuerte influencia del xenón y con márgenes reducidos. El reactor fue estabilizado en un nivel inferior al originalmente considerado para el ensayo.
No. No destruyó el reactor, pero inició una cadena de condiciones y decisiones que redujeron los márgenes antes del ensayo y de la excursión final de potencia.
Los cambios de estado, retrasos y desvíos en sistemas críticos deben activar una reevaluación formal de las premisas, los riesgos y los criterios de continuidad.
Materiales técnicos complementarios
Soluciones
- Sistemas SCADA
- Sistemas Digitales de Supervisión y Control
- Gestión de Requisitos, Evidencias y Criterios de Aceptación
Servicios de ingeniería
Recorrido sobre Chernóbil
