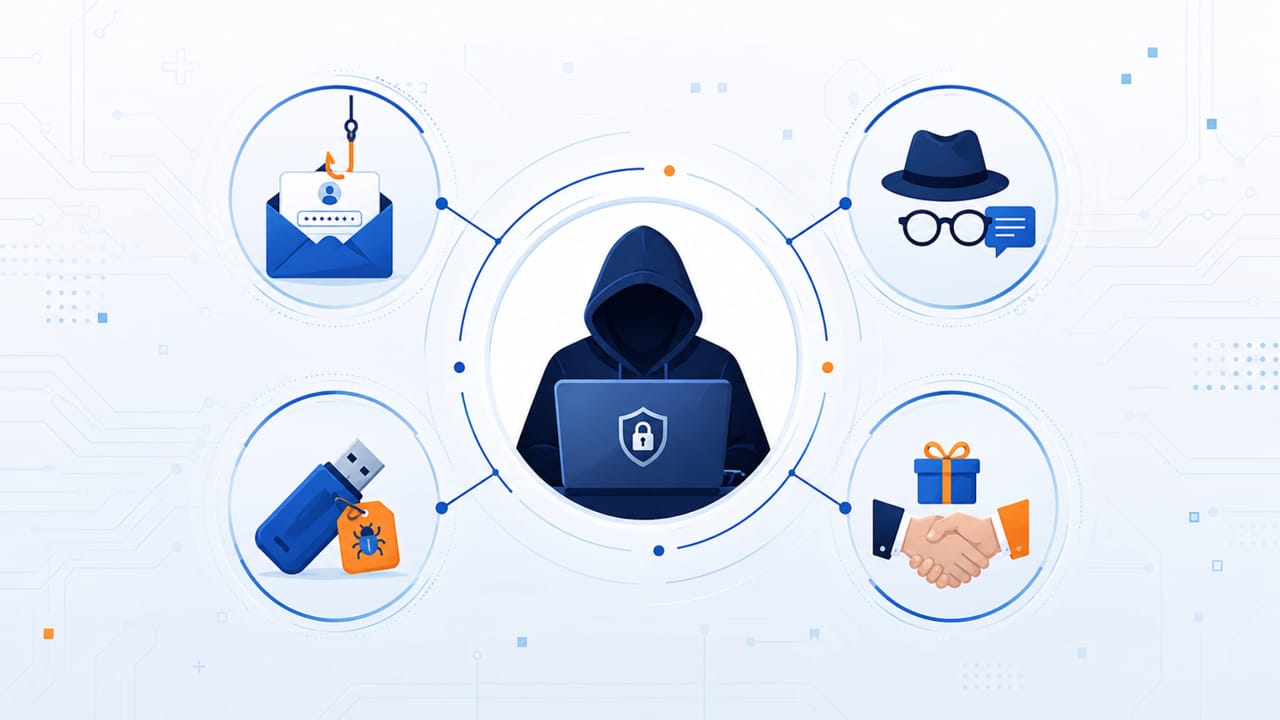
Entienda cómo la ingeniería social, el phishing y las fallas de procedimiento pueden generar riesgos digitales, fuga de datos y desafíos de seguridad de la información.
¡Descúbrelo!
Muchos incidentes digitales no comienzan con una intrusión técnica sofisticada. Comienzan con una decisión humana: hacer clic, confiar, compartir, autorizar o ignorar una señal de alerta.
Ese es el poder de la ingeniería social. Explota comportamiento, rutina, confianza, urgencia y comunicación para inducir a una persona a tomar una decisión que puede poner en riesgo datos, cuentas, sistemas u operaciones.
En el artículo anterior explicamos qué es la ingeniería social y cómo puede usarse para bien o para mal. Ahora el foco es más técnico: riesgos digitales, phishing, seguridad de la información, fuga de datos, LGPD y cultura de seguridad.
La propuesta no es crear miedo ni tratar a las personas como el “eslabón débil”. El objetivo es mostrar que la seguridad digital depende de tecnología, procesos y comportamiento humano trabajando juntos.
Cómo la ingeniería social potencia los riesgos en el entorno digital
No todo riesgo digital comienza con una falla técnica.
Muchos incidentes comienzan cuando una persona recibe un mensaje, una llamada, un enlace o una solicitud aparentemente confiable y necesita decidir rápidamente qué hacer.
En ese punto la ingeniería social potencia los riesgos digitales. No intenta vencer primero al firewall, al antivirus o al sistema de autenticación. Antes intenta influir en una decisión humana.
El objetivo puede ser lograr que alguien haga clic en un enlace, informe una contraseña, comparta un código de verificación, apruebe una solicitud falsa, libere un acceso o envíe un documento.
Por eso, el problema no debe verse solo como “error de la persona”. El riesgo aumenta cuando el entorno favorece decisiones inseguras: exceso de urgencia, procesos poco claros, comunicación informal, permisos mal definidos o falta de canales oficiales de confirmación.
En seguridad de la información, personas, procesos y tecnología deben funcionar juntos. Cuando una de estas capas falla, phishing, fuga de datos y otros riesgos digitales se vuelven más probables.
Phishing: cuando el ataque comienza por la confianza
El phishing es una de las formas más conocidas de uso indebido de la ingeniería social.
Ocurre cuando alguien intenta inducir al usuario a hacer clic en un enlace, abrir una página falsa, informar datos, descargar un archivo, conceder acceso o ejecutar una acción insegura.
El phishing puede aparecer en correos electrónicos, mensajes de texto, aplicaciones de conversación, redes sociales, códigos QR, anuncios, falsas centrales de atención e incluso comunicaciones que parecen internas.
El punto común es el intento de parecer confiable.
Un mensaje puede simular un banco, una empresa tecnológica, un servicio de entrega, un organismo público, un proveedor o un liderazgo interno. La apariencia cambia, pero la lógica suele ser similar: crear una razón para que la persona actúe rápidamente.
Algunas señales merecen atención:
- mensaje con urgencia exagerada;
- solicitud de contraseña, código o dato sensible;
- enlace con dominio extraño o distinto del oficial;
- archivo adjunto inesperado;
- promesa demasiado ventajosa;
- amenaza de bloqueo o pérdida;
- solicitud fuera del procedimiento normal.
Para un enfoque más práctico sobre fraudes digitales en el día a día, consulte también el contenido sobre fraudes digitales y protección de datos.
La seguridad de la información no depende solo de la tecnología
La seguridad de la información implica proteger la información contra acceso indebido, alteración, pérdida, uso inadecuado o indisponibilidad.
En la práctica, esto implica confidencialidad, integridad y disponibilidad: garantizar que la información sea accedida solo por quienes deben, permanezca correcta y esté disponible cuando sea necesaria.
Las herramientas técnicas son importantes. Firewalls, antivirus, filtros de correo, autenticación, cifrado, backups y monitoreo ayudan a reducir riesgos.
Pero la tecnología por sí sola no resuelve todo.
Una política mal comprendida, un permiso excesivo, un procedimiento informal, una contraseña reutilizada o una aprobación realizada bajo presión pueden comprometer un entorno bien equipado.
Por eso la seguridad de la información también depende de procesos, capacitación, cultura y gobernanza.
El objetivo no es convertir a todos los colaboradores en especialistas técnicos, sino crear criterios simples para decisiones seguras.
Fuga de datos: cuando una pequeña acción genera una gran consecuencia
Una fuga de datos puede comenzar con una acción aparentemente pequeña.
Un archivo enviado al destinatario equivocado. Un enlace compartido públicamente. Una credencial ingresada en una página falsa. Un acceso mantenido para alguien que ya no debería tener permiso. Un backup expuesto. Una imagen o registro tratado sin cuidado.
Las consecuencias pueden ser técnicas, legales, operativas y reputacionales.
Datos personales, datos sensibles, documentos internos, credenciales, registros de acceso, imágenes, biometría e información financiera necesitan controles adecuados.
Cuando esta información se expone, el impacto puede alcanzar clientes, colaboradores, proveedores y la propia operación.
Por eso, la protección de datos no debe verse solo como una obligación jurídica. También es una práctica de seguridad y continuidad.
Cuanto mayor sea la dependencia de sistemas digitales, cloud, cámaras, control de acceso y redes, mayor debe ser el cuidado con permisos, registros, almacenamiento y compartición.
LGPD e ingeniería social: por qué los datos personales exigen cuidado
La LGPD aumentó la atención sobre la recopilación, tratamiento, almacenamiento y compartición de datos personales en Brasil.
En el contexto de la ingeniería social, esto es especialmente relevante porque muchos fraudes buscan precisamente datos que permiten identificar, abordar o engañar a las personas con mayor precisión.
Nombre, CPF, teléfono, correo electrónico, dirección, cargo, foto, imagen de cámara, biometría e historial de acceso pueden usarse de forma legítima, pero también pueden explotarse si se tratan sin cuidado.
Algunos principios ayudan a reducir riesgos:
- recopilar solo lo necesario;
- definir una finalidad clara;
- limitar accesos;
- controlar la compartición;
- proteger datos sensibles;
- registrar procedimientos;
- revisar permisos periódicamente.
En entornos con biometría, reconocimiento facial y videovigilancia, esta discusión adquiere aún más importancia. Para profundizar, lea también Biometría y Reconocimiento Facial: riesgos, LGPD y buenas prácticas.
Cultura de seguridad: qué cambia cuando el equipo sabe reconocer riesgos
La cultura de seguridad no es solo tener una política escrita o una presentación anual.
Existe cuando las personas saben reconocer riesgos, entienden los procedimientos y se sienten autorizadas a verificar antes de actuar.
En una cultura de seguridad madura, preguntar no se considera un retraso. Confirmar una solicitud inusual no es desconfianza exagerada. Negarse a compartir un código no es falta de colaboración.
Es procedimiento.
La concientización en seguridad de la información debe ser práctica. Debe mostrar situaciones reales del día a día: correos sospechosos, mensajes urgentes, solicitudes de datos, documentos compartidos, accesos remotos, códigos QR y solicitudes financieras fuera del flujo normal.
La capacitación en seguridad de la información funciona mejor cuando es recurrente, clara y conectada con la rutina del equipo.
El objetivo es crear reflejos saludables: detenerse, verificar, confirmar y registrar.
Política de seguridad de la información: reglas simples evitan malas decisiones
Una política de seguridad de la información debe ayudar a las personas a decidir mejor.
Si es demasiado larga, confusa o distante de la rutina, tiende a ser ignorada. Si es objetiva, práctica y bien comunicada, se convierte en apoyo para decisiones cotidianas.
Algunos temas deben estar claros:
- uso de contraseñas y autenticación de dos factores;
- criterios para crear, modificar y eliminar accesos;
- reglas para compartir archivos;
- procedimientos para aprobar pagos;
- validación de cambios de registro;
- uso de dispositivos personales;
- acceso remoto;
- tratamiento de datos personales;
- respuesta a incidentes;
- canales oficiales de comunicación.
Las reglas simples reducen la improvisación. Y reducir la improvisación es una de las formas más eficientes de disminuir riesgos.
La seguridad física y digital están cada vez más conectadas
La frontera entre seguridad física y seguridad digital es cada vez menor.
Cámaras IP, control de acceso, biometría, sistemas de alarma, VMS, servidores, redes, almacenamiento en nube y dispositivos conectados forman parte del mismo ecosistema.
Esto significa que una falla de configuración, una contraseña débil, un acceso remoto sin control o un permiso mal definido puede afectar más que un sistema aislado.
Un sistema de seguridad física conectado también debe tratarse como infraestructura digital.
Depende de red, energía, credenciales, actualizaciones, documentación, mantenimiento y gobernanza.
Para comprender mejor esta conexión, vea el artículo sobre cómo evitar que los sistemas de seguridad física se conviertan en puertas de entrada para ciberataques.
La computación en nube también forma parte de este escenario. Los servicios digitales, datos y sistemas conectados dependen de infraestructura física y lógica bien estructurada, como se explica en el artículo sobre computación en nube en la práctica.
Cómo reducir los riesgos de ingeniería social sin depender de una sola barrera
Los riesgos digitales no se reducen con una única medida.
La protección mejora cuando existen capas: tecnología, proceso, capacitación, verificación, documentación y mantenimiento.
Algunas prácticas ayudan a personas y empresas:
- confirmar solicitudes por un canal oficial;
- no compartir códigos de verificación;
- usar autenticación de dos factores;
- revisar permisos de acceso;
- limitar privilegios innecesarios;
- registrar aprobaciones críticas;
- crear procedimientos para pagos y cambios de registro;
- capacitar equipos con ejemplos reales;
- mantener backups organizados;
- actualizar sistemas y dispositivos;
- documentar activos, accesos y responsabilidades;
- realizar auditorías periódicas.
El punto central es no depender solo de la memoria, la buena voluntad o la atención individual.
Los buenos procedimientos existen para ayudar a las personas a tomar mejores decisiones incluso bajo presión.
El papel de la ingeniería en sistemas conectados más seguros
La seguridad también es una cuestión de ingeniería.
Los sistemas conectados deben diseñarse, documentarse, probarse y mantenerse. Las redes deben organizarse. Los accesos deben definirse. Los equipos deben configurarse correctamente. Las integraciones deben verificarse.
En entornos críticos, la improvisación aumenta el riesgo.
Comisionamiento, auditoría técnica, ingeniería de mantenimiento, gestión de proyectos y consultoría técnica ayudan a transformar controles en práctica verificable.
Esto vale para redes corporativas, seguridad electrónica, control de acceso, videovigilancia, sistemas en nube e infraestructura técnica.
Al final, reducir riesgos de phishing, ingeniería social y fuga de datos no consiste solo en instalar herramientas. Consiste en alinear tecnología, procesos y comportamiento humano.
Dónde entra A3A Engenharia
A3A Engenharia actúa en proyectos, diagnósticos, seguridad electrónica, redes, infraestructura, comisionamiento, auditorías y consultoría técnica.
En entornos donde seguridad física, datos, sistemas conectados y operación se cruzan, un análisis técnico ayuda a reducir riesgos, organizar procedimientos y mejorar la confiabilidad.
Contenidos técnicos relacionados
- Ingeniería social: qué es, cómo funciona y por qué puede usarse para bien o para mal
- Fraudes digitales y protección de datos: cómo reconocer riesgos y protegerse
- Computación en nube en la práctica
- Biometría y Reconocimiento Facial: riesgos, LGPD y buenas prácticas
- Cómo evitar que los sistemas de seguridad física se conviertan en puerta de entrada para ciberataques
- Tipos de Redes de Computadoras
- Rendimiento en Redes de Computadoras
Servicios relacionados
Referencias técnicas
- ISO/IEC 27001 — Seguridad de la información.
- ISO/IEC 27002 — Controles de seguridad de la información.
- NIST Cybersecurity Framework.
- CIS Controls — buenas prácticas de ciberseguridad.
- LGPD — Ley General de Protección de Datos Personales de Brasil.
- Materiales internos de ciberseguridad, cloud, seguridad electrónica y redes consultados en el índice estático de A3A Engenharia.
Materiales complementarios recomendados
FAQ
1. ¿Qué es phishing?
Phishing es un intento de engañar al usuario para que haga clic en enlaces, informe datos, acceda a páginas falsas o ejecute acciones que comprometan cuentas e información.
2. ¿Cómo se relaciona phishing con ingeniería social?
El phishing usa ingeniería social porque explota confianza, urgencia, miedo o autoridad aparente para inducir a una persona a actuar sin verificar.
3. ¿Por qué la seguridad de la información depende del factor humano?
Porque muchas decisiones de seguridad pasan por personas: aprobar accesos, hacer clic en enlaces, compartir archivos, validar solicitudes y proteger credenciales.
4. ¿La ingeniería social puede causar fuga de datos?
Sí. Cuando una persona entrega credenciales, comparte archivos indebidamente o accede a páginas falsas, los datos personales y corporativos pueden quedar expuestos.
5. ¿Qué tiene que ver la LGPD con la ingeniería social?
La LGPD trata de la protección de datos personales. La ingeniería social puede usarse para obtener o explotar esos datos, aumentando la necesidad de controles y procedimientos.
6. ¿Qué es cultura de seguridad?
Es el conjunto de hábitos, procedimientos y comportamientos que ayudan a personas y empresas a reconocer riesgos y actuar de forma segura.
7. ¿Cómo pueden las empresas reducir riesgos de phishing e ingeniería social?
Con capacitación, autenticación de dos factores, revisión de permisos, canales oficiales, políticas claras, procedimientos de aprobación, backups, auditorías y cultura de seguridad.
Conclusión
El poder de la ingeniería social está en explotar decisiones humanas antes de enfrentar barreras técnicas.
Por eso, phishing, fuga de datos y riesgos digitales no deben tratarse solo como problemas tecnológicos. También involucran procesos, cultura, comunicación y comportamiento.
La seguridad de la información mejora cuando las personas saben reconocer riesgos, los procedimientos son claros y los sistemas conectados se diseñan, mantienen y auditan con responsabilidad.
La protección más eficiente no depende de una única barrera. Nace de la combinación entre tecnología, ingeniería, procesos y factor humano.
¿Su empresa evalúa riesgos humanos y técnicos en los sistemas conectados?
La seguridad no depende solo de la tecnología. Personas, procesos, redes, accesos e infraestructura necesitan funcionar juntos.
