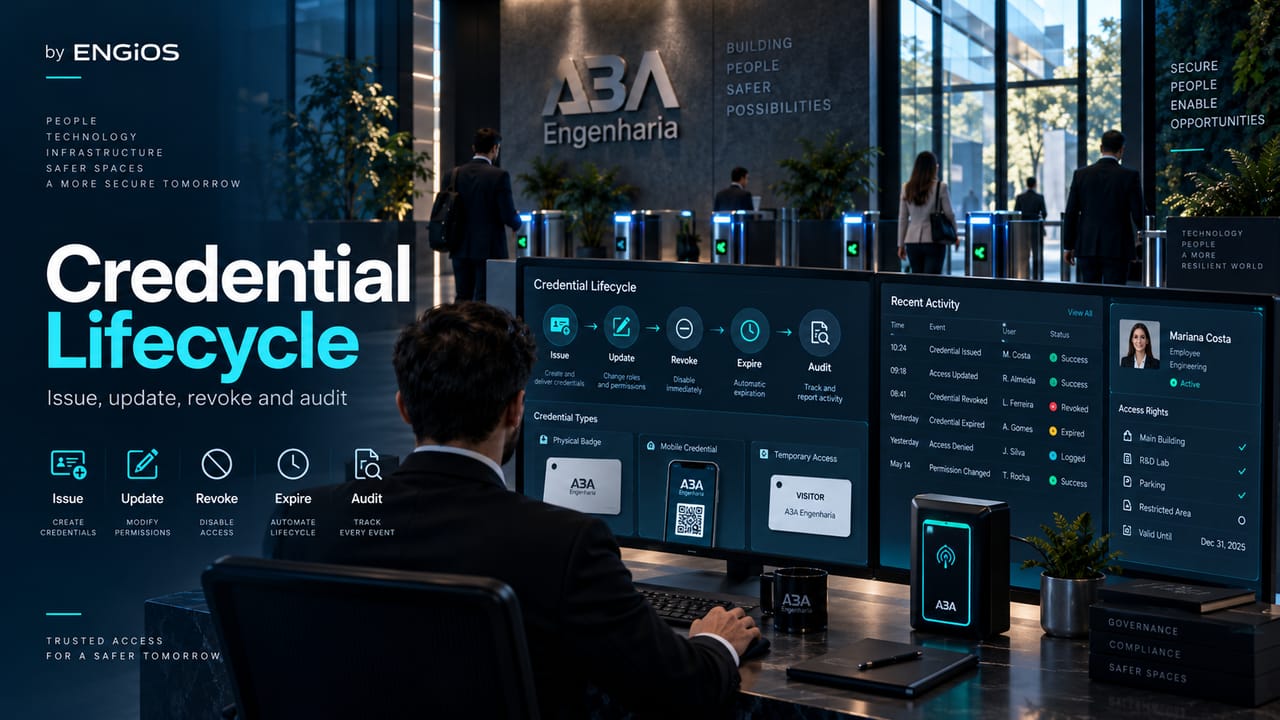
Ciclo de vida de credenciales en control de acceso: emisión, cambios, expiración, revocación, auditoría, integraciones y criterios de ingeniería.
¡Descúbrelo!
El ciclo de vida de credenciales en el control de acceso es el conjunto de procesos que gobierna una credencial desde la solicitud y emisión hasta su modificación, suspensión, revocación, expiración, sustitución y descarte. Gestionar credenciales no significa únicamente registrar tarjetas o usuarios: significa garantizar que cada identidad mantenga exactamente los permisos compatibles con su vínculo, función, ubicación, horario y nivel de riesgo durante todo el período en que esos privilegios sean válidos.
El problema central es temporal. Una credencial puede haberse emitido correctamente hoy y volverse inadecuada mañana porque la persona cambió de función, unidad, empresa contratista, turno, proyecto o condición de vínculo. Del mismo modo, una credencial perdida, copiada, no devuelta o asociada a una persona desvinculada sigue representando riesgo mientras permanezca válida en el servidor, en controladoras locales o en bases distribuidas. La ingeniería debe convertir este ciclo en reglas verificables para solicitud, aprobación, validez, tiempo de revocación, fuentes de verdad, excepciones, operación offline y evidencias.
El ciclo de vida comienza antes de la emisión de la credencial
Una credencial no debe nacer de una solicitud informal de “dar acceso”. Antes de emitirla, la organización debe confirmar identidad, vínculo, patrocinador o gestor responsable, perfil necesario, duración prevista y condiciones que terminan el privilegio.
Identidad, vínculo, credencial y autorización deben modelarse por separado. La persona define quién es el individuo; el vínculo explica por qué mantiene relación con la organización; la credencial es el medio presentado al sistema; y la autorización define qué puertas, áreas, horarios y condiciones pueden utilizarse.
Emisión: identidad correcta, mínimo privilegio y validez definida
La emisión debe partir de un evento formal: alta, contratación, visita recurrente, participación en proyecto, cambio de unidad o autorización temporal. El sistema debe conocer quién originó la solicitud y quién tenía autoridad para aprobarla.
El principio de mínimo privilegio también aplica al acceso físico. Un nuevo usuario debe recibir únicamente los permisos necesarios para el trabajo previsto. Copiar sin revisión el perfil de otra persona puede propagar excepciones antiguas y privilegios temporales.
Cuando el vínculo tiene un horizonte conocido, la validez debe ser explícita. Contratistas, visitantes recurrentes, equipos de obra, consultores, auditores y profesionales temporales no deberían depender de una futura acción manual para finalizar un permiso cuya fecha de término ya es conocida.
Emisión física y emisión lógica deben permanecer vinculadas
La credencial puede ser una tarjeta, credencial móvil, template biométrico o una combinación. El sistema debe mantener una relación inequívoca entre el objeto emitido y la identidad autorizada. Los entornos MIFARE o DESFire también requieren gestión coordinada de claves, aplicaciones y migración. Las credenciales móviles añaden dispositivo, aplicación, aprovisionamiento y revocación remota. La biometría añade calidad de enrollment, gobernanza del template y descarte seguro.
La aprobación no debe quedar embebida en la operación técnica
Existe un riesgo clásico cuando la misma persona solicita, aprueba y ejecuta la concesión. Esto concentra autoridad y dificulta distinguir una decisión de negocio de una acción administrativa.
Una posible segregación de funciones es:
- El gestor o patrocinador solicita y justifica.
- El área responsable valida vínculo y requisitos previos.
- El aprobador autoriza el perfil.
- El equipo responsable ejecuta la emisión.
- Auditoría revisa muestras, excepciones y accesos críticos.
No toda organización necesita cinco actores distintos, pero las responsabilidades deben estar definidas y deben existir controles compensatorios cuando algunas funciones se acumulen.
Cambio de función, unidad o proyecto: el evento Mover
Gran parte del acceso excesivo nace de privilegios antiguos que nunca fueron retirados. Cuando una persona cambia de función o unidad, la respuesta correcta no es simplemente sumar un nuevo perfil: el proceso debe recalcular el estado final autorizado.
| Evento | Acción mínima | Evidencia esperada | Plazo |
| Cambio de función | Revisar grupos y áreas | Aprobación del nuevo gestor | Según criticidad |
| Traslado | Retirar áreas anteriores y añadir nuevas | Comparación antes/después | En el hito del traslado |
| Ausencia | Suspender perfiles previstos | Evento de RR. HH. + log del EACS | Según riesgo |
| Proyecto temporal | Permiso con expiración | Patrocinador + fecha final | Automático |
| Elevación temporal | Privilegio limitado | Justificación y aprobación | Expiración obligatoria |
La expiración es un control preventivo
Una autorización con duración conocida debe expirar automáticamente. La expiración puede existir a nivel de credencial, vínculo, grupo, permiso temporal, perfil de visitante, credencial de emergencia o excepción operacional.
La expiración programada es distinta de la revocación anticipada. La primera ocurre en una fecha previamente definida; la segunda aparece cuando un evento invalida el privilegio antes del plazo, como una desvinculación, pérdida de tarjeta, fin de contrato, incidente, fraude o cambio de riesgo.
Revocación: medir hasta el último punto de decisión
Marcar una credencial como revocada en el servidor central no demuestra que haya dejado de funcionar en campo. La modificación debe alcanzar controladoras, terminales biométricos, caches, aplicaciones móviles y cualquier otro componente que pueda decidir una autorización.
Por eso, el SLA de revocación debe ser extremo a extremo: desde el evento que exige cancelación hasta el momento en que el último punto relevante deja de aceptar la credencial. El proceso debe definir evento de origen, transformación a revocación física, retraso máximo tolerable, tratamiento offline, confirmación de propagación y respuesta cuando una controladora no sincroniza.
Credencial perdida, robada o no devuelta
Pérdida y robo necesitan un flujo sencillo para reportar y riguroso para revocar. Una sustituta no debería activarse sin invalidar la anterior, salvo que exista una política explícita de superposición controlada.
La evidencia debe relacionar identidad, credencial anterior, hora del reporte, responsable de revocación, momento de propagación, credencial sustituta y cualquier intento de uso posterior.
La biometría exige un ciclo propio
Una característica biométrica no puede “reemplazarse” como una tarjeta. El proceso debe tratar cancelación del template, re-enrollment, cambio de modalidad, protección criptográfica, retención, copias distribuidas, backups y eliminación. Como la biometría es un dato personal sensible, la LGPD añade requisitos de finalidad, necesidad, seguridad y gobernanza.
Integración con RR. HH. y sistemas de identidad
Automatizar el ciclo mediante RR. HH., directorio o IAM reduce tareas manuales y puede disminuir el intervalo entre un evento organizacional y su efecto físico. Esto requiere una arquitectura clara para fuentes de verdad, atributos, reglas de transformación, APIs, webhooks o middleware, reintentos, idempotencia, colas, logs y reconciliación.
Las identidades lógicas y físicas tienen ciclos relacionados, pero no idénticos. La secuencia entre bloqueo de cuenta corporativa y revocación física debe ser deliberada y documentada.
Perfiles, grupos y atributos
La autorización puede gobernarse mediante grupos, roles, atributos o una combinación. Cada perfil debe tener propietario, finalidad, áreas incluidas, horarios, criterios de elegibilidad y proceso de revisión. Los grupos críticos requieren gobernanza más estricta.
Las reglas por atributos pueden usar unidad, función, contrato, turno y estado del vínculo, pero la automatización multiplica el efecto de un dato incorrecto. La gobernanza no desaparece: se desplaza hacia el diseño de reglas, calidad de datos y gestión de excepciones.
Perfiles temporales y excepciones
El acceso temporal es inevitable en mantenimiento, obras, contingencia, inspección y auditoría. Toda excepción debería incluir motivo, solicitante, aprobador, alcance, inicio, fin, restricciones y evidencia de cierre. Renovaciones repetidas pueden indicar que el perfil permanente o el proceso operacional necesitan revisión.
Operación offline y bases distribuidas
Los EACS resilientes mantienen datos locales para operar sin servidor central. El diseño debe definir qué datos quedan en cada controladora, tiempo máximo de desconexión, comportamiento local de expiración, propagación prioritaria de revocaciones, detección de divergencias y política aplicable después de superar el intervalo máximo sin sincronismo.
Logs: registrar transiciones, no solo pasos
La auditoría del ciclo de vida exige eventos administrativos: solicitud, aprobación, emisión, activación, cambio de perfil, asociación de credencial, suspensión, expiración, revocación, sustitución, excepción, falla de sincronización e intento de uso posterior a la revocación.
La retención debe equilibrar necesidades operacionales, contractuales, de seguridad, privacidad e investigación. Guardar todo indefinidamente aumenta exposición; eliminar demasiado pronto reduce la capacidad de producir evidencias.
Recertificación periódica
Incluso con automatización, los privilegios deben revisarse periódicamente. La prioridad debe recaer sobre permisos críticos, excepciones, privilegios antiguos, usuarios sin uso reciente, vínculos próximos a expirar y diferencias respecto del perfil esperado.
Métricas de madurez
| Indicador | Qué revela | Señal de atención |
| Tiempo de emisión | Eficiencia de onboarding | Credenciales improvisadas |
| Tiempo de revocación extremo a extremo | Exposición tras desvinculación/pérdida | Controladoras sin sincronizar |
| Expiradas aún activas | Falla de política | Autorizaciones huérfanas |
| Excepciones sin fecha final | Fragilidad de gobernanza | Temporal permanente |
| Cambios fuera del flujo | Bypass administrativo | Falta de segregación |
| Uso después de revocación | Exposición o falla de recogida | Posible uso indebido |
| Perfiles sin recertificación | Deuda de gobernanza | Privilegios acumulados |
Los promedios no deben ocultar excepciones críticas. Un único retraso de revocación en un área de alto riesgo puede ser más relevante que cientos de transacciones normales.
Migración entre plataformas
Cambiar tarjetas, lectores, controladoras o software no elimina la obligación de preservar el ciclo. La migración debe distinguir identidades válidas de registros históricos y evitar transportar credenciales obsoletas.
El inventario debe cubrir identidades, credenciales, grupos, excepciones, fechas de validez, templates biométricos, claves, controladoras, integraciones y logs que deban preservarse. Migrar también es una oportunidad para eliminar deuda de autorización en vez de copiarla.
Ciberseguridad de la administración
La interfaz administrativa del EACS es privilegiada. Quien puede emitir, modificar o reactivar permisos puede eludir controles físicos sin tocar una puerta. Las cuentas administrativas necesitan autenticación fuerte, mínimo privilegio, segregación, atribución individual, logs y revisión periódica. Las cuentas de servicio usadas por integraciones deben tener alcance mínimo.
Cómo convertir política en requisitos de diseño
Requisitos como “permitir alta y baja” son insuficientes. El diseño puede especificar estados definidos, validez inicial/final, suspensión, revocación monitoreable, múltiples credenciales por identidad, sustitución con historial, perfiles versionables, trazabilidad administrativa, expiración de excepciones, reconciliación, operación offline, reportes de huérfanos y APIs autenticadas.
FAT, SAT y comisionamiento
Las pruebas deben cubrir transiciones de estado y no únicamente presentar una credencial válida. Casos útiles incluyen:
- Emitir una credencial con validez futura.
- Cambiar un grupo y retirar el privilegio anterior.
- Revocar en el servidor y medir el tiempo hasta la última controladora.
- Perder comunicación y verificar la política definida.
- Restaurar comunicación y reconciliar.
- Intentar usar una credencial revocada.
- Sustituir una tarjeta e invalidar la anterior.
- Finalizar el vínculo de un tercero.
- Restaurar un backup sin resucitar estados revocados.
- Auditar quién ejecutó cada modificación.
Cómo contratar ingeniería para el ciclo de vida de credenciales
Con múltiples sitios, grandes poblaciones, alta rotación, terceros, integraciones o áreas críticas, el ciclo deja de ser una mera parametrización de software y pasa a exigir ingeniería. El alcance puede incluir levantamiento de procesos y fuentes de identidad, matriz Joiner–Mover–Leaver, estados de credencial, matriz de aprobaciones, reglas de expiración y revocación, SLA, arquitectura de integración, logs, operación offline, excepciones, LGPD, plan de pruebas, migración y documentación as built.
Cuándo revisar el proceso existente
Las señales de alerta incluyen personas desvinculadas todavía activas, terceros sin expiración, reglas distintas entre unidades sin justificación, cambios administrativos sin aprobación, tarjetas perdidas activas por períodos prolongados, ausencia de autoría de concesiones, integraciones sin monitoreo, backups capaces de reintroducir estados antiguos y un volumen elevado de excepciones permanentes.
Matriz de estados de la credencial
El diseño gana claridad cuando el ciclo se expresa como una máquina de estados. Términos como activo, bloqueado o eliminado pueden tener significados distintos según el fabricante, por lo que el memorial debe declarar el efecto operacional de cada estado.
| Estado | ¿Puede autenticar? | ¿Permanece en historial? | ¿Puede reactivarse? | Uso típico |
| Pre-registrado | No | Sí | Sí | Usuario esperando fecha de inicio |
| Activo | Sí | Sí | n/a | Vínculo vigente |
| Suspendido | No | Sí | Sí | Ausencia o investigación |
| Expirado | No | Sí | Según política | Fin de validez |
| Revocado | No | Sí | Normalmente mediante nuevo flujo | Pérdida, desvinculación o incidente |
| Sustituido | No | Sí | No para el mismo medio | Cambio de tarjeta/dispositivo |
| Archivado | No | Sí | No directamente | Retención histórica |
La suspensión debe preservar identidad, historial y evidencias. La eliminación definitiva debe ser una acción controlada de retención y no un atajo operacional.
Gobernanza de perfiles de acceso
Cada perfil debería tener nombre y finalidad comprensibles, propietario responsable, áreas y puntos incluidos, horarios y calendarios, población elegible, nivel de criticidad, requisitos adicionales, fecha de revisión e historial de cambios.
Perfiles genéricos como “GENERAL”, “TOTAL” o “MASTER” merecen atención. La revisión también debe identificar expansión acumulada: un grupo que comenzó con diez puertas puede contener cincuenta después de años de cambios incrementales.
Backup, restauración y riesgo de resucitar accesos
Un backup representa un estado antiguo de autorización. Restaurar una base creada antes de varias desvinculaciones puede reintroducir credenciales revocadas como activas si no se ejecuta reconciliación.
El plan de recuperación debe definir la fuente autoritativa después de la restauración, cómo se reaplican eventos posteriores al backup, cómo se reconcilian controladoras, cómo se priorizan revocaciones críticas y qué evidencias prueban que el estado final es correcto.
Gestión de cambios de configuración
Cambios en reglas, firmware, versiones de software, integraciones y modelos de credencial pueden alterar el comportamiento del ciclo. Las modificaciones relevantes deben tener versión, motivo, impacto esperado, plan de prueba, responsable y posibilidad de rollback, especialmente cuando afectan expiración, caché local, sincronización o APIs.
Segregación entre operador, administrador y auditor
El operador que emite tarjetas no necesita necesariamente privilegios sobre reglas globales. El administrador técnico no necesita aprobar acceso a una sala crítica. El auditor no necesita modificar registros. Los perfiles administrativos deben reflejar estas diferencias y la autenticación individual — preferentemente con MFA — debe preservar la autoría.
Matriz de responsabilidades
Cuando RR. HH., seguridad, TI, gestores, integradores y empresas contratistas participan del mismo ciclo, una matriz RACI reduce vacíos.
| Actividad | RR. HH. | Gestor | Seguridad | TI/IAM | Integrador |
| Crear vínculo | R | C | I | I | I |
| Solicitar acceso | I | R | C | I | I |
| Aprobar área crítica | I | A | C | I | I |
| Emitir credencial | I | I | R | C | C |
| Mantener integración | I | I | C | R | C |
| Revocar por desvinculación | R | I | A/R | C | I |
| Probar sistema | I | C | A | C | R |
| Auditar trazabilidad | C | C | R | C | I |
La distribución concreta puede variar; lo importante es impedir que un evento crítico “no pertenezca” a nadie.
Escenarios de falla que deben estar previstos
RR. HH. o IAM indisponible
El EACS debe seguir aplicando el último estado válido mientras la integración registra la indisponibilidad. Los cambios críticos pendientes necesitan un mecanismo de contingencia.
Controladora sin comunicación
La controladora debe aplicar reglas locales compatibles con la criticidad del área. El tiempo máximo admisible sin sincronización debe estar definido.
Reloj incorrecto
Expiración y horarios dependen del tiempo. Una deriva de reloj puede extender o anticipar la validez. La sincronización y las alarmas temporales son requisitos de infraestructura.
Falla de cola o middleware
Los eventos no procesados deben permanecer visibles y recuperables. Un evento de desvinculación fallido no puede simplemente desaparecer.
Registro duplicado
El procedimiento de resolución debe preservar historial y garantizar que la identidad duplicada no continúe activa después de la consolidación.
Criterios de aceptación por requisito
| Requisito | Método de prueba | Evidencia |
| Expiración automática | Credencial con validez corta | Evento de denegación después del plazo |
| Revocación | Cancelar usuario activo | Medición hasta última controladora |
| Suspensión | Suspender vínculo | Denegación sin pérdida de historial |
| Sustitución | Emitir nuevo medio | Anterior denegado, nuevo autorizado |
| Reconciliación | Crear divergencia controlada | Detección y corrección |
| Offline | Aislar controladora | Comportamiento según matriz |
| Auditoría | Modificar perfil | Log con usuario, fecha y objeto |
| Restauración | Recuperar backup de prueba | Estado reconciliado y revocaciones preservadas |
Esta matriz convierte el ciclo de vida en un objeto contratable y fiscalizable.
Operación asistida después de la entrega
El período inicial de operación permite observar condiciones que FAT y SAT no reproducen a escala: picos de altas, cambios de turno, muchas desvinculaciones en un día, fallas intermitentes, perfiles mal comprendidos y excepciones frecuentes. La operación asistida debe acompañar indicadores, ajustar alertas, validar tiempos de propagación y cerrar pendientes antes del handover definitivo.
Secuenciamiento del offboarding entre sistemas
La finalización del vínculo raramente afecta solo al EACS. Cuenta corporativa, VPN, correo, sistemas de negocio, estacionamiento y acceso físico pueden necesitar horarios distintos de desactivación. La secuencia debe documentarse en lugar de presumirse simultánea.
Las desvinculaciones planificadas pueden usar un hito común. Las sensibles pueden exigir ejecución sincronizada. La devolución de activos y los procedimientos acompañados también pueden requerir una excepción formal y limitada en vez de mantener activo el perfil completo.
Accesos físicos privilegiados
Permisos a data centers, salas eléctricas, bóvedas, centros de operación, áreas de seguridad e infraestructura de red pueden exigir aprobación adicional, menor validez, MFA, regla de dos personas, revisión más frecuente y alertas específicos. La recertificación debe ponderar el riesgo y no tratar todas las puertas como equivalentes.
Retención y descarte de registros
El ciclo también termina para los datos. Historial de identidad, eventos de paso, logs administrativos, imágenes, templates biométricos y documentos de solicitud pueden tener finalidades y plazos distintos. El diseño debe definir qué permanece para auditoría, qué se anonimiza o elimina y cómo se demuestra el descarte cuando corresponda.
Consideraciones finales
La gobernanza del ciclo de vida de credenciales mantiene coherencia entre identidad, vínculo y autorización a lo largo del tiempo. Emitir correctamente es solo el primer paso. La seguridad depende de modificar, expirar, suspender y revocar privilegios en el momento adecuado, incluso en controladoras locales y sistemas integrados.
Los diseños maduros tratan cada transición como un requisito verificable y definen fuentes de verdad, responsabilidades, SLA, logs, excepciones y pruebas. Así es posible demostrar quién tenía acceso, por qué, durante qué período y quién aprobó cada modificación.
Referências técnicas
[1] INTERNATIONAL ELECTROTECHNICAL COMMISSION. IEC 60839-11-1:2013 — Alarm and electronic security systems — Part 11-1: Electronic access control systems — System and components requirements. 2013. Disponível em: https://webstore.iec.ch/en/publication/3662
[2] NATIONAL INSTITUTE OF STANDARDS AND TECHNOLOGY. NIST SP 800-116 Rev. 1 — Guidelines for the Use of PIV Credentials in Facility Access. 2018. Disponível em: https://csrc.nist.gov/pubs/sp/800/116/r1/final
[3] NATIONAL INSTITUTE OF STANDARDS AND TECHNOLOGY. NIST SP 800-53 Rev. 5 — Security and Privacy Controls for Information Systems and Organizations. Disponível em: https://csrc.nist.gov/pubs/sp/800/53/r5/upd1/final
[4] NATIONAL INSTITUTE OF STANDARDS AND TECHNOLOGY. Electronic Physical Access Control Systems (ePACS) Security Control Overlay for NIST SP 800-53 Rev. 5. 2021.
[5] BRASIL. Lei nº 13.709/2018 — Lei Geral de Proteção de Dados Pessoais. Disponível em: https://www.planalto.gov.br/ccivil_03/_ato2015-2018/2018/lei/l13709.htm
Perguntas frequentes
La expiración ocurre en la fecha prevista; la revocación cancela anticipadamente una autorización por desvinculación, pérdida, fin de contrato, incidente u otro cambio de condición.
No necesariamente. En sistemas distribuidos, la modificación debe alcanzar controladoras y terminales locales. El SLA debe considerar el último punto de decisión relevante.
Sí cuando se conoce el fin del vínculo. Esto reduce autorizaciones huérfanas y dependencia de cancelación manual.
Creación, aprobación, emisión, cambios de perfil, suspensión, expiración, revocación, sustitución, excepciones y fallas de sincronización.
Ensayando transiciones de estado, incluida operación offline, restauración, propagación, revocación y evidencias de auditoría.
Materiais técnicos complementares
Serviços relacionados
- Programa de Necesidades y Requisitos de Ingeniería
- Diseño de Control de Acceso
- Design Review en Proyectos de Ingeniería
- Planificación Técnica de Contrataciones de Ingeniería
- Comisionamiento de Equipos
Conteúdos principais sobre o tema
- Sistema de Control de Acceso: tipos, tecnologías, normas y diseño
- Autenticación multifactor en control de acceso físico
- Gestión de visitantes integrada al control de acceso
- Credenciales móviles en control de acceso
- MIFARE y DESFire en control de acceso
