Conozca los riesgos de ciberseguridad en videovigilancia IP: credenciales, privilegios, firmware, amenazas internas, exposición de red y mitigación.
¡Descúbrelo!
Las medidas de Seguridad Cibernética se han vuelto indispensables en los sistemas de videovigilancia debido a la integración de los dispositivos con redes de telecomunicaciones.
Esta conectividad amplió significativamente las funcionalidades de estos sistemas, permitiendo mayor eficiencia y flexibilidad en las operaciones. Sin embargo, también introdujo vulnerabilidades que pueden comprometer la confidencialidad de los datos y la integridad de operaciones críticas.
En este artículo abordamos los principales conceptos relacionados con la Seguridad Cibernética aplicada a sistemas de videovigilancia, destacando los desafíos inherentes a la conectividad y las medidas necesarias para mitigar los riesgos asociados.
Continúe leyendo.
[elementor-template id=”24446″]
¿Qué es la Seguridad Cibernética?
La Seguridad Cibernética, también conocida como Ciberseguridad o Seguridad Digital, se refiere al conjunto de prácticas, tecnologías y políticas destinadas a proteger sistemas informáticos, redes, dispositivos y datos contra amenazas digitales, accesos no autorizados, daños o interrupciones.
El concepto de seguridad cibernética abarca distintas capas de protección, desde la aplicación de cifrado para evitar la interceptación de datos hasta la configuración de mecanismos avanzados de autenticación que limitan el acceso a personas o sistemas autorizados.
¿Por qué es importante la Seguridad Digital en sistemas de videovigilancia?
La mejora de las infraestructuras de telecomunicaciones y redes locales impulsó el avance de los sistemas de videovigilancia, que pasaron a integrar funcionalidades dependientes de conectividad, como acceso remoto y gestión centralizada.
Con la introducción de cámaras IP, NVR y la conexión de DVR a las redes, se hizo evidente la necesidad de implementar medidas de seguridad digital.
La exposición de estos dispositivos a redes internas e internet — directa o indirectamente — genera vulnerabilidades que pueden comprometer la integridad de las operaciones.
Por ello, es fundamental que la configuración e implementación de estos sistemas se realice rigurosamente y siguiendo los estándares técnicos aplicables.
Causas comunes de violaciones de datos en sistemas de video
Las violaciones de datos en sistemas de videovigilancia suelen derivarse de fallas en las prácticas de seguridad, creando vulnerabilidades que pueden ser explotadas por actores maliciosos.
Los principales factores de vulnerabilidad pueden clasificarse de la siguiente manera:
Credenciales de acceso débiles o mal gestionadas
Las credenciales de acceso débiles o mal gestionadas son una de las principales causas de violaciones en sistemas de videovigilancia.
Un estudio realizado por Fortinet de 2020 indicó que Brasil registró más de 3,4 mil millones de intentos de ciberataques entre enero y septiembre, de un total de 20 mil millones en América Latina.
Muchos de estos ataques utilizan métodos de fuerza bruta, que consisten en intentos repetidos de adivinar credenciales enviando combinaciones de nombres de usuario y contraseñas hasta lograr acceso.
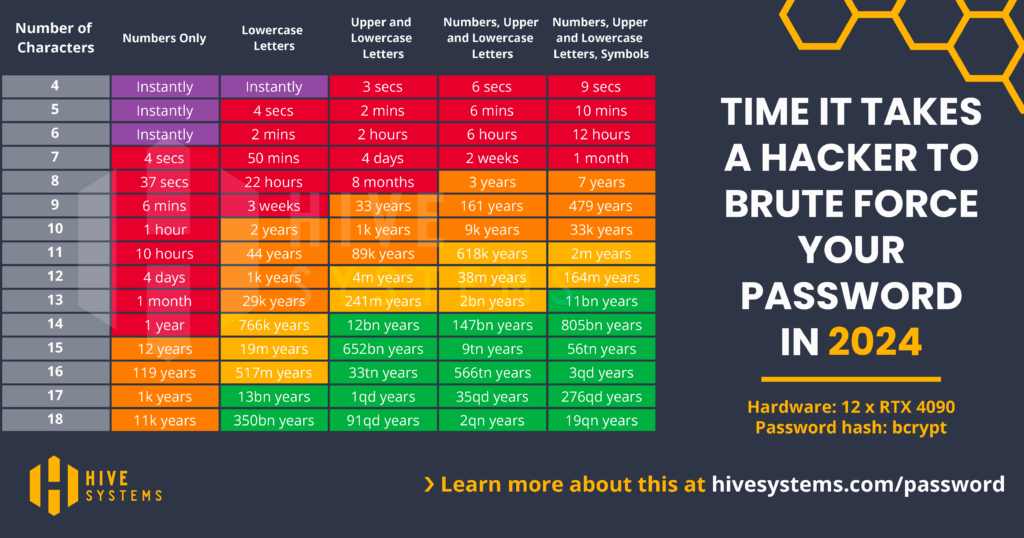
Aunque ampliamente conocida, la vulnerabilidad relacionada con contraseñas débiles sigue siendo una de las principales puertas de entrada para ciberataques. Para mitigar este riesgo, es esencial:
- Sustituir contraseñas predeterminadas por combinaciones robustas y complejas;
- Adoptar contraseñas de al menos ocho caracteres, incluyendo mayúsculas, minúsculas, números y símbolos;
- Implementar políticas que eviten patrones predecibles, como repeticiones consecutivas de caracteres;
- Establecer rutinas de cambio periódico de contraseñas para limitar el impacto en caso de compromiso.
Gestión ineficiente de privilegios
Los privilegios mal configurados representan otra fuente significativa de vulnerabilidades, permitiendo accesos innecesarios a datos sensibles y ampliando la superficie de ataque.
El principio de mínimo privilegio (PoLP — Principle of Least Privilege) debe aplicarse rigurosamente.
Este principio establece que cada usuario debe acceder únicamente a los recursos esenciales para ejecutar sus responsabilidades.
La negligencia en este aspecto permite que credenciales mal gestionadas sean explotadas por actores maliciosos, internos o externos.
El exceso de privilegios compromete la seguridad del sistema al permitir accesos indebidos que pueden resultar en visualización, modificación o eliminación de datos críticos.
Además, usuarios con permisos excesivos pueden, intencionalmente o no, causar impactos negativos en la operación y facilitar la explotación del sistema por terceros en caso de compromiso de credenciales.
La seguridad del sistema debe incluir revisiones periódicas de los permisos asignados a cada usuario, garantizando que estén alineados con sus funciones específicas.
Toda modificación de niveles de acceso debe registrarse y monitorearse, y los permisos temporales deben concederse únicamente con justificación documentada y supervisión.
Amenazas internas
Las amenazas internas provenientes de empleados, contratistas, proveedores o socios con credenciales legítimas también representan un riesgo sustancial.
Estos incidentes pueden producirse por abuso intencional de privilegios o negligencia en el manejo de datos sensibles, provocando violaciones de integridad y confidencialidad.
El monitoreo riguroso de las actividades de los usuarios, junto con capacitación de concientización, es esencial para mitigar estos riesgos.
Vulnerabilidades de software
Las fallas de software/firmware son uno de los principales puntos de entrada para actores maliciosos.
La presencia de backdoors, introducidos intencionalmente o como resultado de fallas de desarrollo, puede permitir que atacantes accedan a los sistemas de forma clandestina.
El malware también es una amenaza recurrente, con programas diseñados para comprometer información, interrumpir operaciones o explotar sistemas sin conocimiento de los administradores.
Estas vulnerabilidades destacan la importancia de actualizaciones periódicas de software y corrección de fallas conocidas para reducir el riesgo de explotación.
¿Qué puede ocurrir con un sistema comprometido?
Los impactos de un sistema de videovigilancia comprometido pueden ser extensos, desde violaciones de privacidad hasta consecuencias legales y financieras para organizaciones y personas. Estos escenarios destacan la importancia de adoptar prácticas robustas de seguridad para mitigar riesgos.
Acceso no autorizado y vigilancia maliciosa
Un sistema comprometido puede permitir que atacantes obtengan acceso no autorizado a las transmisiones en vivo de las cámaras.
Esto puede permitir visualizar e incluso grabar áreas monitoreadas sin consentimiento, creando vulnerabilidades significativas en entornos sensibles.
Además, dicho control puede explotarse con fines de espionaje, facilitando la recopilación de información y el monitoreo de actividades con intenciones maliciosas.
Violación de privacidad e impacto personal
Las cámaras comprometidas pueden dirigirse hacia espacios privados o sensibles, infringiendo leyes de privacidad y causando daños a las personas monitoreadas.
La exposición indebida de imágenes o grabaciones puede generar consecuencias legales y éticas graves, especialmente en contextos corporativos o residenciales.
Robo de datos y exposición de información sensible
Grabaciones o imágenes almacenadas localmente o en servidores en la nube pueden ser accedidas por actores maliciosos en caso de una brecha.
Esto expone información confidencial que puede utilizarse para chantaje, espionaje corporativo u otros fines perjudiciales.
Las organizaciones que no protegen adecuadamente estos datos corren el riesgo de enfrentar repercusiones legales y financieras significativas.
Compromiso de la seguridad física
Al obtener control sobre el sistema de cámaras, atacantes pueden manipularlo, desactivarlo o crear puntos ciegos estratégicos, comprometiendo la seguridad física del entorno.
Esta vulnerabilidad es especialmente crítica en lugares de alta seguridad, como instalaciones gubernamentales, financieras o industriales.
Vulnerabilidades de red
Los dispositivos comprometidos pueden servir como puntos de entrada para ataques contra toda la infraestructura de red conectada.
Las cámaras vulnerables pueden explotarse para infiltrarse en otros dispositivos y sistemas, ampliando el impacto de la violación.
Ejemplos de vulnerabilidades de seguridad de datos en videovigilancia
En los últimos años se ha identificado una cantidad significativa de vulnerabilidades en sistemas de videovigilancia, destacando la importancia de prácticas rigurosas de ciberseguridad.
Muchas de estas fallas se originaron en configuraciones inadecuadas o ausencia de medidas preventivas, mientras que otras fueron introducidas deliberadamente durante la producción de los dispositivos.
Algunos eventos documentados ilustran los riesgos asociados:
Compromiso por botnets (2014)
Dispositivos DVR de varios fabricantes fueron objetivo de un botnet utilizado para minería de bitcoins. La falta de medidas básicas de seguridad, como autenticación fuerte, hizo vulnerables estos dispositivos, evidenciando los riesgos de descuidar la protección de equipos conectados a la red.
Botnet Mirai y cámaras IP (2016)
El botnet Mirai comprometió miles de cámaras IP de un fabricante chino explotando credenciales predeterminadas débiles y expuestas. Los dispositivos infectados se utilizaron para lanzar ataques DDoS a gran escala, afectando infraestructuras críticas en todo el mundo.
Escalamiento de privilegios en cámaras IP (2021)
Se descubrió una vulnerabilidad grave en cámaras de un fabricante chino que permitía a atacantes obtener privilegios de administrador sin credenciales válidas. Esta falla comprometió la seguridad de redes completas, especialmente en sistemas que dependían de esas cámaras para vigilancia sensible.
¿Cómo evitar estos problemas?
La solución pasa por adoptar sistemas de alta calidad que ofrezcan soporte continuo, actualizaciones periódicas y medidas de seguridad robustas.
Dispositivos como DVR y NVR suelen depender de firmware propietario con actualizaciones limitadas, lo que los convierte en objetivos más fáciles para atacantes.
La elección de sistemas más modernos, como servidores equipados con software VMS, ofrece mayor flexibilidad, seguridad y capacidad de adaptación frente a amenazas emergentes.
Es esencial considerar el Total Cost of Ownership (TCO) en la decisión de compra.
Centrarse exclusivamente en el costo inicial de las cámaras puede llevar a adoptar soluciones de bajo costo y alta vulnerabilidad, aumentando el riesgo de ataques y costos ocultos asociados con fallas o compromisos.
Invertir en sistemas que prioricen la ciberseguridad es, por tanto, un enfoque más eficaz y económico a largo plazo.
Consideraciones finales
Las vulnerabilidades identificadas en sistemas de videovigilancia en los últimos años refuerzan la necesidad de tratar la ciberseguridad como un elemento esencial en cualquier proyecto de videovigilancia.
La elección de soluciones de bajo costo puede parecer económicamente ventajosa al principio, pero suele resultar en sistemas con fallas significativas y expuestos a riesgos que comprometen datos y operaciones críticas.
Empresas con experiencia en proyectos de seguridad pueden evaluar las necesidades específicas de cada entorno, identificar vulnerabilidades, implementar soluciones de alta calidad y garantizar que el sistema siga las mejores prácticas de ciberseguridad.
A3A Engenharia es una empresa de ingeniería especializada en proyectos de seguridad electrónica, con más de 29 años de experiencia en el mercado.
Conclusión
Gracias por dedicar tiempo a explorar este tema esencial.
Si está considerando implementar o mejorar un sistema de videovigilancia, estamos a disposición para ayudarle a desarrollar la solución más adecuada a sus necesidades.