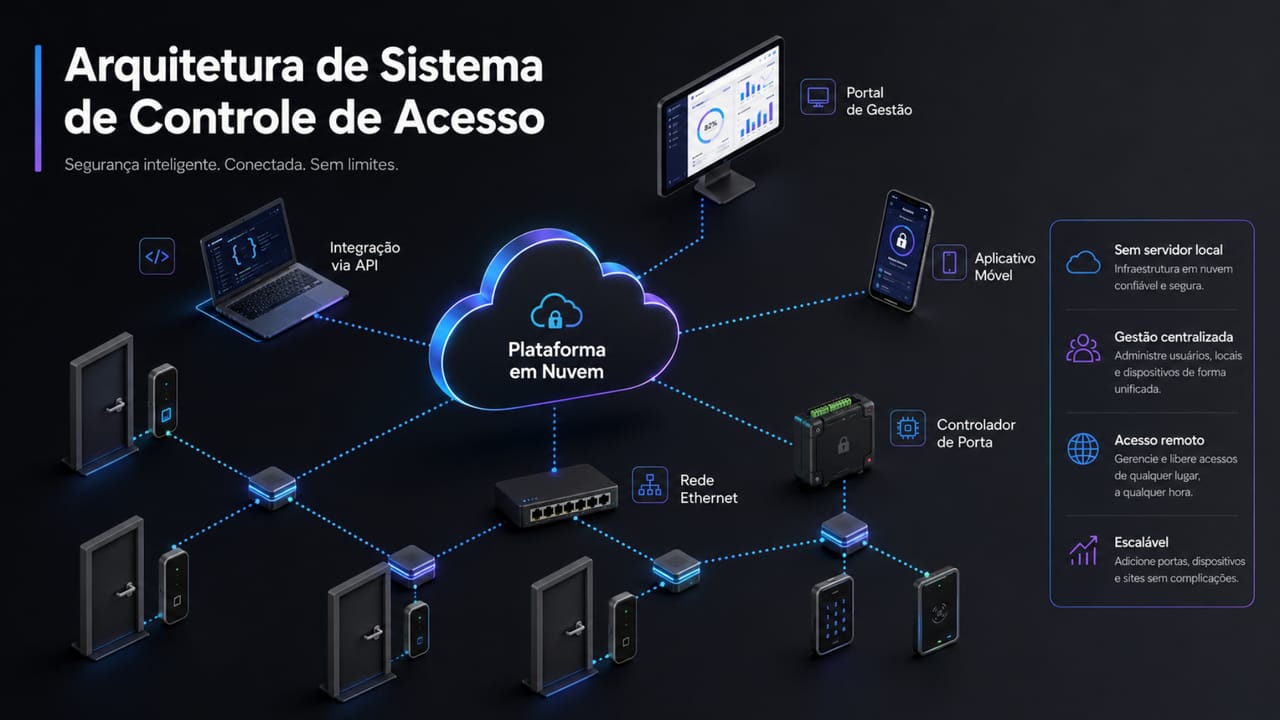
Entienda cómo diseñar arquitecturas enterprise de control de acceso para múltiples sitios, integrando identidad, controladoras, redes, gobernanza, ciberseguridad, video, cloud y continuidad operativa.
¡Descúbrelo!
El control de acceso dejó de ser únicamente una solución para abrir puertas, liberar torniquetes o restringir la entrada a determinadas áreas. En entornos corporativos, industriales, hospitalarios, logísticos, educativos, gubernamentales y de infraestructura crítica, el control de acceso pasó a ser una arquitectura tecnológica compleja, integrada con la seguridad física, la infraestructura de TI, la operación predial, el compliance y la gobernanza corporativa.
En proyectos simples, el sistema puede estar compuesto por pocos lectores, algunas puertas y administración local. En proyectos enterprise, la realidad es otra: múltiples sitios, miles de usuarios, visitantes, terceros, turnos, áreas críticas, reglas por grupo, integración con video, comunicación con sistemas de RR. HH., directorios corporativos, IAM, SOC, ascensores, estacionamiento, informes, dashboards, auditoría y alta disponibilidad.
En este contexto, diseñar control de acceso exige una visión de arquitectura. La elección de lectores, controladoras, cerraduras, servidores, bases de datos, licencias e integraciones debe ser consecuencia de una estrategia técnica, y no solo de una lista de equipos.
Plataformas corporativas como Lenel OnGuard ayudan a comprender este nivel de madurez. Representan un estándar enterprise de control de acceso, pensado para escala, integración, gobernanza, operación distribuida, trazabilidad y continuidad. Así como las arquitecturas de redes corporativas exigen segmentación, redundancia, políticas, protocolos y gestión centralizada, los sistemas modernos de control de acceso también necesitan diseñarse como infraestructura crítica.
Este artículo presenta una visión técnica de la arquitectura de control de acceso corporativo, con foco en entornos complejos, multi-site y de alta criticidad.
¿Qué es una arquitectura de control de acceso corporativo?
Una arquitectura de control de acceso corporativo es el conjunto organizado de tecnologías, reglas, procesos e integraciones que define quién puede acceder a un determinado entorno físico, en qué lugar, en qué horario, bajo qué condiciones y con qué nivel de trazabilidad.
En términos prácticos, el sistema debe responder cuatro preguntas fundamentales:
- Quién está intentando acceder.
- Dónde se solicita el acceso.
- Cuándo ocurre el acceso.
- Bajo qué condiciones el acceso debe permitirse, denegarse, registrarse o tratarse como excepción.
Estas preguntas parecen simples, pero en entornos corporativos se despliegan en una arquitectura robusta. El “quién” involucra empleados, terceros, visitantes, prestadores, operadores, grupos, perfiles, credenciales, vínculos con RR. HH. y estado contractual. El “dónde” involucra puertas, salas, laboratorios, data centers, áreas industriales, estacionamientos, ascensores, muelles, porterías, edificios y sitios remotos. El “cuándo” involucra turnos, jornadas, feriados, excepciones, validez de credenciales y accesos temporales. Las “condiciones” involucran reglas de seguridad, niveles de acceso, políticas de riesgo, alarmas, integraciones y pistas de auditoría.
Por eso, en una arquitectura corporativa, el control de acceso no es solo el acto de abrir o bloquear una puerta. Es el mecanismo que transforma políticas de seguridad, identidad y operación en decisiones automatizadas en el entorno físico.
¿Por qué los sistemas enterprise son diferentes del control de acceso convencional?
Los sistemas convencionales de control de acceso suelen atender entornos menores, con pocas puertas, baja complejidad operativa y administración centralizada en un único lugar. Pueden ser suficientes para pequeñas oficinas, tiendas, condominios o instalaciones con bajo grado de integración.
En entornos enterprise, el desafío cambia de escala y naturaleza. El sistema debe soportar crecimiento, estandarización, operación distribuida e integración con otros sistemas críticos. La complejidad no está solo en el número de puertas, sino en la cantidad de reglas, usuarios, unidades, permisos, excepciones, integraciones y requisitos de disponibilidad.
Escala
En proyectos corporativos, es común encontrar cientos o miles de lectores distribuidos en múltiples edificios, ciudades, estados o países. El sistema debe mantener consistencia entre sitios, permitir administración centralizada, respetar particularidades locales y consolidar eventos para operación, auditoría y gestión.
La base de usuarios también crece. Empleados, terceros, visitantes, equipos temporales, prestadores, operadores y administradores tienen perfiles distintos. Cada grupo puede tener permisos específicos, horarios diferentes, áreas autorizadas, validez temporal y requisitos de aprobación.
Criticidad
El control de acceso en entornos críticos no puede tratarse como recurso auxiliar. Protege personas, activos, información, procesos productivos y áreas sensibles.
Entre los escenarios típicos están data centers, industrias, plantas de energía, hospitales, centros logísticos, laboratorios, edificios corporativos, instituciones financieras, instituciones públicas, campus educativos e infraestructuras críticas.
En estos entornos, las fallas de control de acceso pueden generar impactos operativos, financieros, regulatorios, reputacionales y de seguridad.
Integración
Cuanto más maduro es el entorno, menos aislado debe estar el sistema de control de acceso. En arquitecturas enterprise, necesita comunicarse con sistemas de video, RR. HH., directorios corporativos, IAM, SOC, ascensores, estacionamiento, automatización predial, visitantes, informes corporativos y plataformas de análisis.
La integración permite reducir retrabajo, automatizar flujos, evitar permisos indebidos, acelerar investigaciones y mejorar la respuesta operativa. Sin integración, el control de acceso tiende a convertirse en una base paralela de identidad física, desconectada de la realidad organizacional.
Gobernanza
En entornos enterprise, no basta registrar usuarios y habilitar puertas. Es necesario definir quién puede crear usuarios, quién aprueba accesos, quién revisa permisos, quién elimina accesos tras desvinculaciones, cómo tratar visitantes, cómo controlar terceros, cómo auditar excepciones y cómo producir evidencias.
La gobernanza transforma el control de acceso en un proceso corporativo continuo, y no en una actividad puntual de instalación.
Las capas de una arquitectura moderna de control de acceso
Una arquitectura de control de acceso corporativo puede entenderse en capas. Este enfoque facilita el diseño, la especificación, la contratación, la implantación, la operación y la evolución del sistema.
Capa de identidad física
La arquitectura comienza antes de la puerta: comienza en la identidad.
La capa de identidad física define quiénes son las personas autorizadas a interactuar con el entorno. Incluye empleados, visitantes, terceros, prestadores, proveedores, operadores, administradores y perfiles especiales. Cada identidad puede vincularse con matrícula, empresa, área, función, contrato, estado, fecha de validez, foto, documento, credencial e historial de actividad.
En sistemas corporativos, la calidad de la identidad es esencial. Una base desactualizada, duplicada o sin vínculo con fuentes confiables compromete toda la seguridad del sistema. Por eso, integraciones con RR. HH., directorios corporativos, IAM o sistemas de gestión de terceros son relevantes en arquitecturas maduras.
Capa de credenciales
La credencial es el medio por el cual la identidad se presenta al sistema. Puede ser física, digital o biométrica.
Entre las opciones más comunes están tarjetas de proximidad, smart cards, credenciales móviles, códigos QR, PIN, biometría, tarjetas temporales, credenciales desechables y credenciales de visitantes.
La elección de la credencial depende del nivel de seguridad exigido, flujo de personas, experiencia del usuario, compatibilidad con lectores, costo operativo y requisitos de gobernanza.
En entornos enterprise, también es importante gestionar el ciclo de vida de la credencial. Esto incluye emisión, activación, asociación al usuario, validez, bloqueo, sustitución, pérdida, devolución, expiración, auditoría y descarte. Badges inactivos, credenciales sin uso y accesos acumulados son fuentes frecuentes de riesgo.
Capa de dispositivos de campo
La capa de campo está compuesta por elementos físicos instalados en los puntos de control. Incluye lectores, sensores, cerraduras, electroimanes, pulsadores, contactos magnéticos, barreras, torniquetes, puertas giratorias, puertas automáticas, módulos de entrada y salida, fuentes, cajas, paneles y dispositivos auxiliares.
Estos componentes deben especificarse según el tipo de ambiente, flujo de personas, criticidad del área, nivel de seguridad, redundancia eléctrica, condiciones ambientales, integración con CCTV y requisitos de mantenimiento.
Un error común en proyectos de control de acceso es comenzar por la elección del dispositivo. En arquitecturas corporativas, el dispositivo debe ser consecuencia de la función operativa y de la política de seguridad.
Capa de controladoras
Las controladoras son elementos centrales de la arquitectura. Conectan los dispositivos de campo con el sistema de gestión. En muchos proyectos almacenan reglas localmente, procesan eventos, controlan lectores, entradas, salidas y puertas, y permiten que el acceso siga funcionando incluso ante fallas temporales de comunicación con el servidor.
En entornos corporativos, las controladoras deben evaluarse en capacidad de lectores, entradas y salidas, comunicación TCP/IP, buses de campo, operación offline, seguridad de comunicación, soporte de certificados, actualización remota, gestión de contraseñas, compatibilidad con lectores y soporte a arquitecturas distribuidas.
En plataformas enterprise como Lenel OnGuard, las controladoras LenelS2/Mercury se utilizan con frecuencia como referencia en arquitecturas corporativas por su capacidad de integración, escalabilidad y soporte a entornos distribuidos. El punto central, sin embargo, no es solo la marca, sino el papel arquitectónico: garantizar decisión local, comunicación segura, registro de eventos e integración confiable con la plataforma central.
Capa de comunicación
Los sistemas modernos de control de acceso son sistemas de red. Controladoras, servidores, clientes, APIs, bases de datos, servicios de video, estaciones de operación e integraciones dependen de comunicaciones confiables y seguras.
Esta capa involucra TCP/IP, VLANs, firewalls, DNS y FQDN, VPN, comunicación cifrada, segmentación de red, latencia entre sitios, disponibilidad de enlaces, reglas de acceso entre zonas y monitoreo de conectividad.
En sistemas multi-site, la comunicación es aún más importante. El diseño debe considerar el comportamiento ante pérdida de enlace, falla de VPN, degradación de latencia, indisponibilidad del servidor central o pérdida de comunicación con una región.
Las arquitecturas cloud e híbridas vuelven esta capa todavía más relevante. El uso de FQDN, VPN redundantes, certificados, TLS y autenticación mutua pasa a formar parte de la estrategia de seguridad y continuidad.
Capa de aplicación
La capa de aplicación reúne servidores, servicios, clientes e interfaces responsables de la administración, operación e integración del sistema.
En sistemas enterprise, esta capa puede incluir servidor de aplicación, servidor de comunicación, base de datos, servicios de autenticación, servicios de eventos, clientes de administración, clientes web, alarm monitoring, gestión de credenciales, gestión de visitantes, informes, dashboards, APIs y servicios de integración.
La evolución de las plataformas corporativas apunta a un mayor uso de browser clients. Esto reduce la dependencia de estaciones con software instalado, facilita el acceso distribuido, simplifica actualizaciones y permite que diferentes perfiles interactúen con el sistema mediante interfaces específicas.
Capa de datos
El control de acceso genera datos continuamente. Cada intento de acceso, alarma, apertura de puerta, acceso denegado, cambio de permiso, creación de credencial, check-in de visitante, evento de hardware o acción de operador puede convertirse en evidencia.
La capa de datos involucra base de datos, logs, eventos, alarmas, transacciones, registros de cardholders, historial de badges, informes, dashboards, backups, retención, archivado y auditoría.
En entornos críticos, estos datos deben ser íntegros, disponibles, consultables y protegidos. Se utilizan en investigaciones, auditorías, compliance, análisis operacional, mejora de procesos y respuesta a incidentes.
Capa operacional
La capa operacional es donde el sistema se encuentra con la rutina de seguridad patrimonial, facilities, recepción, SOC y administración predial.
Incluye monitoreo de alarmas, mapas interactivos, video contextual, verificación visual de cardholders, estado de dispositivos, acciones de apertura y bloqueo, lockdown, respuesta a emergencias, seguimiento de visitantes, informes operativos y dashboards de salud.
Una buena arquitectura no debe limitarse a permitir accesos. Debe permitir operación eficiente, investigación rápida y respuesta coordinada.
Capa de integración
Cuanto más corporativo es el entorno, más deja el control de acceso de ser un sistema aislado y pasa a ser una plataforma integrada al ecosistema operativo de la organización.
Las integraciones más comunes involucran VMS y CCTV, RR. HH., Active Directory, IAM, sistemas de visitantes, ascensores, estacionamiento, BMS, sistemas de reservas, SOC, data warehouse, plataformas de analytics, sistemas de tickets, ERPs y plataformas corporativas.
APIs, conectores y servicios de integración permiten automatizar flujos, evitar doble digitación, reducir error humano y transformar eventos físicos en datos útiles para la organización.
Federación de sitios: ¿qué cambia cuando el control de acceso deja de ser local?
Uno de los puntos más importantes en arquitecturas enterprise es la federación de sitios. A medida que una organización crece, el sistema deja de atender una única instalación y pasa a coordinar múltiples entornos físicos, muchas veces con necesidades diferentes.
Sistema local
En un sistema local, administración, operación, base de datos y dispositivos se concentran en una única instalación. Este modelo es adecuado para entornos menores o de baja complejidad.
Sistema multi-site centralizado
En el modelo multi-site centralizado, varias unidades se conectan a una administración común. La organización puede estandarizar reglas, consolidar informes y mantener una visión corporativa del entorno.
Este modelo exige atención a la conectividad entre sitios, estandarización de reglas, administración central, autonomía operativa local, consolidación de eventos, gestión de usuarios en múltiples unidades, permisos por sitio y contingencia ante fallas de enlace.
Arquitectura federada o regionalizada
En organizaciones mayores, puede ser necesaria una arquitectura federada o regionalizada. En este modelo, el sistema se estructura en instancias, regiones o dominios administrativos, permitiendo equilibrio entre gobernanza central y operación local.
Este tipo de arquitectura puede incluir entorno master, regiones, servidores regionales, políticas globales, reglas locales, segmentación de datos, permisos por alcance, consolidación corporativa, operación distribuida y expansión por sitio o región.
Plataformas como Lenel OnGuard Enterprise ayudan a ilustrar este patrón, pues fueron concebidas para entornos en los que la organización necesita operar control de acceso a escala, con regiones, segmentos, múltiples servidores, diferentes perfiles administrativos y crecimiento progresivo.
¿Por qué importa la federación?
La federación de sitios no es solo una cuestión de tamaño. Impacta gobernanza, continuidad, desempeño y seguridad.
Una arquitectura federada puede reducir dependencia de una única operación central, permitir autonomía operativa en unidades críticas, facilitar crecimiento por región, estandarizar políticas corporativas, preservar particularidades locales, mejorar trazabilidad, permitir delegación controlada, apoyar informes consolidados y reducir riesgos ante fallas de comunicación.
Alta disponibilidad y continuidad operativa
En control de acceso corporativo, la disponibilidad no es un detalle técnico. Es un requisito de operación.
El proyecto debe responder qué ocurre si falla el servidor principal, si la base de datos queda indisponible, si cae el enlace de una unidad, si las controladoras continúan tomando decisiones localmente, si los eventos se almacenarán y sincronizarán después, qué servicios necesitan redundancia, si existe plan de recuperación y cómo se realizarán upgrades sin comprometer la operación.
En sistemas enterprise, la alta disponibilidad puede involucrar redundancia de servidores, clustering, base de datos resiliente, colas de eventos, servicios distribuidos, monitoreo de salud, backup, disaster recovery y procedimientos de contingencia.
La evolución de plataformas como OnGuard 8.4 muestra la importancia de este tema. Mejoras de servicios, arquitectura 64-bit, colas de mensajes, autenticación separada, desempeño de API, disponibilidad de eventos y recursos de alta disponibilidad refuerzan una tendencia clara: el control de acceso corporativo debe tratarse como sistema crítico.
La alta disponibilidad, sin embargo, no se resume a tecnología. También depende de documentación, pruebas, rutina de mantenimiento, actualización planificada, revisión de logs, validación de backup y capacitación del equipo operativo.
Ciberseguridad en sistemas de control de acceso
El control de acceso físico también es un sistema de TI. Posee servidores, bases de datos, controladoras IP, credenciales digitales, APIs, interfaces web, integraciones y comunicación en red. Por lo tanto, también posee superficie de ataque.
Ignorar la ciberseguridad en sistemas de seguridad física es un error recurrente. Un entorno de control de acceso mal segmentado, desactualizado o con credenciales débiles puede representar riesgo para la organización.
Riesgos típicos
Entre los riesgos más comunes están controladoras con contraseñas débiles o predeterminadas, certificados expirados, comunicación sin cifrado adecuado, servidores sin actualización, clientes legados, permisos excesivos, ausencia de segregación de red, integraciones sin gobernanza, cuentas administrativas compartidas, falta de logs y revisión, ausencia de hardening y exposición indebida de interfaces web.
Prácticas recomendadas
Una arquitectura segura debe considerar segmentación de red, TLS, Mutual TLS, FQDN, certificados digitales, gestión de contraseñas de controladoras, autenticación fuerte para administradores, menor privilegio, revisión periódica de usuarios, actualización de versiones, aplicación de patches, logs y auditoría, hardening de servidores, control de acceso remoto y gobernanza de APIs e integraciones.
En sistemas corporativos modernos, recursos como gestión centralizada de certificados, autenticación mutua entre servidores y controladoras, soporte a FQDN y adherencia a modelos de arquitectura cloud-ready son cada vez más relevantes.
La ciberseguridad no debe añadirse al final del proyecto. Debe nacer en el diseño de la arquitectura.
Cloud, on-premises o híbrido: ¿cómo elegir el modelo de implantación?
La elección entre implantación local, cloud o híbrida debe realizarse con base en criterios técnicos, operativos y estratégicos. No existe un modelo universalmente mejor para todos los escenarios.
Arquitectura on-premises
La implantación local puede ser adecuada cuando la organización necesita mantener control directo sobre servidores, bases de datos, integraciones e infraestructura. Este modelo puede tener sentido para entornos con requisitos específicos de TI, baja tolerancia a dependencias externas, integraciones locales intensivas o políticas internas que exigen operación dentro del propio data center.
La arquitectura on-premises, sin embargo, exige mayor responsabilidad interna sobre servidores, sistema operativo, base de datos, backup, actualización, seguridad, redundancia y soporte.
Arquitectura cloud
La arquitectura cloud puede reducir la complejidad de infraestructura local y transferir parte de la responsabilidad de mantenimiento al proveedor de la solución. En modelos SaaS, la organización puede ganar previsibilidad, actualización continua, soporte, escalabilidad y menor dependencia de servidores locales.
En plataformas enterprise como OnGuard Cloud, la arquitectura puede incluir alojamiento en AWS, single tenancy, conectividad segura por VPN, administración vía web o AppStream, soporte continuo, monitoreo y redundancia en zonas de disponibilidad.
Este modelo exige análisis cuidadoso de conectividad, latencia, disponibilidad de enlaces, requisitos de seguridad, integración con sistemas locales y estrategia de continuidad.
Arquitectura híbrida
El modelo híbrido puede ser adecuado cuando la organización desea combinar operación local, integración con entornos internos y recursos de cloud. También puede utilizarse en estrategias de migración gradual.
Entornos con múltiples sitios, unidades remotas, plantas industriales o requisitos diferentes por región pueden beneficiarse de un enfoque híbrido, siempre que la arquitectura esté correctamente planificada.
Gobernanza de accesos: donde la arquitectura se encuentra con el compliance
La gobernanza es una de las dimensiones más importantes del control de acceso corporativo. Un sistema técnicamente avanzado puede continuar siendo inseguro si los permisos se administran mal.
La gobernanza de acceso físico debe definir quién puede registrar usuarios, quién puede emitir credenciales, quién aprueba permisos, quién revisa accesos, cómo expiran los accesos temporales, cómo se controlan terceros, cómo se registran visitantes, cómo se eliminan accesos tras desvinculaciones, cómo se aprueban excepciones y cómo se producen evidencias.
Access levels, timezones y holidays
La lógica de acceso se construye mediante la combinación entre identidad, lugar y tiempo. En una arquitectura corporativa, access levels definen qué lectores o puertas pueden utilizarse; timezones definen cuándo está permitido el acceso; holidays definen excepciones de calendario; device groups organizan dispositivos en grupos operativos; lockdown groups apoyan la respuesta de emergencia; y la segmentación limita los alcances administrativos y operativos.
Estos elementos son invisibles para la mayoría de los usuarios, pero son esenciales para la seguridad. Una regla mal configurada puede liberar acceso indebido. Una regla sin revisión puede mantener permisos obsoletos. Un acceso temporal sin validez puede volverse permanente.
Revisión periódica
La revisión periódica debe identificar cardholders inactivos, badges sin uso, usuarios desvinculados, terceros con contrato vencido, visitantes recurrentes, permisos incompatibles con función, accesos temporales expirados, grupos con privilegios excesivos y administradores sin necesidad de acceso.
Los informes y dashboards son fundamentales para transformar la gobernanza en una práctica continua.
Gestión de visitantes y terceros
Los visitantes y terceros merecen atención especial en arquitecturas de control de acceso. No siguen el mismo ciclo de vida que los empleados, pero acceden a entornos físicos, reciben credenciales, interactúan con áreas controladas y pueden representar riesgos operativos.
Una arquitectura madura debe prever prerregistro, anfitrión responsable, check-in, check-out, captura de documento, foto, aceptación de políticas, badge temporal, credencial desechable, física o móvil, validez del acceso, notificación al host, registro de evidencias e informes de visitantes.
Para terceros y prestadores, el control puede ir más lejos. Es común exigir vínculo con empresa contratada, contrato activo, seguro, capacitación, certificación, inducción de seguridad, validez temporal y aprobación por un responsable.
Este tipo de flujo demuestra cómo el control de acceso se conecta con compliance, jurídico, seguridad laboral, facilities y gestión de proveedores.
Integración con video, alarmas y operación de seguridad
El control de acceso gana valor operativo cuando se integra con videomonitoreo y procesos de respuesta a eventos.
Un evento de acceso denegado, puerta forzada, puerta mantenida abierta, badge inválido, intento fuera de horario o entrada en un área crítica no debe registrarse simplemente en una tabla. Debe tratarse como información operativa.
La integración con video permite asociar el evento con imagen en vivo, recuperar grabaciones relacionadas, mostrar video en contexto de alarma, apoyar investigaciones, validar visualmente identidad, reducir tiempo de respuesta y aportar evidencias.
La integración con mapas, alarmas y layouts operativos permite que los operadores comprendan dónde ocurrió el evento, qué dispositivo está involucrado, qué acción debe tomarse y qué riesgo está asociado.
En entornos con SOC o centrales de seguridad, este tipo de integración es esencial para transformar el control de acceso en conciencia situacional.
Informes, dashboards e inteligencia operacional
Los sistemas de control de acceso generan una cantidad significativa de datos. Estos datos pueden utilizarse solo para consultas puntuales o pueden alimentar una estrategia de inteligencia operacional.
Los informes y dashboards pueden apoyar auditoría de accesos, revisión de permisos, investigación de incidentes, análisis de visitantes, identificación de badges inactivos, seguimiento de alarmas, uso de áreas, salud del sistema, desempeño de servidores, estado de paneles, seguimiento de backups y evidencias de compliance.
En entornos enterprise, los informes no deben verse únicamente como recurso administrativo. Forman parte del mecanismo de gobernanza.
Los dashboards también ayudan a conectar seguridad física, gestión predial, TI y liderazgo. Una visión consolidada de alarmas, accesos, visitantes, dispositivos y salud del sistema permite decisiones más rápidas y basadas en datos.
Criterios para especificar una arquitectura enterprise de control de acceso
Antes de elegir equipos o licencias, un proyecto de control de acceso corporativo debe responder un conjunto de criterios técnicos y operativos.
Entre los principales están: cantidad actual y futura de lectores, número de sitios, necesidad de federación o regionalización, cantidad de usuarios, cantidad de visitantes y terceros, tipos de credenciales, áreas críticas, volumen de eventos, requisitos de retención, integración con video, integración con RR. HH., IAM o Active Directory, integración con ascensores y estacionamiento, requisitos cloud, disponibilidad esperada, redundancia necesaria, política de backup, requisitos de ciberseguridad, segmentación de red, permisos administrativos, informes, auditoría, operación local y central, soporte, ciclo de vida, plan de upgrade, capacitación de operadores y plan de continuidad.
Este levantamiento permite evitar dos errores comunes: subdimensionar una solución que no soportará la operación futura o sobredimensionar una arquitectura sin alineación con los riesgos y necesidades reales.
¿Dónde encajan plataformas como Lenel OnGuard en esta arquitectura?
Plataformas enterprise como Lenel OnGuard están diseñadas para escenarios en los que el control de acceso necesita operar como infraestructura corporativa. Tienen sentido cuando el entorno exige escala, integración, gobernanza, operación distribuida, auditoría y continuidad.
En lugar de tratar cada puerta como un punto aislado, este tipo de plataforma organiza el control de acceso como sistema integrado. La arquitectura puede involucrar múltiples ediciones, crecimiento progresivo, entornos regionales, browser clients, gestión de cardholders, visitantes, credenciales, informes, dashboards, monitoreo de alarmas, integración con video, APIs, cloud y soporte continuo.
El valor de una plataforma de este tipo no está solo en liberar accesos. Está en la capacidad de coordinar la seguridad física de entornos complejos, conectarse con sistemas corporativos, apoyar auditoría, permitir expansión y sostener operaciones críticas.
Por eso, en proyectos de control de acceso corporativo, Lenel OnGuard puede utilizarse como referencia de madurez arquitectónica. Ayuda a demostrar qué diferencia una solución simple de una plataforma enterprise: capacidad de crecer, integrar, segmentar, operar, auditar y evolucionar.
Conclusión: el control de acceso enterprise es arquitectura crítica
El control de acceso corporativo debe diseñarse como arquitectura crítica, no como una lista de equipos.
La elección de lectores, cerraduras, controladoras, servidores y licencias es importante, pero debe venir después de definir requisitos, gobernanza, integración, disponibilidad, operación y ciberseguridad.
En entornos enterprise, el control de acceso debe responder a desafíos de escala, múltiples sitios, federación, identidad física, credenciales, visitantes, terceros, alarmas, video, APIs, informes, auditoría, cloud y continuidad operacional.
Plataformas como Lenel OnGuard muestran el nivel de madurez necesario para estos escenarios. Representan un enfoque en el que el control de acceso deja de ser solo una barrera física y pasa a ser una plataforma corporativa de seguridad, operación y gobernanza.
Para organizaciones que operan entornos críticos, la pregunta no debe ser solo “¿qué lector instalar?”. La pregunta correcta es: ¿qué arquitectura de control de acceso sostiene la seguridad, la operación y el crecimiento de la organización?
¿Necesita diseñar, modernizar o auditar una arquitectura de control de acceso corporativo?
A3A Engenharia actúa en el diagnóstico, especificación, integración, implantación y soporte de sistemas de control de acceso para entornos corporativos, industriales y críticos.
Conozca también nuestra solución Lenel OnGuard para control de acceso enterprise.