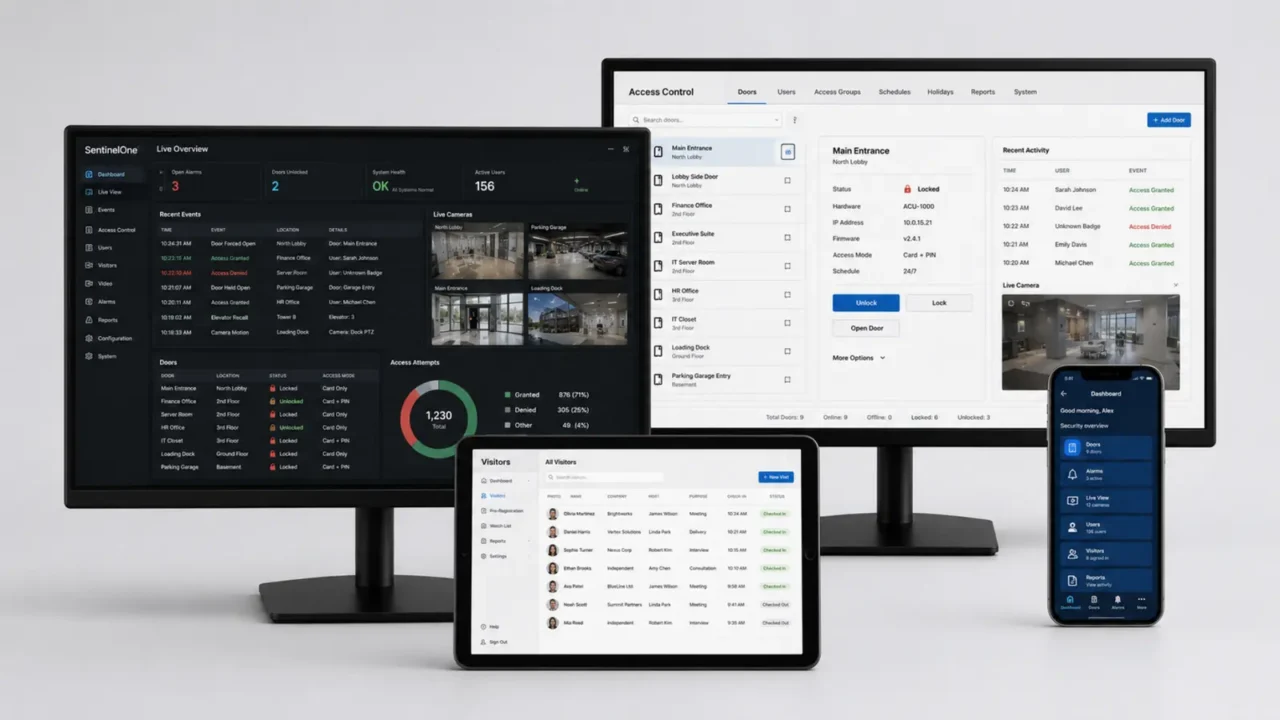
Entienda cómo Lenel OnGuard estructura una arquitectura enterprise de control de acceso para múltiples sitios, credenciales, visitantes, alarmas, video, integraciones, cloud y gobernanza.
¡Descúbrelo!
Lenel OnGuard es una de las plataformas más reconocidas del mercado global de control de acceso corporativo. A diferencia de soluciones orientadas únicamente a puertas, lectores o torniquetes aislados, OnGuard fue concebido para entornos en los que el control de acceso debe operar como una infraestructura crítica de seguridad física, con escala, gobernanza, integración, disponibilidad y trazabilidad.
En organizaciones con múltiples sitios, miles de usuarios, visitantes, terceros, áreas críticas, integración con video, comunicación con sistemas corporativos y necesidad de auditoría, el control de acceso deja de ser un subsistema operativo y pasa a formar parte de la arquitectura de seguridad, TI, facilities y compliance de la empresa.
Es en este escenario donde se destacan plataformas enterprise como Lenel OnGuard. Permiten estructurar el control de acceso como una plataforma corporativa, integrando identidades físicas, credenciales, controladoras, servidores, bases de datos, políticas de acceso, eventos, alarmas, video, visitantes, informes, dashboards, APIs, cloud y operación distribuida.
Para entender el valor de OnGuard, primero es importante ver el control de acceso como arquitectura. En entornos enterprise, el desafío no consiste solo en permitir o negar una entrada. El desafío es coordinar, a escala, quién puede acceder, dónde puede acceder, cuándo puede acceder, bajo qué condiciones, con qué evidencia y con qué nivel de continuidad operativa.
Este artículo presenta una visión técnica de Lenel OnGuard como plataforma enterprise para control de acceso corporativo, múltiples sitios y seguridad integrada.
¿Qué es Lenel OnGuard?
Lenel OnGuard es una plataforma integrada de control de acceso y seguridad física desarrollada por LenelS2, marca del ecosistema Honeywell. Su propuesta es atender entornos corporativos y críticos que necesitan una solución escalable, integrada y gobernable para gestionar accesos físicos, credenciales, usuarios, visitantes, alarmas, eventos, integraciones y operación de seguridad.
OnGuard puede utilizarse en diferentes perfiles de organización, desde entornos corporativos de tamaño medio hasta arquitecturas enterprise distribuidas en múltiples unidades. La plataforma soporta diferentes ediciones, caminos de expansión y modelos de implantación, incluidos entornos on-premises, cloud y arquitecturas híbridas.
Más que un software para registrar personas y puertas, OnGuard debe entenderse como una plataforma corporativa de seguridad física. Organiza el control de acceso en una arquitectura compuesta por identidades, credenciales, lectores, controladoras, servidores, bases de datos, reglas, eventos, alarmas, informes, dashboards, APIs e integraciones con sistemas externos.
Este enfoque es especialmente relevante en empresas que necesitan estandarizar políticas de acceso, administrar múltiples unidades, integrar seguridad física con TI, operar eventos en tiempo real y producir evidencias confiables para auditoría.
¿Por qué OnGuard es una referencia en control de acceso enterprise?
OnGuard se convirtió en una referencia en control de acceso enterprise porque fue diseñado para escenarios en los que las soluciones convencionales tienden a ser insuficientes. En proyectos corporativos complejos, los principales desafíos no están solo en el número de puertas, sino también en la escala administrativa, la gobernanza, las integraciones, la continuidad operativa y la capacidad de evolución del sistema.
Escalabilidad
Un sistema de control de acceso enterprise debe crecer junto con la organización. Esto incluye crecimiento en número de lectores, sitios, usuarios, cardholders, visitantes, operadores, integraciones, eventos, informes y políticas.
OnGuard atiende este tipo de necesidad mediante diferentes ediciones y arquitecturas, como ADV, PRO y Enterprise, permitiendo dimensionar la solución según el porte, la criticidad y la complejidad del entorno. Esta lógica de crecimiento es importante porque el control de acceso rara vez permanece estático. Nuevas unidades, nuevas áreas, nuevos turnos, nuevas integraciones y nuevos requisitos de auditoría surgen a lo largo del ciclo de vida de la organización.
En lugar de limitar el proyecto a una instalación local, OnGuard permite pensar en una arquitectura escalable, capaz de soportar expansión progresiva y entornos distribuidos.
Gobernanza
En entornos corporativos, la seguridad no depende únicamente de la tecnología. También depende de la calidad de la gobernanza.
OnGuard apoya la gobernanza de acceso al permitir administrar cardholders, badges, access levels, timezones, holidays, grupos, visitantes, usuarios del sistema, permisos administrativos, informes y pistas de auditoría.
Esto es fundamental para evitar problemas comunes, como accesos acumulados, credenciales activas de usuarios desvinculados, terceros con acceso vencido, visitantes sin registro adecuado, permisos excesivos, ausencia de evidencia y falta de revisión periódica.
Una plataforma enterprise debe permitir que la organización responda preguntas como quién tiene acceso a determinada área, por qué ese acceso fue concedido, quién aprobó o modificó el permiso, cuándo se utilizó por última vez la credencial, qué usuarios están inactivos, qué visitantes accedieron al entorno, qué eventos requieren investigación y qué excepciones fueron registradas.
Integración
El control de acceso corporativo no debe operar de forma aislada. En entornos maduros, necesita integrarse con sistemas de video, RR. HH., Active Directory, IAM, SOC, ascensores, estacionamiento, visitantes, sistemas de reserva, data warehouses y plataformas de analytics.
OnGuard cuenta con recursos y un ecosistema de integración que permiten conectar la plataforma con distintos sistemas corporativos. OpenAccess API, por ejemplo, es un componente importante para integraciones, automatizaciones y extracción de datos en arquitecturas enterprise.
Este tipo de integración aumenta el valor del sistema porque transforma el control de acceso en una plataforma operativa. Los eventos de acceso pueden activar video, alimentar informes, generar indicadores, apoyar investigaciones, actualizar permisos y reflejar cambios de identidad provenientes de sistemas corporativos.
Operación crítica
Los sistemas enterprise deben apoyar la operación continua. Esto incluye alarm monitoring, mapas, video contextual, estado de dispositivos, lockdown, dashboards, informes, salud del sistema, alta disponibilidad, soporte técnico y ciclo de vida.
OnGuard ofrece recursos orientados a este tipo de operación, con clientes y módulos específicos para monitoreo, credenciales, visitantes, informes, dashboards, configuración de comportamientos, gestión de hardware y seguimiento de la salud del sistema.
En entornos críticos, la pregunta no es solamente si la puerta abrió. La pregunta es si el sistema puede operar, registrar, auditar, responder, integrarse y mantenerse disponible incluso ante crecimiento, fallas, upgrades y cambios organizacionales.
Arquitectura Lenel OnGuard: visión general de las capas
Lenel OnGuard puede entenderse como una arquitectura por capas. Esta lectura facilita la especificación, implantación, integración y soporte de la plataforma.
Capa de identidad y cardholders
La base de cualquier sistema de control de acceso es la identidad física. En OnGuard, esta capa involucra la gestión de cardholders, visitantes, terceros, prestadores, operadores y demás perfiles que necesitan interactuar con áreas controladas.
Cada persona puede estar asociada a información como nombre, foto, documento, empresa, departamento, función, credenciales, badges, access levels, historial de actividad, campos personalizados y segmentación. En entornos corporativos, esta base debe ser precisa, estar actualizada y, siempre que sea posible, integrarse con fuentes autoritativas como sistemas de RR. HH., directorios corporativos o plataformas de identidad.
La calidad de esta capa es decisiva. Un sistema técnicamente avanzado puede seguir siendo vulnerable si la base de personas está desorganizada, duplicada o desconectada del ciclo de vida real de los usuarios.
Capa de credenciales
La credencial es el medio mediante el cual una identidad física se presenta al sistema. En OnGuard, la gestión de credenciales puede involucrar badges, tarjetas, credenciales móviles, impresión de credenciales, fotos, datos personalizados, estado de la credencial e historial de uso.
En arquitecturas enterprise, gestionar el ciclo de vida de la credencial es tan importante como su emisión inicial. Es necesario controlar credenciales activas, inactivas, vencidas, perdidas, sustituidas o sin uso reciente. También deben gestionarse credenciales temporales para visitantes, prestadores y terceros.
OnGuard Credentials, como cliente browser-based, representa esta modernización operativa al permitir administrar cardholders, badges, access levels, credenciales móviles, impresión de credenciales y filtros de gestión sin depender necesariamente de clientes locales tradicionales para todas las actividades.
Capa de permisos
La capa de permisos transforma la identidad en una regla de acceso. Define qué personas pueden acceder a qué áreas, en qué horarios, bajo qué condiciones y con qué restricciones.
En OnGuard, esta lógica involucra access levels, timezones, holidays, grupos, segmentación y workflows de gestión. En términos prácticos, el permiso es el resultado de combinar identidad, lugar y tiempo.
Esta capa es una de las más sensibles de la arquitectura. Un permiso mal configurado puede permitir acceso indebido a áreas críticas. Un permiso temporal sin vencimiento puede convertirse en un riesgo permanente. La ausencia de revisión puede mantener accesos antiguos incluso después de cambios de función, contrato o desvinculación.
Recursos como Access Manager y Cardholder Self Service ayudan a distribuir la gestión de accesos con mayor gobernanza. Los gestores pueden revisar, aprobar, negar o ajustar solicitudes, mientras la organización mantiene reglas y pistas de decisión.
Capa de controladoras y dispositivos
La capa de campo está compuesta por lectores, puertas, sensores, cerraduras, entradas, salidas, paneles y controladoras. En el ecosistema OnGuard, las controladoras LenelS2/Mercury se utilizan frecuentemente en arquitecturas corporativas por su capacidad de integración con la plataforma y soporte a entornos distribuidos.
Las controladoras desempeñan un papel fundamental porque procesan eventos, controlan dispositivos de campo y pueden mantener reglas localmente para garantizar la operación incluso ante fallas temporales de comunicación con el servidor.
En entornos enterprise, la capa de hardware debe analizarse según criterios de capacidad, disponibilidad, seguridad y mantenimiento. Esto incluye cantidad de lectores por controladora, entradas y salidas, comunicación TCP/IP, buses de campo, soporte a certificados, actualización remota, gestión de contraseñas, operación offline e integración con la arquitectura central.
El cliente OnGuard Hardware refuerza esta dimensión al permitir gestionar remotamente controladoras, contraseñas y certificados, apoyando requisitos de seguridad, conformidad y operación a gran escala.
Capa de comunicación
La comunicación es la columna vertebral de la arquitectura. Servidores, controladoras, clientes, APIs, bases de datos, video, integraciones y sitios remotos dependen de una red confiable y segura.
En arquitecturas OnGuard, la comunicación puede involucrar TCP/IP, FQDN, VPNs, TLS, Mutual TLS, certificados, segmentación de red, firewalls, DNS, enlaces entre unidades, cloud e integración con entornos de TI.
Esta capa es especialmente crítica en arquitecturas multi-site y cloud. El proyecto debe considerar latencia, disponibilidad de enlaces, pérdida de comunicación, operación local de las controladoras, sincronización de eventos, redundancia y ciberseguridad.
El soporte a FQDN, Mutual TLS y gestión de certificados refuerza la tendencia de alineación entre control de acceso físico, arquitectura Zero Trust y buenas prácticas de seguridad de TI.
Capa de servidores y servicios
La capa de servidores y servicios sostiene la plataforma. Puede involucrar servidor de aplicación, base de datos, servicios de comunicación, autenticación, entrega de eventos, informes, dashboards, APIs, servicios de hardware y componentes de alta disponibilidad.
En las versiones más recientes, OnGuard viene evolucionando su arquitectura para atender demandas de entornos enterprise, incluyendo mejoras en servicios dedicados, rendimiento de API, disponibilidad, entrega de eventos, soporte a arquitecturas de 64 bits en componentes seleccionados y recursos de observabilidad.
Esta evolución es importante porque, en entornos corporativos complejos, el control de acceso genera un gran volumen de transacciones y necesita atender múltiples consumidores: operadores, administradores, integraciones, dashboards, informes, data warehouses y aplicaciones externas.
Capa de operación
La capa de operación conecta el sistema con la rutina de seguridad. Permite que los operadores monitoreen alarmas, verifiquen eventos, visualicen mapas, acompañen video, consulten el estado de dispositivos, realicen acciones y respondan a incidentes.
OnGuard Monitor es un ejemplo de esta capa. Ofrece una experiencia browser-based para monitoreo de alarmas, video, estado y eventos, con recursos como visualización de mapas, video en vivo y grabado, layouts personalizados, zonas de monitoreo, cardholder verify, lockdown groups e interacción con dispositivos.
En operaciones críticas, esta capa es esencial para reducir el tiempo de respuesta y transformar eventos de acceso en conciencia situacional.
Capa de informes y dashboards
Los informes y dashboards transforman los datos de acceso en inteligencia operativa, evidencia de auditoría y apoyo a la gestión.
OnGuard Reporting & Dashboards permite visualizar, filtrar, exportar, programar y personalizar informes e indicadores. En entornos enterprise, esto es importante para acompañar eventos, cardholders, badges, usuarios, permisos, alarmas, visitantes y transacciones.
Los informes no deben verse únicamente como una herramienta administrativa. Forman parte del mecanismo de gobernanza. Sin informes, la organización tiene dificultades para revisar accesos, investigar incidentes, demostrar conformidad e identificar desvíos.
Capa de integración
La capa de integración es una de las razones por las que OnGuard se diferencia en entornos enterprise. El sistema puede conectarse con VMS, plataformas de video, RR. HH., IAM, Active Directory, ascensores, estacionamiento, sistemas de visitantes, data warehouses, plataformas analíticas y soluciones personalizadas.
OpenAccess API y el ecosistema de integraciones permiten que OnGuard funcione como plataforma, no solo como un sistema aislado. Esto es especialmente importante para organizaciones que desean automatizar admisiones y desvinculaciones, sincronizar bases de usuarios, activar video por evento, consolidar indicadores o integrar el control de acceso al SOC.
OnGuard ADV, PRO y Enterprise: cómo crece la plataforma junto con la organización
Una de las características importantes de OnGuard es la posibilidad de adaptar la arquitectura al tamaño y la complejidad de la organización. Las ediciones ADV, PRO y Enterprise atienden diferentes necesidades de escala y expansión.
OnGuard ADV
OnGuard ADV es adecuado para entornos corporativos de escala intermedia, con necesidad de control de acceso profesional y posibilidad de crecimiento controlado. Puede atender organizaciones que necesitan recursos robustos, pero que aún no requieren una arquitectura enterprise completa.
Este tipo de edición suele tener sentido para empresas que poseen una instalación principal, una cantidad moderada de lectores, clientes limitados y necesidad de expansión progresiva.
OnGuard PRO
OnGuard PRO atiende entornos mayores, con demanda superior de expansión, más lectores, mayor flexibilidad operativa y necesidad de crecimiento más amplio. Está indicado para organizaciones que ya superaron la lógica de sistema local y necesitan una plataforma con mayor capacidad.
En muchos proyectos, PRO representa una etapa importante para empresas que desean estandarizar el control de acceso corporativo y preparar la arquitectura para futuras integraciones, nuevas unidades o mayor complejidad operativa.
OnGuard Enterprise
OnGuard Enterprise está orientado a entornos multi-site, regionales, federados o de alta criticidad. Tiene sentido cuando la organización necesita arquitectura master/regional, múltiples regiones, segmentación, operación distribuida, consolidación corporativa y capacidad de expansión a escala.
Esta edición es especialmente relevante para empresas con casa matriz y sucursales, plantas industriales, unidades distribuidas, operación nacional o internacional, múltiples administradores, bases segmentadas y necesidad de gobernanza central combinada con autonomía local.
La elección entre ADV, PRO y Enterprise debe realizarse con base en requisitos de arquitectura, no solo en precio o número inicial de puertas. El proyecto debe considerar crecimiento futuro, sitios, usuarios, lectores, integración, operación, auditoría, disponibilidad y ciclo de vida.
Federación de sitios en OnGuard: control central con operación distribuida
La federación de sitios es una de las principales razones para considerar una plataforma enterprise de control de acceso. En organizaciones con múltiples unidades, el desafío es equilibrar estandarización corporativa y operación local.
Una arquitectura federada permite estructurar el sistema en capas administrativas y operativas, con políticas globales, reglas locales, segmentación de datos, servidores regionales, permisos por ámbito y consolidación corporativa de eventos.
En el contexto de OnGuard Enterprise, esta lógica puede aplicarse para crear una arquitectura en la que la casa matriz mantiene la gobernanza central, mientras las unidades regionales preservan capacidad operativa y autonomía controlada.
Este modelo es relevante porque evita dos extremos problemáticos. El primero es tratar cada unidad como un sistema aislado, dificultando auditoría, estandarización e integración. El segundo es centralizar todo sin considerar la operación local, creando dependencia excesiva de enlaces, equipos centrales y procesos alejados de la realidad del sitio.
La federación permite que el control de acceso acompañe la estructura real de la organización. Los sitios críticos pueden tener operación local, las unidades menores pueden administrarse centralmente, las regiones pueden disponer de autonomía definida y el liderazgo corporativo puede mantener una visión consolidada.
Browser clients: la modernización operativa de OnGuard
La evolución de OnGuard hacia clientes basados en navegador representa un cambio importante en la operación de control de acceso. En lugar de depender exclusivamente de aplicaciones Windows instaladas en estaciones específicas, diferentes perfiles de usuario pueden acceder a funciones del sistema mediante interfaces web enfocadas en tareas específicas.
Este enfoque mejora la distribución operativa, reduce la complejidad de actualización local y permite que diferentes áreas de la organización participen en la gobernanza de acceso.
OnGuard Credentials
OnGuard Credentials está orientado a la gestión de cardholders, badges, access levels, credenciales móviles, fotos, listas, filtros e impresión de credenciales. Permite realizar actividades comunes de acreditación en una interfaz browser-based.
Esta funcionalidad es importante en entornos con gran volumen de usuarios, cambios frecuentes, necesidad de revisar cardholders inactivos y procesos de emisión o actualización de credenciales.
OnGuard Access Manager
OnGuard Access Manager apoya la gestión de derechos de acceso. Permite visualizar access levels, cardholders asociados, permisos y solicitudes de acceso, y puede actuar junto con flujos de autoservicio.
Este recurso es especialmente útil para organizaciones que desean descentralizar parte de la gestión de permisos, permitiendo que gestores de área participen en la aprobación o revisión de accesos sin perder gobernanza central.
OnGuard Visitor
OnGuard Visitor atiende la gestión de visitantes, permitiendo crear visitas, asociar anfitriones y coanfitriones, realizar check-in, capturar fotos, emitir credenciales, asignar credenciales temporales y registrar documentos o políticas aceptadas.
En entornos corporativos, la gestión de visitantes es crítica porque los visitantes no forman parte del ciclo normal de RR. HH., pero aun así acceden a áreas físicas, interactúan con personas y pueden circular por espacios sensibles.
OnGuard Monitor
OnGuard Monitor ofrece recursos de operación y monitoreo mediante navegador. Permite acompañar alarmas, estado de dispositivos, mapas, video en vivo, video grabado, cardholder verify, lockdown groups y layouts personalizados de operación.
Este tipo de interfaz es importante para centrales de seguridad, recepciones, supervisores y equipos que necesitan responder rápidamente a eventos físicos.
OnGuard Behaviors
OnGuard Behaviors concentra funciones de configuración operativa, como timezones, holidays, access levels, device groups y lockdown groups.
Estos elementos representan la lógica invisible del control de acceso. Definen cuándo, dónde y bajo qué reglas un acceso será permitido o denegado.
OnGuard Hardware
OnGuard Hardware permite la gestión remota de controladoras, incluidas contraseñas y certificados. En entornos enterprise, esto es fundamental para cumplir políticas de TI y ciberseguridad.
La posibilidad de gestionar certificados TLS, autenticación mutua, contraseñas de controladoras y accesos web ayuda a aproximar el control de acceso físico a las prácticas modernas de seguridad de la información.
OnGuard Reporting & Dashboards
OnGuard Reporting & Dashboards permite transformar eventos y datos del sistema en informes, indicadores y visualizaciones. La organización puede acompañar cardholders, badges, eventos, accesos, alarmas, usuarios y datos operativos.
Esta capa apoya auditoría, investigación, gestión de riesgos, revisión periódica y toma de decisiones.
Integración con video, alarmas y seguridad electrónica
El control de acceso y el videomonitoreo son sistemas complementarios. El control de acceso registra el evento; el video proporciona contexto visual. Cuando están integrados, permiten una operación más eficiente y una investigación más precisa.
OnGuard puede integrar eventos de acceso con plataformas de video, incluidos entornos con Milestone XProtect, LenelS2 NVR y soluciones Honeywell. Esta integración permite visualizar video en vivo, consultar video grabado, asociar eventos con imágenes, exportar evidencias y apoyar la respuesta operativa.
Entre los eventos que se benefician de la integración con video se encuentran acceso denegado, puerta forzada, puerta mantenida abierta, intento fuera de horario, uso de credencial inválida, entrada en área crítica, activación de lockdown, validación visual de cardholder y ocurrencias en recepción o portería.
La integración con video también fortalece la operación del SOC. Los operadores dejan de analizar eventos aislados y pasan a trabajar con contexto: quién intentó acceder, dónde, cuándo, por qué puerta, con qué credencial y con qué imagen asociada.
OpenAccess API e integraciones corporativas
En entornos enterprise, el valor del control de acceso aumenta cuando sus datos y eventos se conectan con el ecosistema corporativo.
OpenAccess API permite que OnGuard se integre con sistemas externos, automatice flujos, publique eventos, alimente plataformas analíticas y conecte el control de acceso con procesos corporativos.
Entre las integraciones posibles se encuentran sistemas de RR. HH., Active Directory, IAM, sistemas de visitantes, ascensores, estacionamiento, data warehouses, plataformas de analytics, SOC, sistemas de reservas, aplicaciones personalizadas y automatizaciones de workflow.
Un ejemplo típico es la integración con RR. HH. o IAM. Cuando un empleado es admitido, transferido o desvinculado, el sistema de control de acceso puede reflejar automáticamente ese cambio, reduciendo trabajo manual y riesgo de error humano.
Otro ejemplo es la integración con sistemas de ascensores y estacionamiento. La misma credencial puede orientar flujos del edificio, liberar acceso a garajes, restringir pisos y registrar eventos operativos.
En proyectos más maduros, los eventos de acceso también pueden alimentar dashboards corporativos, sistemas de investigación, data lakes y herramientas de analytics.
Ciberseguridad en OnGuard: TLS, FQDN, certificados y arquitectura Zero Trust
Los sistemas de control de acceso físico están cada vez más conectados a la infraestructura de TI. Por eso, la ciberseguridad dejó de ser un tema secundario en proyectos de seguridad electrónica.
OnGuard incorpora recursos alineados con esta evolución, como soporte a FQDN, TLS, Mutual TLS, gestión de certificados, políticas de autenticación, comunicación segura con controladoras y recursos orientados a compliance.
Comunicación segura con controladoras
La comunicación entre servidores y controladoras debe protegerse. En entornos críticos, no basta con que la controladora funcione; es necesario garantizar que la comunicación sea confiable, autenticada y segura.
El uso de certificados, TLS y Mutual TLS aumenta la confianza entre los componentes de la arquitectura, reduciendo riesgos asociados con comunicación insegura, interceptación, suplantación de dispositivos o exposición indebida.
FQDN y arquitecturas cloud-ready
El soporte a Fully Qualified Domain Names es relevante para arquitecturas modernas, especialmente en entornos cloud, híbridos y alineados con modelos Zero Trust. En lugar de depender únicamente de direccionamiento fijo tradicional, la arquitectura puede adaptarse mejor a entornos distribuidos, controlados por DNS y políticas de seguridad de TI.
Gestión remota de hardware
La capacidad de gestionar de forma centralizada contraseñas, certificados y accesos web de las controladoras mejora la gobernanza de la capa de campo. En entornos grandes, visitar físicamente cada panel para realizar ajustes operativos o de seguridad puede ser inviable.
La gestión remota reduce esfuerzo, acelera el cumplimiento y ayuda a mantener el parque de controladoras alineado con las políticas de seguridad.
Privacidad, políticas y auditoría
Además de la seguridad técnica, la plataforma también puede apoyar políticas organizacionales, presentación de documentos, aceptación de políticas y generación de informes. Esto conecta el control de acceso con gobernanza, compliance y privacidad.
En una arquitectura enterprise, la ciberseguridad no es un anexo del proyecto. Debe considerarse desde el diseño de la red, la elección de controladoras, la definición de certificados y las políticas de usuarios hasta la integración con TI y el ciclo de actualización.
OnGuard Cloud: evolución hacia control de acceso como servicio
OnGuard también evoluciona hacia modelos de implantación en cloud. Este enfoque responde a una tendencia del mercado: reducir la complejidad de la infraestructura local, simplificar actualizaciones, mejorar la escalabilidad y transferir parte de la responsabilidad operativa a una arquitectura gestionada.
OnGuard Cloud es una opción SaaS single-tenant alojada en AWS. Este enfoque permite combinar los recursos de la plataforma OnGuard con beneficios típicos de cloud, como disponibilidad, elasticidad, actualizaciones, monitoreo y reducción de servidores locales.
Entre los elementos relevantes de una arquitectura OnGuard Cloud se encuentran alojamiento en AWS, modelo single-tenant, conectividad segura por VPN, VPN primaria y de backup, redundancia en Availability Zones, web clients, Amazon AppStream para aplicaciones administrativas, soporte y monitoreo continuo, actualizaciones y patching y reducción del mantenimiento local.
La decisión entre cloud, on-premises o híbrido debe considerar conectividad, criticidad, requisitos de TI, integraciones locales, disponibilidad, gobernanza, seguridad y costo total de propiedad.
El punto central es que el control de acceso cloud no debe verse solo como “un servidor fuera de la empresa”. Debe diseñarse como una arquitectura segura, redundante, conectada y alineada con la operación.
Salud, soporte y ciclo de vida del sistema
Implantar un sistema enterprise de control de acceso es solo el comienzo. Los entornos críticos necesitan soporte, actualización, monitoreo, documentación y mejora continua.
OnGuard WATCH
OnGuard WATCH es una herramienta orientada al análisis y seguimiento de la salud del sistema. Permite visualizar información de rendimiento, servidores, base de datos, versiones, backups, cantidad de paneles, lectores, cardholders, badges, visitantes, servicios, logs y utilización de áreas.
Este tipo de recurso es importante porque los sistemas enterprise generan un gran volumen de datos y dependen de múltiples componentes. Monitorear la salud de la plataforma ayuda a identificar problemas antes de que afecten la operación.
En entornos distribuidos, los dashboards de salud son especialmente relevantes para equipos que necesitan acompañar múltiples unidades, regiones o servidores.
SUSP y ciclo de actualización
Software Upgrade and Support Plan, conocido como SUSP, está relacionado con soporte, actualización de versiones, patches, documentación, capacitación, hardening guides, soporte técnico, entornos de prueba, servicios profesionales y evolución de la plataforma.
En sistemas críticos, mantener versiones antiguas sin soporte, sin patches y sin planificación de upgrade aumenta el riesgo técnico y operativo. Por eso, el ciclo de vida debe formar parte de la arquitectura desde el inicio.
Los proyectos enterprise deben prever entorno de homologación, plan de backup, revisión de compatibilidad, análisis de integraciones, ventanas de mantenimiento, plan de rollback, actualización de clientes, capacitación de operadores, validación posterior al upgrade y documentación actualizada.
Un soporte adecuado garantiza que la plataforma se mantenga segura, compatible, con buen rendimiento y alineada con las necesidades de la organización.
¿Cuándo considerar Lenel OnGuard en un proyecto?
Lenel OnGuard debe considerarse cuando el control de acceso necesita ir más allá de una instalación local y asumir un papel estratégico en la seguridad física de la organización.
La plataforma está especialmente indicada para escenarios como empresas con múltiples unidades, entornos corporativos complejos, plantas industriales, data centers, hospitales, instituciones financieras, infraestructura crítica, entornos con muchos terceros, organizaciones con fuerte necesidad de auditoría, proyectos que exigen integración con VMS, RR. HH., IAM o SOC, entornos que necesitan alta disponibilidad, organizaciones con estrategia cloud o híbrida, clientes que buscan estandarización global, sistemas con necesidad de crecimiento progresivo y operaciones que exigen gobernanza central y autonomía local.
La decisión debe considerar no solo el número actual de lectores, sino también el crecimiento previsto, la criticidad de las áreas, el modelo de gobernanza, las integraciones necesarias, el ciclo de vida de la plataforma, la estrategia de cloud, los requisitos de ciberseguridad y la necesidad de auditoría.
En proyectos enterprise, elegir una plataforma de control de acceso es una decisión de arquitectura. La pregunta no es solo qué sistema atiende la instalación actual, sino qué plataforma será capaz de acompañar a la organización durante los próximos años.
Cómo actúa A3A Engenharia en proyectos Lenel OnGuard
La implantación de una plataforma como Lenel OnGuard exige más que conocimiento de producto. Exige visión de ingeniería, arquitectura, integración, infraestructura, operación y gobernanza.
A3A Engenharia actúa en proyectos de control de acceso corporativo apoyando a las organizaciones en etapas como diagnóstico de la arquitectura existente, levantamiento de requisitos, definición de topología, especificación de controladoras, lectores y dispositivos, análisis de sitios y áreas críticas, definición de modelo on-premises, cloud o híbrido, integración con CCTV, VMS, RR. HH., IAM, ascensores y estacionamiento, gobernanza de credenciales y visitantes, elaboración de documentación técnica, apoyo a la contratación, seguimiento de la implantación, comisionamiento, pruebas funcionales, FAT, SAT, validación integrada y planificación de soporte y ciclo de vida.
Este enfoque permite tratar OnGuard como una plataforma de arquitectura enterprise, y no solo como software o lista de licencias.
Conclusión: OnGuard como referencia de arquitectura enterprise en control de acceso
Lenel OnGuard se destaca porque trata el control de acceso como una plataforma corporativa, no como un sistema aislado de puertas.
Su arquitectura permite estructurar entornos complejos, con múltiples sitios, gobernanza centralizada, operación distribuida, browser clients, integración con video, APIs, cloud, informes, dashboards, visitantes, credenciales y soporte continuo.
En proyectos de control de acceso enterprise, la elección de la plataforma debe considerar no solo lo que el sistema hace hoy, sino cómo crecerá, se integrará, se auditará, operará y protegerá a la organización a lo largo del tiempo.
Por eso, OnGuard es una referencia para organizaciones que necesitan tratar la seguridad física con el mismo nivel de madurez aplicado a redes corporativas, sistemas críticos e infraestructura de TI.
La pregunta principal no debería ser solamente “¿qué sistema abre puertas?”. La pregunta correcta es: ¿qué plataforma sostiene la arquitectura de control de acceso, la seguridad integrada y la gobernanza física de la organización?
¿Necesita especificar o modernizar una arquitectura Lenel OnGuard?
A3A Engenharia apoya a las organizaciones en el diagnóstico, diseño, especificación, integración, implantación y soporte de sistemas de control de acceso corporativo basados en Lenel OnGuard.
