La Deep Web representa una capa fundamental y estratégica de la arquitectura de redes y sistemas web. Incluye todos los contenidos, datos y sistemas no indexados por los motores de búsqueda tradicionales, más allá del alcance directo de herramientas de búsqueda convencionales como Google. La Deep Web abarca desde información autenticada y contenidos bajo paywall hasta datos dinámicos y sistemas internos […]
¡Descúbrelo!
La Deep Web representa una capa fundamental y estratégica de la arquitectura de redes y sistemas web. Incluye todos los contenidos, datos y sistemas no indexados por los motores de búsqueda tradicionales; es decir, recursos que quedan fuera del alcance directo de herramientas de búsqueda convencionales como Google.
La Deep Web abarca desde información accesible únicamente mediante autenticación, contenidos protegidos por paywall y páginas aisladas sin enlaces públicos hasta datos dinámicos generados por aplicaciones y portales institucionales. Su funcionamiento implica requisitos específicos de protocolos, credenciales y políticas de seguridad avanzadas.
Para profesionales de ingeniería, redes, telecomunicaciones y seguridad de la información, comprender la Deep Web es esencial para proteger la privacidad y los datos estratégicos. Los retos van desde la segmentación lógica de entornos hasta la adopción de buenas prácticas de seguridad, lo que exige familiaridad con enfoques normativos, actualización continua y políticas eficaces de mitigación de riesgos.
En este artículo, se analizan los fundamentos técnicos de la Deep Web, su arquitectura, protocolos de acceso, segmentación de la web, integración con infraestructuras de red, implicaciones de seguridad, amenazas asociadas y recomendaciones para proteger sistemas y datos. El objetivo es ofrecer una visión amplia alineada con buenas prácticas de ingeniería y estándares regulatorios, dirigida a profesionales que buscan referencias sólidas para la toma de decisiones, integración de proyectos y mitigación de riesgos.
¡Continúe leyendo!
[elementor-template id=”24446″]
¿Qué es la Deep Web? Fundamentos técnicos y aplicaciones
La Deep Web es la parte de Internet que no está indexada por motores de búsqueda como Google o Bing. Incluye bases de datos internas, sistemas corporativos, portales académicos y páginas que requieren autenticación o acceso restringido. Es decir, está compuesta por contenidos protegidos que no están abiertos al público en general.
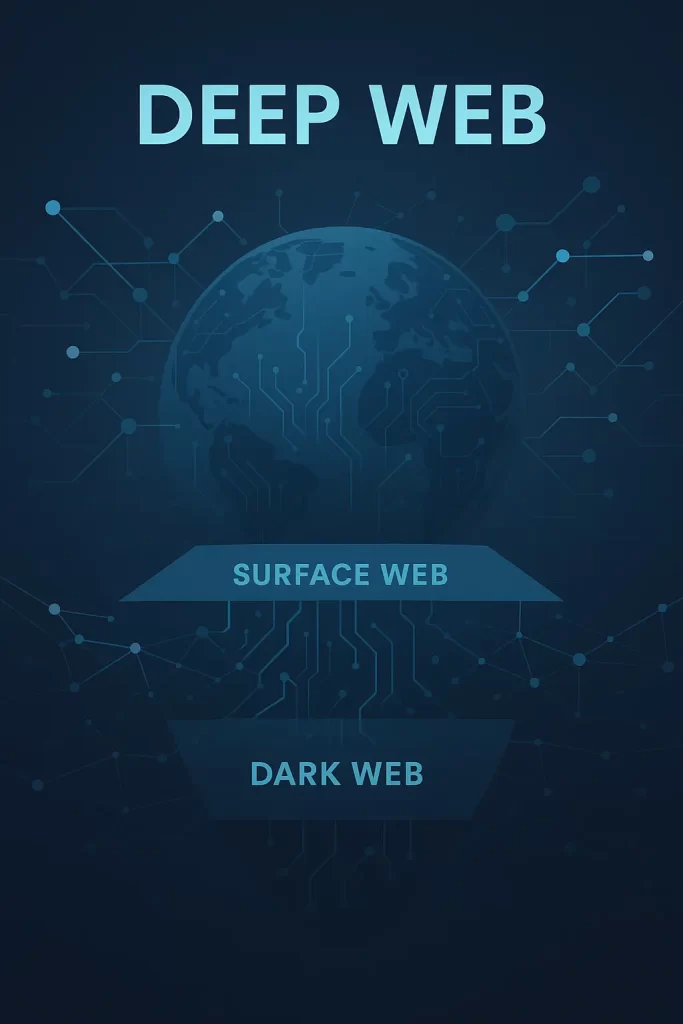
Ilustración técnica institucional que destaca el concepto de Deep Web, sus capas, ejemplos corporativos y elementos de protección digital.
Fuente: A3A Engenharia de Sistemas.
La Deep Web está formada por recursos, información y servicios digitales que no son indexados por motores de búsqueda convencionales.
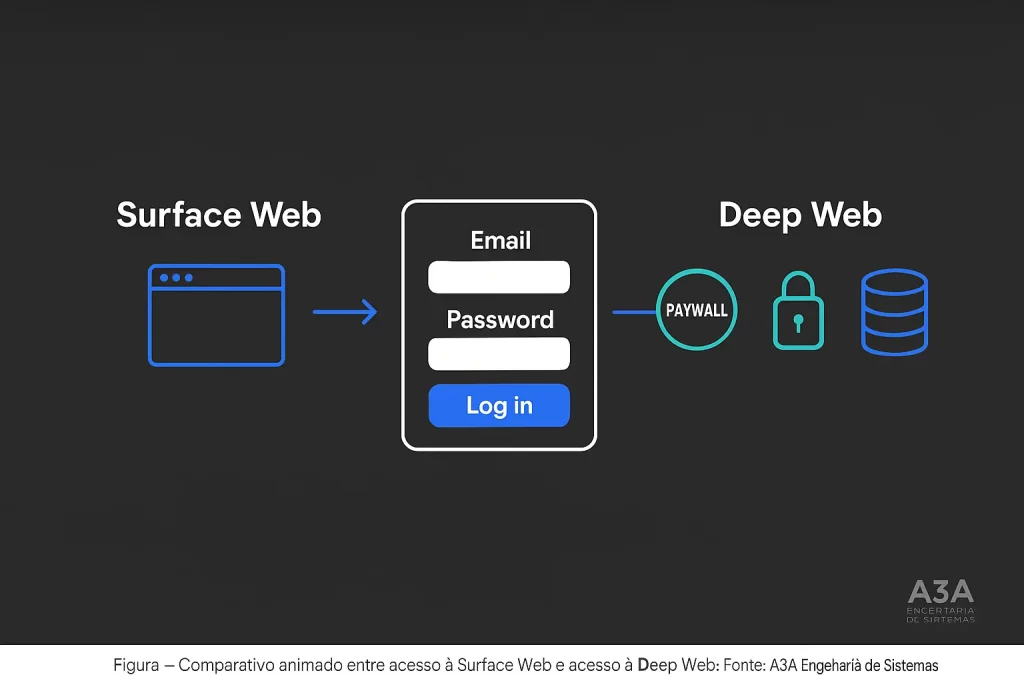
Esta categoría incluye contenido dinámico generado por aplicaciones, bases de datos protegidas, portales institucionales accesibles únicamente mediante autenticación, servicios bajo paywall, páginas standalone sin enlaces externos, contenido no HTML y archivos multinivel accesibles mediante credenciales.
El crecimiento y la diversificación de esta infraestructura acompañan la evolución de la arquitectura de Internet, manteniendo áreas ocultas a los indexadores públicos tanto de forma intencionada como incidental.
- Contenido dinámico: generado en tiempo real mediante consultas a bases de datos o interfaces de aplicación.
- Documentos y datos confidenciales: almacenados en repositorios corporativos, académicos o gubernamentales que requieren autenticación robusta.
- Páginas aisladas: recursos sin hipervínculos públicos, lo que dificulta la indexación automatizada.
- Contenido bajo paywall: acceso condicionado a pago o suscripción, restringiendo deliberadamente la indexación.
A diferencia de una percepción común, la Deep Web no es sinónimo de infraestructura criminal o ilícita. Esa caracterización se asocia más estrechamente con la Dark Web, un subconjunto específico de servicios ocultos accesibles mediante protocolos de anonimización.
“La Deep Web no es un territorio oscuro, sino el universo de datos estratégicos y sistemas internos que sustentan empresas, universidades y organismos públicos. La verdadera seguridad digital comienza con la gestión rigurosa de estos entornos no indexados, garantizando privacidad, compliance y resiliencia operativa.”
Altair Galvão, Ingeniero Electricista, Head de A3A Engenharia de Sistemas
¿Cómo funciona la arquitectura de la Deep Web y cuáles son sus capas?
| Característica | Surface Web | Deep Web | Dark Web |
|---|---|---|---|
| Visibilidad | Indexada por buscadores (Google, Bing, etc.) | No indexada por buscadores | No indexada; acceso restringido y anonimizado |
| Acceso | Público y sin restricciones mediante navegadores tradicionales | Restringido: login, autenticación, paywall o configuraciones específicas | Solo mediante software dedicado (p. ej., Tor, I2P) |
| Contenido | Sitios institucionales, portales públicos, blogs, noticias | Bases de datos internas, intranets, plataformas corporativas | Mercados anónimos, foros, canales de whistleblowing |
| Nivel de anonimato | Sin anonimato inherente | Variable, según el control de acceso | Alto, con arquitectura diseñada para anonimato y confidencialidad |
| Legalidad | Generalmente legal | Legal salvo en casos de uso ilícito | Depende del uso y del contenido consultado |
| Ejemplos | www.a3aengenharia.com.br, sitios de organismos oficiales | Intranet de A3A Engenharia, sistemas bancarios, entornos académicos | Direcciones .onion, servicios de comunicación anónima |
Fuente: A3A Engenharia de Sistemas.
Modelo de segmentación
- Surface Web: formada por páginas indexadas por buscadores como Google. Utiliza protocolos HTTP/HTTPS estándar y corresponde al acceso abierto.
- Deep Web: capa de recursos no indexados que abarca desde sistemas corporativos internos hasta bases de datos académicas. El acceso normalmente depende de autenticación, autorización y mecanismos específicos de transporte o aplicación.
- Dark Web: subconjunto más restringido al que se accede mediante navegadores especializados como Tor, utilizando mecanismos propios de direccionamiento y cifrado diseñados para un alto nivel de anonimato.
El modelo de segmentación diferencia niveles de visibilidad, accesibilidad y privacidad según la arquitectura lógica y física de los sistemas de información. La diferencia técnica es funcional: mientras la Surface Web está orientada a la exposición e indexabilidad, los recursos de la Deep Web quedan intencionada u operativamente fuera de ese modelo.
Estructuras de acceso
- Solicitud autenticada: requiere credenciales validadas por servidores de autenticación.
- Generación dinámica de contenido: datos mostrados mediante consultas dependientes de parámetros temporales, filtros y políticas de acceso.
- Aislamiento lógico: páginas, archivos y servicios sin enlaces explícitos en la estructura abierta de hipervínculos.
Protocolos e infraestructura de la Deep Web: ¿cómo acceder de forma segura?
Fuente: A3A Engenharia de Sistemas.
La operación de la Deep Web implica protocolos de capa de aplicación, transporte seguro, enrutamiento segmentado e integración con sistemas robustos de autenticación y autorización. Estructuras como VLAN, VPN corporativas, redes privadas y controles basados en autenticación multifactor (MFA) sustentan buena parte del tráfico y acceso a estos entornos.
- Protocolos: HTTP/HTTPS, SOCKS5 (especialmente en entornos de anonimización), TLS para transporte cifrado y puertos específicos para servicios restringidos.
- Enrutamiento: integración de backbones privados y públicos mediante mecanismos avanzados de segmentación lógica y física, cableado estructurado conforme a normas técnicas y gestión rigurosa de interfaces de red externas mediante puntos de demarcación seguros.
Topologías típicas
La arquitectura de red de la Deep Web puede incluir interfaces de red externas, infraestructura de entrada protegida y canales de acceso segregados. Los puntos de interconexión física siguen recomendaciones de cableado estructurado, incluidos recorridos, cableado subterráneo, cajas de inspección y métodos de protección mecánica destinados a reducir riesgos de interceptación o sabotaje.
En entornos corporativos, la integración entre recursos internos no indexados y redes públicas se realiza mediante segmentación, firewalls avanzados, sistemas de prevención de intrusiones, listas persistentes de control de acceso y autenticación federada, favoreciendo una interoperabilidad segura sin exposición innecesaria de datos sensibles.
Las mejores prácticas de protección de datos en entornos de Deep Web siguen recomendaciones reconocidas internacionalmente como ISO/IEC 27001 (Gestión de Seguridad de la Información), ISO/IEC 27002 (Controles de Seguridad) e ISO/IEC 27005 (Gestión de Riesgos). Estas normas orientan políticas de actualización continua, uso de criptografía avanzada y controles de acceso segmentados, importantes en entornos no indexados.
Riesgos, amenazas y privacidad en la Deep Web: cómo proteger sistemas y datos
Amenazas y vectores de riesgo
- Interceptación de datos: el tráfico en entornos no indexados, cuando no está adecuadamente cifrado, puede ser objeto de sniffing y exponer información sensible.
- Spoofing: operaciones fraudulentas pueden suplantar entidades legítimas para intentar obtener credenciales o datos sin autorización.
- Ataques a sistemas autenticados: intentos de explotar vulnerabilidades en mecanismos de autenticación y autorización.
- Malware y explotación remota: entornos con controles de actualización deficientes pueden convertirse en objetivos de actores maliciosos que buscan un compromiso progresivo.
⚠️ Atención:
El acceso no autorizado o la exposición de datos en sistemas corporativos de la Deep Web puede generar graves riesgos jurídicos, fugas de información e impactos operativos para las empresas.
Tecnologías de protección
- Utilizar cifrado de extremo a extremo en los segmentos de comunicación aplicables, incluido TLS y certificados digitales emitidos por autoridades de certificación confiables.
- Implantar firewalls de nueva generación con inspección profunda de paquetes y políticas basadas en contexto.
- Adoptar autenticación multifactor y controles de acceso basados en mínimo privilegio.
- Actualizar continuamente software, firmware y aplicaciones, junto con una gestión activa de vulnerabilidades.
- Supervisar el tráfico de red en tiempo real para identificar y mitigar actividades anómalas.
Anonimato, privacidad y consideraciones éticas
La Deep Web, al proporcionar entornos privados y de acceso restringido, puede reforzar la privacidad de los datos, pero también plantea retos éticos y técnicos. El uso de tecnologías de anonimato debe mantenerse alineado con la legislación aplicable y con políticas de uso responsable, reduciendo oportunidades de abuso o exposición indebida.
El tratamiento, almacenamiento y acceso a datos sensibles en entornos no indexados debe cumplir la Lei Geral de Proteção de Dados (LGPD) de Brasil, el GDPR de la Unión Europea y las directrices de la ANPD (Autoridad Nacional de Protección de Datos de Brasil), favoreciendo una gobernanza digital alineada con buenas prácticas internacionales.
Compliance y normas técnicas en la Deep Web
- Cableado estructurado: la infraestructura física, incluidos recorridos, espacios, entradas dedicadas y separación de sistemas, sigue recomendaciones de normas técnicas para favorecer el aislamiento, la integridad y la protección de flujos de datos no indexados.
- Seguridad de sistemas: los sistemas de control de acceso, la integridad física y lógica de los componentes, la protección contra fallos y la detección de violaciones son esenciales en entornos críticos.
- Actualizaciones y hardening: adoptar políticas de actualización continua, reforzar servidores y segmentos críticos, mantener actualizada la protección de endpoints y bloquear integraciones no confiables.
El cumplimiento de estas directrices favorece la conformidad regulatoria y aumenta la resiliencia frente a escenarios sofisticados de ataque y compromiso.
- Control de acceso: implantar el principio de mínimo privilegio, segregación lógica de entornos y auditoría continua de los permisos asignados a usuarios y sistemas de terceros.
- Supervisión y backup: las soluciones de backup automático y las copias periódicas de datos en entornos de mayor seguridad son esenciales para sistemas críticos y de alta disponibilidad.
Deep Web y seguridad electrónica: integración y buenas prácticas
La interfaz entre entornos de Deep Web y sistemas de seguridad electrónica es cada vez más relevante en infraestructuras corporativas y de edificios avanzadas. Las integraciones de control de acceso, videovigilancia y sistemas de detección de intrusiones, cuando se conectan a través de segmentos protegidos no indexados, requieren controles reforzados de integridad física y lógica.
- Aislamiento del tráfico: garantizar que el tráfico entre dispositivos de seguridad y sistemas centrales fluya por canales autenticados, cifrados y supervisados, reduciendo riesgos de interceptación o manipulación.
- Política de hardening: aplicar hardening continuo a todos los dispositivos conectados, con actualización de firmware y aplicaciones críticas y uso de integraciones confiables con software de gestión homologado.
- Supervisión y resiliencia: los sistemas de detección y respuesta a incidentes integrados en segmentos de red protegidos facilitan la identificación rápida de amenazas y la recuperación de datos ante fallos o acciones hostiles.
💡 Consejo técnico:
Implemente políticas de autenticación multifactor y revise regularmente los logs de acceso para reforzar la seguridad de entornos no indexados.
La alineación con estándares internacionales de seguridad física y lógica es fundamental para mantener la integridad, confidencialidad y disponibilidad de los sistemas interconectados en este ecosistema.
La creación y mantenimiento de sistemas corporativos no indexados, como bases de datos internas, intranets y plataformas restringidas, exige el cumplimiento de normas técnicas de infraestructura como TIA/EIA-568 y ABNT NBR 14565, que establecen prácticas para cableado estructurado, separación de sistemas y protección física de redes.
Preguntas frecuentes
No. La legalidad depende del uso. El acceso no autorizado a información privada o sistemas restringidos puede ser ilícito.
Mediante cifrado, autenticación robusta, actualización continua de sistemas, controles de acceso y supervisión.
Fuga de datos, ataques a sistemas autenticados, interceptación de tráfico, controles de acceso débiles y segmentación inadecuada.
La Deep Web reúne contenido de Internet que no está indexado por los buscadores tradicionales, como bases de datos, sistemas internos de empresas, portales académicos y áreas restringidas de sitios que requieren autenticación. No es necesariamente algo ‘secreto’; se trata en gran medida de recursos que no están abiertos al público general.
Sí. Muchas aplicaciones bancarias, servicios de correo electrónico, plataformas corporativas y sistemas autenticados dan acceso a contenido no indexado. Los servicios de la Dark Web, sin embargo, utilizan tecnologías y configuraciones diferentes.
La Dark Web es un subconjunto de la Deep Web al que se accede mediante protocolos y software especializados como Tor. No está ubicada en un único lugar físico; sus servicios se distribuyen entre servidores en diferentes lugares y no son indexados por motores de búsqueda convencionales.
No existe un único buscador que indexe toda la Deep Web porque gran parte de su contenido es privado, se genera dinámicamente o está sujeto a control de acceso. Pueden existir herramientas de búsqueda especializadas para bases de datos o dominios restringidos concretos.
Conclusión
Comprender y gestionar adecuadamente los entornos de Deep Web exige conocimientos técnicos sólidos sobre arquitectura, protocolos de acceso, infraestructura de red, segregación lógica y mecanismos de protección física y digital. Los entornos no indexados son esenciales para mantener la privacidad, confidencialidad y control de datos estratégicos, pero requieren políticas rigurosas de seguridad de la información, alineación normativa y prácticas continuas de hardening. La integración de sistemas críticos con estos entornos exige controles de acceso estandarizados, supervisión reforzada y preparación para responder a incidentes que contemplen tanto amenazas cibernéticas como riesgos operativos.
En proyectos de ingeniería y seguridad, los modelos robustos de segmentación, autenticación y cifrado son decisivos para proteger los entornos de Deep Web. Dado el dinamismo tecnológico, las metodologías y herramientas deben actualizarse continuamente, con colaboración entre ingeniería de redes, TI y ciberseguridad.
Consideraciones finales
La exploración del entorno técnico de la Deep Web pone de relieve su importancia estratégica para entornos privados, corporativos e institucionales y refuerza la necesidad de una ingeniería sólida y prácticas de seguridad robustas. La mejora continua de los controles, alineada con normas y frameworks reconocidos, puede fortalecer tanto la resiliencia como la gobernanza.
Gracias por leer este artículo técnico. Siga a A3A Engenharia de Sistemas en redes sociales para acceder a más contenidos especializados y actualizaciones de referencia sobre Ingeniería de Sistemas, Redes, Seguridad y TI.
Referencias normativas
ISO/IEC 27001 – Gestión de Seguridad de la Información
ISO/IEC 27002 – Controles de Seguridad
ISO/IEC 27005 – Gestión de Riesgos
TIA/EIA-568 – Cableado Estructurado
ABNT NBR 14565 – Infraestructura de Cableado para Telecomunicaciones
“LGPD — Lei Geral de Proteção de Dados de Brasil”
GDPR – General Data Protection Regulation (UE)
“ABNT NBR ISO/IEC 27001 — Gestión de Seguridad de la Información”
“ABNT NBR ISO/IEC 27005 — Gestión de Riesgos”
“CERT.br — Centro de Estudios, Respuesta y Tratamiento de Incidentes de Seguridad de Brasil”
“NIST Cybersecurity Framework” – National Institute of Standards and Technology
Enlaces relevantes (materiales técnicos complementarios)
¿Qué es el NIST Cybersecurity Framework?
Compliance empresarial: definición técnica, beneficios y estrategias de implantación
eBook – ¿Por qué contratar un proyecto de cableado estructurado?
