La Dark Web es una parte oculta de Internet accesible únicamente mediante software y protocolos específicos que proporcionan anonimato, como el navegador Tor. A diferencia de la surface web (indexada por buscadores) y la deep web (contenido no indexado), la dark web se caracteriza por su elevado nivel de privacidad y anonimato y se utiliza […]
¡Descúbrelo!
La Dark Web es una parte oculta de Internet accesible únicamente mediante software y protocolos específicos que proporcionan anonimato, como el navegador Tor. A diferencia de la surface web (indexada por buscadores) y la deep web (contenido no indexado), la dark web se caracteriza por su elevado nivel de privacidad y anonimato y se utiliza tanto para fines legítimos como ilícitos. En este artículo, comprenda qué es la Dark Web, cómo funciona, los riesgos implicados y las mejores prácticas para proteger a personas y empresas.
La Dark Web está formada por un conjunto de redes superpuestas, caracterizadas por el anonimato y el uso de protocolos criptográficos avanzados, situadas en capas superiores al modelo TCP/IP con el objetivo de ocultar identidades, rutas y contenidos consultados. Estas infraestructuras se construyen sobre mecanismos de anonimización, como onion routing, y se accede a ellas mediante software dedicado, permitiendo comunicaciones difíciles de rastrear entre clientes y servidores fuera del alcance de navegadores y motores de búsqueda convencionales. Las principales motivaciones para desarrollar y adoptar estas redes incluyen una mayor privacidad, resistencia a la censura y protección frente a la vigilancia masiva, al tiempo que introducen retos crecientes para la ciberseguridad, la gobernanza y el cumplimiento organizacional.
En este artículo, se presenta un análisis amplio y técnicamente detallado de la Dark Web, abordando su definición, diferencias respecto de la Deep Web y Surface Web, arquitectura de red, métodos de acceso, protocolos implicados, mecanismos de anonimización, aplicaciones legítimas e ilícitas seleccionadas, principales amenazas y riesgos, implicaciones de seguridad para proyectos corporativos y normas técnicas relacionadas con mitigación y supervisión. El contenido está dirigido a profesionales de ingeniería, seguridad de la información y gestión de riesgos que buscan una comprensión avanzada del tema.
¡Continúe leyendo!
[elementor-template id=”24446″]
¿Qué son la Surface Web, Deep Web y Dark Web?
Ilustración técnica de las diferentes capas de Internet, destacando la posición de la Dark Web y sus elementos de anonimato, cifrado y riesgos para entornos corporativos.
Fuente: A3A Engenharia de Sistemas.
Para comprender la Dark Web es fundamental diferenciar los principales niveles de la Web:
| Característica | Surface Web | Deep Web | Dark Web |
|---|---|---|---|
| Visibilidad | Indexada por motores de búsqueda convencionales (Google, Bing, etc.) | No indexada por motores de búsqueda; requiere permisos específicos | No indexada, con acceso restringido y anonimizado |
| Acceso | Público y sin restricciones mediante navegadores tradicionales | Controlado: requiere autenticación, inicio de sesión o configuraciones específicas | Restringido: requiere software dedicado (p. ej., Tor, I2P) |
| Contenido | Portales institucionales, sitios públicos, blogs y páginas abiertas | Bases de datos corporativas, sistemas internos, correos electrónicos y documentos confidenciales | Servicios de comunicación anónima, marketplaces y foros especializados (legítimos e ilícitos) |
| Nivel de anonimato | No existe anonimato inherente; la información de acceso y navegación puede rastrearse | Parcial, según la configuración y los permisos del sistema | Elevado, con infraestructura diseñada para proporcionar anonimato y confidencialidad |
| Legalidad | Contenidos y accesos generalmente legales | Legal, salvo cuando se asocia a prácticas ilícitas o uso no autorizado | Depende del uso y del contenido consultado; existen usos legítimos e ilícitos |
| Ejemplos | www.a3aengenharia.com.br, portales de noticias y sitios de organismos oficiales | Intranet empresarial, sistemas bancarios online y entornos académicos restringidos | Direcciones .onion, servicios de whistleblowing y canales de comunicación protegida |
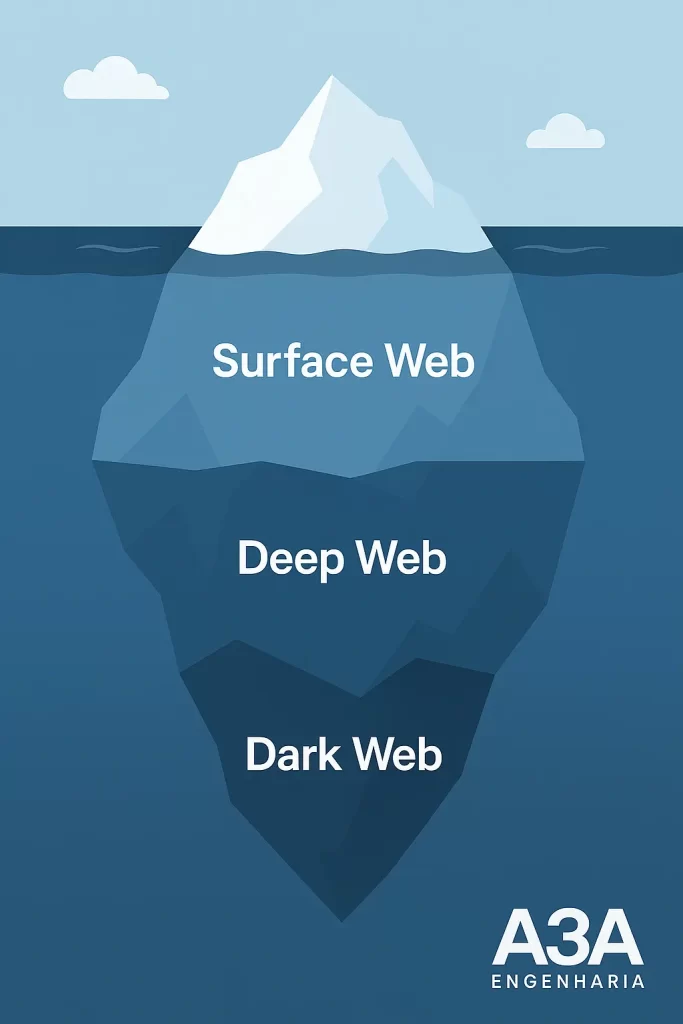
Fuente: A3A Engenharia de Sistemas.
- Surface Web: capa visible, indexada por buscadores, por ejemplo sitios accesibles mediante HTTP/HTTPS convencionales.
- Deep Web: abarca contenidos no indexados por motores de búsqueda convencionales, incluidas bases de datos protegidas, áreas restringidas de sistemas y sitios con autenticación, sin implicar necesariamente anonimato o ilegalidad.
- Dark Web: subconjunto de la Deep Web compuesto por sitios y servicios accesibles únicamente mediante protocolos y software específicos, como TOR e I2P, diseñados para un elevado anonimato y comunicación cifrada. Los servicios de la Dark Web no solo son invisibles para los buscadores, sino que también están fuera del alcance de los navegadores tradicionales y requieren infraestructura dedicada para el enrutamiento anónimo.
Estructuralmente, la Surface Web representa una parte minoritaria del espacio total de datos, mientras que la Deep Web y la Dark Web abarcan contenidos que en gran medida no son localizables mediante mecanismos convencionales. En la Dark Web predomina el concepto de “red superpuesta”, formando infraestructuras sobre Internet pública con autenticación no trivial y mecanismos de acceso restrictivos basados en consentimiento o configuración del cliente.
Para profundizar en las diferentes capas de Internet, lea también nuestro artículo sobre Deep Web: todo lo que necesita saber sobre el lado oculto de Internet
Cómo funciona la arquitectura e infraestructura subyacente de la Dark Web
La infraestructura de la Dark Web se basa en redes superpuestas (overlay networks) construidas sobre la arquitectura TCP/IP tradicional. Se implementan protocolos de anonimización en múltiples capas, especialmente onion routing, principal tecnología habilitadora de la red TOR (The Onion Router). Otras tecnologías, como I2P (Invisible Internet Project), siguen principios similares de enrutamiento mediante capas criptográficas, incluido garlic routing. Estas redes solo son accesibles mediante software especializado que encapsula y enruta paquetes IP a través de múltiples nodos, reduciendo la correlación directa entre cliente, servidor y contenido solicitado.
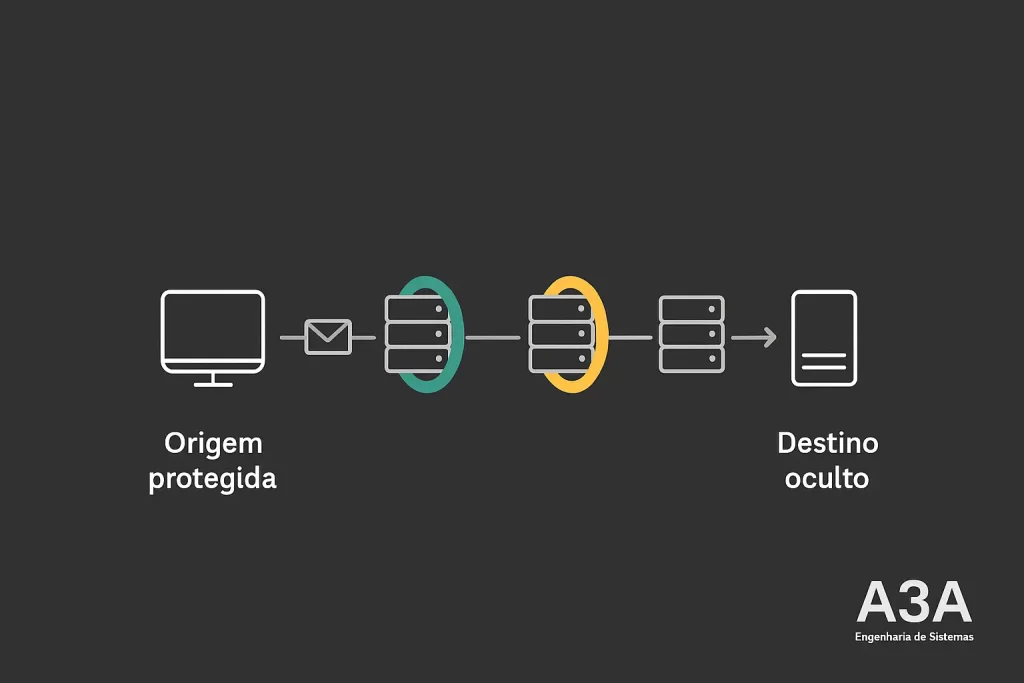
Animación didáctica que muestra cómo los datos circulan por múltiples nodos intermedios, eliminando capas de cifrado en cada etapa y proporcionando separación entre origen y destino.
Fuente: A3A Engenharia de Sistemas.
- Onion Routing: cada paquete circula por una cadena de servidores intermedios (nodos) y se cifra en múltiples capas. Cada nodo elimina únicamente su propia “capa” de cifrado, conociendo solo el nodo anterior y el siguiente, y no simultáneamente el origen y el destino final.
- Firewalls y proxies: las configuraciones locales del cliente pueden redirigir el tráfico de navegación hacia proxies anónimos, encapsulándolo en protocolos específicos.
- Capas sobre TCP/IP: la lógica de anonimización opera por encima del transporte TCP/IP, utilizando el direccionamiento IP mientras superpone múltiples circuitos cifrados, normalmente mediante puertos específicos y direcciones ocultas como dominios ‘.onion’.
La arquitectura overlay plantea retos para la supervisión y la inspección, ya que fragmenta y distribuye los flujos de datos entre distintas jurisdicciones y plataformas.
Principales protocolos y software para acceder a la Dark Web
El acceso a la Dark Web requiere software diseñado específicamente para operar sobre redes superpuestas anónimas. Entre los principales ejemplos destacan:
- TOR (The Onion Router): solución de anonimización ampliamente utilizada y accesible al público mediante navegadores especializados. Utiliza onion routing, de modo que cada solicitud web atraviesa múltiples servidores, cada uno de los cuales descifra únicamente la información necesaria para reenviar el tráfico.
- I2P (Invisible Internet Project): implementa garlic routing, combinando múltiples mensajes anónimos en paquetes agregados para dificultar la correlación y el análisis de tráfico. Opera con su propia infraestructura de direccionamiento y clientes dedicados.
Estas herramientas redirigen el tráfico del navegador o de aplicaciones a través de redes anónimas, ocultando las direcciones IP reales de origen y destino y haciendo muy compleja la identificación forense de usuarios y servidores. Las comunicaciones emplean múltiples capas de cifrado y mecanismos de transporte seguro destinados a reducir la interceptación y manipulación de los datos.
Las direcciones ocultas suelen consultarse mediante URL específicas, como dominios ‘.onion’, que no están registradas en el DNS público convencional y, por tanto, requieren mecanismos de resolución dedicados.
¿Cómo proporciona la Dark Web anonimato y privacidad?
La base de la Dark Web se encuentra en los mecanismos de anonimización. Onion routing está diseñado para que cada elemento de red conozca únicamente el siguiente salto necesario para reenviar el tráfico, lo que dificulta enormemente la trazabilidad de extremo a extremo. La privacidad adicional se apoya en técnicas como:
- Cifrado multicapa: las solicitudes y respuestas se protegen mediante múltiples capas criptográficas, aumentando la confidencialidad a lo largo de la comunicación.
- Red descentralizada de proxies: el tráfico se enruta a través de nodos intermedios variables, reduciendo la correlación directa entre origen y destino.
- Resiliencia frente a sniffing y spoofing: mecanismos criptográficos robustos ayudan a impedir la interceptación y modificación no autorizada de paquetes.
Este marco tecnológico dificulta significativamente asociar una actividad con un usuario específico y está diseñado para resistir tanto la censura como intentos avanzados de vigilancia y bloqueo.
Principales usos y aplicaciones de la Dark Web (legítimos e ilícitos)
Aunque la Dark Web proporciona herramientas para el anonimato y la protección de la privacidad —importantes, por ejemplo, para disidentes en regímenes represivos o profesionales de investigación—, su arquitectura también se utiliza para facilitar actividades ilícitas porque la atribución y la fiscalización pueden resultar más difíciles.
- Aplicaciones legítimas: comunicación anónima, periodismo seguro, intercambio de información sensible en situaciones de riesgo, investigación académica, protección de la libertad de expresión y resistencia a regímenes de vigilancia.
- Usos ilícitos: comercio ilegal, venta de datos robados o malware, foros criminales, intercambio de servicios de ciberataque, distribución de contenidos prohibidos y esquemas de blanqueo de capitales.
La diversidad de aplicaciones y la accesibilidad técnica crean un punto de tensión entre los derechos legítimos a la privacidad y los riesgos de apoyar actividades delictivas organizadas.
Riesgos de la Dark Web: amenazas, fraude y peligros del acceso
Los riesgos asociados al acceso y navegación por la Dark Web pueden agruparse en varios ámbitos:
- Exposición a amenazas cibernéticas: alta presencia de malware, spear phishing, ransomware, scripts maliciosos y exploits en páginas y servicios alojados en estas redes.
- Exposición de datos sensibles: credenciales, datos corporativos y otros activos pueden verse comprometidos cuando los dispositivos se infectan o se utilizan sin las salvaguardas técnicas adecuadas.
- Exposición jurídica: la navegación inadvertida o el acceso a contenidos ilícitos puede generar riesgos legales para personas y organizaciones, según la jurisdicción y la conducta.
- Fraude y extorsión: las redes anónimas pueden alojar puntos de coordinación para fraudes financieros, esquemas de extorsión y venta de información corporativa confidencial.
- Riesgo operativo: actores maliciosos pueden buscar puntos de entrada en entornos corporativos, apuntando a VPN, proxies, endpoints y redes de terceros conectadas mediante canales inseguros.
- Vectores avanzados: técnicas de proxy inverso y tunneling pueden utilizarse para facilitar movimiento lateral y transferencia encubierta de datos tras una intrusión.
Fuente: A3A Engenharia de Sistemas.
El acceso sin salvaguardas adecuadas también puede derivar en compromisos de sistemas, pérdida de integridad, consecuencias regulatorias o jurídicas y exposición de empleados a intentos de manipulación o reclutamiento por grupos delictivos.
Resumen técnico:
- Riesgo principal = exposición a malware y fuga de datos
- Las empresas necesitan políticas restrictivas y supervisión continua
- El cumplimiento de normas y leyes (ISO/IEC, LGPD) refuerza la gobernanza
⚠️ Atención:
Acceder a la Dark Web, incluso con fines de investigación o curiosidad, puede exponer a profesionales y empresas a riesgos jurídicos y técnicos, incluidos incidentes de ciberseguridad y fugas de datos sensibles. Cualquier acceso no convencional debe regirse por políticas de seguridad de la información y orientación técnica cualificada.
Dark Web en las empresas: riesgos e impactos para entornos corporativos
Las empresas afrontan riesgos significativos cuando se permite o se descuida el acceso a la Dark Web dentro de entornos corporativos. Entre las principales implicaciones se encuentran:
- Vulnerabilidades de sistemas: sistemas desactualizados, dispositivos mal configurados y controles de acceso débiles pueden convertirse en puntos de entrada para amenazas asociadas a actividades de la Dark Web.
- Supervisión y detección: Intrusion Detection Systems (IDS) y Endpoint Detection and Response (EDR) pueden ayudar a identificar actividad sospechosa, como tráfico inusual, conexiones con dominios no convencionales y ejecución de código anómalo.
- Políticas de control de acceso: autenticación robusta, incluida la autenticación multifactor, segregación de privilegios y registros rigurosos mejoran la trazabilidad.
- Protección de datos: cifrado, Data Loss Prevention (DLP) y backups offline segregados pueden reducir el impacto de fugas de datos y ransomware.
- Formación y concienciación: la capacitación continua ayuda a los equipos a identificar ataques de ingeniería social y comprender los riesgos concretos de las redes anónimas.
Normas técnicas como ABNT NBR IEC 62676-1-1:2019 y frameworks de seguridad corporativa respaldan auditorías periódicas, simulaciones de ataque y verificación sistemática de la integridad de backups y registros.
Cómo supervisar, mitigar y responder a amenazas de la Dark Web
La supervisión de los riesgos asociados a la Dark Web requiere una combinación de controles:
- Firewalls y segmentación de red: restringir puntos de acceso, establecer perímetros de aislamiento y supervisar el tráfico para identificar indicadores asociados a proxies anónimos.
- Auditorías y pruebas de penetración: realizar periódicamente evaluaciones de vulnerabilidades y pruebas de penetración autorizadas basadas en escenarios de amenaza relevantes.
- Políticas de backup y retención: mantener rutinas disciplinadas de backup y restore, controles de retención y sistemas de backup segregados de acuerdo con requisitos técnicos establecidos.
- Integración de logs y análisis de eventos: centralizar registros de conexiones, supervisar fallos y establecer alertas o respuestas automáticas cuando se detecten comunicaciones sospechosas.
- Procedimientos de incidentes: mantener una estructura definida de respuesta a incidentes con equipos cualificados capaces de realizar análisis, contención y recuperación rápidos tras accesos no autorizados o compromisos de sistemas.
Junto con los requisitos normativos y de seguridad, estos procesos contribuyen a una postura defensiva más robusta en entornos sensibles.
Es importante mantener políticas de backup segregado alineadas con las directrices de ISO/IEC 27002 y realizar auditorías periódicas basadas en frameworks del NIST para facilitar la detección y respuesta rápida a incidentes.
Compliance y gobernanza digital frente a la Dark Web
Las mejores prácticas de seguridad y gestión de riesgos relacionados con la Dark Web están alineadas con normas técnicas internacionales como ABNT NBR ISO/IEC 27001 (Gestión de Seguridad de la Información), ISO/IEC 27005 (Gestión de Riesgos) y legislación nacional como la LGPD brasileña. Además, las recomendaciones de CERT.br y los frameworks del NIST refuerzan políticas de protección, supervisión y respuesta a incidentes que involucran entornos de anonimato.
La postura de una organización frente a la Dark Web depende de políticas reforzadas de compliance, gestión de riesgos y adecuación normativa, incluida la Lei Geral de Proteção de Dados (LGPD), ISO/IEC 27005 e ISO/IEC 31000. Se recomienda:
- Mapeo de riesgos: elaborar informes técnicos de impacto, incluidas evaluaciones de impacto sobre protección de datos, considerando no solo el entorno lógico sino también las interfaces con deep web y dark web.
- Gobernanza estructurada: definir claramente estándares, responsabilidades y procedimientos relativos a exposición, comunicación y respuesta a incidentes relacionados con fugas y amenazas procedentes de redes anónimas.
- Supervisión de compliance: implantar sistemas de información seguros, recopilación centralizada de información de riesgo, identificación, bloqueo y tratamiento inmediato cuando se detecten no conformidades.
- Capacitación organizacional: establecer programas de formación y difusión de conocimiento alineados con buenas prácticas de seguridad, privacidad e integridad de datos en entornos virtuales críticos.
La adopción sistemática de estas medidas puede mitigar impactos operativos y reputacionales y apoyar el cumplimiento de estándares nacionales e internacionales de gobernanza digital.
Preguntas frecuentes
No. Acceder a la Dark Web no constituye por sí mismo un delito, pero acceder o participar en actividades ilícitas es ilegal. El riesgo jurídico depende del contenido, la conducta y la finalidad del acceso.
Sí. Con herramientas avanzadas de supervisión y políticas de control de tráfico, las empresas pueden identificar intentos de acceso o tráfico sospechoso asociado a servicios de la Dark Web.
Cualquier acceso autorizado con fines de investigación debe ser realizado por especialistas cualificados bajo controles de seguridad de la organización, utilizando sistemas aislados y sin credenciales personales o corporativas ni datos sensibles.
No. También se utiliza para anonimato, privacidad, libertad de expresión, periodismo de investigación y otros fines legítimos.
Conclusión
El análisis técnico de la Dark Web revela un entorno de alta complejidad basado en protocolos avanzados de anonimización, arquitectura descentralizada y fuerte resistencia a la vigilancia y el bloqueo. El acceso a estos entornos exige no solo conocimiento de software y redes, sino también una postura consciente frente a riesgos corporativos, operativos, jurídicos y de compliance. La estrecha frontera entre usos legítimos e ilícitos refuerza la necesidad de políticas robustas de gobernanza, herramientas avanzadas de supervisión, procedimientos de emergencia y capacitación continua de los equipos.
Para proyectos de ingeniería, seguridad corporativa e infraestructura crítica, las implicaciones van más allá de la elección de tecnologías: requieren una comprensión amplia de las amenazas, los mecanismos de defensa y las normas aplicables. Las prácticas estructuradas de auditoría, análisis de vulnerabilidades y formación ayudan a las organizaciones a gestionar el riesgo de forma proactiva en un ecosistema de amenazas en evolución.
Consideraciones finales
La comprensión profunda de las características técnicas, los riesgos y las mejores prácticas de mitigación relacionadas con la Dark Web constituye un componente importante de la seguridad de la información y la solidez de las operaciones empresariales en la sociedad digital. A3A Engenharia de Sistemas agradece la lectura de este artículo y anima a profesionales y empresas a priorizar estrategias de protección y seguimiento continuo de riesgos cibernéticos.
¿Quiere saber cómo las soluciones de A3A Engenharia pueden ayudar a su empresa?
Descubra soluciones de Seguridad Digital alineadas con los requisitos de la LGPD.
Para recibir información actualizada y contenidos de referencia, siga nuestros canales oficiales en redes sociales y manténgase al día en seguridad e ingeniería aplicada.
Referencias normativas
“ABNT NBR ISO/IEC 27001 — Gestión de Seguridad de la Información”
“ABNT NBR ISO/IEC 27005 — Gestión de Riesgos”
“LGPD — Lei Geral de Proteção de Dados de Brasil”
“CERT.br — Centro de Estudios, Respuesta y Tratamiento de Incidentes de Seguridad de Brasil”
“NIST Cybersecurity Framework“
Enlaces relevantes (materiales técnicos complementarios)
¿Qué es el NIST Cybersecurity Framework?
¿Qué es la Deep Web? Todo lo que necesita saber sobre el lado oculto de Internet
Compliance empresarial: definición técnica, beneficios y estrategias de implantación
eBook – ¿Por qué contratar un proyecto de cableado estructurado?
