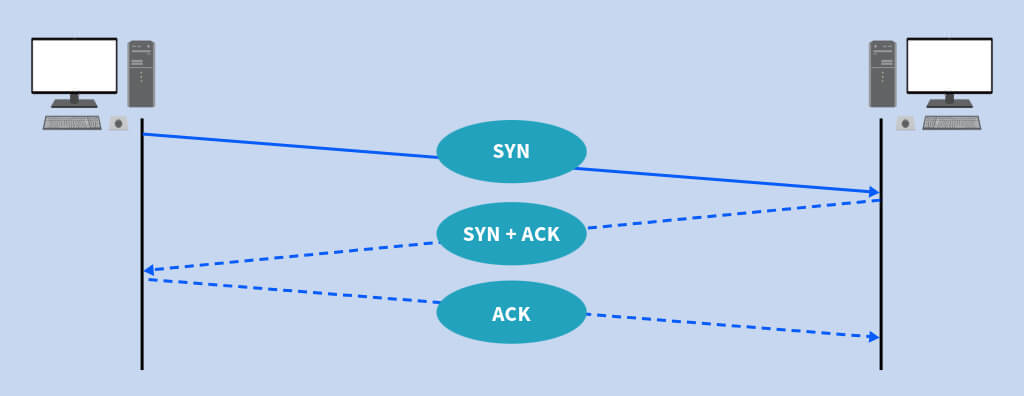
Los protocolos de red son conjuntos de reglas y estándares que permiten la comunicación entre dispositivos y definen cómo se formatean, transmiten, reciben y procesan los datos. Este artículo explica sus fundamentos, capas y principales protocolos.
¡Descúbrelo!
Los protocolos de red son conjuntos de reglas y estándares que permiten la comunicación entre dispositivos. Definen cómo se formatean, transmiten, reciben y procesan los datos.
Este artículo explora los conceptos fundamentales de los protocolos de red, destacando su importancia en la estandarización de los sistemas de comunicación y en la interoperabilidad entre distintos sistemas.
Continúe leyendo.
[elementor-template id=”24446″]
¿Qué Son los Protocolos de Red?
Un protocolo de red define el formato y el orden de los mensajes intercambiados entre dos o más entidades que se comunican, así como las acciones realizadas durante la transmisión y/o recepción de un mensaje u otro evento.
Estos protocolos son esenciales para garantizar la interoperabilidad entre dispositivos, permitiendo que distintos sistemas de hardware y software se comuniquen de forma eficiente y organizada.
Mediante un conjunto de reglas estandarizadas, los protocolos de red permiten el intercambio de datos en redes de área local (LAN) y redes de área amplia (WAN), como Internet.
Modelos de Arquitectura de Red
Para organizar de forma estructurada el funcionamiento de las redes de comunicación, los protocolos y los componentes de hardware y software que los implementan se distribuyen en capas.
Cada protocolo se asocia con una capa específica de la arquitectura de red, y cada capa ofrece servicios bien definidos a la capa superior. Este modelo jerárquico organiza la comunicación de forma que cada capa ejecuta funciones específicas y utiliza los servicios de la capa inferior para realizar sus operaciones.
Para prestar sus servicios, cada capa realiza operaciones internas, que pueden incluir tareas como formateo de datos, control de flujo y enrutamiento de paquetes, al mismo tiempo que depende de los servicios de la capa inmediatamente inferior, como la transmisión física de bits. La capa superior utiliza esos servicios para añadir funciones adicionales.
Modelo OSI
El modelo OSI (Open Systems Interconnection), propuesto por la International Organization for Standardization (ISO) a finales de la década de 1970, es uno de los principales modelos de referencia utilizados para describir la comunicación en redes de computadoras.
Fue diseñado para organizar la comunicación de red en siete capas distintas, cada una con responsabilidades y funciones bien definidas:
- Capa Física;
- Capa de Enlace de Datos;
- Capa de Red;
- Capa de Transporte;
- Capa de Sesión;
- Capa de Presentación;
- Capa de Aplicación;
Creado antes de la expansión de Internet, el modelo OSI ofrece una base teórica sólida para diseñar y comprender redes, facilitando la interoperabilidad entre sistemas de diferentes fabricantes y tecnologías.
Modelo TCP/IP
El modelo TCP/IP es la arquitectura fundamental que sustenta el funcionamiento de Internet y de las redes de computadoras a escala mundial.
Desarrollado inicialmente durante las décadas de 1970 y 1980, fue concebido para permitir la comunicación entre redes heterogéneas y garantizar la interoperabilidad entre distintos sistemas.
Este conjunto de protocolos permite transmitir datos de forma eficiente y confiable independientemente de la infraestructura o de las tecnologías utilizadas en cada segmento de red.
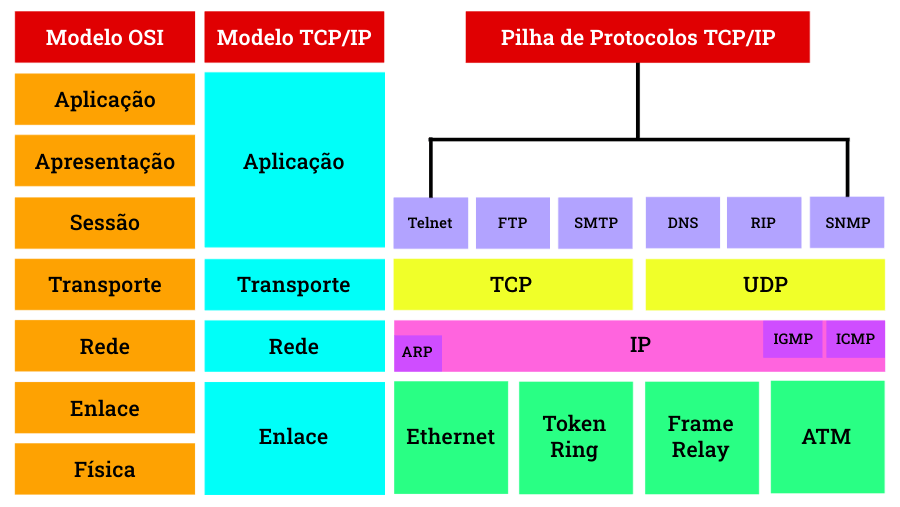
Modelo OSI e o Modelo TCP/IP.
La principal diferencia entre los modelos OSI y TCP/IP está en la forma en que tratan determinadas funciones.
En el modelo OSI, servicios como interpretación de datos, sincronización y control de sesiones se implementan en capas específicas — presentación y sesión.
En el modelo TCP/IP, esas funciones no se gestionan mediante capas dedicadas. En su lugar, son responsabilidad del desarrollador de la aplicación, que decide si funciones como compresión, cifrado y control de sesión son necesarias y cómo implementarlas directamente en las aplicaciones o protocolos.
Clasificación de los Protocolos de Red por Capa
La implementación de estas capas puede realizarse en software, hardware o una combinación de ambos. Cuando los protocolos de todas las capas trabajan conjuntamente forman una pila de protocolos.
Capas Física y de Enlace de Datos
La primera capa, tratada aquí como capa de enlace, gestiona la transmisión de datos entre dispositivos conectados directamente mediante un medio físico, cableado o inalámbrico. En algunos modelos estas funciones se separan en capa de enlace de datos y capa física.
La capa de enlace combina la transmisión física de bits con el control lógico que organiza esos bits en tramas, permitiendo que los dispositivos de destino los interpreten correctamente. Cumple varias funciones críticas para la comunicación dentro de una red local.
Una de las principales responsabilidades de la capa de enlace es el direccionamiento físico, utilizando direcciones MAC (Media Access Control) para identificar interfaces dentro de la red.
Otra función esencial es el framing o encapsulado en tramas. Las tramas contienen datos e información de control, como direcciones de origen y destino y comprobaciones de integridad.
La capa de enlace también realiza detección de errores mediante técnicas como checksums y códigos de redundancia cíclica (CRC) para identificar corrupción durante la transmisión. Según la tecnología, una trama puede retransmitirse o descartarse.
El control de flujo es otra función importante, regulando la cantidad de datos transmitidos para que el receptor pueda procesarlos correctamente y evitar sobrecargas.
La capa de enlace también gestiona el control de acceso al medio, definiendo cuándo puede transmitir cada dispositivo, especialmente en medios compartidos. Estos mecanismos coordinan el acceso cuando varios dispositivos utilizan el mismo canal, como ocurre en redes inalámbricas.
Finalmente, las tecnologías de enlace organizan los datos en tramas adecuadas al medio físico y proporcionan el framing necesario para su entrega local.
Ethernet (IEEE 802.3)
Ethernet es una tecnología de enlace de datos estandarizada por IEEE bajo IEEE 802.3. Define reglas para la comunicación entre dispositivos en una red de área local (LAN), incluyendo cómo se organizan, transmiten y reciben los datos.
Ethernet especifica cómo se identifican los dispositivos, cómo se encapsulan los datos en tramas y cómo se verifica la integridad de la transmisión, además de definir mecanismos de acceso al medio y detección de errores
La unidad básica de transmisión es la trama Ethernet, que encapsula datos e información de control mediante diferentes campos.
Ethernet ha evolucionado considerablemente para aumentar la velocidad de transmisión. Las primeras versiones operaban a 10 Mbps; posteriormente surgieron Fast Ethernet (100 Mbps), Gigabit Ethernet (1 Gbps) y versiones de 10 Gbps, 40 Gbps y 100 Gbps.
Estas evoluciones de IEEE 802.3 permitieron que Ethernet atendiera demandas crecientes en redes corporativas y data centers. Puede implementarse sobre distintos medios físicos, como cableado de cobre de par trenzado y fibra óptica, según velocidad y distancia.
Wi-Fi (IEEE 802.11)
Wi-Fi, estandarizado mediante la familia IEEE 802.11, define especificaciones para comunicación inalámbrica en redes locales (WLAN).
Desarrollado en el ámbito del Institute of Electrical and Electronics Engineers (IEEE), Wi-Fi se convirtió en la tecnología dominante para conectar dispositivos sin cableado y se utiliza ampliamente en hogares, empresas y espacios públicos.
Permite la comunicación entre smartphones, laptops, tablets y puntos de acceso o routers mediante ondas de radio.
Al igual que Ethernet, Wi-Fi abarca las capas de enlace y física del modelo OSI. En enlace gestiona tramas, acceso al medio y direccionamiento; en la capa física define cómo se utilizan las señales de radio para transmitir y recibir datos.
La familia de estándares define cómo se comunican los dispositivos mediante radio, utilizando técnicas como modulación, codificación de señal y control de potencia. Entre las bandas más utilizadas se encuentran 2,4 GHz y 5 GHz, con distintas características de propagación, capacidad e interferencia.
PPP (Point-to-Point Protocol)
PPP (Point-to-Point Protocol) es un protocolo de comunicación utilizado sobre enlaces directos punto a punto entre dos nodos de red, históricamente en líneas seriales, dial-up y conexiones de datos dedicadas.
PPP está estandarizado por la IETF (Internet Engineering Task Force) en RFC 1661 y fue diseñado para ofrecer encapsulación de datagramas sobre enlaces punto a punto, junto con mecanismos de configuración de enlace, autenticación opcional y detección de errores.
ARP (Address Resolution Protocol)
ARP (Address Resolution Protocol) facilita la comunicación en una red local. Su función principal es mapear direcciones IPv4 a direcciones MAC de la capa de enlace en tecnologías como Ethernet.
Cuando un dispositivo necesita enviar un paquete IPv4 a otro nodo de la misma red local, debe conocer la dirección MAC de destino. ARP mapea la dirección IP conocida a la dirección de enlace necesaria para entregar la trama.
El proceso funciona así: el dispositivo comprueba si la IP de destino ya está asociada a una MAC en su tabla ARP. Si no existe el mapeo, envía un ARP Request por broadcast en la red local. El nodo que posee la IP responde con un ARP Reply que informa su dirección MAC.
Una vez obtenida la dirección MAC, el origen puede transmitir una trama Ethernet al destino. El mapeo IP-MAC se almacena temporalmente en la caché ARP para reutilizarlo.
Capa de Red
La capa de red gestiona el enrutamiento y la entrega de paquetes entre diferentes redes, permitiendo que la información viaje desde un origen hasta un destino aunque ambos estén en redes distintas. Es crítica en redes WAN y en Internet, donde los paquetes pueden atravesar múltiples redes intermedias.
Uno de sus objetivos principales es seleccionar rutas para el reenvío de paquetes entre redes. Los routers analizan información de capa de red y encaminan tráfico entre redes interconectadas.
La capa de red permite que dispositivos en redes físicas o lógicas diferentes se comuniquen sin conexión directa. Cuando un paquete debe alcanzar otra red, el enrutamiento determina cómo se reenvía a través de redes intermedias hasta su destino.
IP (Internet Protocol)
IP (Internet Protocol) es el protocolo principal asociado a la capa de red del modelo OSI y a la capa Internet del modelo TCP/IP. Proporciona direccionamiento lógico y reenvío de paquetes entre redes y es fundamental para el funcionamiento de Internet.
IP utiliza direcciones lógicas para identificar interfaces y destinos. IPv4 utiliza un espacio de direcciones de 32 bits, mientras que IPv6 utiliza direcciones de 128 bits y ofrece un espacio de direccionamiento mucho mayor.
Los paquetes IP incluyen cabeceras con información necesaria para el reenvío, como direcciones de origen y destino. En IPv4, el campo TTL (Time to Live) limita la cantidad de saltos antes de descartar el paquete y evita su circulación indefinida. La cabecera IPv4 también incluye campos como longitud y checksum de cabecera.
El comportamiento de fragmentación depende de la versión IP y de las características del trayecto. IPv4 puede permitir fragmentación, mientras que IPv6 depende del origen y de mecanismos de descubrimiento de MTU del camino en lugar de fragmentación por routers.
IP es un protocolo sin conexión y no garantiza entrega confiable ni llegada en orden. Cuando se requiere, la confiabilidad es proporcionada por protocolos superiores como TCP. Los routers utilizan la dirección IP de destino y sus tablas de enrutamiento para reenviar paquetes.
El límite de saltos evita que los paquetes circulen indefinidamente durante loops de enrutamiento. IP también puede utilizar mecanismos IPsec para autenticación, integridad y confidencialidad cuando sea necesario.
ICMP (Internet Control Message Protocol)
ICMP (Internet Control Message Protocol) es un protocolo de soporte importante de la capa de red (capa 3), utilizado para control, reporte de errores y diagnóstico en redes IP.
ICMP proporciona mensajes de reporte de errores y diagnóstico en redes IP. Routers y hosts lo utilizan para comunicar condiciones relacionadas con entrega y enrutamiento, como destinos inalcanzables o tiempo excedido.
RIP (Routing Information Protocol)
RIP (Routing Information Protocol) es uno de los protocolos de enrutamiento dinámico más antiguos y simples utilizados en redes IP. Es un protocolo de vector de distancia y fue históricamente adecuado para redes pequeñas, pero presenta limitaciones de escalabilidad y convergencia en entornos mayores.
RIP selecciona rutas principalmente por cantidad de saltos. Cada router recorrido añade un salto y las rutas con menos saltos son preferidas. RIP admite como métrica útil máxima 15 saltos; una métrica de 16 representa un destino inalcanzable.
RIP es un protocolo de enrutamiento dinámico. Los routers intercambian información periódicamente, tradicionalmente cada 30 segundos, y mantienen tablas de enrutamiento con redes conocidas, siguiente salto y métrica.
OSPF (Open Shortest Path First)
OSPF (Open Shortest Path First) es un protocolo de enrutamiento dinámico para redes IP. Pertene a los protocolos de estado de enlace y se utiliza ampliamente en redes corporativas y de proveedores de servicios por su escalabilidad y convergencia. OSPF está definido por la IETF (Internet Engineering Task Force) y es un IGP (Interior Gateway Protocol).
A diferencia de RIP, que utiliza saltos, OSPF utiliza una métrica de costo y calcula las rutas de menor costo mediante el algoritmo Dijkstra de camino más corto.
OSPF puede dividir el dominio en áreas para mejorar escalabilidad y administración. El área 0 es el backbone al que se conectan las demás áreas. Los routers intercambian información de estado de enlace y construyen una base de datos de topología para calcular rutas.
BGP (Border Gateway Protocol)
BGP (Border Gateway Protocol) es el protocolo utilizado para interconectar sistemas autónomos (AS) en Internet. Es un protocolo de enrutamiento interdominio que intercambia información de alcanzabilidad entre redes administrativas distintas, a diferencia de IGP como OSPF o RIP. BGP es fundamental para el enrutamiento entre proveedores y grandes redes.
BGP utiliza un enfoque basado en políticas. Los administradores pueden influir en selección y anuncio de rutas mediante distintos atributos, lo que lo hace adecuado para las complejas relaciones administrativas de Internet.
BGP establece sesiones de peering entre routers. Los peers intercambian prefijos alcanzables y atributos asociados, que se evalúan según la política de enrutamiento.
Capa de Transporte
La capa de transporte opera sobre la capa de red y proporciona servicios de comunicación extremo a extremo entre hosts. Según el protocolo, puede ofrecer gestión de conexión, confiabilidad, ordenamiento, control de flujo o entrega ligera de datagramas.
TCP (Transmission Control Protocol)
TCP (Transmission Control Protocol) es uno de los protocolos más utilizados de la capa de transporte. Proporciona comunicación confiable y orientada a conexión, con secuenciación, reconocimientos, retransmisión, control de flujo y control de congestión.
UDP (User Datagram Protocol)
UDP (User Datagram Protocol) es un protocolo de capa de transporte que ofrece un servicio simple y ligero de datagramas. A diferencia de TCP, UDP es no orientado a conexión y no garantiza entrega, ausencia de duplicados ni orden.
UDP tiene menor overhead que TCP y es útil cuando la baja latencia y el control por la aplicación son más importantes que la confiabilidad del transporte. UDP no implementa control de flujo, control de congestión ni retransmisión al estilo TCP.
Al no proporcionar reconocimientos ni retransmisión en la capa de transporte, los datagramas pueden perderse, duplicarse o llegar fuera de orden. La aplicación debe aceptar o compensar estas características.
UDP se utiliza con frecuencia en aplicaciones donde la baja latencia es importante y la aplicación puede manejar pérdidas o recuperación. Entre los ejemplos están medios en tiempo real, VoIP (Voice over IP), ciertos escenarios de streaming de video, juegos en línea, DNS y protocolos modernos que implementan mecanismos propios sobre UDP.
Capa de Aplicación
La capa de aplicación es la capa superior de las arquitecturas de red habituales y proporciona servicios de red directamente a aplicaciones y servicios. Incluye protocolos para web, transferencia de archivos, resolución de nombres, acceso remoto, mensajería y otras funciones.
A diferencia de las capas inferiores, la capa de aplicación proporciona servicios directamente a las aplicaciones. Define intercambios a nivel de aplicación y permite funciones como navegación web, correo electrónico y mensajería.
Su función es proporcionar los protocolos y servicios que las aplicaciones necesitan para utilizar la red. Según el protocolo, esto puede incluir representación de datos, autenticación, control de acceso, codificación y mecanismos de seguridad.
En la arquitectura TCP/IP, funciones asociadas con gestión de sesión, sincronización y presentación suelen implementarse en protocolos y software de aplicación en lugar de capas separadas.
La capa de aplicación constituye la interfaz práctica entre las aplicaciones del usuario y los servicios de red, ocultando gran parte de la complejidad de las capas inferiores. Cargar una página web o enviar un correo electrónico depende de protocolos definidos en esta capa.
HTTP (HyperText Transfer Protocol)
HTTP (Hypertext Transfer Protocol) es uno de los protocolos más utilizados de la capa de aplicación y es fundamental para la Web. Define cómo clientes y servidores intercambian solicitudes y respuestas para recursos como HTML, imágenes, APIs y otros contenidos.
HTTP sigue un modelo de solicitud-respuesta. Un cliente envía una solicitud y el servidor devuelve una respuesta. HTTP es fundamentalmente stateless; estados de aplicación como una sesión autenticada se mantienen mediante mecanismos adicionales como cookies, tokens o estado en servidor.
Cuando un usuario abre un sitio, el navegador envía solicitudes HTTP al servidor correspondiente. Las respuestas pueden incluir HTML, imágenes, hojas CSS, JavaScript y otros recursos necesarios.
HTTP sin protección no cifra el transporte. HTTPS protege HTTP mediante TLS (Transport Layer Security), proporcionando cifrado, autenticación del servidor e integridad de los datos en tránsito.
FTP (File Transfer Protocol)
FTP (File Transfer Protocol) es un protocolo de capa de aplicación diseñado para la transferencia de archivos entre cliente y servidor, incluyendo subida y descarga.
FTP se ha utilizado históricamente para gestión remota y transferencias de archivos. Como FTP tradicional no cifra credenciales ni contenido, se prefieren alternativas seguras como SFTP o FTPS cuando se requiere confidencialidad.
SMTP (Simple Mail Transfer Protocol)
SMTP (Simple Mail Transfer Protocol) es el protocolo estándar de capa de aplicación utilizado para enviar correo electrónico. Transfiere mensajes desde clientes hacia servidores y entre servidores de correo.
SMTP se utiliza principalmente para envío y transferencia de mensajes, mientras que el acceso al buzón se realiza mediante protocolos como IMAP (Internet Message Access Protocol) o POP3 (Post Office Protocol).
DNS (Domain Name System)
DNS (Domain Name System) es un servicio fundamental de la capa de aplicación que resuelve nombres de dominio legibles a registros de recursos, incluidas direcciones IP. Permite localizar servicios por nombre en lugar de memorizar direcciones numéricas.
La Importancia de los Protocolos de Red
Los protocolos de red son fundamentales para cualquier sistema de comunicación, desde redes locales hasta Internet. Establecen las reglas y procedimientos que gobiernan el intercambio de datos entre dispositivos, desde computadoras y smartphones hasta servidores empresariales. Sin protocolos comunes, la comunicación entre sistemas con tecnologías y arquitecturas distintas no sería posible.
Interoperabilidad
Una de las funciones principales de los protocolos es garantizar la interoperabilidad entre dispositivos de distintos fabricantes y tecnologías. Cada equipo puede utilizar hardware y software diferentes, pero los protocolos estandarizados permiten una comunicación eficaz. La suite TCP/IP, por ejemplo, permite integrar redes heterogéneas desde pequeños dispositivos hasta sistemas de escala Internet.
La estandarización permite que dispositivos conectados mediante redes LAN o WAN intercambien información de forma consistente y eficiente. Esto es especialmente importante con la expansión de la Internet de las Cosas (IoT) y de la conectividad global.
Confiabilidad de la Comunicación
Otro papel crítico es proporcionar la confiabilidad requerida por la aplicación. Protocolos como TCP (Transmission Control Protocol) utilizan secuenciación, reconocimientos, retransmisión, control de flujo y control de congestión para proporcionar entrega ordenada y confiable y tratar condiciones como pérdida de paquetes y congestión.
Protocolos más simples como UDP (User Datagram Protocol) cumplen otro papel cuando la baja latencia y el bajo overhead son más importantes que la confiabilidad de transporte, como en aplicaciones de medios en tiempo real e interactivas.
Eficiencia y Organización de la Comunicación
Los protocolos organizan la comunicación definiendo cómo los datos se direccionan, encapsulan, reenvían e interpretan. IP (Internet Protocol), por ejemplo, proporciona direccionamiento lógico y reenvío de paquetes entre redes interconectadas.
Protocolos de distintas capas también proporcionan mecanismos como control de flujo y control de congestión, ayudando a mantener la eficiencia ante condiciones variables de tráfico.
Seguridad
Otro aspecto esencial es la seguridad. Mecanismos como HTTPS, TLS (Transport Layer Security) e IPsec pueden proteger los datos en tránsito mediante cifrado, autenticación e integridad. Sin protocolos de seguridad adecuados, las comunicaciones quedan mucho más expuestas a interceptación y manipulación.
Extensiones como DNSSEC (Domain Name System Security Extensions) añaden mecanismos de autenticidad e integridad a los datos DNS y ayudan a mitigar ciertos ataques de falsificación y redirección.
Escalabilidad
A medida que Internet y las redes empresariales crecen, la escalabilidad de los protocolos es esencial. BGP (Border Gateway Protocol), por ejemplo, intercambia información de enrutamiento entre sistemas autónomos y permite interconectar redes de gran escala.
Tecnologías como IPv6 también responden al crecimiento mediante un espacio de direcciones mucho mayor que IPv4, necesario para la expansión continua de dispositivos y servicios conectados.
Consideraciones Finales
Los protocolos de red son fundamentales para la organización, interoperabilidad, seguridad y confiabilidad de la comunicación entre dispositivos conectados. Proporcionan las reglas comunes que permiten que redes y sistemas heterogéneos intercambien información a escala global y constituyen la base de la comunicación digital moderna.
Conclusión
En resumen, este artículo presentó una visión general de los principales protocolos de red y de su función en la comunicación digital eficiente y segura.
Existen numerosos protocolos de red, cada uno diseñado para funciones específicas que abarcan desde correo electrónico y web hasta comunicaciones en tiempo real y enrutamiento en redes complejas.
El ecosistema de protocolos es amplio y evoluciona continuamente a medida que cambian las tecnologías de red, los requisitos de seguridad y las demandas de rendimiento.
Comprender cómo operan estos protocolos es esencial para profesionales de TI, ingenieros de red y desarrolladores porque los protocolos definen cómo diferentes sistemas interoperan e intercambian información.
Esta base facilita la comprensión de la arquitectura de red, el troubleshooting, la seguridad y el comportamiento de aplicaciones modernas.
