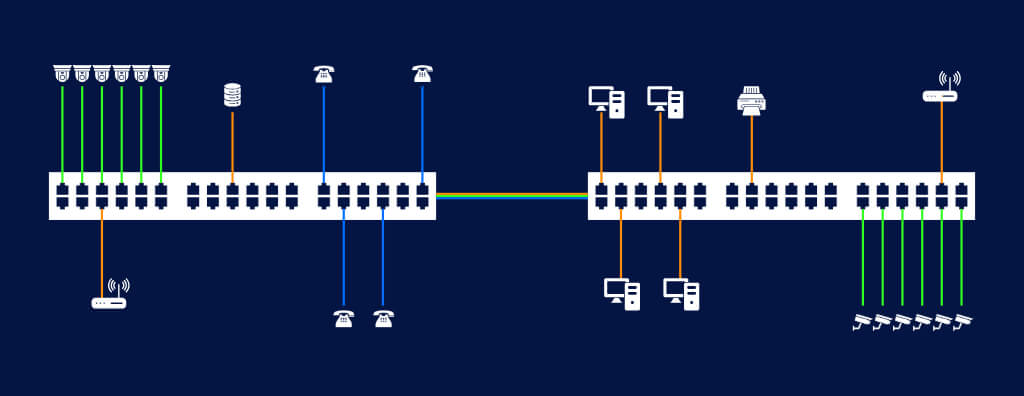
VLAN significa Virtual Local Area Network o Red Local Virtual. Es una tecnología que permite segmentar una red física en varias redes lógicas independientes, mejorando seguridad, rendimiento, flexibilidad y gestión.
¡Descúbrelo!
VLAN es la sigla de Virtual Local Area Network, o Red Local Virtual. Es una tecnología que permite segmentar una red física en varias redes lógicas independientes.
En otras palabras, con VLANs es posible crear múltiples redes locales virtuales dentro de un mismo switch o conjunto de switches, sin necesidad de hardware físico adicional para cada red lógica.
En este artículo, veremos qué es una VLAN, cómo funciona y cuáles son sus principales aplicaciones.
[elementor-template id=”24446″]
¿Cómo funciona una VLAN?
Las VLANs operan en la Capa 2 del modelo OSI (Capa de Enlace de Datos). Funcionan asignando un identificador de VLAN, normalmente un número, a las tramas Ethernet que circulan por la red. Este identificador permite que los switches reconozcan a qué VLAN pertenece una trama y la reenvíen adecuadamente.
Existen dos tipos principales de puertos en un switch con VLANs:
- Puertos de Acceso (Access Ports): Estos puertos se asignan a una única VLAN y conectan dispositivos finales, como computadoras e impresoras. El tráfico que entra o sale por estos puertos normalmente no lleva etiqueta y pertenece a la VLAN designada.
- Puertos Trunk: Estos puertos transportan tráfico de múltiples VLANs entre switches o entre un switch y un router. Las tramas que atraviesan los trunks se etiquetan con el identificador de VLAN, permitiendo que distintas VLANs compartan el mismo enlace físico.
El protocolo más común para etiquetar tramas es IEEE 802.1Q, que añade un campo de 4 bytes al encabezado Ethernet original con la información de VLAN.
Principales beneficios de las VLANs:
- Segmentación de la Red: Las VLANs permiten dividir una red en segmentos lógicos más pequeños. Esto ayuda a aislar grupos o departamentos dentro de una organización, reduciendo el dominio de broadcast y mejorando el rendimiento.
- Seguridad Mejorada: Al aislar el tráfico entre VLANs, es posible impedir que usuarios no autorizados accedan a recursos de otras VLANs. Esto limita el alcance de ataques o accesos indebidos.
- Flexibilidad y Escalabilidad: Las VLANs facilitan reorganizar la red sin cambiar el cableado físico. Los dispositivos pueden moverse de una VLAN a otra mediante configuración en los switches.
- Gestión Simplificada: Los administradores pueden gestionar políticas y configuraciones de seguridad por VLAN, facilitando la aplicación de reglas específicas a distintos grupos de usuarios.
Tipos de VLAN
- VLANs de Datos: Utilizadas para separar el tráfico de datos normal de los usuarios.
- VLANs de Voz: Diseñadas para tráfico de voz sobre IP (VoIP), facilitando la aplicación de políticas adecuadas de Calidad de Servicio (QoS).
- VLANs Nativas: Utilizadas en puertos trunk para manejar tramas no etiquetadas. La VLAN nativa se configura para el tráfico que atraviesa el trunk sin etiqueta.
- VLANs de Gestión: Utilizadas para acceder y administrar dispositivos de red como switches y routers, separando el tráfico de gestión del tráfico de usuarios.
Configuración Básica de VLAN
La configuración de VLANs incluye principalmente los siguientes pasos:
- Crear las VLANs en el Switch: Definir VLANs con identificadores únicos, normalmente números entre 1 y 4094.
- Asignar Puertos a las VLANs: Definir qué puertos pertenecen a cada VLAN. Los puertos de acceso se configuran para pertenecer a una sola VLAN.
- Configurar Puertos Trunk: Configurar los puertos que conectan switches o routers para transportar múltiples VLANs mediante 802.1Q.
- Configurar Enrutamiento entre VLANs (si es necesario): Para permitir comunicación entre VLANs diferentes, un dispositivo de Capa 3, como un router o switch de Capa 3, debe enrutar el tráfico.
Enrutamiento entre VLANs
Por defecto, las VLANs están aisladas entre sí. Para permitir que dispositivos de diferentes VLANs se comuniquen, debe implementarse enrutamiento inter-VLAN. Dos enfoques comunes son:
- Router-on-a-Stick: Un router se conecta al switch mediante un puerto trunk. El router utiliza subinterfaces configuradas para cada VLAN y enruta el tráfico entre ellas.
- Switch de Capa 3: Un switch con capacidades de enrutamiento puede enrutar tráfico entre VLANs directamente, sin requerir un router externo para esa función.
Consideraciones de Seguridad
Aunque las VLANs aportan beneficios de seguridad, también deben atenderse posibles vulnerabilidades:
- Ataques de VLAN Hopping: Técnicas que explotan configuraciones inadecuadas para acceder al tráfico de otras VLANs. Para prevenirlos, es importante configurar correctamente los trunks y desactivar mecanismos de negociación o protocolos que no se utilicen.
- Port Security: Funciones como Port Security pueden limitar el número de direcciones MAC y reducir accesos no autorizados en puertos de acceso.
¿Para qué sirven las VLANs y qué problemas resuelven en la práctica?
Las VLANs (Virtual Local Area Networks) sirven para segmentar una red física en varias redes lógicas independientes. Resuelven diferentes problemas relacionados con la eficiencia, la seguridad y la gestión de la red.
A continuación se presentan los principales problemas que las VLANs ayudan a resolver:
1. Segmentación de la Red y Reducción de Dominios de Broadcast
Problema:
En una red sin segmentación, todos los dispositivos comparten el mismo dominio de broadcast. Los mensajes de broadcast llegan a todos los equipos, lo que puede generar tráfico innecesario, congestión y menor eficiencia.
Solución con VLANs:
Las VLANs dividen la red en dominios de broadcast más pequeños. Cada VLAN funciona como una red lógica separada y los broadcasts quedan limitados a los dispositivos de esa VLAN. Esto reduce tráfico innecesario y mejora el rendimiento general.
2. Mayor Seguridad
Problema:
Cuando todos los dispositivos están conectados sin segmentación, usuarios no autorizados pueden tener un camino más amplio hacia datos o recursos que no deberían utilizar.
Solución con VLANs:
Al segmentar la red, pueden aislarse grupos de dispositivos. Por ejemplo, Finanzas puede estar en una VLAN separada de Marketing. El acceso entre ambas VLANs puede controlarse mediante políticas de enrutamiento, firewall y ACL.
3. Flexibilidad y Facilidad de Gestión
Problema:
Modificar físicamente la red para reorganizar departamentos o adaptarse a cambios organizacionales puede ser costoso y lento.
Solución con VLANs:
Con VLANs, la pertenencia lógica de un dispositivo puede cambiarse mediante configuración en los switches, sin recablear físicamente la red. Esto permite adaptar la infraestructura con mayor rapidez y flexibilidad.
4. Control de Tráfico y Calidad de Servicio (QoS)
Problema:
Aplicaciones críticas como VoIP o videoconferencia pueden requerir priorización de tráfico. En una red plana, aplicar estas políticas de manera consistente es más difícil.
Solución con VLANs:
Colocar determinados tipos de tráfico en VLANs específicas facilita la aplicación de QoS y otras políticas. Esto ayuda a mantener el rendimiento de servicios críticos incluso durante períodos de alta utilización.
5. Segmentación por Función o Ubicación
Problema:
Organizaciones con varios departamentos o ubicaciones físicas necesitan una separación lógica que no siempre coincide con el cableado físico.
Solución con VLANs:
Las VLANs permiten agrupar dispositivos por función, departamento, piso u oficina independientemente del switch físico al que estén conectados. Esto simplifica la administración y la aplicación de políticas específicas.
6. Reducción de Costos y Uso Eficiente de Recursos
Problema:
Implementar redes físicas separadas para diferentes departamentos o funciones es costoso e ineficiente en hardware, cableado y mantenimiento.
Solución con VLANs:
Las VLANs permiten ejecutar múltiples redes lógicas sobre la misma infraestructura física de switching. Esto reduce la necesidad de hardware separado y simplifica el mantenimiento.
7. Aislamiento de Problemas y Mantenimiento Más Simple
Problema:
En una red única y plana, problemas como loops o broadcast storms pueden afectar a numerosos dispositivos y dificultar el diagnóstico.
Solución con VLANs:
La segmentación tiende a confinar los problemas del dominio de broadcast a la VLAN afectada, facilitando el diagnóstico y la corrección sin necesariamente afectar a toda la organización.
Ejemplos prácticos de aplicaciones de VLANs:
1. Segmentación por Departamentos o Grupos de Trabajo
Aplicación:
En una empresa, departamentos como Finanzas, Recursos Humanos, Ventas y TI pueden segmentarse en VLANs separadas. Así, las computadoras y dispositivos de cada departamento operan en redes lógicamente distintas aunque compartan la misma infraestructura física.
Beneficios:
- Seguridad Mejorada: Aísla el tráfico de cada departamento y ayuda a impedir que usuarios accedan a datos o recursos de otros grupos sin autorización.
- Gestión Facilitada: Permite aplicar políticas específicas a cada departamento, incluidas reglas de firewall y control de acceso.
- Mejor Rendimiento: Reduce el tráfico de broadcast en cada segmento y mejora la eficiencia de la red.
2. Creación de Redes para Invitados (Guest Networks)
Aplicación:
En oficinas, hoteles, universidades, cafés y entornos similares, visitantes o dispositivos personales de empleados pueden necesitar acceso a Internet. Puede crearse una VLAN separada específicamente para estos usuarios.
Beneficios:
- Aislamiento de Seguridad: Mantiene los dispositivos de invitados separados de la red corporativa principal, protegiendo recursos internos y datos sensibles.
- Control de Acceso: Facilita la aplicación de límites de ancho de banda, restricciones a determinados servicios o políticas por horario.
- Implementación Económica: Utiliza la misma red física con segmentación lógica, evitando una infraestructura separada para invitados.
3. Separación del Tráfico de Voz y Datos
Aplicación:
En empresas que utilizan telefonía VoIP (Voice over IP), las llamadas necesitan un tratamiento de red consistente. Separar voz y datos en VLANs diferentes facilita aplicar políticas adecuadas a cada tipo de tráfico.
Beneficios:
- Calidad de Servicio (QoS): Permite priorizar el tráfico de voz para reducir retraso, jitter y pérdida de paquetes.
- Gestión de Tráfico: Permite monitorear y ajustar por separado el uso de ancho de banda y las políticas de cada tipo de tráfico.
- Seguridad: Aísla los sistemas de telefonía de otros dispositivos y ayuda a reducir rutas de acceso no autorizado.
Aplicación de VLANs en Sistemas de CFTV:
Los sistemas de CFTV se utilizan ampliamente para seguridad y monitoreo en empresas, edificios, comercios y espacios públicos. Con la adopción de cámaras IP, el tráfico de video circula por redes de datos estándar. Implementar VLANs dedicadas para CFTV es una práctica recomendada porque mejora seguridad, rendimiento y gestión.
¿Por qué usar una VLAN para CFTV?
1. Aislamiento de Tráfico:
- Seguridad: Colocar las cámaras en una VLAN separada aísla el tráfico de video del resto de la red corporativa y facilita controlar el acceso.
- Protección de Datos Sensibles: La segmentación reduce la exposición del entorno CFTV a incidentes que afecten la red corporativa general.
2. Mejor Rendimiento:
- Gestión del Ancho de Banda: Las cámaras de alta resolución generan un volumen significativo de tráfico. Una VLAN dedicada facilita monitorear y aplicar políticas específicas al video.
- Reducción del Impacto de Broadcast: La segmentación limita broadcasts y multicast a los dominios donde realmente son necesarios.
3. Facilidad de Gestión:
- Políticas Específicas: Permite aplicar seguridad y QoS específicas para la VLAN de CFTV sin alterar la política general de la red.
- Escalabilidad: Facilita incorporar nuevas cámaras y dispositivos CFTV dentro de la misma arquitectura lógica.
Cómo Implementar una VLAN para CFTV
1. Planificación de la VLAN de CFTV:
- Definir el ID de VLAN: Elegir un identificador único, por ejemplo VLAN 20.
- Direccionamiento IP: Asignar una subred IP específica a los dispositivos de CFTV para facilitar gestión y políticas.
2. Configuración de los Switches:
- Puertos de Acceso: Configurar los puertos conectados a las cámaras como access ports de la VLAN de CFTV.
- Puertos Trunk: Cuando el tráfico atraviese varios switches, configurar trunks para transportar la VLAN de CFTV entre ellos.
3. Enrutamiento entre VLANs (si es necesario):
- Aislamiento Total vs. Acceso Controlado: Definir si usuarios corporativos necesitan acceder al sistema CFTV. Si es así, utilizar enrutamiento inter-VLAN con reglas de firewall o ACL.
- Switch de Capa 3 o Router: Utilizar un switch de Capa 3 o router para permitir comunicación controlada entre CFTV y otras VLANs.
4. Implementación de Seguridad:
- ACLs (Listas de Control de Acceso): Aplicar ACLs para restringir la VLAN de CFTV a dispositivos o usuarios autorizados.
- Port Security: Habilitar Port Security u otras funciones para reducir conexiones no autorizadas en los puertos de cámara.
5. Calidad de Servicio (QoS):
- Priorizar el Tráfico de Video: Aplicar QoS cuando corresponda para que los flujos críticos de video reciban el tratamiento definido por el diseño.
- Control de Ancho de Banda: Si es necesario, aplicar políticas que eviten que CFTV genere congestión en otros segmentos.
Beneficios Específicos de una VLAN para CFTV
Seguridad Mejorada:
- Protección contra Accesos No Autorizados: Aislar CFTV dificulta accesos indebidos a cámaras y servidores de grabación.
- Reducción de la Superficie de Ataque: Los dispositivos CFTV dejan de compartir directamente el mismo dominio de broadcast con la red corporativa general.
Rendimiento Optimizado:
- Flujo de Video Consistente: La segmentación ayuda a evitar que tráfico corporativo no relacionado afecte innecesariamente los flujos de video.
- Eficiencia de Transmisión: Separar grandes volúmenes de video reduce su impacto sobre otras aplicaciones sensibles a latencia.
Gestión Simplificada:
- Monitoreo Dedicado: Facilita supervisar y diagnosticar el comportamiento de red específico del CFTV.
- Escalabilidad: Permite añadir cámaras o actualizar equipos sin rediseñar toda la red corporativa.
Consideraciones Importantes
1. Planificación Adecuada:
- Mapeo de Dispositivos: Mantener un inventario completo de cámaras y dispositivos asociados para una configuración precisa.
- Capacidad de Red: Verificar que la infraestructura soporte el tráfico previsto, especialmente con video de alta resolución.
2. Seguridad Física:
- Protección de Equipos: Además de la seguridad lógica, proteger switches y puntos físicos de conexión contra acceso no autorizado.
3. Actualizaciones y Mantenimiento:
- Firmware Actualizado: Mantener dispositivos de red y cámaras actualizados para corregir vulnerabilidades.
- Monitoreo Continuo: Utilizar sistemas de monitoreo para detectar y responder a anomalías o fallos.
4. Cumplimiento y Regulaciones:
- Protección de Datos: Considerar requisitos de privacidad y protección de datos y asegurar que las grabaciones se almacenen y accedan de forma segura.
Ejemplo Práctico de Implementación
Escenario:
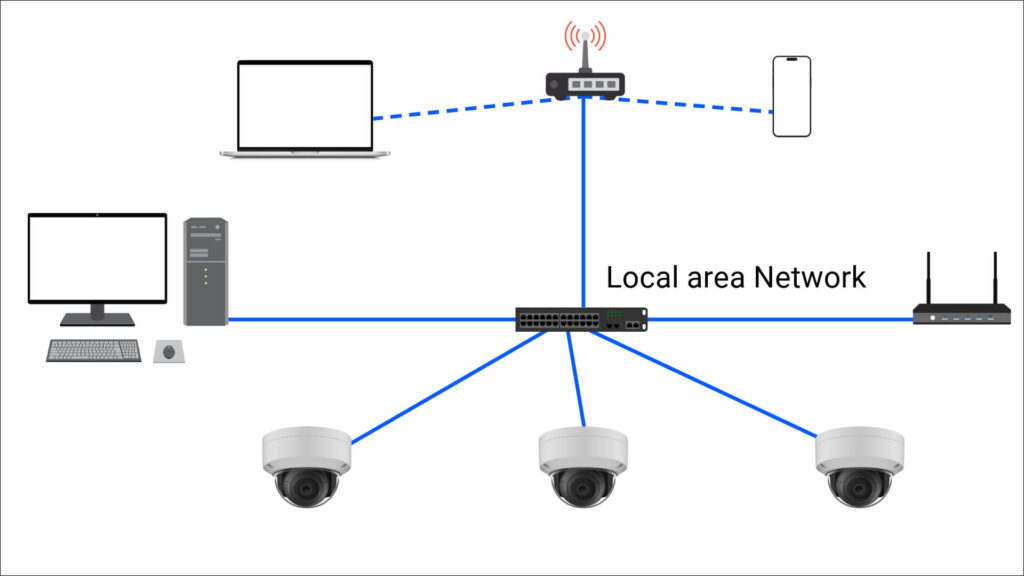
Una empresa posee 50 cámaras IP distribuidas entre oficinas, pasillos y áreas exteriores. La red corporativa también transporta aplicaciones críticas de negocio, como ERP y sistemas de comunicación. En este ejemplo, el CFTV utiliza la VLAN 20.
Solución:
- Crear la VLAN de CFTV (VLAN 20): Configurar todos los puertos de switch conectados a cámaras para VLAN 20.
- Configurar Puertos Trunk: Configurar los uplinks entre switches y el camino hacia el servidor de grabación para transportar la VLAN de CFTV, VLAN 20.
- Aislamiento de Red: Ubicar el servidor de grabación en VLAN 20 y restringir el acceso. Solo estaciones autorizadas, quizá desde una VLAN administrativa, deben alcanzarlo mediante enrutamiento controlado y reglas de firewall.
- Implementar QoS: Aplicar las políticas necesarias para evitar degradación innecesaria del tráfico de grabación durante congestión.
- Seguridad Adicional: Habilitar Port Security en puertos de acceso y limitar cambios no autorizados de endpoints cuando corresponda.
Conclusión
El uso de VLANs para CFTV es una práctica recomendada que mejora seguridad, rendimiento y gestión. Al aislar el sistema de CFTV, la organización protege tanto los datos generados por las cámaras como la integridad de la red corporativa.
Implementar VLANs para CFTV requiere planificación cuidadosa y conocimiento de las necesidades del entorno. Con una configuración adecuada, la infraestructura de vigilancia puede ser eficiente, segura y escalable.
