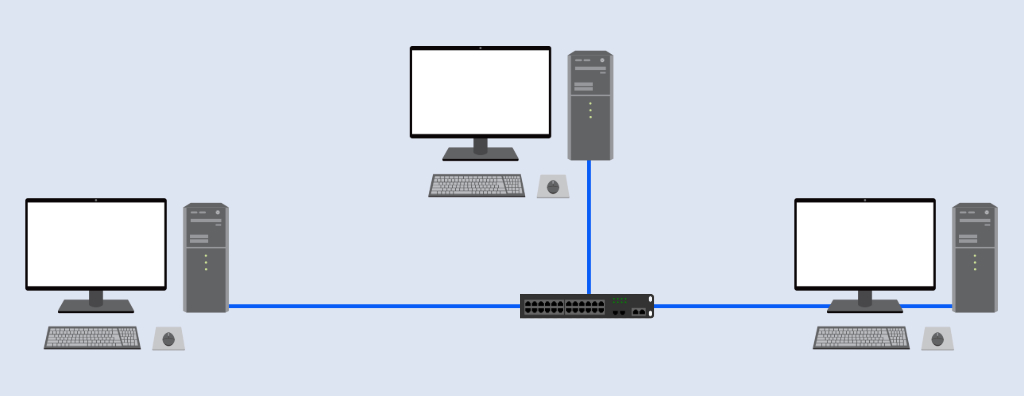
Entenda o que é uma rede LAN, como Ethernet, Wi-Fi, switches, VLANs, IP, cabeamento, fibra, PoE e roteamento formam uma rede local corporativa e quais critérios orientam o projeto.
Confira!
Uma rede LAN (Local Area Network), ou rede local, interconecta dispositivos dentro de uma área geográfica limitada, como uma residência, escritório, pavimento, edifício, laboratório ou instalação industrial. Ela pode utilizar Ethernet cabeada, Wi-Fi ou uma combinação das duas tecnologias.
Uma LAN não é sinônimo de Internet. A rede local pode operar apenas com serviços internos ou utilizar um roteador ou firewall como gateway para outras redes. Em ambientes corporativos, sua função vai além de conectar computadores: a mesma infraestrutura pode transportar tráfego de usuários, telefonia IP, Wi-Fi, CFTV IP, controle de acesso, automação e serviços de TI.
O desempenho de uma LAN depende do conjunto formado por arquitetura, switches, access points, endereçamento IP, VLANs, políticas de comunicação, uplinks, cabeamento, fibra óptica, alimentação PoE, redundância, monitoramento e documentação. Por isso, uma rede local corporativa deve ser tratada como um sistema de engenharia, e não apenas como um conjunto de equipamentos conectados.
LAN, WLAN, HAN e CAN: como os termos se relacionam
LAN, WLAN, HAN e CAN aparecem frequentemente como “tipos de rede”, mas os termos não representam exatamente a mesma dimensão de classificação. LAN descreve a abrangência local; WLAN identifica uma LAN com acesso sem fio; HAN descreve o contexto residencial; e CAN amplia a arquitetura para interligar várias LANs em um campus.
LAN cabeada
Em uma LAN cabeada, os dispositivos se conectam principalmente por Ethernet sobre cabeamento de pares trançados ou fibra óptica. É a arquitetura mais comum para estações fixas, servidores, telefones IP, câmeras, equipamentos de automação e access points. Em redes corporativas, o acesso cabeado normalmente converge em switches e se integra a uma camada de distribuição ou core.
WLAN: a LAN sem fio
Uma WLAN (Wireless Local Area Network) utiliza o meio sem fio no acesso, normalmente com tecnologias da família IEEE 802.11. Em uma infraestrutura corporativa, os clientes Wi-Fi se associam a access points que integram o domínio sem fio à rede de distribuição. A WLAN, portanto, não substitui necessariamente a LAN cabeada: na maior parte dos ambientes profissionais, as duas camadas coexistem e compartilham switching, roteamento, serviços e políticas de segurança.
Projetos de WLAN também precisam considerar capacidade e não apenas cobertura: densidade de clientes, canais, largura de canal, interferência, roaming, alimentação PoE, uplinks e segurança influenciam diretamente a experiência do usuário.
Em ambientes corporativos, o Wi-Fi deve ser dimensionado como uma camada de acesso da rede — coordenado com switches, VLANs, PoE, uplinks, segurança e capacidade.
HAN: rede no contexto residencial
HAN (Home Area Network) é um termo descritivo para a rede de uma residência. Ela pode combinar Wi-Fi, Ethernet e dispositivos IoT, mas não constitui, por si só, uma tecnologia de acesso diferente: continua sendo uma rede local aplicada ao ambiente doméstico.
CAN: rede de campus
Uma CAN (Campus Area Network) não é apenas uma LAN “maior”. Ela normalmente interliga múltiplas LANs de edifícios ou áreas próximas por um backbone de campus, frequentemente óptico, com requisitos próprios de redundância, roteamento, capacidade, caminhos físicos e disponibilidade. Universidades, plantas industriais, hospitais e complexos corporativos são exemplos típicos.
Para comparar LAN, CAN, MAN, WAN e outras classificações de abrangência, consulte Classificação de Redes quanto à Abrangência e Tipos de Redes de Computadores.
Configuração física de uma LAN
A configuração física de uma LAN reúne equipamentos ativos, cabeamento, fibra óptica, racks, patch panels, caminhos, alimentação e os enlaces que ligam dispositivos, switches e demais camadas da arquitetura. Essa infraestrutura precisa ser dimensionada em conjunto: não adianta instalar cabeamento de alta categoria se os uplinks, os switches ou a topologia criam o gargalo.
Equipamentos ativos
Switch
O switch Ethernet conecta interfaces dentro da rede local e, em sua função básica de camada 2, encaminha quadros com base em endereços MAC. Em Ethernet comutada moderna e full duplex, cada enlace ponto a ponto opera sem as colisões associadas às antigas redes de meio compartilhado. O switch também pode implementar VLANs, agregação de enlaces, Spanning Tree, QoS, PoE e outras funções, dependendo do modelo e da arquitetura.
É importante diferenciar comutação de segmentação lógica: conectar dispositivos a portas distintas não cria, por si só, isolamento de segurança. VLANs definem domínios lógicos de camada 2, e a comunicação entre sub-redes exige roteamento e políticas de controle adequadas.
Access point
O access point fornece acesso IEEE 802.11 aos clientes sem fio e integra esse tráfego à infraestrutura de distribuição. Em vez de simplesmente “converter” um sinal cabeado em sinal sem fio, ele participa da associação dos clientes, do uso do meio rádio e da ponte entre o domínio wireless e a rede de distribuição. Em arquiteturas corporativas, funções de controle podem estar distribuídas nos próprios APs, centralizadas em controladoras ou implementadas em plataformas de gerenciamento.
Roteador e firewall
O roteador encaminha pacotes entre redes IP diferentes. Na prática corporativa, o gateway da LAN pode estar em um switch de camada 3, roteador ou firewall. NAT, filtragem de segurança, VPN, DHCP e inspeção de tráfego podem coexistir no mesmo equipamento, mas são funções distintas e não devem ser tratadas como propriedades obrigatórias de todo roteador.
Cabeamento, fibra e topologia física
No acesso, redes corporativas utilizam principalmente cabeamento balanceado de pares trançados; em backbones, enlaces entre racks, pavimentos ou edifícios, a fibra óptica ganha importância por capacidade, distância, imunidade eletromagnética e isolamento elétrico. A escolha depende da aplicação, velocidade, comprimento do enlace, ambiente, PoE, crescimento e critérios de disponibilidade.
A topologia física também precisa representar os domínios de falha. Em uma arquitetura em estrela, por exemplo, os enlaces de acesso convergem em switches; em redes maiores, esses switches se conectam a distribuição ou core. Redundância só é efetiva quando considera equipamentos, uplinks e caminhos físicos independentes — dois enlaces instalados na mesma rota não oferecem a mesma resiliência de rotas realmente distintas.
Racks, patch panels, identificação, reservas, organização de cabos e certificação fazem parte do sistema. O guia de infraestrutura de rede e o artigo sobre topologia de rede aprofundam esses critérios.
Quando a LAN depende de dezenas ou centenas de pontos, PoE, racks e backbone, a infraestrutura passiva precisa ser projetada com a mesma disciplina da arquitetura lógica.
Configuração lógica de uma LAN
A configuração lógica define como os dispositivos são identificados, agrupados e autorizados a se comunicar sobre a infraestrutura física. Endereçamento IP, sub-redes, VLANs, gateways, roteamento, DHCP, DNS, políticas de acesso e serviços de gerenciamento precisam formar uma arquitetura coerente.
Endereçamento IP e DHCP
Em IPv4, cada interface recebe um endereço e um prefixo de rede, normalmente representado em notação CIDR, como 192.168.10.0/24. O prefixo indica quais bits identificam a rede e quais permanecem disponíveis para endereçamento de hosts. A antiga representação por máscara decimal, como 255.255.255.0, continua válida, mas a notação por prefixo é mais direta para projeto e documentação.
O DHCP automatiza a entrega de parâmetros como endereço IP, prefixo, gateway padrão e servidores DNS. Para equipamentos que precisam manter endereços previsíveis, o projeto pode utilizar endereçamento estático ou reservas DHCP. O ponto importante é manter uma política documentada de pools, exclusões, reservas e endereços de infraestrutura.
IPv6 utiliza outra lógica de endereçamento e autoconfiguração, baseada em prefixos IPv6, Neighbor Discovery e mecanismos como SLAAC e DHCPv6. Em ambientes dual stack, IPv4 e IPv6 devem ser projetados como partes da mesma arquitetura, e não tratados como redes independentes por acidente.
Sub-redes e VLANs não são a mesma coisa
Uma sub-rede IP é uma divisão da camada 3. Uma VLAN é uma segmentação da camada 2 em uma rede comutada. Em muitos projetos corporativos existe uma relação de um para um entre VLAN e sub-rede, mas isso é uma decisão de arquitetura, não uma equivalência conceitual.
VLANs criam domínios de broadcast separados sobre uma infraestrutura física compartilhada. Para que dispositivos de VLANs ou sub-redes diferentes se comuniquem, é necessário roteamento entre esses domínios. Esse roteamento pode ocorrer em switches de camada 3, roteadores ou firewalls e deve estar associado a políticas de acesso coerentes.
Separar usuários, voz, CFTV IP, controle de acesso, automação, convidados e gerenciamento pode reduzir exposição e facilitar operação, mas a VLAN isoladamente não constitui uma política de segurança completa. ACLs, firewall, autenticação, controle de acesso à rede, proteção da camada 2, logging e monitoramento completam o modelo.
Para aprofundar essa camada, veja Rede Lógica: VLANs, IP, roteamento, segmentação e projeto e Subnetting IPv4: como dimensionar sub-redes.
Como uma LAN se conecta à Internet?
Uma LAN normalmente não se conecta diretamente a um Sistema Autônomo. O caminho típico passa pelo gateway padrão da rede — um roteador, firewall ou equipamento de camada 3 —, segue pelo equipamento e pela rede de acesso da operadora e, a partir daí, entra na infraestrutura IP do provedor.
Em IPv4, redes corporativas utilizam com frequência endereços privados definidos pela RFC 1918 e fazem tradução de endereços na borda por meio de NAT. Isso é uma prática comum, mas NAT não define o que é uma LAN. Em IPv6, uma organização pode receber prefixos globalmente roteáveis e operar sem a mesma dependência de NAT, mantendo políticas de firewall e controle de tráfego na borda.
Os Sistemas Autônomos entram em uma camada posterior da Internet: provedores, grandes organizações e redes de trânsito utilizam números de AS e protocolos de roteamento interdomínio, especialmente BGP, para trocar alcance de prefixos entre redes administrativas. Para o dispositivo dentro da LAN, porém, a primeira decisão é muito mais simples: destinos fora da sub-rede são enviados ao gateway padrão, e a infraestrutura de roteamento encaminha o tráfego a partir daí.
O que acontece quando um dispositivo entra em uma LAN?
Uma forma prática de compreender uma LAN é acompanhar o caminho de um dispositivo desde a conexão física até o acesso a uma aplicação. Esse encadeamento mostra por que desempenho e disponibilidade não dependem de um único equipamento: a comunicação exige que várias funções de camada física, enlace, rede e serviços de infraestrutura estejam coerentes.
1. O enlace físico ou sem fio precisa ser estabelecido
Em Ethernet cabeada, a interface do dispositivo e a porta do switch precisam estabelecer o enlace com parâmetros compatíveis de velocidade e duplex. Em uma WLAN, o cliente primeiro precisa localizar a rede sem fio, autenticar-se conforme a política aplicada e associar-se a um access point. A partir daí, o AP faz a ponte entre o meio 802.11 e a infraestrutura de distribuição da rede.
Essa primeira etapa já pode envolver decisões de engenharia como categoria e comprimento do cabeamento, capacidade da porta, orçamento PoE, cobertura e capacidade de rádio, autenticação de acesso e VLAN atribuída ao dispositivo.
2. O dispositivo precisa obter parâmetros de camada 3
Depois de possuir conectividade de camada 2, o host precisa saber como participar da rede IP. Em IPv4, isso normalmente envolve endereço, prefixo, gateway padrão e servidores DNS fornecidos por DHCP ou definidos de forma estática. Em IPv6, a configuração pode combinar Router Advertisements, SLAAC e DHCPv6 conforme a arquitetura adotada.
Isso significa que uma porta de switch em estado up não comprova que o usuário possui conectividade completa. Um erro de VLAN, DHCP, prefixo, gateway, política de acesso ou DNS pode deixar o enlace físico operacional e, ainda assim, impedir o funcionamento da aplicação.
3. O host precisa descobrir como alcançar o próximo nó
Quando o destino está no mesmo segmento IP, o host precisa relacionar o endereço de camada 3 ao endereço de enlace correspondente. Em IPv4, o ARP participa dessa resolução; em IPv6, funções equivalentes são realizadas pelo Neighbor Discovery. O switch, por sua vez, aprende endereços MAC observando os frames que chegam às suas portas e utiliza sua tabela de encaminhamento para entregar tráfego unicast conhecido à interface correta.
Se o destino não pertence à rede local do host, o frame Ethernet é entregue ao endereço MAC do gateway padrão, enquanto o pacote IP continua endereçado ao destino final. Essa distinção entre destino de camada 2 e destino de camada 3 é central para entender por que switches e roteadores exercem funções diferentes dentro da mesma LAN.
4. Serviços de infraestrutura completam a experiência do usuário
Em uma rede corporativa, conectividade não termina no endereço IP. DNS traduz nomes de aplicações em endereços; NTP ou outro serviço de tempo mantém relógios coerentes; serviços de autenticação podem controlar acesso de usuários e equipamentos; mecanismos de monitoramento registram disponibilidade e desempenho. Por isso, o diagnóstico precisa observar a cadeia inteira e não apenas verificar se existe resposta a ping.
| Etapa | Função principal | Falhas típicas observáveis |
|---|---|---|
| Enlace físico / Wi-Fi | Estabelecer conectividade de acesso | porta down, erro físico, sinal inadequado, associação falhando |
| Camada 2 | Switching, VLAN e domínio local | VLAN incorreta, trunk inconsistente, loop, MAC não aprendido |
| Configuração IP | Endereço, prefixo e gateway | DHCP indisponível, prefixo incorreto, conflito ou gateway errado |
| Resolução local | ARP ou Neighbor Discovery | vizinho não resolvido, inconsistência de segmento |
| Roteamento | Levar tráfego a outras redes | rota ausente, política ou firewall bloqueando |
| Serviços | DNS, autenticação, tempo e aplicações | rede alcançável, mas serviço indisponível ou mal configurado |
Domínios de broadcast, VLANs e fronteiras de camada 3
Uma LAN Ethernet comutada não deve ser entendida como um único espaço lógico ilimitado. Switches encaminham frames unicast conhecidos seletivamente, mas determinados tráfegos de broadcast e descoberta precisam alcançar todos os nós do mesmo domínio de camada 2. À medida que a rede cresce, manter muitos dispositivos em um domínio plano amplia o alcance desse tráfego, aumenta o impacto de falhas de camada 2 e dificulta a aplicação de políticas distintas entre grupos.
As VLANs permitem construir múltiplos domínios lógicos sobre a mesma infraestrutura de switches. O IEEE 802.1Q define o mecanismo de identificação utilizado para transportar VLANs por enlaces que precisam carregar mais de um domínio. Em projeto, isso permite separar funções como usuários corporativos, voz, Wi-Fi de visitantes, CFTV IP, controle de acesso, automação, servidores e gerenciamento sem exigir uma infraestrutura física completamente independente para cada grupo.
VLAN e sub-rede IP, porém, não são a mesma coisa. A VLAN é uma construção de camada 2; a sub-rede pertence à camada 3. Na prática de engenharia, é comum associar uma sub-rede a cada VLAN porque isso cria uma fronteira clara de broadcast e roteamento, mas são conceitos diferentes. A comunicação entre segmentos IP distintos passa por uma função de camada 3, onde podem ser aplicadas políticas de roteamento, ACLs e firewalls.
O NIST trata a segmentação lógica como uma técnica fundamental de isolamento e destaca a VLAN como um dos mecanismos para formar segmentos independentes. O guia de segurança de infraestrutura da NSA segue a mesma direção operacional: agrupar sistemas semelhantes e restringir a comunicação entre regiões reduz caminhos desnecessários e dificulta movimentação lateral. Isso é especialmente relevante quando a mesma LAN física atende estações, servidores, impressoras, dispositivos IoT, segurança eletrônica e sistemas OT.
Para aprofundar dimensionamento de prefixos e fronteiras IP, consulte Subnetting: como dimensionar sub-redes IPv4. A relação entre VLAN, IP, roteamento e arquitetura é detalhada também em Rede Lógica.
Como projetar uma LAN corporativa
Em uma empresa, a LAN deixa de ser apenas um conjunto de dispositivos conectados e passa a ser uma infraestrutura que precisa atender requisitos de capacidade, disponibilidade, segurança, crescimento e operação. O projeto deve partir das aplicações e dos sistemas que utilizarão a rede — usuários, voz, Wi-Fi, CFTV IP, controle de acesso, automação, servidores e serviços em nuvem — e então definir arquitetura, ativos, segmentação, endereçamento, enlaces e infraestrutura física.
Capacidade, portas, uplinks e oversubscription
O número de portas de acesso é apenas uma parte do dimensionamento. Também é necessário verificar o perfil de tráfego das aplicações, a capacidade dos uplinks entre switches, a relação de oversubscription aceitável, a velocidade dos servidores e storages, além da possibilidade de crescimento. Um conjunto de switches com muitas portas pode continuar sendo um gargalo se seus enlaces de agregação forem subdimensionados.
Segmentação, VLANs e políticas de comunicação
Uma LAN corporativa normalmente contém múltiplas redes lógicas sobre a mesma infraestrutura física. VLANs e sub-redes podem separar usuários, telefonia IP, equipamentos de segurança eletrônica, automação, servidores, dispositivos de visitantes e administração. A segmentação, porém, só produz ganho real quando acompanhada por políticas de roteamento, controle de acesso, firewalls, QoS e documentação coerente. O aprofundamento dessa camada está no conteúdo sobre rede lógica, VLANs, IP e segmentação.
PoE e convergência de dispositivos
Access points, telefones IP, câmeras, leitores e outros dispositivos podem depender de Power over Ethernet. Por isso, a seleção dos switches não deve considerar somente quantidade de interfaces e velocidade, mas também orçamento de potência PoE, distribuição por switch, alimentação elétrica, autonomia e condição de operação durante contingências.
Disponibilidade, redundância e convergência
Quando a LAN suporta serviços críticos, o projeto precisa avaliar falhas de switch, uplink, alimentação, rota e equipamentos de borda. Redundância pode envolver links agregados, caminhos independentes, protocolos de prevenção de loops, equipamentos em alta disponibilidade e topologias que mantenham operação durante falhas previstas. A redundância deve ser especificada de acordo com o impacto de indisponibilidade, e não apenas adicionada por padrão.
Cabeamento, backbone óptico e Wi-Fi
A camada lógica depende diretamente da infraestrutura física. O projeto de cabeamento estruturado define pontos, canais, racks, patch panels, organização e certificação; o projeto de fibra óptica atende backbones, enlaces entre pavimentos ou edifícios e aplicações de maior capacidade; e o Wi-Fi exige estudo próprio de cobertura, capacidade, roaming, interferência e segurança.
Documentação e critérios de aceite
Uma LAN bem projetada deve resultar em documentação que permita implantação, teste, operação e expansão. Entre os entregáveis podem estar diagramas lógico e físico, plano de endereçamento IP, matriz de VLANs, lista de ativos, definição de uplinks, requisitos de PoE, configuração de redundância, critérios de cabeamento, documentação de racks, identificação e procedimentos de teste.
Quando a LAN precisa sustentar aplicações corporativas, segurança eletrônica, Wi-Fi e serviços críticos, arquitetura lógica e infraestrutura física devem ser tratadas como um único sistema de engenharia.
Conheça o serviço de Projeto de Rede Lógica e Redes Corporativas.
Arquitetura hierárquica: acesso, distribuição e core
Em redes corporativas de maior porte, organizar a LAN em funções hierárquicas reduz o acoplamento entre áreas e facilita crescimento, troubleshooting e aplicação de políticas. A metodologia de projeto apresentada por Priscilla Oppenheimer separa a rede de campus em camadas de acesso, distribuição e core. Essas camadas são papéis arquiteturais; não significam necessariamente três equipamentos físicos diferentes em todos os projetos. Em ambientes menores, funções podem ser consolidadas, desde que a arquitetura continue explícita.
| Camada | Papel de engenharia | Decisões típicas |
|---|---|---|
| Acesso | Conectar endpoints à infraestrutura | densidade de portas, velocidade, PoE, VLAN de acesso, autenticação, uplinks |
| Distribuição | Agregar blocos de acesso e aplicar fronteiras/políticas | roteamento entre segmentos, redundância, sumarização, ACLs, capacidade de agregação |
| Core | Interligar blocos principais com alta capacidade e baixa complexidade operacional | backbone, caminhos redundantes, convergência, capacidade, disponibilidade |
O ganho da hierarquia não é apenas visual. Um problema em um bloco de acesso deve produzir o menor impacto possível sobre os demais blocos; uma mudança de política de usuários não deveria exigir alterações indiscriminadas no backbone; e a expansão de um pavimento, prédio ou setor deve caber em uma estrutura modular. Essa separação também ajuda a distinguir onde o tráfego deve permanecer comutado em camada 2 e onde deve atravessar uma fronteira de camada 3.
O aprofundamento dessa estrutura está em Arquitetura de Rede Corporativa. Para a LAN, o ponto principal é que a topologia deve nascer dos requisitos de tráfego e disponibilidade, e não da simples reprodução de um desenho de referência.
Dimensionamento por tráfego: da linha de base aos uplinks
Somar a velocidade nominal de todas as portas e exigir a mesma capacidade no uplink raramente representa o comportamento real de uma LAN. O que precisa ser caracterizado é o tráfego oferecido: quais comunidades de usuários utilizam quais aplicações, onde estão os servidores e serviços, quantas sessões ocorrem simultaneamente, qual é a direção dos fluxos e quais períodos representam operação normal e pico.
Um switch com 48 portas de 1 Gb/s possui 48 Gb/s de capacidade nominal de acesso em uma direção, mas isso não significa que 48 estações transmitirão 1 Gb/s ao mesmo tempo para destinos além do switch. Em outro extremo, assumir baixa utilização média pode ocultar rajadas de backup, distribuição de software, vídeo, sincronização de arquivos, inicialização simultânea de estações ou tráfego concentrado em servidores. Por isso, a relação de oversubscription não deve ser escolhida por um número universal.
O Top-Down Network Design recomenda caracterizar fontes, destinos, tipos de fluxo e carga, além de construir uma linha de base da rede existente. A medição precisa ter granularidade suficiente para revelar picos: médias muito longas podem esconder saturações curtas que afetam aplicações sensíveis. Em redes existentes, uma boa engenharia compara períodos típicos e períodos de pico antes de definir uplinks e capacidade de agregação.
| Informação de entrada | Por que influencia o dimensionamento |
|---|---|
| Quantidade e tipo de endpoints | define densidade de acesso, portas e crescimento |
| Aplicações e fluxos | mostra se o tráfego é local, para servidores, Internet ou entre segmentos |
| Simultaneidade | evita dimensionar pela soma teórica ou pela média enganosa |
| Picos e janelas operacionais | identifica backup, vídeo, atualização e outros eventos de alta carga |
| Latência, perda e jitter aceitáveis | separa aplicações tolerantes de voz, vídeo e sistemas críticos |
| Cenário de falha | verifica se o enlace remanescente suporta a carga quando há contingência |
| Crescimento previsto | evita que a arquitetura nasça no limite de capacidade |
Esse raciocínio também muda a seleção do switch. Quantidade de portas é apenas uma dimensão; capacidade de switching, throughput de encaminhamento, buffers, uplinks disponíveis, recursos de camada 3, orçamento PoE e comportamento em falha podem ser mais relevantes que a contagem nominal de interfaces.
Redundância de LAN: disponibilidade sem criar loops
Adicionar um segundo enlace ou um segundo switch não cria automaticamente uma arquitetura resiliente. Em camada 2, caminhos paralelos podem formar loops; por isso, topologias redundantes precisam de mecanismos coerentes de prevenção e convergência, como as famílias de Spanning Tree, ou de uma arquitetura que mova determinadas fronteiras para camada 3. Agregação de links também pode combinar capacidade e tolerância a falhas quando suportada e corretamente projetada.
A engenharia de disponibilidade deve começar pelos domínios de falha. Dois uplinks que passam pelo mesmo duto, terminam no mesmo switch de agregação, dependem da mesma alimentação ou usam a mesma rota óptica podem continuar expostos a uma causa comum. A redundância precisa ser avaliada ponta a ponta: equipamento, fonte, energia, enlace, rota, distribuição, gateway e serviços essenciais.
Também é necessário definir o comportamento durante a falha, não apenas desenhar caminhos duplicados. O projeto deve estabelecer quais serviços precisam permanecer disponíveis, qual tempo de convergência é aceitável, se haverá perda temporária de sessões e qual capacidade permanecerá no modo degradado. A literatura de projeto de redes trata convergência e caminhos de backup como requisitos explícitos; a ABNT NBR 16932:2020 leva essa análise ainda mais longe em redes de automação de sistemas de potência, onde confiabilidade, disponibilidade, mantenabilidade, redundância e desempenho fazem parte do processo de engenharia.
A NBR 16932 é específica para redes associadas à automação de sistemas de potência e não deve ser interpretada como uma norma geral de LAN corporativa. Ela é útil aqui como referência metodológica para mostrar como ambientes críticos tratam topologia, tráfego, latência, redundância, gerenciamento, sincronismo, segurança e testes como requisitos integrados de engenharia.
Segurança da LAN precisa nascer na arquitetura
Segurança não deve ser adicionada apenas no firewall de Internet. Uma LAN corporativa pode conectar ativos com níveis de confiança e consequências muito diferentes: estações de trabalho, servidores, impressoras, telefones IP, access points, câmeras, controladoras, leitores de acesso, dispositivos IoT e equipamentos de automação. Se todos esses sistemas compartilham livremente o mesmo domínio lógico, um comprometimento ganha caminhos de propagação que poderiam ter sido eliminados por projeto.
O NIST descreve a segmentação como técnica fundamental para isolamento e controle de fluxo. O guia da NSA para infraestrutura de rede recomenda agrupar sistemas semelhantes e controlar a comunicação entre sub-redes e VLANs por necessidade. A consequência prática é uma arquitetura baseada em permitir o necessário e restringir o restante, em vez de criar VLANs apenas para organização visual.
Controle de acesso à rede
Em ambientes que exigem maior garantia de identidade, o acesso à LAN pode incluir Network Access Control e autenticação 802.1X, integrados a serviços de identidade. A NSA destaca que controles baseados apenas em endereço MAC oferecem garantia limitada quando comparados a mecanismos de autenticação mais robustos. A escolha depende do risco, da capacidade operacional e dos tipos de dispositivos existentes, porque nem todo endpoint suporta o mesmo método de autenticação.
Plano de gerenciamento separado do tráfego de usuários
Interfaces administrativas, protocolos de gerenciamento, AAA, registros e backups de configuração merecem tratamento próprio. O princípio é reduzir a exposição da superfície de administração: somente origens autorizadas devem alcançar equipamentos de rede, e eventos relevantes precisam ser registrados de forma centralizada e sincronizada no tempo. Em redes de maior criticidade, uma rede ou VRF de gerenciamento dedicada pode reduzir dependências do plano de dados.
Gerenciamento e observabilidade fazem parte do projeto
Uma LAN não está concluída quando todos os pontos respondem. Ela precisa ser operável. Isso exige identificar equipamentos, acompanhar estado de interfaces, utilização, erros, descarte, PoE, temperatura, disponibilidade, alterações de configuração e eventos de segurança. O objetivo é permitir que a equipe diferencie rapidamente falha física, saturação, problema de camada 2, roteamento, serviço ou aplicação.
A literatura de gerenciamento organiza esse trabalho em disciplinas como falhas, configuração, contabilização, desempenho e segurança. SNMP continua sendo um mecanismo amplamente utilizado, mas projetos atuais podem combinar telemetria, syslog, fluxos, APIs e outras fontes. O importante não é escolher uma sigla isolada; é definir o que será medido, onde os dados serão consolidados, por quanto tempo serão mantidos e quais condições gerarão ação operacional.
Também fazem parte dessa camada a gestão de endereços e nomes, sincronização de tempo, cópias de configuração e documentação das mudanças. Para aprofundar, veja Gerenciamento de Redes e Monitoramento de Rede.
Cabeamento da LAN e os limites da ABNT NBR 14565
A infraestrutura lógica só funciona dentro da capacidade do meio físico. A ABNT NBR 14565:2019 estrutura o cabeamento de edifícios comerciais e campus em subsistemas hierárquicos, incluindo backbone de campus, backbone de edifício e cabeamento horizontal. Distribuidores de campus, de edifício e de piso organizam essa hierarquia e se conectam às tomadas das áreas de trabalho.
No cabeamento horizontal balanceado, a referência geral de canal é de até 100 m, considerando a composição prevista pela norma e pela aplicação; o enlace permanente possui limites próprios. Mais importante que memorizar um número é entender que patch cords, conexões, categoria, temperatura, instalação e aplicação fazem parte do desempenho do canal. Para redes novas, a norma também orienta que o cabeamento horizontal seja pensado para suportar aplicações presentes e emergentes ao longo de uma vida operacional prolongada, em vez de atender apenas ao equipamento instalado no dia da entrega.
A mesma lógica vale para Wi-Fi. O access point é sem fio apenas no lado de rádio: ele depende de cabeamento, porta de switch, capacidade de uplink e frequentemente PoE. A NBR 14565 dedica requisitos e recomendações à infraestrutura de pontos de acesso, reforçando que posicionamento, densidade e cabeamento precisam ser planejados como parte da infraestrutura de telecomunicações.
Em campus e edifícios com múltiplos distribuidores, a fibra óptica é frequentemente utilizada no backbone por capacidade, distância e isolamento elétrico. A escolha entre cobre e fibra, entretanto, não deve ser feita por preferência tecnológica: depende de distância, aplicação, largura de banda, ambiente, disponibilidade, expansão e arquitetura dos distribuidores.
Testes, comissionamento e critérios de aceite da LAN
Uma LAN precisa ser aceita por evidências, não apenas por inspeção visual. A camada passiva e a camada ativa exigem verificações diferentes. A NBR 14565 prevê ensaios do cabeamento instalado; em enlaces balanceados, a certificação avalia parâmetros como mapa de fios, comprimento, perda de inserção, perda de retorno, NEXT e outros parâmetros aplicáveis à classe do enlace. Em fibra, continuidade, polaridade, comprimento e perdas precisam ser verificados conforme o modelo de ensaio aplicável.
Esses testes demonstram a capacidade da infraestrutura passiva, mas não comprovam sozinhos o comportamento da rede ativa. O comissionamento deve verificar também VLANs, trunks, endereçamento, DHCP, DNS, roteamento, políticas de segurança, PoE, acesso Wi-Fi, redundância, convergência, monitoramento e comunicação entre os sistemas previstos. Quando desempenho é requisito contratual, throughput, perda, latência e jitter devem ter critérios de aceite previamente definidos e métodos de medição reproduzíveis.
O Top-Down Network Design trata plano de testes, objetivos e critérios de aceitação como parte formal do projeto. A NBR 16932, em seu contexto específico de automação de sistemas de potência, também incorpora testes e verificação como parte da engenharia de rede. O princípio aplicável à LAN corporativa é direto: o requisito deve ser testável e o teste precisa existir antes da entrega.
Checklist de engenharia para uma LAN corporativa
Combinando a metodologia top-down, os requisitos de infraestrutura da NBR 14565 e os critérios de engenharia de redes críticas encontrados na NBR 16932, é possível organizar a revisão de projeto em uma sequência objetiva. A tabela abaixo é uma síntese de engenharia; não substitui nenhuma das normas citadas.
| Domínio | Perguntas de projeto |
|---|---|
| Requisitos | Quais aplicações, usuários, sistemas e níveis de criticidade a LAN deve suportar? |
| Estado atual | Existe inventário, mapa, baseline de utilização, erros, disponibilidade e gargalos? |
| Tráfego | Quais são fontes, destinos, simultaneidade, picos, multicast e requisitos de QoS? |
| Arquitetura | Onde ficam acesso, agregação/core, fronteiras L2/L3 e gateways? |
| Endereçamento | IPv4/IPv6, prefixos, DHCP, reservas, gateways, DNS e documentação estão definidos? |
| Segmentação | Quais VLANs/sub-redes existem e quais fluxos entre elas são realmente necessários? |
| Capacidade | Portas, uplinks, switching, buffers, servidores e cenário de falha suportam a carga? |
| Disponibilidade | Quais falhas devem ser toleradas, por quanto tempo e sem qual perda de serviço? |
| Segurança | Há controle de acesso, políticas intersegmentos, proteção do gerenciamento e registros? |
| Infraestrutura física | Cabeamento, racks, fibra, rotas, energia, PoE e ambiente atendem ao ciclo de vida? |
| Wi-Fi | Cobertura, capacidade, roaming, interferência, segurança e uplink foram projetados em conjunto? |
| Operação | Monitoramento, logs, sincronismo, backups e gestão de configuração foram previstos? |
| Aceite | Os critérios de teste e evidências de conformidade estão definidos antes da implantação? |
| Documentação | Diagramas, portas, VLANs, IPs, fibras, racks, configurações e As Built serão rastreáveis? |
Erros de projeto que degradam uma LAN mesmo com bons equipamentos
- Projetar pela quantidade de portas: sem estudar aplicações, fluxos, simultaneidade e capacidade dos uplinks.
- Manter a rede excessivamente plana: aumentando domínios de broadcast e reduzindo possibilidades de isolamento e política.
- Usar VLAN apenas como organização: sem definir sub-redes, gateways e regras de comunicação entre segmentos.
- Duplicar links sem estudar loops e convergência: criando redundância física sem uma arquitetura de controle coerente.
- Confundir duplicação com diversidade: dois enlaces na mesma rota física ou dependentes da mesma energia continuam sujeitos a falha comum.
- Ignorar PoE no orçamento: selecionar switches pela quantidade de portas sem verificar potência disponível e operação em contingência.
- Adicionar Wi-Fi depois do projeto: sem coordenar posicionamento de APs, cabeamento, capacidade, PoE, VLANs e política de acesso.
- Não estabelecer baseline: migrar ou ampliar a rede sem conhecer utilização, erros, picos e gargalos existentes.
- Não projetar gerenciamento: descobrir depois da implantação que não há telemetria, logs centralizados, backup de configuração ou rastreabilidade.
- Aceitar por conectividade básica: considerar a rede entregue porque equipamentos respondem a ping, sem certificação, testes funcionais e critérios de desempenho.
Esses erros têm uma característica comum: tratam a LAN como um conjunto de componentes em vez de um sistema. O papel do projeto é justamente transformar requisitos de negócio, aplicações e criticidade em uma arquitetura verificável, documentada e capaz de evoluir.
Considerações finais
Uma LAN é o domínio local em que infraestrutura física, comutação, Wi-Fi, endereçamento e políticas de comunicação precisam funcionar como um único sistema. O resultado não depende de um componente isolado, mas da coerência entre capacidade, topologia, segmentação, redundância, meios físicos, segurança, monitoramento e documentação.
Em redes corporativas, projetar essa coerência antes da implantação reduz gargalos, amplia a previsibilidade operacional e cria uma base técnica para expansão, troubleshooting e integração de novos sistemas. É essa passagem de “rede conectada” para “infraestrutura projetada” que diferencia uma LAN funcional de uma LAN preparada para suportar aplicações críticas e crescimento.
Referências técnicas
[1] IEEE. IEEE Std 802.3-2022 — IEEE Standard for Ethernet. Disponível em: https://standards.ieee.org/ieee/802.3/10422/
[2] IEEE. IEEE Std 802.11-2024 — Wireless LAN Medium Access Control (MAC) and Physical Layer (PHY) Specifications. Disponível em: https://standards.ieee.org/ieee/802.11/10548/
[3] IEEE. IEEE Std 802.1Q-2022 — Bridges and Bridged Networks. Disponível em: https://standards.ieee.org/ieee/802.1Q/10323/
[4] IEEE. IEEE Std 802-2024 — Local and Metropolitan Area Networks: Overview and Architecture. Disponível em: https://standards.ieee.org/ieee/802/10894/
[5] REKHTER, Y. et al. RFC 1918 — Address Allocation for Private Internets. IETF, 1996. Disponível em: https://www.rfc-editor.org/info/rfc1918/
[6] DROMS, R. RFC 2131 — Dynamic Host Configuration Protocol. IETF, 1997. Disponível em: https://www.rfc-editor.org/info/rfc2131/
[7] DEERING, S.; HINDEN, R. RFC 8200 — Internet Protocol, Version 6 (IPv6) Specification. IETF, 2017. Disponível em: https://www.rfc-editor.org/info/rfc8200/
[8] NARTEN, T. et al. RFC 4861 — Neighbor Discovery for IP version 6 (IPv6). IETF, 2007. Disponível em: https://www.rfc-editor.org/info/rfc4861/
[9] THOMSON, S.; NARTEN, T.; JINMEI, T. RFC 4862 — IPv6 Stateless Address Autoconfiguration. IETF, 2007. Disponível em: https://www.rfc-editor.org/info/rfc4862/
[10] MRUGALSKI, T. et al. RFC 8415 — Dynamic Host Configuration Protocol for IPv6 (DHCPv6). IETF, 2018. Disponível em: https://www.rfc-editor.org/info/rfc8415/
[11] ISO; IEC. ISO/IEC 11801-1:2017 — Information technology — Generic cabling for customer premises — Part 1: General requirements. Disponível em: https://www.iso.org/standard/66182.html
[12] ISO; IEC. ISO/IEC 11801-1:2017/Amd 1:2025 — Amendment 1. Disponível em: https://www.iso.org/standard/93480.html
[13] ASSOCIAÇÃO BRASILEIRA DE NORMAS TÉCNICAS. ABNT NBR 14565:2019 — Cabeamento estruturado para edifícios comerciais. Rio de Janeiro: ABNT, 2019.
[14] ASSOCIAÇÃO BRASILEIRA DE NORMAS TÉCNICAS. ABNT NBR 16932:2020 — Redes e sistemas de comunicação para automação de sistemas de potência — Orientações sobre engenharia de rede. Rio de Janeiro: ABNT, 2020.
[15] KUROSE, James F.; ROSS, Keith W. Computer Networking: A Top-Down Approach. 7. ed. Pearson, 2017.
[16] OPPENHEIMER, Priscilla. Top-Down Network Design. 3. ed. Cisco Press, 2011.
[17] CHANDRAMOULI, Ramaswamy. Analysis of Network Segmentation Techniques in Cloud Data Centers. National Institute of Standards and Technology, 2015. Disponível em: https://www.nist.gov/publications/analysis-network-segmentation-techniques-cloud-data-centers
[18] NATIONAL SECURITY AGENCY. Network Infrastructure Security Guide. Version 1.2. NSA, 2023. Disponível em: https://media.defense.gov/2022/Jun/15/2003018261/-1/-1/0/CTR_NSA_NETWORK_INFRASTRUCTURE_SECURITY_GUIDE_20220615.PDF
Perguntas frequentes
LAN, ou Local Area Network, é uma rede que interconecta dispositivos dentro de uma área geográfica limitada, como uma residência, escritório, edifício, laboratório ou parte de um campus. Ela pode usar Ethernet, Wi-Fi ou ambos.
Não. Uma LAN pode operar exclusivamente para comunicação interna, compartilhamento de recursos e acesso a sistemas locais. A conexão com a Internet é um serviço adicional.
LAN é o conceito geral de rede local. WLAN é uma LAN cuja camada de acesso utiliza comunicação sem fio, normalmente Wi-Fi.
LAN descreve a rede local; VLAN é uma técnica de segmentação lógica que cria domínios de broadcast independentes sobre a mesma infraestrutura física.
Uma LAN corporativa normalmente inclui switches, roteadores ou firewalls, access points, cabeamento estruturado, enlaces ópticos quando necessários, racks, endereçamento IP, VLANs, DHCP, DNS, monitoramento e documentação.
O dimensionamento deve considerar usuários, aplicações, banda, latência, PoE, mobilidade, redundância, segurança, crescimento, cabeamento, uplinks, segmentação, endereçamento, monitoramento e critérios de disponibilidade.
Materiais técnicos complementares
Soluções relacionadas
Serviços relacionados
- Projeto de Rede Lógica e Redes Corporativas
- Projeto de Cabeamento Estruturado
- Projeto de Fibra Óptica e Redes Ópticas
- Projeto de Rede Wi-Fi Corporativa
Conteúdos principais sobre o tema
- Tipos de Redes de Computadores
- Classificação de Redes quanto à Abrangência
- Arquitetura de Rede Corporativa
- Topologia de Rede
Conteúdos técnicos correlatos
- Projeto de Rede: etapas, arquitetura e documentação técnica
- Rede Lógica: VLANs, IP, roteamento, segmentação e projeto
- Infraestrutura de Rede
- Segmentação de Rede: fundamentos, modelos e boas práticas
- Subnetting IPv4: como dimensionar sub-redes
- Tráfego de Rede: fluxos, carga, broadcast, multicast e capacidade
- Gerenciamento de Redes: FCAPS, SNMP, configuração, desempenho e segurança
- Monitoramento de Rede: métricas, disponibilidade, desempenho e observabilidade
- Diagrama de Rede: arquitetura lógica, física e documentação
- Guia de Arquitetura de Redes
- Guia Completo sobre Cabeamento Estruturado
- Guia Completo sobre Fibra Óptica
- Por que contratar um Projeto de Cabeamento Estruturado?
