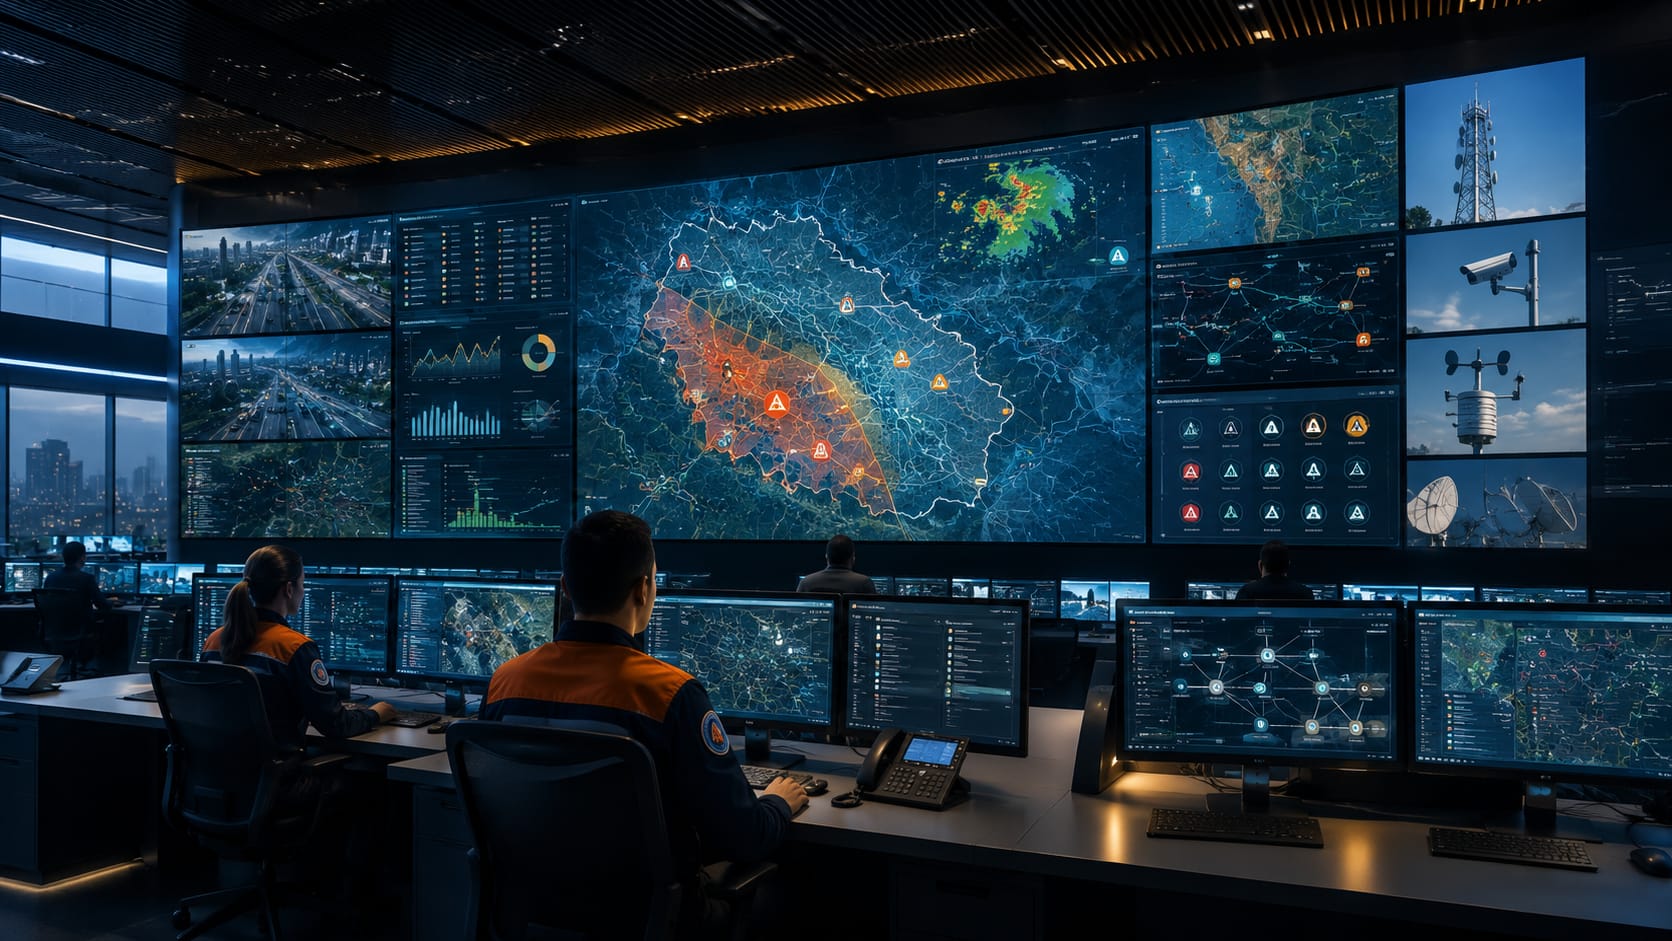
Estruturas de Defesa Civil e Centros de Operações de Emergência apoiam o monitoramento de riscos, a coordenação de recursos e a resposta a eventos capazes de afetar pessoas, infraestrutura urbana e serviços essenciais. A efetividade desses ambientes depende de comunicação resiliente, consolidação de dados, visualização situacional e infraestrutura preparada para operar sob pressão e durante condições adversas.
Esses centros podem integrar informações meteorológicas, hidrológicas, geográficas, videomonitoramento, chamadas de emergência, equipes de campo, órgãos públicos e concessionárias. A engenharia precisa tratar o ambiente como infraestrutura crítica, não apenas como uma sala equipada com telas e estações de trabalho.
Quando ocorre um evento severo, falhas de energia, comunicação, acesso a sistemas ou coordenação interinstitucional podem comprometer a resposta. Por isso, disponibilidade, redundância, interoperabilidade e procedimentos de contingência precisam ser projetados e testados previamente.
Desafios de engenharia em Centros de Operações de Emergência
| Condição | Risco ou necessidade | Resposta de engenharia |
|---|---|---|
| Operação durante eventos críticos | sobrecarga de sistemas e equipes | capacidade, redundância, priorização e procedimentos de contingência |
| Múltiplos órgãos e fontes de dados | fragmentação de informação | interoperabilidade, arquitetura de integração e governança de dados |
| Dependência de telecomunicações | perda de coordenação com campo | canais redundantes, rotas alternativas e autonomia local |
| Ambientes 24×7 | indisponibilidade operacional | energia crítica, manutenção planejada e continuidade |
| Grande volume de eventos e alarmes | perda de prioridade operacional | classificação, correlação e procedimentos de resposta |
| Necessidade de decisão rápida | informação dispersa ou sem contexto | visualização situacional, dashboards e videowall integrados |
Um Centro de Operações de Emergência precisa continuar funcional justamente quando energia, telecomunicações e serviços urbanos estão sob maior estresse.
A Engenharia Consultiva pode estruturar requisitos de disponibilidade, interoperabilidade, contingência e teste antes da implantação ou modernização.
Engenharia Consultiva para infraestrutura crítica e operações →
Arquitetura operacional, dados e governança da informação
O centro precisa ser projetado a partir dos cenários de missão: monitoramento preventivo, resposta a evento severo, coordenação interinstitucional, escalonamento e recuperação. Sistemas e telas só fazem sentido quando associados a responsabilidades, fluxos de decisão e informação necessária em cada etapa.
Fontes meteorológicas, hidrológicas, geográficas, vídeo e ocorrências precisam ter origem, atualização e validade conhecidas. A governança da informação deve definir quem produz, quem valida, quem visualiza e quem toma decisão sobre cada tipo de dado.
Integração técnica sem governança pode apenas concentrar dados sem melhorar a resposta. Por isso, APIs, interfaces e plataformas precisam estar associadas a casos de uso e procedimentos verificáveis.
Arquitetura operacional e requisitos de missão
O projeto deve começar pela compreensão das funções que o centro precisa executar: monitorar riscos, receber alertas, consolidar informações, coordenar equipes, acionar recursos e manter registro das decisões. A tecnologia deve apoiar essas funções sem criar dependências desnecessárias.
Matrizes de criticidade e responsabilidade ajudam a diferenciar funções essenciais das complementares. Também permitem definir requisitos mínimos para operação degradada caso parte da infraestrutura fique indisponível.
Integração de dados, sistemas e plataformas
Plataformas meteorológicas, sensores, telemetria, sistemas GIS, CFTV, chamados e bancos de dados podem precisar compartilhar informações. Interfaces devem ser documentadas, testadas e monitoradas.
Integração não significa apenas exibir múltiplos sistemas no mesmo ambiente. A engenharia deve verificar sincronismo de tempo, identidade dos eventos, origem dos dados, disponibilidade das APIs e comportamento quando uma fonte deixa de responder.
Governança da informação durante a emergência
Em situações críticas, diferentes fontes podem produzir informações simultâneas e até conflitantes. O centro precisa distinguir dado bruto, informação validada, alerta operacional e decisão institucional. Perfis de acesso, responsabilidades de validação e trilhas de auditoria ajudam a preservar a confiabilidade do quadro situacional.
A engenharia de integração deve considerar também retenção de registros, sincronismo de tempo e disponibilidade histórica para reconstrução posterior do evento. Isso contribui para análise pós-incidente, melhoria de procedimentos e comprovação das ações executadas.
Telecomunicações, videomonitoramento e consciência de campo
A comunicação com equipes externas precisa considerar cobertura, capacidade, prioridade e contingência. Eventos críticos podem degradar justamente a infraestrutura pública de comunicação, tornando canais alternativos e autonomia local parte do projeto.
Videomonitoramento e sensores distribuídos ampliam a consciência situacional, mas precisam chegar ao centro com contexto e qualidade suficientes. Perda de enlace, atraso ou dado desatualizado devem ser distinguíveis para evitar decisões baseadas em informação obsoleta.
Rotas físicas, provedores, rádios, fibra e energia dos pontos remotos devem ser analisados por dependências comuns. Dois enlaces lógicos podem continuar vulneráveis se compartilham infraestrutura externa.
Telecomunicações e comunicação com equipes de campo
Rádio, redes IP, telefonia, enlaces móveis e outros meios podem ser necessários para conectar o centro a equipes externas, unidades descentralizadas e instituições parceiras. O Projeto de Telecomunicações deve considerar cobertura, capacidade, redundância, prioridade e interoperabilidade.
Uma arquitetura resiliente evita concentrar toda a comunicação em um único meio. Rotas alternativas e procedimentos de contingência são particularmente importantes quando o evento também afeta infraestrutura pública.
Videomonitoramento e sensores distribuídos
Câmeras e sensores podem apoiar verificação visual de ocorrências, monitoramento de áreas críticas e acompanhamento de infraestrutura urbana. O Projeto de Segurança Eletrônica Integrada pode estruturar cobertura, retenção, eventos e integração com plataformas de operação.
Quando sensores ambientais ou telemetria participam da tomada de decisão, a confiabilidade da medição e da comunicação precisa ser tratada como requisito operacional.
Visualização, ergonomia e ambiente operacional
Videowall, estações de trabalho e dashboards precisam apoiar decisão e coordenação, não apenas exibir todas as fontes disponíveis. Layouts devem variar conforme cenário e priorizar informação acionável, especialmente quando o número de ocorrências cresce rapidamente.
Ergonomia, linha de visão, iluminação, acústica e organização dos postos influenciam desempenho sob pressão. Um centro tecnologicamente disponível ainda pode responder mal quando a interface aumenta carga cognitiva ou dificulta a colaboração entre funções.
Cenários operacionais devem ser ensaiados para validar se a informação realmente chega ao posto correto no tempo necessário.
Videowall, visualização e consciência situacional
Videowalls e estações de trabalho precisam apoiar decisão, não apenas ampliar informação. Layouts, fontes de vídeo, dashboards e mapas devem ser organizados de acordo com o fluxo operacional e a hierarquia de eventos.
Resolução, distribuição de sinais, controladores, redundância e ergonomia precisam ser compatibilizados com o ambiente físico e com a quantidade de operadores.
Ergonomia e organização do ambiente operacional
Operações prolongadas exigem atenção a visibilidade, iluminação, acústica, mobiliário, circulação e disposição dos postos. A infraestrutura tecnológica deve ser compatibilizada com cabos, racks, climatização e manutenção sem interferir na operação.
Continuidade, contingência e recuperação de desastre
Continuidade deve ser definida pela função mínima que precisa permanecer disponível durante uma emergência. Energia, rede, servidores, visualização e comunicação podem falhar parcialmente, e o centro precisa manter capacidade conhecida de coordenação em cada estado degradado.
Redundância só é efetiva quando os caminhos são independentes. UPS, geradores, switches, servidores e enlaces precisam ser avaliados quanto a pontos comuns de falha, incluindo climatização, salas e alimentação.
Recuperação de desastre deve considerar não apenas tecnologia, mas autenticação, licenciamento, sincronismo, dependências externas e capacidade das equipes de assumir o ambiente alternativo.
Energia crítica e continuidade operacional
UPS, grupos geradores, quadros dedicados e estratégias de alimentação devem refletir a criticidade do centro. O projeto precisa definir autonomia, seletividade, manutenção e comportamento durante transferências de fonte.
Testes de continuidade devem verificar mais do que a partida do gerador. É necessário observar servidores, switches, estações, videowall, telecomunicações e demais cargas essenciais durante transições e recuperação.
Redundância, contingência e operação degradada
Nem toda falha precisa interromper o centro. Arquitetura, procedimentos e treinamento podem permitir operação degradada até que a infraestrutura principal seja restabelecida.
Planos de contingência devem indicar quais funções permanecem disponíveis, quais recursos alternativos são usados e como ocorre a retomada após o evento.
Recuperação de desastre e continuidade de sistemas
Servidores, bancos de dados, aplicações, gravação de vídeo e plataformas de comunicação podem exigir estratégias distintas de recuperação. Backup por si só não garante continuidade: é necessário definir objetivos de recuperação, prioridades e procedimentos testáveis.
Quando aplicável, arquiteturas redundantes ou ambientes alternativos devem ser avaliados considerando rede, autenticação, licenciamento, sincronismo e dependências externas. Exercícios periódicos permitem verificar se a recuperação funciona dentro das condições planejadas.
Segurança física e proteção da infraestrutura crítica
O centro, salas técnicas e áreas de apoio devem possuir zonas, perfis e procedimentos compatíveis com a criticidade. Controle de acesso, CFTV e registros precisam permitir operação normal, contingência e manutenção sem criar bloqueios indevidos.
Dependências externas também precisam ser consideradas: acessos ao prédio, rotas de manutenção, áreas de geradores e pontos de telecomunicações podem se tornar críticos durante eventos severos.
Segurança física e controle de acesso
Salas técnicas, áreas de operação e espaços de coordenação podem exigir níveis distintos de acesso. CFTV, controle de acesso e registro de eventos devem ser compatibilizados com o caráter institucional do ambiente e com situações de crise.
Engenharia ao longo do ciclo de vida
Levantamento e diagnóstico
O Levantamento Cadastral de Engenharia ajuda a identificar infraestrutura existente, interfaces, limitações e documentação disponível.
Projeto e integração
Telecomunicações, segurança, energia, AV e sistemas de informação precisam ter interfaces definidas e requisitos verificáveis.
Implantação e fiscalização
O Apoio Técnico à Fiscalização pode acompanhar instalação, documentação, pendências e mudanças de escopo.
Comissionamento e exercícios operacionais
O Comissionamento de Equipamentos deve incluir testes integrados, falhas simuladas e verificação de operação degradada.
Um COE não deve ser aceito apenas porque todos os equipamentos ligaram.
O aceite precisa demonstrar integração, continuidade, comunicação alternativa, recuperação de falhas e capacidade de sustentar os fluxos operacionais previstos.
Escopo, entregáveis e testes de prontidão
O escopo precisa transformar cenários de emergência em requisitos técnicos e casos de teste. Telecomunicações, energia, sistemas, audiovisual, segurança e integração devem compartilhar uma matriz de interfaces e critérios comuns de aceite.
Entregáveis precisam registrar configuração, responsabilidades, dependências, procedimentos e evidências de teste. A documentação deve ser utilizável durante treinamento, manutenção e resposta real.
Serviços de engenharia aplicáveis
- Levantamento Cadastral de Engenharia;
- Projeto de Telecomunicações;
- Projeto de Rede Lógica;
- Projeto de Segurança Eletrônica Integrada;
- Gerenciamento de Riscos de Engenharia;
- Engenharia de Confiabilidade e Disponibilidade;
- Apoio Técnico à Fiscalização;
- Comissionamento de Equipamentos;
- As-Built de Engenharia.
Entregáveis típicos
Podem incluir arquitetura funcional, matriz de requisitos, matriz de interfaces, diagramas de rede, mapas de comunicação, layouts de sala, arquitetura de videowall, listas de equipamentos, critérios de redundância, planos de contingência, roteiros de FAT e SAT, planos de comissionamento, registros de testes e documentação As-Built.
Considerações de Engenharia
Interoperabilidade deve ser verificável
Integração entre órgãos e plataformas precisa ser demonstrada por interfaces e testes, não apenas prevista conceitualmente.
Informação precisa chegar com contexto
Dados, alarmes e imagens devem preservar origem, horário e criticidade para apoiar decisão rápida.
Operação degradada deve ser planejada
Perda parcial de energia, rede ou sistema não pode ser tratada apenas durante a emergência.
Exercícios revelam falhas que testes isolados não mostram
Simulações integradas permitem validar procedimentos, comunicação e comportamento da infraestrutura em cenários realistas.
Manutenção, treinamento e prontidão operacional
Prontidão não é uma condição permanente; ela precisa ser mantida. Baterias, geradores, enlaces, licenças, servidores, videowall e estações podem degradar silenciosamente se não forem periodicamente testados em condições representativas.
Exercícios integrados e operação assistida
Exercícios devem envolver tecnologia e pessoas. Simular perda de energia, indisponibilidade de enlace, falha de plataforma ou sobrecarga de eventos permite verificar se operadores, procedimentos e infraestrutura respondem de forma coerente.
Resultados precisam gerar ações corretivas e atualização da baseline. Um exercício só agrega valor quando as falhas observadas são tratadas antes do próximo evento real.
Gestão de mudanças e configuração
Versões, integrações, perfis de acesso, contatos e procedimentos mudam ao longo do tempo. Essas alterações devem ser rastreáveis para que o centro não opere sobre documentação ou fluxos superados.
Backups, diagramas, inventário e registros de teste precisam acompanhar cada mudança relevante, preservando capacidade de recuperação.
Infraestrutura crítica perde confiabilidade quando testes e manutenção só ocorrem após falhas. Planos periódicos devem abranger UPS, geradores, enlaces, estações, videowall, servidores, sistemas de gravação e demais componentes essenciais.
Também é necessário manter equipes preparadas para operação degradada. Procedimentos, contatos, matrizes de escalonamento e exercícios conjuntos entre instituições reduzem dependência de conhecimento individual e melhoram a resposta quando o ambiente está sob pressão.
Normas e referências técnicas
Os requisitos devem considerar normas e boas práticas aplicáveis às disciplinas envolvidas, incluindo instalações elétricas, telecomunicações, segurança eletrônica, disponibilidade de sistemas, ergonomia e proteção de dados. Também devem ser incorporados os planos institucionais de contingência, protocolos de resposta e requisitos específicos dos órgãos participantes.
Precisa estruturar ou modernizar um Centro de Operações de Emergência?
Envie informações sobre operação, sistemas atuais, instituições envolvidas, requisitos de disponibilidade e cenários de contingência. A equipe de Engenharia pode organizar a baseline e os critérios técnicos do empreendimento.