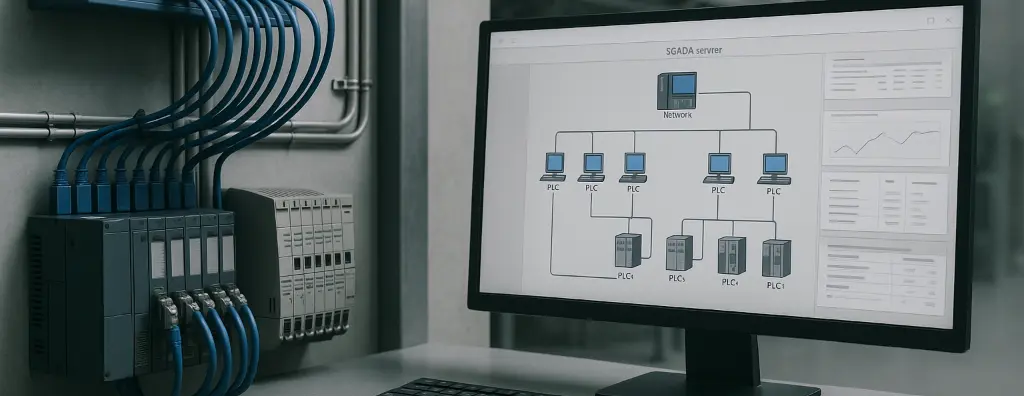
Entenda o que são redes industriais, topologias, Ethernet industrial, switches, protocolos, integração com SCADA, segurança, redundância e comissionamento.
Confira!
Redes industriais são infraestruturas de comunicação projetadas para interligar sensores, instrumentos, controladores, IEDs, máquinas, switches, gateways, servidores e sistemas supervisórios em ambientes de automação. Diferentemente de uma rede corporativa convencional, elas precisam sustentar funções operacionais com requisitos definidos de disponibilidade, latência, determinismo, sincronismo, diagnóstico, segurança e continuidade.
Uma rede industrial não é caracterizada apenas pelo uso de equipamentos robustos ou por operar dentro de uma fábrica. O que a diferencia é a relação direta entre a comunicação e o processo físico. A perda de um pacote, o atraso de uma mensagem, a falha de um enlace ou uma alteração de configuração podem afetar controle, proteção, produção, segurança funcional ou supervisão.
Na prática, o projeto precisa combinar camada física, topologia, switches industriais, protocolos, segmentação, integração com SCADA, sincronismo, monitoramento e cibersegurança. A escolha de tecnologias deve partir da função operacional, e não de uma preferência por fabricante ou de uma lista genérica de recursos.
O que são redes industriais
Redes industriais são sistemas de comunicação utilizados em automação, controle, supervisão e aquisição de dados. Elas conectam dispositivos de campo aos níveis de controle, operação e gestão, permitindo transportar medições, comandos, estados, alarmes, eventos, parâmetros e informações de diagnóstico.
O termo abrange redes seriais, fieldbuses, Ethernet industrial, redes ópticas, sistemas sem fio industriais e arquiteturas híbridas. Uma instalação pode utilizar RS-485 no nível de campo, Ethernet no backbone, OPC UA na integração entre aplicações e protocolos específicos para telecontrole ou automação elétrica.
O objetivo não é transportar o maior volume possível de dados. A rede precisa entregar a informação correta, no prazo necessário, com qualidade conhecida e comportamento previsível durante falhas. Uma arquitetura de alto throughput pode ser inadequada quando não oferece segmentação, redundância, diagnóstico ou controle de mudanças.
Rede industrial e rede corporativa: quais são as diferenças
Redes corporativas priorizam serviços como navegação, colaboração, arquivos, aplicações empresariais e acesso de usuários. Em redes industriais, o tráfego está associado a máquinas, processos e ativos com ciclos de vida extensos.
A disponibilidade possui significado diferente. Uma interrupção de alguns minutos em um serviço administrativo pode ser tolerável; a mesma interrupção em uma rede de controle pode paralisar uma linha, impedir supervisão ou comprometer uma função operacional. Por isso, manutenção e atualização precisam considerar janela, redundância, homologação e possibilidade de retorno.
Também existem diferenças de vida útil. Controladores, relés e sistemas supervisórios podem permanecer em operação durante muitos anos. A rede precisa coexistir com equipamentos legados, firmwares antigos e protocolos com poucos recursos de segurança.
Isso não significa que práticas de TI devam ser rejeitadas. Endereçamento, roteamento, identidade, logs, gestão de configuração e observabilidade são essenciais. A aplicação, porém, deve respeitar as restrições do ambiente operacional, conforme discutido no guia de IEC 62443 aplicada a subestações e ambientes OT.
Arquitetura em camadas
Uma rede industrial pode ser compreendida em camadas funcionais. O modelo não precisa ser idêntico em todas as instalações, mas ajuda a separar responsabilidades e fluxos.
A camada de campo reúne sensores, atuadores, instrumentos, inversores, medidores e dispositivos auxiliares. A camada de controle inclui CLPs, controladores, RTUs e IEDs. A camada de supervisão possui IHMs, servidores SCADA, historiadores e estações de engenharia. Acima dela, podem existir aplicações de manutenção, analytics, MES, gestão de ativos e integração corporativa.
A comunicação vertical ocorre entre esses níveis. A comunicação horizontal acontece entre células, controladores, máquinas ou subsistemas do mesmo nível. Ambas precisam ser explicitadas em diagramas e matrizes de fluxo.
A arquitetura deve identificar pontos de concentração. Um gateway, switch central, servidor ou firewall pode se tornar falha comum. A presença de equipamentos duplicados não garante independência quando ambos compartilham alimentação, gabinete, fibra, rota ou configuração.
Requisitos que definem o projeto
O projeto começa pelos requisitos funcionais e de desempenho. Para cada fluxo, é necessário conhecer origem, destino, protocolo, direção, frequência, tamanho das mensagens, criticidade, latência máxima, tolerância a perda e comportamento durante falhas.
Disponibilidade deve ser tratada como requisito mensurável. Não basta indicar “alta disponibilidade”. O projeto precisa definir tempo de recuperação, falhas cobertas, autonomia dos sistemas auxiliares, capacidade de operação degradada e critérios de retorno.
Determinismo é a capacidade de manter comportamento temporal previsível. Ele não é sinônimo de velocidade. Uma rede pode possuir grande largura de banda e apresentar jitter inadequado para determinado controle.
Escalabilidade também precisa ser planejada. Reservas de portas, endereços, fibras, capacidade de uplink, processamento e licenças devem considerar expansões previsíveis. Crescimento sem controle pode transformar uma arquitetura segmentada em uma rede plana e difícil de diagnosticar.
Modernizar uma rede industrial começa por conhecer o estado real do ambiente.
Inventário de ativos, protocolos, versões, dependências, caminhos físicos, falhas recorrentes e restrições de processo formam a baseline necessária para decidir o que manter, adequar ou substituir.
Latência, jitter, perda e tempo de ciclo
Latência é o tempo entre a emissão e a recepção da informação; jitter é a variação desse tempo; perda representa mensagens que não chegam ao destino ou são descartadas. Em redes industriais, o impacto de cada parâmetro depende da função operacional. Dados para relatórios podem tolerar segundos, enquanto controle de movimento, proteção ou intertravamentos podem exigir comportamento temporal muito mais restritivo.
O tempo de ciclo não depende apenas da velocidade nominal do enlace. Ele inclui aquisição, processamento no controlador, transmissão, filas, gateways, firewalls, servidores e resposta do dispositivo. Por isso, medir apenas o atraso de um switch não comprova o desempenho fim a fim.
Os testes devem reproduzir carga e contingência. Uma rede que funciona em condição nominal pode degradar durante reconvergência, tempestade de eventos, recuperação de servidor, backup ou transferência de arquivos. Critérios de aceite devem registrar valores esperados, método de medição e condição de ensaio.
Topologias de redes industriais
Topologia física descreve a disposição dos enlaces; topologia lógica descreve como o tráfego percorre a rede. Barramento, estrela, anel, linha e árvore continuam presentes em ambientes industriais, mas cada modelo cria domínios de falha e requisitos de manutenção diferentes.
Barramentos são comuns em redes seriais e fieldbuses e exigem atenção a terminações, derivações e comprimento. Estrelas facilitam isolamento e diagnóstico, porém concentram criticidade no elemento central. Anéis fornecem caminho alternativo somente quando há um mecanismo de redundância adequadamente configurado; fechar fisicamente um anel Ethernet sem controle de loop pode indisponibilizar toda a célula.
A escolha deve considerar não apenas disponibilidade, mas também expansão, localização de painéis, acesso para manutenção, rotas físicas independentes e comportamento quando um nó intermediário falha.
Ethernet industrial
Ethernet industrial utiliza tecnologias da família IEEE 802.3 em automação e controle, associadas a equipamentos, protocolos e mecanismos adequados às restrições operacionais. Ela não é um protocolo único e não transforma automaticamente uma rede corporativa em rede OT.
A base Ethernet permite VLANs, QoS, multicast, SNMP, sincronismo e integração IP, mas protocolos como PROFINET, EtherNet/IP, Modbus TCP e IEC 61850 possuem modelos de comunicação distintos. Alguns utilizam TCP ou UDP; outros empregam quadros Ethernet diretamente e mecanismos próprios de tempo real.
O projeto precisa dimensionar tráfego cíclico, acíclico, alarmes, engenharia, sincronismo e manutenção. Vídeo, backups, descoberta e acesso corporativo não devem disputar recursos com funções críticas sem segmentação, capacidade e priorização previamente definidas.
Como escolher um switch industrial
Um switch industrial deve ser selecionado pelo ambiente, pelo tráfego e pela função que desempenhará. Quantidade de portas e temperatura nominal são apenas parte da especificação. Vibração, umidade, EMC, alimentação, montagem, conectores, grau de proteção e requisitos de imunidade podem ser decisivos.
Capacidade de comutação, taxa de encaminhamento, tamanho de tabelas, buffers, filas, multicast e uplinks precisam ser compatíveis com os fluxos agregados. Aplicações com GOOSE, Sampled Values ou multicast intenso exigem análise específica de prioridade e replicação de tráfego.
Em redes críticas, gerenciamento é requisito de engenharia. VLANs, QoS, redundância, SNMPv3, syslog, LLDP, espelhamento de portas, controle de acesso, backup de configuração e alarmes de fonte ampliam a capacidade de diagnosticar e operar o sistema.
Switch gerenciável ou não gerenciável
Switches não gerenciáveis podem atender células simples e isoladas, mas fornecem pouca evidência de operação. Em redes com SCADA, múltiplos protocolos, redundância, segurança ou necessidade de troubleshooting, switches gerenciáveis são normalmente mais adequados porque expõem contadores, eventos, vizinhança, topologia e estado das interfaces.
Gerenciamento também exige governança: templates, controle de versão, backups e aprovação de mudanças. Um equipamento rico em recursos, mas configurado de forma inconsistente, pode aumentar o risco em vez de reduzi-lo.
Meios físicos: cobre, fibra e wireless
Cabos metálicos são frequentes dentro de painéis e em trechos curtos. Categoria, blindagem, conectores, flexibilidade, raio de curvatura, ambiente e compatibilidade eletromagnética precisam ser considerados. A blindagem não substitui equipotencialização nem corrige uma rota inadequada.
Fibra óptica oferece isolamento galvânico, imunidade eletromagnética e maiores distâncias, sendo especialmente útil entre prédios, painéis com potenciais distintos e áreas sujeitas a interferência. Tipo de fibra, orçamento óptico, conectores, fusões, reservas, DIOs e rotas precisam ser documentados e ensaiados.
Wireless pode atender mobilidade, sensores e pontos de difícil acesso. Cobertura, interferência, roaming, latência, segurança e disponibilidade do espectro devem ser projetados. Transferir uma função crítica para rádio sem análise de risco e comportamento em falha não é equivalente a substituir um cabo.
Fieldbus e Ethernet industrial
Fieldbuses substituíram grandes quantidades de cabeamento ponto a ponto por comunicação digital compartilhada e permanecem presentes em muitas plantas. PROFIBUS, DeviceNet e redes seriais podem coexistir com backbones Ethernet por anos.
A migração não precisa ser total nem imediata. Gateways podem integrar redes legadas estáveis enquanto backbone, segmentação e supervisão são modernizados. A decisão deve considerar ciclo de vida, peças de reposição, suporte, conhecimento da equipe, segurança e risco de parada.
Principais protocolos industriais
Protocolos industriais definem como dispositivos estruturam, endereçam e trocam informações. A escolha deve partir da função operacional e da interoperabilidade necessária, não de uma lista de protocolos disponível no switch ou no controlador.
Modbus
Modbus RTU e Modbus TCP aparecem em medidores, inversores, UPS, controladores e equipamentos auxiliares. O projeto precisa documentar endereço, mapa de registradores, tipo de dado, escala, endianness, polling, timeout e comportamento quando a comunicação é perdida.
PROFINET
PROFINET combina comunicação cíclica, parametrização, alarmes e diagnóstico sobre Ethernet industrial. Ciclo, topologia, nomes de dispositivos, LLDP, sincronismo, classes de conformidade e mecanismos de redundância precisam ser coerentes com o processo.
EtherNet/IP
EtherNet/IP utiliza o Common Industrial Protocol sobre Ethernet, TCP, UDP e IP, com mensagens explícitas e implícitas. Requested Packet Interval, quantidade de conexões, multicast ou unicast e capacidade dos controladores afetam diretamente o dimensionamento.
OPC UA
OPC UA é utilizado na interoperabilidade entre aplicações, gateways, SCADA e historiadores. Além do valor, pode transportar qualidade, timestamp, eventos, métodos e modelos de informação. Não substitui automaticamente o protocolo de campo; frequentemente um gateway coleta dados em outro protocolo e os publica em OPC UA.
MQTT
MQTT industrial usa publicação e assinatura por broker e é útil para IIoT, analytics e distribuição de dados a múltiplos consumidores. Tópicos, payloads, QoS, retenção, sessões, autenticação e disponibilidade do broker precisam ser projetados; o protocolo sozinho não fornece semântica industrial.
IEC 61850, DNP3 e IEC 60870-5-104
No setor elétrico, a IEC 61850 estrutura modelos e serviços para automação de sistemas de potência. DNP3 e IEC 60870-5-104 são usados em telecontrole e integração com centros de operação. Cada família possui mecanismos, eventos, comandos e requisitos próprios.
Como escolher o protocolo industrial
A decisão começa pela função: controle cíclico, telemetria, parametrização, proteção, integração, supervisão ou analytics. Interoperabilidade precisa ser comprovada por perfis e recursos efetivamente implementados; a simples afirmação de “suporte” em um datasheet não garante compatibilidade entre dois equipamentos.
Também devem ser avaliados desempenho, quantidade de dispositivos, taxa de atualização, segurança, ferramentas, diagnóstico, suporte e ciclo de vida. Um protocolo tecnicamente adequado pode ser uma escolha ruim quando o ecossistema não é sustentável para a operação.
Integração com sistemas SCADA
Um sistema SCADA recebe medições, estados, alarmes e eventos de controladores, RTUs, IEDs e gateways e pode enviar comandos autorizados. A integração não está concluída quando uma tag apenas aparece na tela.
Tipo, escala, unidade, qualidade, timestamp e origem devem ser preservados. Um valor congelado não pode continuar sendo apresentado como válido depois da perda de comunicação. A lista de pontos funciona como contrato entre campo e aplicação e deve registrar endereço, nome, descrição, tipo, escala, unidade, qualidade, frequência, permissões e destino.
Alarmes precisam de severidade, atraso, histerese, reconhecimento, retorno ao normal e tratamento de eventos repetitivos. Uma rede que entrega milhares de alarmes sem priorização pode estar tecnicamente conectada e operacionalmente inadequada.
Integração industrial precisa ser validada ponta a ponta, e não apenas pela conectividade entre equipamentos.
Protocolos, gateways, lista de pontos, qualidade, timestamp, alarmes, comandos e comportamento em perda de comunicação devem ser verificados entre campo, controle e supervisão.
Gateways e conversores de protocolo
Gateways integram redes e protocolos diferentes e podem converter serial para Ethernet, Modbus para OPC UA ou dados OT para MQTT. Escala, endianness, qualidade, timestamp, cache e comportamento durante falhas devem ser definidos explicitamente.
Como concentram funções, gateways podem se tornar pontos únicos de falha. Capacidade, redundância, backup, firmware, licenças, monitoramento e sobressalentes precisam fazer parte do projeto. Quando o último valor é mantido em cache, sua idade e qualidade devem permanecer visíveis ao consumidor.
Endereçamento, VLANs e roteamento
O plano de endereçamento deve evitar sobreposição, permitir expansão e indicar site, zona ou função. Endereços fixos são comuns em ativos críticos, mas precisam de gestão centralizada, reserva documentada e rastreabilidade.
VLANs separam domínios de broadcast, mas não constituem sozinhas uma barreira de segurança. Comunicação entre zonas precisa passar por roteamento e controles coerentes com a matriz de fluxos. NAT pode resolver conflitos temporários, porém aumenta complexidade e deve ser documentado como exceção.
QoS, multicast e priorização
QoS classifica, marca e prioriza tráfego; não cria largura de banda. Uma política só produz resultado quando é coerente ponta a ponta e testada sob congestionamento. Em condição nominal, classes diferentes podem parecer equivalentes.
Multicast é utilizado por diversos protocolos industriais. IGMP Snooping e, quando aplicável, querier e roteamento multicast controlam sua distribuição. Configuração incorreta pode produzir flooding, perda de assinantes ou comportamento intermitente difícil de diagnosticar.
Redundância e alta disponibilidade
Redundância pode existir em enlaces, switches, controladores, servidores, fontes e caminhos físicos, e cada mecanismo cobre falhas específicas. Dois equipamentos alimentados pelo mesmo circuito ou duas fibras instaladas no mesmo duto continuam sujeitos a falha comum.
RSTP e protocolos de anel reconvergem após falha. MRP e DLR são utilizados em ecossistemas industriais específicos. PRP e HSR utilizam caminhos paralelos e atendem aplicações em que a estratégia de recuperação exige tratamento diferenciado.
O tempo de recuperação deve ser compatível com a função operacional e medido em testes. Rompimento de enlace, perda de switch, fonte, controlador, servidor e caminho WAN precisam ser simulados de forma controlada, verificando reconvergência, duplicidade, perda de comandos e retorno à condição normal.
Sincronismo de tempo
Logs, alarmes, eventos, sequências e análises forenses dependem de relógios coerentes. NTP atende muitas aplicações; PTP, IRIG-B e outros mecanismos são utilizados quando a precisão requerida é maior. O projeto deve definir fontes, hierarquia, redundância, precisão, holdover e monitoramento.
O sincronismo por NTP em redes e subestações também influencia certificados, autenticação e correlação no SIEM. Diferenças de horário podem ocultar a sequência real de uma falha ou incidente.
Cibersegurança de redes industriais
A segurança deve ser baseada em risco, zonas, conduítes e menor privilégio. A IEC 62443 fornece uma estrutura para sistemas de automação e controle. Segmentação deve separar células, supervisão, engenharia, acesso remoto e serviços corporativos conforme os fluxos realmente necessários.
A DMZ entre redes TI e OT reduz conexões diretas e hospeda serviços intermediários. Protocolos legados sem autenticação ou criptografia exigem controles compensatórios, como restrição de origem, firewalls, monitoramento e segmentação.
Arquitetura OT precisa integrar comunicação, segurança e operação desde o projeto.
VLANs, zonas, firewalls, matriz de fluxos, acesso remoto, sincronismo, redundância e interfaces com SCADA devem ser documentados como requisitos de engenharia e não adicionados apenas após a implantação.
Identidade e acesso à rede
RADIUS e 802.1X podem autenticar usuários e dispositivos onde houver suporte. Equipamentos legados exigem políticas alternativas controladas. Acesso remoto deve utilizar MFA, VPN e um ponto intermediário com registro de sessões, especialmente para fornecedores.
PAM, jump server e bastion host ajudam a individualizar acesso, controlar credenciais e reduzir contas compartilhadas. Quando uma conta comum não pode ser eliminada no ativo final, o acesso precisa ser individualizado antes de chegar a ele e permanecer auditável.
Monitoramento e observabilidade
Ping não demonstra saúde da rede. Interfaces podem acumular erros, descartes, saturação, falha de fonte ou degradação óptica enquanto o equipamento continua respondendo. SNMP e SNMPv3, syslog, telemetria e fluxos fornecem evidências complementares.
Espelhamento de portas e capturas controladas permitem analisar protocolos e temporização. Plataformas de monitoramento devem registrar disponibilidade, capacidade, fontes, temperatura, redundância e alarmes. Eventos de segurança podem ser encaminhados a um SIEM sem transformar a rede de monitoramento em dependência operacional oculta.
Segurança de servidores e estações
Servidores SCADA, historiadores e estações de engenharia precisam de políticas compatíveis com a operação. Antimalware, EDR, patches e hardening devem ser homologados para não interromper aplicações ou comunicação. Sistemas fora de suporte precisam ser isolados e acompanhados por controles compensatórios.
Integração entre OT e TI
A convergência OT/IT permite analytics, gestão de ativos e manutenção, mas não deve produzir conectividade irrestrita. Historiadores, brokers, APIs e servidores OPC UA em zonas intermediárias podem publicar dados sem permitir que aplicações corporativas iniciem sessões diretamente com controladores.
A direção do fluxo precisa ser explícita. Dependências de DNS, identidade, certificados, nuvem e internet devem ser conhecidas, e funções críticas precisam continuar disponíveis quando serviços corporativos falham.
Infraestrutura elétrica, EMC e ambiente
Switches, gateways e servidores dependem de alimentação, aterramento, proteção contra surtos e condições ambientais. Fontes redundantes precisam de circuitos suficientemente independentes; UPS e bancos de baterias devem considerar autonomia e consumo real dos ativos.
Compatibilidade eletromagnética influencia escolha entre cobre e fibra, blindagem, roteamento e equipotencialização. Em áreas severas, temperatura, poeira, vibração, corrosão e exposição a surtos precisam aparecer na especificação e nos critérios de recebimento.
Documentação de projeto e governança
A documentação deve incluir diagrama lógico e físico, topologia, inventário, endereçamento, VLANs, rotas, matriz de fluxos, protocolos, portas, sincronismo, redundância, alimentação e critérios de segurança. Diagramas precisam mostrar fibras, transceptores, portas e caminhos físicos relevantes.
Configurações devem possuir templates, backup e controle de versão. A lista de pontos integra automação e SCADA; a matriz de comunicação integra rede e segurança. Responsabilidades por switches, firewalls, controladores, servidores, certificados e mudanças precisam ser definidas para que a solução não se degrade depois da entrega.
Processo de projeto de uma rede industrial
O processo começa pelo levantamento de ativos, funções e requisitos. Em seguida são definidos arquitetura, segmentação, topologia, protocolos, desempenho, disponibilidade, sincronismo e segurança. A seleção de equipamentos deve ocorrer depois, com requisitos funcionais e ambientais capazes de permitir comparação técnica.
O projeto detalhado gera listas, diagramas, critérios de configuração e roteiros de teste. Revisões multidisciplinares devem envolver automação, telecomunicações, elétrica, cibersegurança e operação, especialmente nas interfaces entre painéis, redes, servidores e sistemas supervisórios.
Modernização de redes legadas
Modernização deve começar pelo inventário de protocolos, endereços, versões, dependências, cabos, peças de reposição e pontos únicos de falha. A migração pode ocorrer por fases: gateways mantêm redes seriais ou fieldbuses enquanto backbone, segmentação e servidores são renovados.
Períodos de coexistência exigem testes e documentação de exceções. Traduções de protocolo, NAT e regras temporárias de firewall precisam ter proprietário e plano de remoção. Janelas de migração devem possuir critérios de go/no-go e rollback verificável.
Modernizações OT exigem governança técnica sobre escopo, interfaces, migração e aceite.
Em ambientes brownfield, uma visão independente ajuda a controlar equivalências, exceções, riscos de coexistência, mudanças em campo, testes e documentação até a entrega final.
FAT, SAT e comissionamento
O FAT valida equipamentos, versões, configurações e integrações antes do campo. O SAT verifica a instalação real, cabeamento, alimentação, comunicação, interfaces e condições ambientais. O comissionamento consolida a evidência de que o sistema atende aos requisitos funcionais e de desempenho.
- topologia, endereçamento, VLANs, rotas e versões;
- ensaios de cobre e fibra, identificação e orçamento óptico;
- comunicação entre controladores, gateways, SCADA e historiadores;
- latência, jitter, perda e tempo de ciclo quando aplicáveis;
- falha de enlace, switch, fonte, servidor, controlador e referência de tempo;
- regras de firewall, autenticação, acesso remoto, logs e alarmes;
- backup, restauração, reconexão e retorno após contingência.
O aceite deve comprovar a rede em condição nominal e durante contingências.
Meio físico, protocolos, SCADA, redundância, sincronismo, segurança, alarmes, backup e recuperação precisam ser testados com critérios mensuráveis e evidências rastreáveis.
Diagnóstico de falhas
O diagnóstico deve seguir camadas. Primeiro são verificados alimentação, meio físico, sinal e link. Depois, VLAN, endereçamento, rota, firewall, protocolo e aplicação.
Erros em interfaces podem indicar cabo, conector, transceptor ou interferência. Descartes podem indicar congestionamento ou buffer. Flapping pode apontar instabilidade física ou negociação.
Quando apenas um protocolo falha, a conectividade IP não comprova funcionamento. Portas, multicast, sessão, parâmetros e capacidade do dispositivo precisam ser avaliados.
Capturas de tráfego devem ser realizadas em pontos controlados. O timestamp dos equipamentos e da ferramenta precisa estar sincronizado para correlação.
Erros comuns
Um erro recorrente é construir uma rede plana porque “todos os dispositivos precisam se comunicar”. A matriz de fluxo normalmente mostra que apenas alguns pares precisam de conexão.
Outro problema é selecionar switches apenas por portas e temperatura, sem avaliar multicast, buffers, redundância, gerenciamento ou homologação dos protocolos.
Também é inadequado aplicar QoS sem medir congestionamento, criar VLAN sem firewall, duplicar equipamentos com alimentação comum e confiar que um protocolo aberto garante interoperabilidade.
Documentação incompleta transforma pequenas alterações em risco. Endereços, portas e senhas mantidos apenas em planilhas pessoais impedem operação sustentável.
Por fim, testar apenas ping e leitura de uma tag não comprova a rede. Contingências, carga, alarmes, qualidade, timestamp e recuperação precisam ser ensaiados.
Conclusão
Redes industriais conectam o processo físico aos sistemas de controle, supervisão e gestão. Seu projeto combina desempenho, disponibilidade, protocolos, switches, meios físicos, integração com SCADA, segurança e operação.
Uma arquitetura confiável começa pelos requisitos funcionais e distribui responsabilidades entre campo, controle, supervisão e integração. Protocolos são escolhidos pela função; redundância é validada por falhas reais; segurança é baseada em zonas e fluxos; monitoramento oferece evidência operacional.
Quando documentação, governança e comissionamento fazem parte da solução, a rede deixa de ser apenas um conjunto de equipamentos e passa a ser uma infraestrutura de engenharia capaz de sustentar a automação durante todo o ciclo de vida.
Referências técnicas
[1] NATIONAL INSTITUTE OF STANDARDS AND TECHNOLOGY. NIST SP 800-82 Rev. 3 — Guide to Operational Technology Security. Gaithersburg, 2023. Disponível em: https://csrc.nist.gov/pubs/sp/800/82/r3/final.
[2] INTERNATIONAL ELECTROTECHNICAL COMMISSION. IEC 62443 series — Security for industrial automation and control systems. Disponível em: https://www.iec.ch/cyber-security/industrial-cyber-security.
[3] INTERNATIONAL ELECTROTECHNICAL COMMISSION. IEC 61158-1:2023 — Industrial communication networks — Fieldbus specifications — Part 1: Overview and guidance. Disponível em: https://webstore.iec.ch/en/publication/66931.
[4] INTERNATIONAL ELECTROTECHNICAL COMMISSION. IEC 61784 series — Industrial communication networks — Profiles.
[5] IEEE. IEEE 802.1Q-2022 — Bridges and Bridged Networks. Disponível em: https://standards.ieee.org/ieee/802.1Q/10323/.
[6] IEEE 802.1 WORKING GROUP. Time-Sensitive Networking Task Group. Disponível em: https://1.ieee802.org/tsn/.
[7] OPC FOUNDATION. OPC Unified Architecture. Disponível em: https://opcfoundation.org/about/opc-technologies/opc-ua/.
[8] MODBUS ORGANIZATION. Modbus Application Protocol Specification. Disponível em: https://modbus.org/specs.php.
[9] PROFIBUS & PROFINET INTERNATIONAL. PROFINET Technology. Disponível em: https://www.profibus.com/technology/profinet/.
[10] ODVA. EtherNet/IP. Disponível em: https://www.odva.org/technology-standards/key-technologies/ethernet-ip/.
[11] INTERNATIONAL ELECTROTECHNICAL COMMISSION. IEC 61850 series — Communication networks and systems for power utility automation. Disponível em: https://webstore.iec.ch/en/publication/6028.
[12] IEEE. IEEE 1815-2012 — Standard for Electric Power Systems Communications — Distributed Network Protocol (DNP3). Disponível em: https://standards.ieee.org/ieee/1815/5414/.
Perguntas frequentes
São infraestruturas de comunicação usadas para integrar sensores, controladores, máquinas, IEDs, gateways e sistemas SCADA em ambientes de automação e controle.
A rede industrial está diretamente ligada ao processo físico e precisa atender requisitos de disponibilidade, latência, determinismo, ciclo de vida e segurança operacional.
É o uso de tecnologias Ethernet em ambientes industriais, associado a equipamentos, protocolos e recursos adequados a automação, diagnóstico, tempo real e redundância.
Devem ser avaliados ambiente, portas, capacidade, buffers, multicast, VLAN, QoS, redundância, gerenciamento, alimentação, EMC e compatibilidade com os protocolos usados.
Entre os mais comuns estão Modbus, PROFIBUS, PROFINET, EtherNet/IP, OPC UA e MQTT. No setor elétrico, IEC 61850, DNP3 e IEC 104 também são relevantes.
Não existe um protocolo universalmente melhor. A escolha depende da função, desempenho, interoperabilidade, segurança, ciclo de vida e suporte dos equipamentos.
Controladores, RTUs, IEDs ou gateways disponibilizam medições, estados, alarmes e comandos ao SCADA por protocolos compatíveis e uma lista de pontos documentada.
VLAN separa domínios de broadcast, mas não substitui firewall, controle de fluxo, identidade e monitoramento entre zonas.
É necessário combinar redundância de enlaces, equipamentos, fontes e servidores, além de testar tempos de recuperação e falhas comuns.
Devem ser usados indicadores de interfaces, erros, utilização, fontes, temperatura, redundância, logs, protocolos e sincronismo, por SNMP, syslog e plataformas de observabilidade.
Diagramas físico e lógico, endereçamento, VLANs, rotas, protocolos, matriz de fluxos, redundância, sincronismo, alimentação, segurança, configurações e critérios de testes.
O comissionamento deve validar meio físico, configurações, protocolos, SCADA, desempenho, contingências, segurança, logs, backup e recuperação com evidências.
Materiais técnicos complementares
Soluções relacionadas
- Redes Industriais
- Sistemas SCADA
- Sistemas Digitais de Supervisão e Controle
- Zabbix — Monitoramento de Infraestrutura
Serviços relacionados
Protocolos, arquitetura e integração
- Modbus: RTU, TCP e segurança industrial
- OPC UA: segurança e integração com SCADA
- MQTT industrial: broker, QoS e segurança
- RS-485: topologia, terminação e diagnóstico
- SCADA no setor elétrico
- Subestação digital e IEC 61850
- PRP e HSR em redes de alta disponibilidade
Segurança, monitoramento e operação
