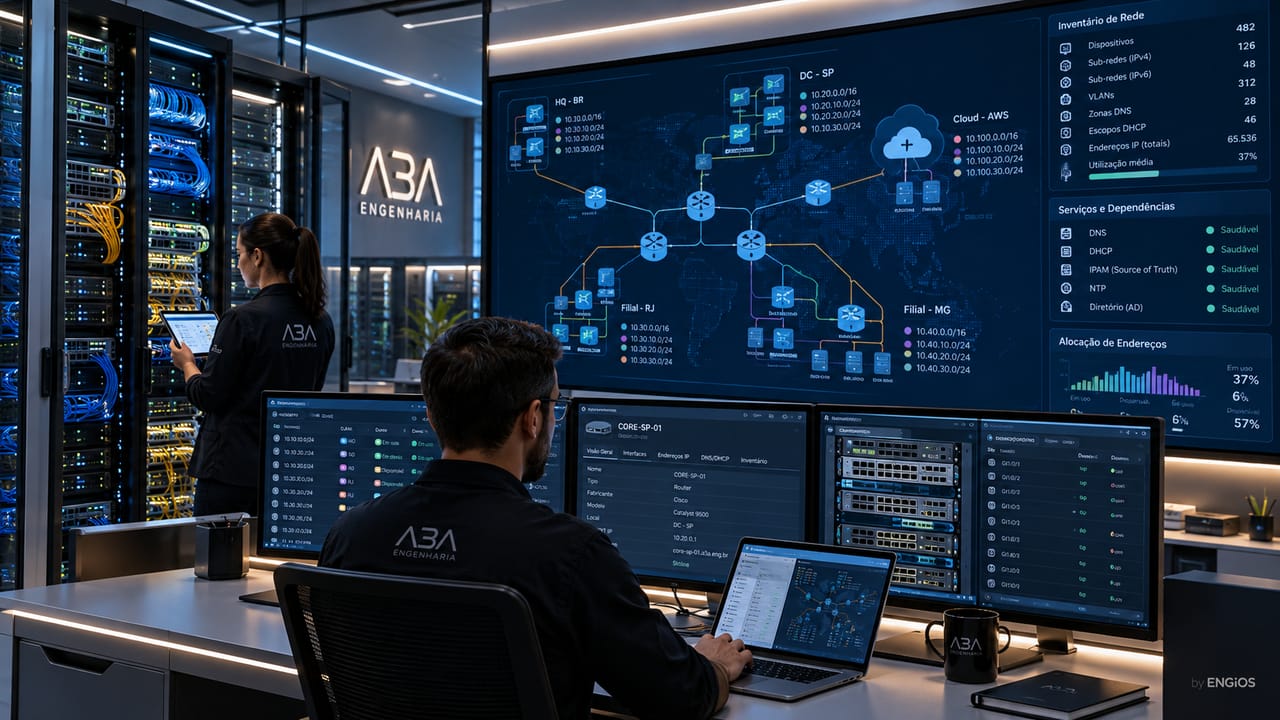
Plano de endereçamento IP corporativo: distribuição de prefixos IPv4 e IPv6, CIDR, VLANs, DHCP, DNS, IPAM, VPN e migração.
Confira!
Endereçamento IP em redes corporativas é o planejamento de blocos IPv4 e IPv6, sub-redes, gateways, atribuição de endereços e identificação dos ativos para que redes, aplicações e unidades da empresa se comuniquem de forma controlada. Um plano adequado precisa relacionar prefixos a VLANs, roteamento, DHCP, DNS, segurança, sites e expansão, evitando sobreposição e endereços não documentados.
O principal erro não está em escolher determinado prefixo, mas em distribuí-lo sem estratégia. Uma organização pode ter redes que funcionam isoladamente e descobrir conflitos quando conecta filiais por VPN, integra ambientes de nuvem ou implanta CFTV, Wi-Fi e automação. O projeto deve manter uma Source of Truth para registrar blocos, responsáveis e mudanças e verificar se a configuração corresponde ao que foi aprovado.
Este conteúdo aborda o plano corporativo de endereçamento, incluindo governança e migração IPv4/IPv6. O cálculo detalhado de máscaras e divisão de sub-redes pertence ao artigo especializado de subnetting; a solução de IPAM apresenta a plataforma de gestão dos registros, com uma intenção técnica e comercial diferente.
Como estruturar um plano de endereçamento IP corporativo
Um plano de endereçamento IP é a definição organizada dos prefixos, sub-redes, finalidades, responsáveis e critérios de atribuição utilizados pela infraestrutura. Em ambiente corporativo, o plano deve começar por requisitos de conectividade, segurança, unidades, serviços, sites e capacidade de crescimento. Não basta reservar uma grande faixa privada e distribuí-la informalmente entre switches, câmeras, servidores e usuários. A engenharia precisa estabelecer fronteiras lógicas e garantir que os blocos atribuídos não criem sobreposição com redes existentes, VPNs, parceiros ou futuras integrações.
A distribuição de prefixos precisa acompanhar topologia, unidades, aplicações e critérios de expansão. O projeto de rede lógica traduz esses requisitos em VLANs, roteamento e regras verificáveis, evitando sobreposições em novas integrações.
É necessário separar a escolha do bloco numérico da arquitetura de rede. Sub-redes podem corresponder a funções de negócios, ambientes, zonas de segurança ou grupos de ativos, mas sua criação precisa ser compatível com VLANs, roteamento, firewalls, DHCP, DNS e políticas de acesso. Uma divisão arbitrária pode aumentar complexidade de ACLs e troubleshooting sem oferecer isolamento real. A decisão deve relacionar cada segmento ao serviço que ele suporta e aos controles que serão aplicados.
Em organizações multisite, o planejamento precisa considerar matriz, filiais, nuvem, Data Centers e acesso remoto. Faixas privadas idênticas em duas unidades podem impedir conexões diretas entre elas ou exigir traduções que dificultam identificação de origem. Reservar espaço hierárquico por região ou local pode facilitar crescimento e sumarização de rotas, desde que a estratégia seja documentada. A distribuição dos prefixos também deve preservar flexibilidade para reorganização quando houver mudança de provedor ou expansão de ambiente.
O produto técnico precisa conter mapa de redes, tabelas de prefixos e VLANs, identificação de gateways, política de alocação, reservas, dependências e responsáveis. Endereços IP não devem depender de memória individual nem de planilhas divergentes. Uma fonte de verdade de rede, quando mantida corretamente, permite revisar a disponibilidade de blocos e reduzir erros de duplicidade. O plano deve ser versionado e integrar processo de aprovação de mudanças, pois o endereçamento afeta várias camadas da operação.
| Elemento do plano | Exemplo ou atributo | Critério de aprovação |
| Prefixo por local | Matriz e filiais | Sem sobreposição com VPNs ou cloud |
| Sub-rede por função | Usuários, CFTV, gerenciamento | Demanda e política de acesso justificadas |
| Atribuição | DHCP, estático ou SLAAC | Responsabilidade e controle documentados |
| Serviços associados | DNS, gateway, relay | Coerência com topologia e aplicações |
| Segurança | VLAN, ACL e firewall | Fluxos autorizados e testados |
| IPAM | Estado, interface, proprietário | Atualização e rastreabilidade |
| Migração | Plano de cutover e rollback | Evidências de continuidade e aceite |
IPv4 e IPv6: diferenças relevantes para engenharia de redes
IPv4 utiliza endereços de 32 bits e normalmente é representado em notação decimal pontuada, como 192.0.2.10. IPv6 utiliza endereços de 128 bits, representados em grupos hexadecimais, como 2001:db8::10. Esses exemplos pertencem a faixas apropriadas para documentação e não devem ser confundidos com endereços públicos atribuídos a uma empresa. A diferença de espaço de endereçamento altera possibilidades de planejamento, mas não elimina a necessidade de políticas de segurança, roteamento e gestão dos ativos.
Uma interface pode possuir mais de um endereço ou prefixo, e a unicidade precisa ser compreendida dentro do escopo em que o endereço é utilizado. Endereços privados IPv4 podem repetir em redes isoladas; o problema surge quando redes sobrepostas precisam ser integradas. Em IPv6, endereços link-local coexistem com outros tipos e possuem alcance específico. A utilização de múltiplos endereços por interface significa que uma correspondência simples entre dispositivo e endereço pode não representar toda a configuração de rede.
O planejamento de IPv4 tende a priorizar eficiência de blocos, endereços privados, NAT onde necessário e documentação de sobreposições. Em IPv6, o desenho pode adotar prefixos hierárquicos mais amplos e contemplar SLAAC, DHCPv6 e mecanismos de descoberta de vizinhos. Não se deve pressupor que IPv6 é inerentemente seguro apenas por possuir espaço de endereços maior. Políticas de firewall, segmentação, monitoramento, DNS e controle de acesso permanecem essenciais.
O objetivo não é selecionar IPv4 ou IPv6 como preferência abstrata, mas avaliar aplicações, sistemas legados, conectividade externa, capacidade da equipe e políticas de segurança. Um ambiente dual-stack precisa verificar dois caminhos de comunicação e duas famílias de regras, inclusive quando a aplicação parece utilizar apenas uma delas. A migração exige inventário de dependências e testes para evitar que serviços fiquem acessíveis por um protocolo fora do escopo previsto de controle.
CIDR, prefixos e segmentação sem depender de classes históricas
A notação CIDR representa o tamanho do prefixo utilizado no endereçamento, como 10.20.0.0/16 ou 192.168.50.0/24. Em IPv4, uma máscara de rede pode ser representada por prefixo ou por notação decimal correspondente. O roteamento classless substituiu a dependência das antigas classes A, B e C como regra de dimensionamento de redes modernas. Essas classes são parte da história do protocolo e não devem determinar a estrutura de uma nova infraestrutura empresarial.
O prefixo define quais bits pertencem ao identificador de rede e quais podem ser utilizados na parte restante do endereço, conforme a finalidade e as regras aplicáveis. A definição prática envolve número de dispositivos, necessidades de broadcast em IPv4, reservas, gateways e crescimento. Não se deve confundir quantidade total de endereços em um bloco com número efetivamente disponível para hosts em qualquer cenário; existem exceções e modos de uso específicos para enlaces ponto a ponto e outros serviços.
A engenharia precisa equilibrar agregação e controle de domínio. Prefixos muito fragmentados aumentam tabelas, políticas e esforços de administração; prefixos excessivamente amplos podem dificultar segmentação e investigação de incidentes. O desenho deve considerar topologia física, VLANs, roteamento e requisitos de segurança, deixando espaço para mudanças previsíveis. A escolha de máscara também influencia DHCP, gateways e o escopo de comunicação em uma LAN.
Para explicação matemática detalhada de máscara, divisão de blocos e dimensionamento de hosts, o artigo de subnetting IPv4 é a referência específica. Aqui, a questão é usar prefixos em um plano corporativo com vários ambientes e responsabilidades. O resultado precisa permitir que infraestrutura, segurança e operações compreendam a atribuição de cada bloco sem executar cálculos de memória a cada solicitação.
Endereços privados, públicos e reservas: como evitar sobreposição
O RFC 1918 reserva os blocos IPv4 10.0.0.0/8, 172.16.0.0/12 e 192.168.0.0/16 para redes privadas. Esses prefixos podem ser reutilizados em redes independentes e não são roteáveis diretamente na Internet pública. A escolha entre eles deve considerar o ambiente inteiro, e não somente a primeira unidade instalada. A adoção informal da mesma sub-rede em filiais diferentes pode tornar a integração por VPN e redes corporativas significativamente mais complexa.
Endereços públicos precisam de atribuição e autorização adequadas, seguindo as políticas dos registros e provedores. Endereços reservados para documentação, loopback, link-local ou outras finalidades possuem semânticas específicas, que não devem ser ignoradas. Usar blocos reservados para exemplos em uma rede de produção, por exemplo, cria confusão de roteamento e de suporte. O plano deve separar endereços disponíveis de faixas que possuem função especial, referenciando os registros mantidos pela IANA.
Em redes conectadas a parceiros e provedores de nuvem, o desenho precisa identificar conflitos antes de configurar túneis e rotas. O uso de NAT para contornar sobreposição pode resolver determinados cenários, mas adiciona complexidade de logs, observabilidade e troubleshooting. Não se trata de substituto automático para planejar endereços de maneira consistente. Quando dois ambientes precisam se conectar, convém avaliar renumeração, isolamento ou tradução documentada conforme os requisitos da integração.
O inventário de faixas deve incluir estado de reserva, alocação, utilização e proprietário. Um bloco sem registro de dono não deve ser considerado disponível apenas porque uma ferramenta não localizou hosts ativos. Equipamentos desligados, redes de contingência e dispositivos com endereços estáticos podem não aparecer em varreduras pontuais. A governança deve reconciliar documentos, configurações e descobertas, tratando discrepâncias antes de liberar endereços a novos serviços.
DHCP, atribuição estática e DNS: papéis distintos
DHCP permite distribuir informações de configuração IP de maneira administrada, como endereço, prefixo e outros parâmetros suportados pela implementação. Sua utilização facilita integração de dispositivos e reduz configurações manuais, mas a operação precisa considerar reservas, escopo, duração de concessões, disponibilidade do serviço e segurança. Uma configuração de pool incorreta pode entregar informações incompatíveis com o segmento e produzir falhas difíceis de localizar, especialmente quando vários servidores ou relays participam do caminho.
A atribuição estática pode ser apropriada para infraestrutura, interfaces de gerenciamento ou equipamentos cuja função exige previsibilidade, mas precisa de registro e processo de mudança. Um endereço definido diretamente em um dispositivo sem lançamento no IPAM pode entrar em conflito com o escopo DHCP e causar incidentes. Reservas de DHCP podem oferecer previsibilidade em certas situações, mas dependem do mecanismo de identificação e do serviço; não equivalem a uma política de inventário completa.
DNS relaciona nomes e informações de serviço aos endereços e outros registros. Uma mudança de endereço pode exigir atualização de registros DNS, políticas de firewall, monitoramento e integrações que utilizam referências fixas. É desejável reduzir dependências desnecessárias de endereços escritos diretamente em aplicações, mas nem todos os sistemas legados permitem essa abstração. O projeto deve registrar quais consumidores são afetados por uma renumeração e definir a sequência segura de migração.
A atribuição automática precisa de monitoração, backup, autorização de alterações e acompanhamento de disponibilidade. Um serviço DHCP indisponível pode afetar novas conexões mesmo quando estações com concessões válidas continuam operando. Em redes críticas, a engenharia deve avaliar redundância e comportamento de falha conforme a implementação. A operação precisa compreender a relação entre VLAN, relay, pool e gateway, evitando que incidentes de DHCP sejam diagnosticados erroneamente como falhas físicas de rede.
IPv6: SLAAC, DHCPv6 e Neighbor Discovery
A atribuição de endereços IPv6 pode envolver Stateless Address Autoconfiguration (SLAAC), DHCPv6 ou combinação de mecanismos, conforme arquitetura e suporte dos dispositivos. SLAAC utiliza informações de anúncios de roteador e regras de geração de endereço; DHCPv6 pode oferecer informações e atribuição em modos específicos. O planejamento precisa observar o comportamento real de sistemas operacionais, equipamentos IoT e recursos de rede. Não é adequado assumir que uma única política de DHCPv6 controlará todas as interfaces e dispositivos.
Neighbor Discovery desempenha funções importantes, incluindo descoberta de vizinhos e roteadores, e deve ser protegido segundo a arquitetura de segurança. Anúncios não autorizados ou incorretos podem alterar comportamento dos clientes e criar riscos operacionais. A equipe de infraestrutura deve avaliar controles de camada 2 e políticas de rede adequadas, além de monitorar as informações propagadas. A proteção precisa ser compatível com a topologia e não bloquear mensagens essenciais ao funcionamento do IPv6.
Prefixos IPv6 devem ser planejados de maneira hierárquica para suportar unidades, serviços e expansão. Em LANs que utilizam SLAAC, prefixos /64 são um padrão de desenho importante, mas o projeto deve considerar as regras e exceções das aplicações específicas. A escolha de prefixos, gateways e políticas de roteamento precisa ser documentada, sobretudo quando a empresa opera ambientes híbridos. A disponibilidade de endereços não elimina a necessidade de organizar suas atribuições.
Em operações dual-stack, o inventário deve associar endereços IPv4 e IPv6 aos ativos e às interfaces de maneira coerente. O mesmo serviço pode ser alcançado por caminhos e regras diferentes, e uma falha pode afetar apenas uma das famílias. Testes de conectividade e segurança devem contemplar ambos os protocolos, inclusive DNS, VPN e ferramentas de monitoramento. Uma migração só pode ser considerada concluída quando a operação consegue identificar e diagnosticar incidentes sem depender de conhecimento informal.
NAT, VPN, cloud e redes multisite: impacto do endereçamento
NAT modifica a representação dos endereços nas comunicações conforme as funções da rede, sendo frequentemente utilizado em conexões IPv4 privadas com a Internet ou em cenários de integração específicos. Sua presença pode dificultar a associação entre evento e ativo quando registros de tradução não são preservados. O planejamento deve explicitar onde ocorre a tradução, quais sistemas dependem dela e que informações são necessárias ao troubleshooting. Não é recomendável utilizar NAT para mascarar todas as falhas de governança de endereços.
Uma VPN entre filiais com sub-redes idênticas pode exigir decisões adicionais sobre tradução, renumeração ou arquitetura de conexão. O efeito não se limita ao roteamento: DNS, aplicações, políticas de acesso e logs podem assumir que cada rede possui identificadores exclusivos. Uma organização que integra empresas adquiridas ou ambientes de fornecedores precisa tratar conflitos de prefixos desde a fase de due diligence técnica, antes de estabelecer túneis e políticas de produção.
Em cloud, redes virtuais e sub-redes devem ser planejadas levando em conta conectividade híbrida, peering, rotas, gateways e serviços gerenciados. A escolha de um bloco aparentemente livre dentro da conta de nuvem pode produzir sobreposição com sites que serão integrados depois. O desenho deve reservar espaço para novos ambientes e documentar dependências de aplicações. A governança de IPAM precisa incluir ambientes virtuais e recursos efêmeros, não apenas equipamentos físicos instalados no escritório.
Quando houver tradução entre IPv4 e IPv6, mecanismos como NAT64 e DNS64 podem ter aplicação conforme as características dos serviços e da arquitetura. A escolha requer avaliação de compatibilidade, comportamento de DNS, observabilidade e controles de segurança. Não se deve prometer que uma simples ativação de dual-stack ou de tradutores resolverá todas as dependências legadas. O projeto precisa identificar o caminho de cada aplicação e testar comunicação, autenticação e registro de eventos durante a transição.
VLANs, segmentação e políticas de segurança
VLANs criam separação de domínios de camada 2, enquanto o endereçamento IP e o roteamento definem como os segmentos são identificados e se comunicam. Atribuir uma sub-rede a uma VLAN pode fazer parte do desenho, mas não deve ser confundido com política completa de segurança. A comunicação entre segmentos pode ser controlada por roteadores, firewalls e ACLs conforme os requisitos. O projeto deve estabelecer quais sistemas podem se comunicar, em quais portas e com que justificativa operacional.
Em redes de segurança eletrônica, pode fazer sentido separar câmeras, controladoras, estações de trabalho e servidores por funções e riscos. Entretanto, um sistema VMS precisa de comunicação com fontes de vídeo e armazenamento, e uma segmentação mal especificada pode interromper a operação. A matriz de fluxos deve acompanhar a estrutura de IP e identificar responsáveis por aprovar alterações. Quando há vários fabricantes, as portas e protocolos precisam ser confirmados na documentação real de integração.
Uma sub-rede numericamente organizada não comprova isolamento. Se o firewall permite comunicação irrestrita ou se uma VLAN é estendida sem controle a locais diferentes, a proteção esperada pode não existir. O plano precisa incluir zoneamento de confiança, regras de acesso, log e revisão periódica. Também convém considerar portas de gerenciamento e serviços essenciais como DNS, NTP e autenticação, cuja ausência pode causar falhas de operação que parecem problemas de endereçamento.
A segurança deve ser avaliada em IPv4 e IPv6. Regras de acesso implementadas apenas em uma família podem deixar caminho alternativo indevido. O projeto precisa prever monitoramento, testes de conectividade permitida e negada e registros de alterações. As políticas devem considerar processos de onboarding e offboarding, porque endereços atribuídos a ativos retirados podem permanecer liberados em ACLs ou aplicações durante longos períodos.
IPAM e Source of Truth: governança dos prefixos e dos ativos
IP Address Management (IPAM) organiza prefixos, sub-redes, endereços e estados de utilização, associando-os a equipamentos, interfaces, localizações e responsáveis. Em uma operação corporativa, seu valor não está apenas em gerar uma lista central, mas em fornecer uma fonte confiável para projetos, operações, segurança e automação. É necessário estabelecer quem pode reservar blocos, aprovar atribuições, registrar mudanças e revisar inconsistências entre o IPAM e a rede real.
O controle de redes e endereços depende de inventário consistente, identificação dos ativos e processos de atualização. A solução NetBox organiza IPAM e Source of Truth para apoiar operação, projetos e automação, quando integrada a responsabilidades de governança.
Uma Source of Truth não nasce automaticamente de importar dados de descoberta. Scanners, DHCP, DNS, controladores e inventário podem fornecer evidências, mas nenhum deles descreve sozinho todos os ativos e reservas. A governança deve diferenciar estado planejado, implementado, em uso e desativado, mantendo trilhas de aprovação. Sistemas como NetBox podem apoiar essa organização quando adotados com convenções e processos consistentes, mas a tecnologia não substitui responsabilidade pelas informações.
Em mudanças de topologia, o inventário precisa refletir alterações de VLAN, prefixo, gateway, interface, site e serviço. Uma reserva abandonada pode reduzir artificialmente a capacidade disponível, enquanto a remoção precipitada pode permitir duplicidade em endereço ainda utilizado. A revisão pode combinar verificações automatizadas com validação dos responsáveis. O processo de reconciliação precisa tratar dados divergentes de maneira controlada, especialmente quando há equipamentos que só se conectam ocasionalmente.
A integração entre IPAM, DNS e DHCP — às vezes denominada DDI — pode reduzir retrabalho e melhorar consistência, desde que as interfaces e permissões estejam claramente definidas. Automatizar uma atribuição errada pode propagar a falha mais rapidamente. Por isso, workflows devem registrar solicitação, aprovação, execução e validação posterior, com possibilidade de correção. A maturidade aparece quando o plano de endereçamento continua confiável após várias mudanças de equipe e expansão de infraestrutura.
Etapas de projeto, migração e aceite de endereçamento corporativo
O projeto começa pelo levantamento dos prefixos existentes, interfaces, VLANs, gateways, rotas, pools DHCP, registros DNS e integrações externas. A equipe deve identificar sobreposições, redes não documentadas e dependências críticas, incluindo equipamentos estáticos e serviços de segurança. É recomendável comparar informações de configuração com dados coletados em campo e registrar as limitações. Uma descoberta automatizada pode não identificar ativos desligados ou reservados para contingência.
Antes de alterar prefixos em redes ocupadas, a engenharia precisa levantar dependências, planejar migração, testar conectividade e preservar as informações que serão utilizadas pela operação. O Site Survey identifica a infraestrutura existente e as restrições necessárias ao projeto.
Depois do diagnóstico, a engenharia define a arquitetura alvo e os prefixos por site e função. O plano deve conter justificativas de segmentação, espaço para expansão, políticas de reservas e critérios de nomeação. A transição precisa considerar disponibilidade de aplicativos, alteração de gateways, DNS, VPN e ACLs. Em redes ocupadas, a migração pode ocorrer por fases, com condições de coexistência, comunicação aos usuários, testes e possibilidade de rollback quando viável.
O aceite não pode se limitar a fazer ping em uma estação. É necessário verificar atribuição DHCP ou IPv6, resolução de nomes, rotas, acesso permitido e bloqueado, conectividade entre sites, monitoramento e funcionamento de sistemas críticos. A equipe também deve demonstrar que os ativos estão registrados no IPAM e que as configurações correspondem ao projeto aprovado. As evidências de teste precisam identificar cenário, origem, destino e resultado, permitindo revalidação após atualizações.
O handover deve incluir tabelas de prefixos, VLANs, pools, gateways, DNS, regras relevantes, mapas de sites, procedimentos de alteração e responsáveis. Senhas e segredos não devem ser expostos no mesmo documento operacional de acesso amplo. A equipe de operação precisa conhecer a linha de base e possuir processos de backup e atualização, evitando que a documentação se torne obsoleta na primeira mudança. Quando o projeto envolve fornecedores, os limites de administração precisam ser formalizados.
Exemplo de arquitetura para filiais, servidores, CFTV e Wi-Fi
Considere uma empresa com matriz, duas filiais e sistemas de rede para usuários, telefonia, Wi-Fi, câmeras e servidores. O planejamento deve primeiro identificar quantos dispositivos e serviços precisam existir em cada local e quais conexões entre ambientes são realmente necessárias. Em seguida, a equipe reserva prefixos por unidade e por função, com espaço para expansão. Essa estrutura facilita reconhecer o local e o propósito de uma rede a partir do inventário, embora endereços por si só não substituam identificação dos ativos.
Uma separação lógica pode prever segmentos de usuários, gerenciamento, equipamentos IoT e segurança eletrônica. A decisão deve considerar políticas de acesso e não simplesmente a classificação organizacional. Um VMS centralizado pode precisar acessar câmeras de várias filiais, enquanto usuários comuns não devem obter acesso de administração a todos os equipamentos. A matriz de comunicação determina as exceções justificadas e acompanha o desenho de roteamento e firewall.
Se o endereço 10.20.0.0/16 for reservado hipoteticamente a uma unidade, seus sub-blocos devem ser documentados com função e capacidade, evitando atribuição concorrente ao mesmo tempo. Um projeto real precisaria verificar a disponibilidade desse bloco no acervo da organização e a existência de VPNs ou parceiros que já o utilizem. O exemplo não é uma recomendação de faixa universal; a escolha correta depende do contexto. Para dimensionamento matemático dos prefixos, o artigo específico de subnetting fornece os cálculos detalhados.
O recebimento da arquitetura exige demonstrar que DHCP, DNS, IPAM, VLANs e rotas estão coerentes. A equipe deve testar cenários normais, falhas de link e acessos entre redes, além de registrar os fluxos realmente autorizados. A expansão de novas filiais precisa ocorrer por um processo de reserva e revisão, para que o crescimento não produza sobreposições nem regras inconsistentes. O resultado esperado é uma infraestrutura previsível e administrável, não apenas uma planilha extensa de endereços.
Renumeração de rede: o que deve ser preparado antes da mudança
A renumeração de uma rede envolve mais que substituir valores nas interfaces. Antes do cutover, a equipe precisa identificar dependências de aplicações, registros DNS, reservas DHCP, monitoramento, integrações de parceiros, regras de firewall e equipamentos que utilizam IP fixo. Câmeras, controladoras, servidores de licença, automação e sistemas legados podem ter referências de origem ou destino gravadas em diferentes pontos da infraestrutura. Uma mudança sem inventário desses vínculos pode preservar o funcionamento da LAN e interromper serviços que dependem de outras redes.
O plano deve relacionar ações por ambiente, responsáveis, janela de alteração e critérios de retorno. Quando tecnicamente viável, períodos controlados de coexistência de endereços e rotas podem reduzir impacto, mas exigem análise de segurança e resolução de nomes. Não se deve supor que NAT temporário simplificará todas as integrações; logs, autenticação e tráfego iniciado em diferentes sentidos podem reagir de maneira específica. A equipe precisa demonstrar as condições de migração com testes representativos antes de executar a mudança sobre sistemas críticos.
Uma linha de base de operação deve incluir aplicações essenciais, tempo de resposta, conectividade, regras de acesso e registros de monitoramento. Após o cutover, a homologação compara esses indicadores e verifica se prefixos, gateways e reservas estão coerentes. Quando surgem incidentes, o histórico permite identificar qual alteração afetou o serviço e se uma correção compromete outras redes. O plano de rollback não pode depender exclusivamente de restaurar arquivos, porque certas mudanças de endereço exigem ação coordenada nos endpoints.
A documentação final deve registrar redes desativadas, prefixos liberados, novos endereços, alterações de DNS e reservas e os controles que continuam necessários. A equipe de segurança precisa revisar regras antigas para evitar permissões obsoletas. Uma renumeração concluída apenas na configuração dos dispositivos pode deixar o IPAM e o inventário divergentes, recriando o problema de governança. O encerramento ocorre quando configuração, documentação e operação demonstram o mesmo estado.
Governança de endereços em CFTV, Wi-Fi e automação predial
Os sistemas tecnológicos de um edifício compartilham infraestrutura, mas nem sempre compartilham os mesmos requisitos de disponibilidade e segurança. Câmeras de CFTV, access points, controladoras de acesso, sistemas prediais e estações administrativas precisam de critérios próprios de atribuição, comunicação e documentação. A quantidade de dispositivos, o acesso por fabricantes e as rotinas de manutenção influenciam o desenho. A engenharia deve evitar tanto a concentração irrestrita em uma única sub-rede quanto a fragmentação sem justificativa, que dificulta operação e diagnóstico.
Dispositivos de segurança eletrônica podem permanecer ativos por anos, com atualizações de firmware e substituições graduais. É importante manter IPAM, DNS quando utilizado, versões e responsável por cada equipamento, permitindo que uma câmera substituída não herde regras inadequadas da anterior. A relação entre VLAN, endereço e porta física deve ser verificável para reduzir o tempo de resposta a falhas. O projeto precisa considerar também crescimento e reservas de interfaces de servidores, não somente a quantidade inicial de câmeras.
Em redes Wi-Fi, a atribuição de endereços varia conforme SSIDs, perfis de usuário, VLANs e política de autenticação. Clientes podem circular entre áreas, renovar concessões e mudar de segmento segundo a arquitetura adotada. Um pool mal dimensionado pode afetar a entrada de novos dispositivos mesmo quando a cobertura de rádio está adequada. O diagnóstico deve distinguir falha de endereçamento de problema de associação, autenticação ou interferência sem fio, utilizando dados de controladores, DHCP e rede quando disponíveis.
Para automação predial e redes OT, a migração de endereços exige atenção a interfaces de supervisão e protocolos que podem depender de referências fixas ou de regras particulares de comunicação. Não convém alterar sub-redes em produção apenas para padronizar nomenclatura sem avaliar impacto. O planejamento deve incluir responsáveis pelos controladores, gateways e sistema de gestão, com testes e medidas de continuidade. O inventário de IP tem valor quando descreve a operação real e permite uma intervenção coordenada entre disciplinas.
Considerações finais
Um bom plano de endereçamento IP organiza a infraestrutura a partir de serviços, riscos, sites e requisitos de crescimento. A escolha dos prefixos precisa acompanhar segmentação, DHCP, DNS, roteamento, segurança e integrações externas. A numeração isolada não resolve problemas de capacidade ou proteção; ela fornece a referência lógica sobre a qual essas funções podem ser administradas e verificadas.
IPv4 e IPv6 trazem características diferentes, mas ambos exigem documentação e operação disciplinada. Em ambientes dual-stack, a atenção precisa se estender às políticas, aos registros e aos testes das duas famílias. A organização deve evitar dependência de endereços não documentados e reconhecer que aplicações legadas podem impor restrições de migração. O desenho de transição deve ser sustentado por inventário e validação dos caminhos de comunicação.
A governança de IPAM torna mais seguro reservar, atribuir, alterar e desativar recursos de rede. Ferramentas podem apoiar a descoberta e a automação, mas a fonte de verdade precisa ter responsáveis, revisão e tratamento de inconsistências. A expansão de filiais, serviços em nuvem e dispositivos de campo depende dessa confiabilidade para evitar sobreposições e falhas que se manifestam durante integrações.
O benefício final é uma rede cuja configuração possa ser compreendida, auditada e alterada sem improvisação. O projeto deve entregar critérios, documentos, testes e continuidade de operação, vinculando endereços a ativos e responsabilidades. Uma infraestrutura administrável depende menos de memorizar faixas e mais de preservar decisões técnicas coerentes ao longo do ciclo de vida.
Referências técnicas
[1] INTERNET ENGINEERING TASK FORCE. RFC 1918: Address Allocation for Private Internets. RFC Editor, 1996. Disponível em: https://www.rfc-editor.org/rfc/rfc1918
[2] INTERNET ENGINEERING TASK FORCE. RFC 4632: Classless Inter-domain Routing (CIDR): The Internet Address Assignment and Aggregation Plan. RFC Editor, 2006. Disponível em: https://www.rfc-editor.org/rfc/rfc4632
[3] INTERNET ENGINEERING TASK FORCE. RFC 4291: IP Version 6 Addressing Architecture. RFC Editor, 2006. Disponível em: https://www.rfc-editor.org/rfc/rfc4291
[4] INTERNET ASSIGNED NUMBERS AUTHORITY. Number-related Documents e registros de endereços especiais. IANA. Disponível em: https://www.iana.org/numbers/documents
[5] INTERNET ENGINEERING TASK FORCE. RFC 4862: IPv6 Stateless Address Autoconfiguration. RFC Editor, 2007. Disponível em: https://www.rfc-editor.org/rfc/rfc4862
Perguntas frequentes
É a definição dos prefixos, sub-redes, atribuições e responsabilidades por local e função, integrada a VLANs, roteamento, DNS, DHCP e IPAM.
É a notação classless de prefixos que substitui a dependência de classes históricas de endereçamento para planejamento e roteamento.
O RFC 1918 reserva 10.0.0.0/8, 172.16.0.0/12 e 192.168.0.0/16.
Sim, em redes independentes; quando há integração, a sobreposição pode causar conflitos de roteamento e exigir tratamento.
DHCP distribui parâmetros e endereços; IPAM registra, organiza e governa reservas, alocações, estados e responsáveis.
Quando há necessidade operacional de previsibilidade e controle, com registro e exclusão de conflitos com pools dinâmicos.
Não. IPv6 exige políticas de acesso, segmentação, monitoramento e proteção assim como IPv4.
SLAAC utiliza anúncios e mecanismos de autoconfiguração; DHCPv6 fornece funções de configuração e atribuição conforme os modos e a implementação.
Não. NAT pode ser empregado em casos específicos, mas adiciona complexidade e não substitui planejamento de endereços.
DHCP, DNS, roteamento, conectividade permitida e negada, IPAM, documentação, operação de aplicações e cenários de falha.