Entenda acesso biométrico, verificação 1:1 e identificação 1:N, FAR/FRR, liveness, LGPD, arquitetura, integração e critérios de aceite.
Confira!
O acesso biométrico utiliza características físicas ou comportamentais de uma pessoa para apoiar processos de verificação ou identificação em sistemas de controle de acesso. Impressão digital, face, íris e palma são exemplos de modalidades biométricas, mas a qualidade de uma solução não depende apenas do tipo de sensor: cadastro, algoritmo, threshold, proteção dos templates, liveness, integração com controladoras, regras de acesso e operação influenciam diretamente segurança e disponibilidade.
Biometria não deve ser tratada como uma “senha que não pode ser esquecida”. Características biométricas não são segredos revogáveis da mesma forma que senhas ou cartões. Se dados biométricos forem expostos, a organização não consegue simplesmente trocar o rosto ou a impressão digital do titular. Esse fato altera a forma de projetar armazenamento, transmissão, retenção, integração e resposta a incidentes.
No contexto brasileiro, dados biométricos vinculados a uma pessoa natural são dados pessoais sensíveis segundo a LGPD. Por isso, o projeto de controle de acesso precisa integrar requisitos técnicos, segurança da informação, governança de dados e critérios de privacidade desde o levantamento inicial.
Biometria, verificação e identificação
Biometria é o processo de medir características humanas e transformá-las em representações que possam ser comparadas por um sistema. A aplicação pode ocorrer em dois modos principais: verificação 1:1 e identificação 1:N.
Na verificação 1:1, a pessoa apresenta primeiro uma identidade declarada — por exemplo, cartão, matrícula ou usuário — e a biometria confirma se a amostra corresponde ao template associado àquela identidade. O universo de comparação é restrito, o que normalmente reduz carga computacional e facilita controle do risco.
Na identificação 1:N, o sistema recebe uma amostra biométrica e procura correspondência dentro de uma base com múltiplos templates. Esse modelo é comum em reconhecimento facial sem apresentação prévia de credencial, mas exige maior capacidade de processamento e cria desafios adicionais de falso match conforme a base cresce.
A distinção entre 1:1 e 1:N é essencial para especificação. Um sistema que funciona bem verificando um usuário conhecido pode apresentar desempenho diferente quando precisa procurar entre milhares de registros. O projeto deve registrar qual operação será utilizada em cada ponto e quais limites de desempenho são aceitáveis.
Modalidades biométricas
A seleção da modalidade também precisa considerar a taxa de passagem. Em acessos com filas, o tempo total entre aproximação, captura, matching, decisão da controladora e abertura da porta afeta capacidade operacional. Uma tecnologia com excelente desempenho biométrico pode ser inadequada se exigir posicionamento lento ou sucessivas tentativas em horários de pico.
Condições de uso de EPI também influenciam a escolha. Luvas podem inviabilizar impressão digital, máscaras e óculos podem afetar reconhecimento facial, e ambientes industriais podem impor poeira, umidade ou iluminação extrema. O requisito precisa refletir o ambiente real, evitando especificar a modalidade com base apenas em demonstração de bancada.
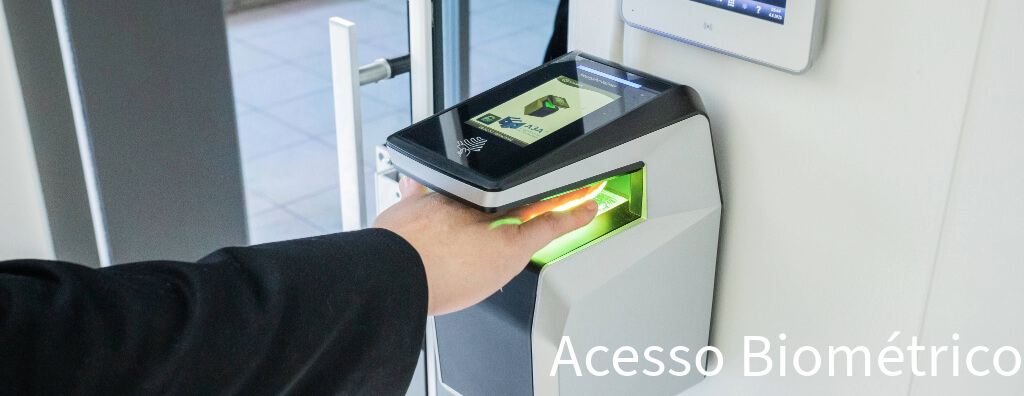
Impressão digital é uma das modalidades mais difundidas em controle de acesso. Sensores ópticos, capacitivos e outras tecnologias capturam padrões das cristas e vales dos dedos. O desempenho pode ser afetado por sujeira, umidade, desgaste da pele, luvas e qualidade do cadastro.
Reconhecimento facial utiliza características extraídas da face para produzir um template comparável. A tecnologia permite autenticação sem contato e pode ser conveniente em ambientes de alto fluxo, mas iluminação, pose, distância, resolução, oclusões e características demográficas podem afetar desempenho. Também existe risco de ataques de apresentação com fotografias, vídeos, máscaras ou meios sintéticos.
Íris utiliza padrões da região ocular e pode oferecer elevada discriminação, mas normalmente exige condições específicas de captura, distância e posicionamento. Palma e veias da mão são alternativas relevantes, inclusive em soluções sem contato, e podem reduzir alguns problemas encontrados em impressão digital.
Voz, dinâmica de assinatura e outros sinais comportamentais também podem ser biométricos, porém nem todas as modalidades são adequadas ao controle de acesso físico. A seleção deve considerar ameaça, fluxo, ergonomia, ambiente, acessibilidade, higiene, custo, suporte e disponibilidade de tecnologia.
Não existe “biometria mais segura” de forma absoluta. Uma modalidade com boa precisão em laboratório pode apresentar baixa disponibilidade em campo se usuários não conseguirem se posicionar corretamente ou se o sensor não for compatível com o ambiente.
Enrollment e qualidade do cadastro
O enrollment também precisa ser tratado como processo auditável. Data, operador responsável, dispositivo utilizado, qualidade da amostra e vínculo com o cadastro corporativo devem ser rastreáveis. Quando o sistema permite múltiplos templates por pessoa, o projeto precisa definir quais são obrigatórios, quais são alternativos e em que situações podem ser recapturados.
Em operações com grande número de usuários, a taxa de recadastramento é um indicador importante de qualidade. Percentuais elevados podem sinalizar sensor mal posicionado, treinamento insuficiente, ambiente inadequado ou algoritmo mal ajustado. Monitorar esse dado evita que problemas de implantação sejam mascarados por sucessivos cadastros individuais.
Enrollment é o processo de cadastrar a biometria inicial do usuário. Essa etapa determina a qualidade do template que será utilizado em comparações futuras. Cadastro ruim produz efeito permanente: aumenta rejeições, gera recadastramentos e pode levar operadores a reduzir o threshold para compensar problemas de captura.
O processo precisa confirmar a identidade da pessoa antes de associar a biometria ao cadastro. Caso contrário, o sistema pode armazenar um template de boa qualidade ligado à identidade errada. Por isso, enrollment deve ser integrado a procedimentos administrativos e evidências de identificação.
É recomendável avaliar qualidade da amostra no momento da captura e repetir o processo quando o sinal não atinge os critérios mínimos. Para impressão digital, pode ser necessário cadastrar mais de um dedo. Para face, o sistema deve orientar posição, iluminação e distância. Para palma ou íris, os requisitos dependem do fabricante e do algoritmo.
O projeto também precisa definir onde o enrollment ocorre, quem pode realizá-lo, como permissões administrativas são protegidas e como cadastros são revisados e revogados. Bases com registros duplicados, usuários desligados ou templates sem owner reduzem a governança do sistema.
Template biométrico e proteção dos dados
Sistemas biométricos normalmente não precisam armazenar a imagem bruta como referência de comparação. O algoritmo extrai características e cria um template, que é uma representação matemática usada no matching. Entretanto, o fato de ser um template não elimina sensibilidade e risco.
Templates devem ser protegidos em repouso e em trânsito. Criptografia, controle de acesso, segregação de privilégios, logs e gestão de chaves precisam fazer parte da arquitetura. Exportações e backups da base também precisam seguir os mesmos requisitos de proteção.
O desenho deve esclarecer se os templates ficam no dispositivo de borda, em controladora, servidor central ou plataforma em nuvem. Cada modelo cria implicações diferentes para indisponibilidade, latência, sincronização, privacidade e recuperação.
Quando o sistema utiliza templates proprietários, interoperabilidade pode ser limitada. Migração entre fornecedores pode exigir novo enrollment de todos os usuários. Esse risco precisa ser considerado no ciclo de vida e na contratação, principalmente em organizações com milhares de cadastros.
Retenção também precisa ser definida. Não é adequado manter indefinidamente dados biométricos de pessoas sem vínculo ativo com a organização. Procedimentos de desligamento, expiração, revisão periódica e exclusão devem ser integrados ao sistema de identidade e à governança de dados.
FAR, FRR, FNMR e threshold
É importante distinguir métricas de algoritmo de métricas do sistema completo. Um algoritmo pode apresentar baixa taxa de falso match em base controlada, enquanto o sistema em campo sofre com captura ruim, iluminação, ângulo ou pressão incorreta no sensor. O aceite deve observar a cadeia inteira — captura, qualidade, comparação, decisão e integração — porque o usuário experimenta o desempenho do sistema, não apenas do algoritmo.
Também convém definir amostragem representativa. Testar poucos usuários conhecidos da equipe de implantação tende a produzir resultado otimista. População, faixa etária, condições de trabalho, equipamentos de proteção e diferentes tons de pele ou características físicas podem alterar a resposta de determinadas modalidades. Critérios de teste devem considerar essas variações quando forem relevantes ao ambiente.
Sistemas biométricos trabalham com probabilidade. O algoritmo produz um score de similaridade e compara esse resultado com um threshold. Se o score superar o limite, a correspondência é aceita; se ficar abaixo, é rejeitada.
False Match Rate representa a frequência com que o sistema aceita incorretamente uma amostra de outra pessoa como se fosse do usuário esperado. False Non-Match Rate representa a frequência com que rejeita uma amostra legítima. Em produtos e contextos diferentes também são utilizados termos como FAR e FRR, que devem ser interpretados de acordo com a metodologia de teste.
Aumentar o threshold tende a reduzir falso match, mas pode elevar falso non-match. Reduzir o threshold melhora conveniência para usuários legítimos, porém pode aumentar risco de aceitação indevida. Portanto, não existe configuração “máxima segurança e máxima conveniência” simultaneamente.
O threshold deve ser definido a partir do risco do ponto de acesso. Uma porta de escritório geral pode tolerar condição distinta de uma sala de servidores, laboratório, cofre ou área industrial crítica. Essa diferenciação precisa aparecer na política e nos testes de aceite.
Métricas fornecidas em datasheets nem sempre reproduzem o ambiente real. Iluminação, população, fluxo, posicionamento e qualidade do enrollment alteram o desempenho. Por isso, projetos relevantes devem prever teste operacional com amostra representativa.
Liveness e Presentation Attack Detection
Ataques de apresentação tentam enganar o sensor ou o algoritmo usando artefatos que simulam a característica biométrica de outra pessoa. Fotografias, vídeos, máscaras, impressões artificiais e outros meios podem ser usados conforme a modalidade.
Presentation Attack Detection, ou PAD, é o conjunto de mecanismos automáticos destinados a identificar esse tipo de ataque. Liveness é um subconjunto relacionado à verificação de sinais de presença viva. Os termos não devem ser tratados como sinônimos perfeitos, embora sejam usados dessa forma em muitos produtos.
Em reconhecimento facial, mecanismos podem observar profundidade, textura, movimento, resposta a desafios ou outros sinais. Em impressão digital, técnicas podem analisar propriedades do tecido ou comportamento da captura. A eficácia depende da tecnologia e precisa ser testada contra ataques compatíveis com o cenário.
Um produto declarar “liveness” não significa que todos os ataques sejam bloqueados. O projeto deve identificar classes de ameaça relevantes, versão do algoritmo, configuração e evidências de avaliação. Atualizações também podem alterar desempenho e exigir nova validação.
Para áreas críticas, biometria pode ser combinada com outro fator, como cartão ou credencial móvel. Essa arquitetura reduz dependência de uma única característica e permite revogar o fator físico quando necessário.
Arquitetura do controle de acesso biométrico
A arquitetura deve separar plano de administração do plano operacional. Interfaces web, APIs e consoles de gerenciamento não precisam ficar expostos às mesmas redes utilizadas pelos terminais. VLANs, regras de firewall e perfis de acesso reduzem superfície de ataque e ajudam a limitar o impacto de credenciais administrativas comprometidas.
Sincronização de tempo é igualmente importante. Logs de acesso, eventos de CFTV, alarmes e trilhas administrativas precisam compartilhar referência temporal consistente para permitir investigação. Diferenças de minutos entre sistemas podem dificultar correlação e auditoria. Por isso, NTP, timezone e tratamento de horário de verão devem fazer parte da configuração e dos testes.
Leitor, controladora, porta, rede, servidor, base biométrica e integrações formam uma única arquitetura de segurança. Projetar essas interfaces de forma coordenada reduz incompatibilidades e permite combinar biometria com CFTV, intrusão, visitantes e demais sistemas quando o nível de risco exige.
Um sistema biométrico físico envolve mais que leitor. Normalmente existem sensor, terminal, controladora, servidor de gestão, banco de dados, rede, alimentação, fechadura, sensor de porta, botão de saída e integração com sistemas corporativos.
A decisão entre inteligência no leitor e inteligência central altera comportamento durante perda de rede. Se templates e regras estão disponíveis localmente, o ponto pode continuar operando de forma autônoma. Se toda decisão depende do servidor, uma falha de comunicação pode impedir acessos ou forçar modo degradado.
Esse comportamento precisa ser especificado. O projeto deve definir o que acontece quando servidor, rede, controladora ou energia falham. Fail secure e fail safe são decisões associadas à função da porta, requisitos de segurança, abandono e emergência.
O sincronismo entre leitores e base central também merece atenção. Cadastros incompletos ou revogações atrasadas podem permitir acessos indevidos. Logs precisam ser armazenados localmente quando a comunicação está indisponível e sincronizados após recuperação.
Em instalações maiores, servidores redundantes, bancos de dados, backups, NTP, monitoramento e segregação de rede tornam-se requisitos. A biometria passa a depender diretamente da infraestrutura de TI e não pode ser projetada de forma isolada da arquitetura corporativa.
Integração com cartões, visitantes e diretórios
Biometria pode substituir ou complementar credenciais tradicionais. Combinações comuns incluem cartão + face, cartão + digital, PIN + biometria ou credencial móvel + biometria. A escolha depende do risco, fluxo e política da organização.
Integração com Active Directory, IAM, RH ou sistemas de visitantes pode automatizar criação, atualização e revogação de usuários. Porém, integração sem regras claras também pode propagar erros. É necessário definir sistema de origem, owner do cadastro e autoridade para cada atributo.
Visitantes exigem tratamento diferente de colaboradores permanentes. Cadastrar biometria para uma visita de poucas horas pode ser desproporcional quando outro método atende à necessidade. O projeto deve permitir políticas distintas conforme perfil, duração e criticidade do acesso.
Portarias e recepções precisam de procedimento para exceções. Falha de leitura, pessoa com característica não cadastrável, indisponibilidade do equipamento ou emergência não podem ser resolvidas informalmente. Fluxos de contingência devem ser definidos e auditáveis.
Rede, energia e disponibilidade
Em arquiteturas distribuídas, capacidade de links e latência também precisam ser verificadas. Reconhecimento facial centralizado pode transportar imagens ou metadados em volumes superiores aos de leitores tradicionais, especialmente quando múltiplos pontos operam simultaneamente. O dimensionamento deve considerar horários de pico, sincronização de bases e comportamento durante recuperação de comunicação.
Redundância precisa ser coerente com a criticidade. Servidor em cluster não resolve indisponibilidade se todos os leitores dependem do mesmo switch ou da mesma fonte. Da mesma forma, dois links de rede que passam pelo mesmo caminho físico não representam redundância real. O projeto deve identificar domínios de falha entre aplicação, rede, energia e porta física.
Terminais biométricos são dispositivos conectados e precisam ser tratados como ativos de rede. Endereçamento, VLAN, firewall, firmware, NTP, certificados e acesso administrativo devem seguir padrões corporativos.
Portas e protocolos necessários precisam ser documentados. Permitir comunicação ampla entre leitores e servidores facilita implantação, mas aumenta superfície de ataque. O projeto deve limitar fluxos ao necessário e separar rede de segurança eletrônica quando adequado.
A alimentação pode ser local ou PoE, conforme equipamento. Em ambos os casos, autonomia durante falha elétrica deve acompanhar a criticidade da porta. UPS, fontes supervisionadas e monitoramento de bateria podem ser necessários.
Disponibilidade também depende da mecânica: fechadura, eletroímã, sensor de porta e dispositivo de saída. Um leitor biométrico funcional não garante controle de acesso se a porta não fecha corretamente ou se o sensor está inoperante.
Monitoramento deve incluir comunicação do leitor, estado da controladora, porta aberta por tempo excessivo, violação, falha de alimentação e eventos de autenticação. A combinação desses sinais permite distinguir problema biométrico de falha física ou de rede.
LGPD e dados biométricos
Governança de privacidade também precisa considerar quem são os titulares e como a biometria é utilizada. Funcionários, terceiros, visitantes e clientes podem estar sujeitos a finalidades diferentes. Uma solução tecnicamente capaz de identificar qualquer pessoa não significa que a organização deva utilizar essa capacidade indiscriminadamente. Finalidade, proporcionalidade e necessidade precisam limitar o desenho.
Compartilhamento entre sistemas deve ser documentado. Se um template ou identificador biométrico é enviado para controladoras, cloud, aplicativos ou integrações terceiras, o fluxo de dados precisa aparecer na arquitetura. Essa visão ajuda a identificar operadores, suboperadores, locais de armazenamento, transferências e pontos que precisam de controles contratuais e técnicos adicionais.
A LGPD classifica dado biométrico, quando vinculado a uma pessoa natural, como dado pessoal sensível. Isso exige atenção especial à finalidade, necessidade, base legal, segurança, transparência, retenção e direitos do titular.
O projeto técnico não decide sozinho a base legal para tratamento. Essa definição pertence à governança da organização e deve ser validada com responsáveis jurídicos e de proteção de dados. A engenharia precisa traduzir essas decisões em controles técnicos.
Minimização é um princípio importante. Deve-se coletar apenas o necessário para a finalidade aprovada. Armazenar fotografias, múltiplos templates ou cópias em sistemas diferentes sem justificativa amplia exposição.
Relatórios de impacto e avaliações de risco podem ser adequados em cenários de maior escala ou impacto. Reconhecimento facial em ambientes amplos, identificação 1:N e bases centralizadas merecem atenção superior a uma verificação 1:1 local em contexto restrito.
A arquitetura deve suportar exclusão, rastreabilidade e controle de acesso aos dados. Logs administrativos precisam registrar quem criou, alterou, exportou ou removeu cadastros. Backups também devem ser incluídos nas políticas de retenção e descarte.
Incidentes com dados biométricos têm característica particular: o dado não é facilmente revogável. Por isso, prevenção, criptografia, segregação e redução de cópias são mais importantes do que depender apenas de resposta posterior.
Projeto e especificação
Requisitos de desempenho também precisam ser expressos em termos mensuráveis. Tempo máximo de autenticação, taxa de passagem, capacidade da base, prazo de propagação de revogações, autonomia offline e disponibilidade dos servidores podem fazer parte da especificação. Isso reduz interpretações subjetivas e permite comparar propostas de fornecedores diferentes em bases técnicas equivalentes.
A documentação de projeto deve incluir fluxos de dados biométricos, diagramas de rede, matriz de integrações, lista de pontos, critérios de instalação e parâmetros de segurança. Quando esses elementos ficam apenas no software do fabricante, a organização perde capacidade de auditar mudanças e de migrar a solução. A entrega técnica precisa preservar conhecimento suficiente para operação independente.
Biometria precisa ser especificada a partir do risco de cada ponto de acesso. Modalidade, operação 1:1 ou 1:N, threshold, contingência, integração, armazenamento dos templates e comportamento em falha devem ser definidos como requisitos do sistema, não deixados apenas à configuração do fornecedor.
O projeto começa pela classificação dos pontos de acesso. Para cada porta, devem ser definidos criticidade, população, fluxo, modalidade, operação 1:1 ou 1:N, fatores adicionais, condição de falha, integração e requisito de disponibilidade.
A especificação precisa incluir capacidade de usuários e templates, tempo de resposta, desempenho biométrico, PAD quando aplicável, interfaces, protocolos, logs, criptografia, redundância, operação offline e integração com controladoras.
Também devem existir requisitos ambientais: iluminação para face, temperatura, grau de proteção, instalação externa, altura, ergonomia e acessibilidade. Uma tecnologia adequada em ambiente interno pode falhar em portão exposto ao sol e chuva.
Para evitar dependência excessiva de fornecedor, o documento deve distinguir requisitos funcionais de características proprietárias. Quando interoperabilidade é impossível, o lock-in precisa ser explicitado e considerado no TCO e na estratégia de migração.
Design Review e procurement
Antes da implantação, desempenho biométrico, liveness, operação offline, redundância, integração e proteção dos dados precisam ser revisados contra os requisitos do projeto. O Design Review reduz o risco de aceitar uma solução baseada apenas em datasheet e demonstração comercial.
Durante Design Review, a solução deve ser confrontada com requisitos e riscos do projeto. Não basta confirmar que o leitor possui biometria; é necessário avaliar capacidade, algoritmo, arquitetura, storage, rede, contingência e integração.
Propostas comerciais frequentemente destacam acurácia nominal sem informar metodologia, população ou condições de teste. Esses números precisam ser analisados com cautela. O valor relevante é o desempenho no cenário operacional definido para o contrato.
Também devem ser comparados licenciamento, atualizações, suporte, substituição de hardware, vida útil, compatibilidade de templates e política de firmware. Uma solução de menor CAPEX pode gerar alto custo de migração se toda a base precisar ser recadastrada.
A análise técnica precisa verificar responsabilidades. Quem configura threshold? Quem administra cadastros? Quem responde por integração? Quem mantém certificados? Quem executa backup? Sem essa matriz, falhas passam a ser atribuídas entre fornecedores sem solução objetiva.
Comissionamento e critérios de aceite
O aceite deve registrar não apenas sucesso ou falha, mas condições do teste. Para reconhecimento facial, iluminação, distância, ângulo e fluxo devem ser documentados. Para impressão digital, condição do sensor, dedo utilizado e qualidade de captura precisam ser considerados. Essa evidência permite comparar desempenho depois de alterações de layout, firmware ou algoritmo.
Testes de integração também precisam avaliar eventos de exceção. Porta forçada, porta mantida aberta, dupla passagem, tentativa negada, usuário revogado e falha de comunicação devem produzir alarmes e logs coerentes. Quando CFTV ou PSIM está integrado, a correlação entre evento biométrico e imagem precisa ser validada para evitar que a operação descubra falhas somente durante um incidente real.
O comissionamento deve testar fluxo completo: enrollment, sincronização, autenticação, decisão da controladora, acionamento da porta, registro de evento e visualização no software.
Testes precisam incluir usuários legítimos e tentativas não autorizadas, além de cenários de iluminação, posição e fluxo compatíveis com a operação. Para face ou outras modalidades com PAD, ataques de apresentação definidos no plano de testes devem ser avaliados conforme limitações e metodologia acordadas.
Também devem ser simuladas falhas de rede, servidor e energia para verificar comportamento offline e recuperação. Revogação de usuário precisa ser testada em todos os pontos relevantes, confirmando que o acesso é bloqueado dentro do prazo especificado.
A documentação de aceite deve registrar firmware, algoritmo, threshold, parâmetros de qualidade, base de teste, evidências, tempos de resposta e pendências. Sem essa baseline, atualizações futuras podem alterar desempenho sem rastreabilidade.
Operação e ciclo de vida
Auditorias periódicas devem confirmar também se usuários desligados foram removidos, se exceções continuam justificadas e se os thresholds permanecem coerentes com o risco. Essa revisão fecha o ciclo entre cadastro, operação, incidente e melhoria contínua.
Indicadores operacionais devem ser segmentados por ponto, modalidade e perfil de usuário. Uma média global pode esconder um leitor com alta taxa de rejeição ou uma entrada sujeita a iluminação adversa. A análise por dispositivo ajuda a direcionar manutenção, ajustar posicionamento e identificar quando o problema está no ambiente e não no algoritmo.
O encerramento do ciclo de vida também precisa ser planejado. Ao substituir plataforma ou fornecedor, a organização deve saber quais dados podem ser migrados, quais precisam ser eliminados e quais usuários terão de passar por novo enrollment. Essa transição envolve comunicação, capacidade temporária e verificação de que templates e backups antigos foram tratados conforme política de retenção.
Depois do aceite, métricas de falso match, rejeição, falhas de captura, recadastramentos e indisponibilidade devem ser acompanhadas. Um aumento de rejeições pode indicar degradação de sensor, mudança ambiental ou cadastro ruim.
Atualizações de firmware e algoritmo precisam seguir gestão de mudanças. Em biometria, uma nova versão pode modificar matching ou PAD. Ambientes críticos devem validar a mudança antes de distribuição ampla.
Bases de usuários exigem saneamento periódico. Cadastros inativos, duplicados e templates antigos aumentam exposição e podem afetar desempenho. Integração com processos de admissão, movimentação e desligamento ajuda a manter consistência.
Por fim, a organização precisa manter alternativa operacional para usuários que não conseguem utilizar determinada modalidade. Acessibilidade, condição física, privacidade e exceções legítimas devem fazer parte da política, evitando que a biometria se transforme em barreira operacional.
Referências técnicas
[1] NIST. Digital Identity Guidelines — Authentication and Authenticator Management (SP 800-63B-4). Disponível em: https://pages.nist.gov/800-63-4/sp800-63b.html.
[2] ANPD. Nota Técnica sobre coleta e tratamento de dados biométricos. Disponível em: https://www.gov.br/anpd/pt-br/centrais-de-conteudo/documentos-tecnicos-orientativos/nt-6_2025-fis_cgf_anpd_nota_tecnica__pub__6.pdf.
[3] Brasil. Lei nº 13.709/2018 — Lei Geral de Proteção de Dados Pessoais. Disponível em: https://www.planalto.gov.br/ccivil_03/_ato2015-2018/2018/lei/l13709.htm.
Perguntas frequentes
Pode substituir em alguns pontos, mas também pode ser combinada com cartão, PIN ou credencial móvel. A escolha depende do risco, disponibilidade e política do ambiente.
Em 1:1 o sistema verifica uma identidade previamente declarada. Em 1:N ele procura a amostra em uma base com múltiplas identidades.
São métricas relacionadas a aceitações indevidas e rejeições de usuários legítimos. Elas variam conforme algoritmo, threshold, população e condições de captura.
É um conjunto de técnicas usado para avaliar se a amostra vem de uma pessoa viva presente no sensor. Ele integra a categoria mais ampla de Presentation Attack Detection.
Sim, quando vinculado a uma pessoa natural, dado biométrico é classificado pela LGPD como dado pessoal sensível.
Com testes de enrollment, autenticação, rejeição, PAD quando aplicável, integração, operação offline, recuperação, logs e comportamento físico da porta.